
 #1
Ferramentas para dissecar, entender e fazer engenharia reversa do comportamento de software malicioso.
Recomendado pelo Kitploit
 0x742/noia
Ferramenta baseada na web para navegar pelos sandboxes de aplicativos móveis, visualizar bancos de dados SQLite e arquivos binários, e baixar dados…
 tremwil/ds3-nrssr-rce
Documentação e código de prova de conceito para CVE-2022-24125 e CVE-2022-24126.
 ideaslocas/adll
Ferramenta automatizada de descoberta de vulnerabilidades de sequestro de DLL que analisa binários PE em tempo de carga e tempo de execução via…
 quarkslab/peetch
Kit baseado em eBPF para sniffing de tráfego de rede, extração de chaves TLS do OpenSSL e interceptação/descriptografia de conexões TLS 1.2 em tempo…
 t0thkr1s/frida
Scripts Frida para análise dinâmica de aplicações móveis.
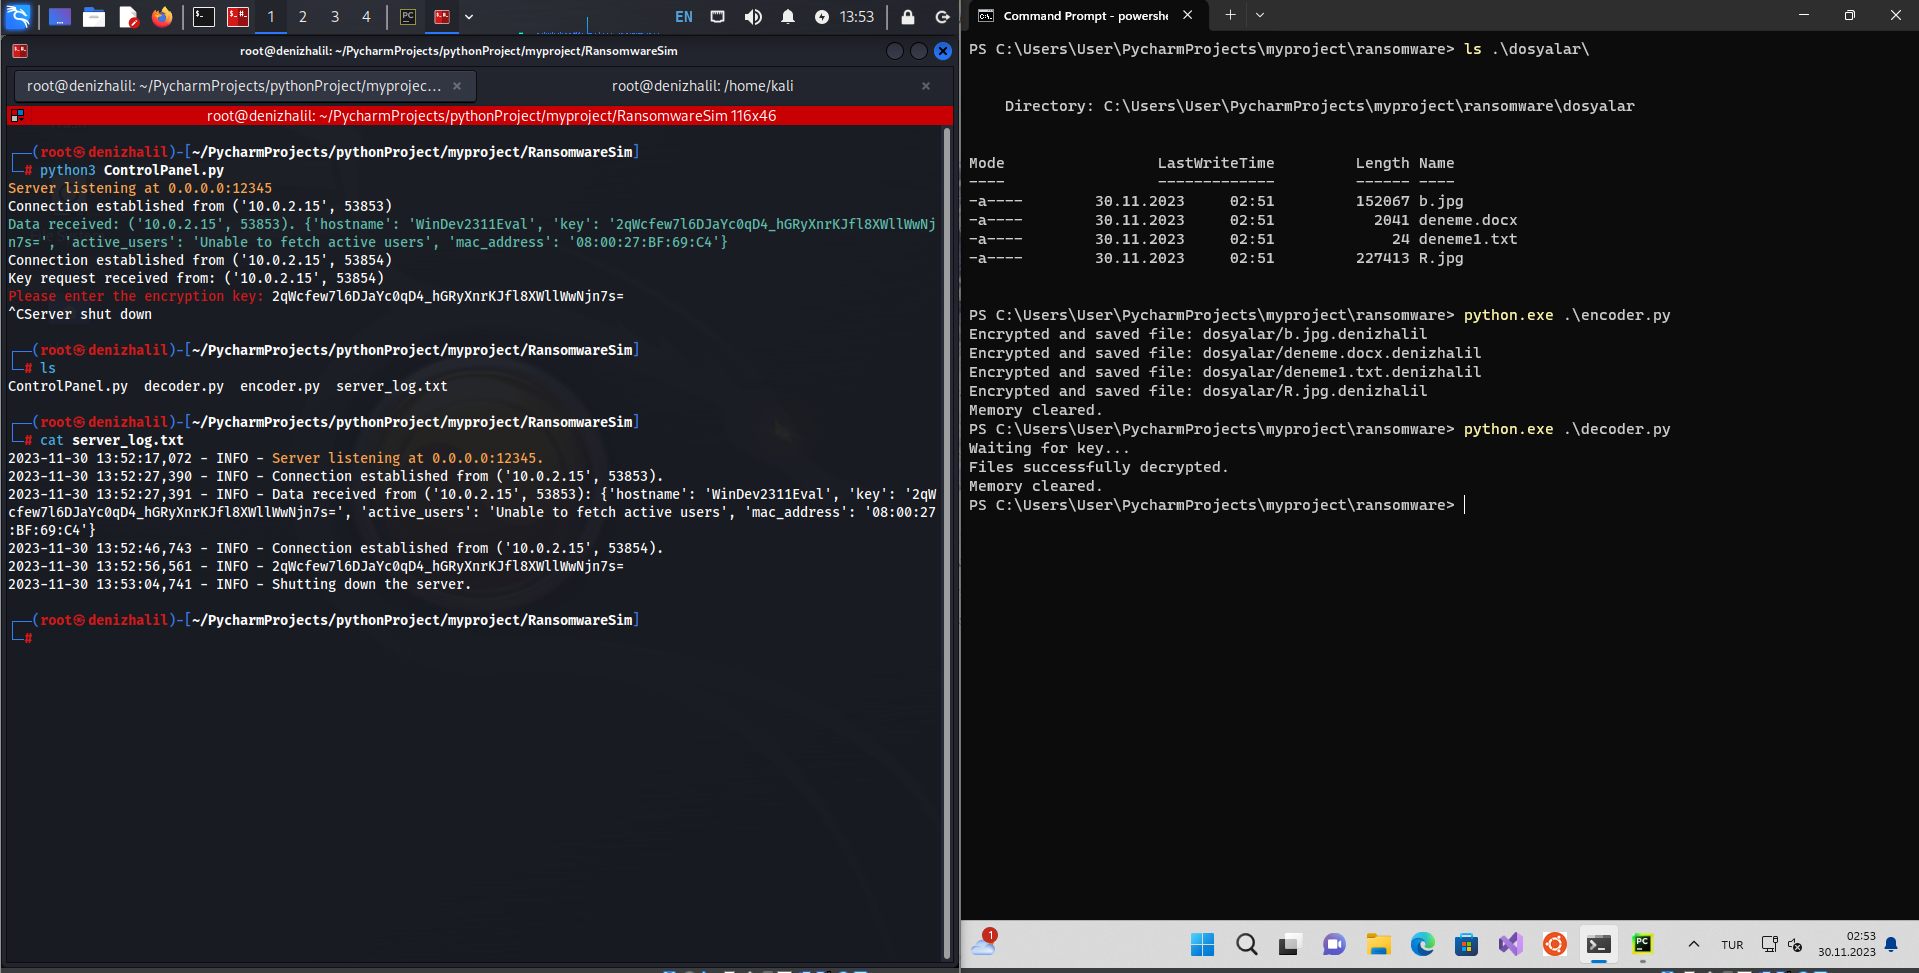 halildeniz/ransomwaresim
Simulador educacional de ransomware demonstrando criptografia de arquivos, comunicação C2 e descriptografia para treinamento em cibersegurança e…
 rad9800/pmd
Curso prático de desenvolvimento de malware para Windows: API hashing, DLL sideloading, execução de shellcode, manipulação de PE, hospedagem de…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: Analise arquivos em busca de conteúdo malicioso
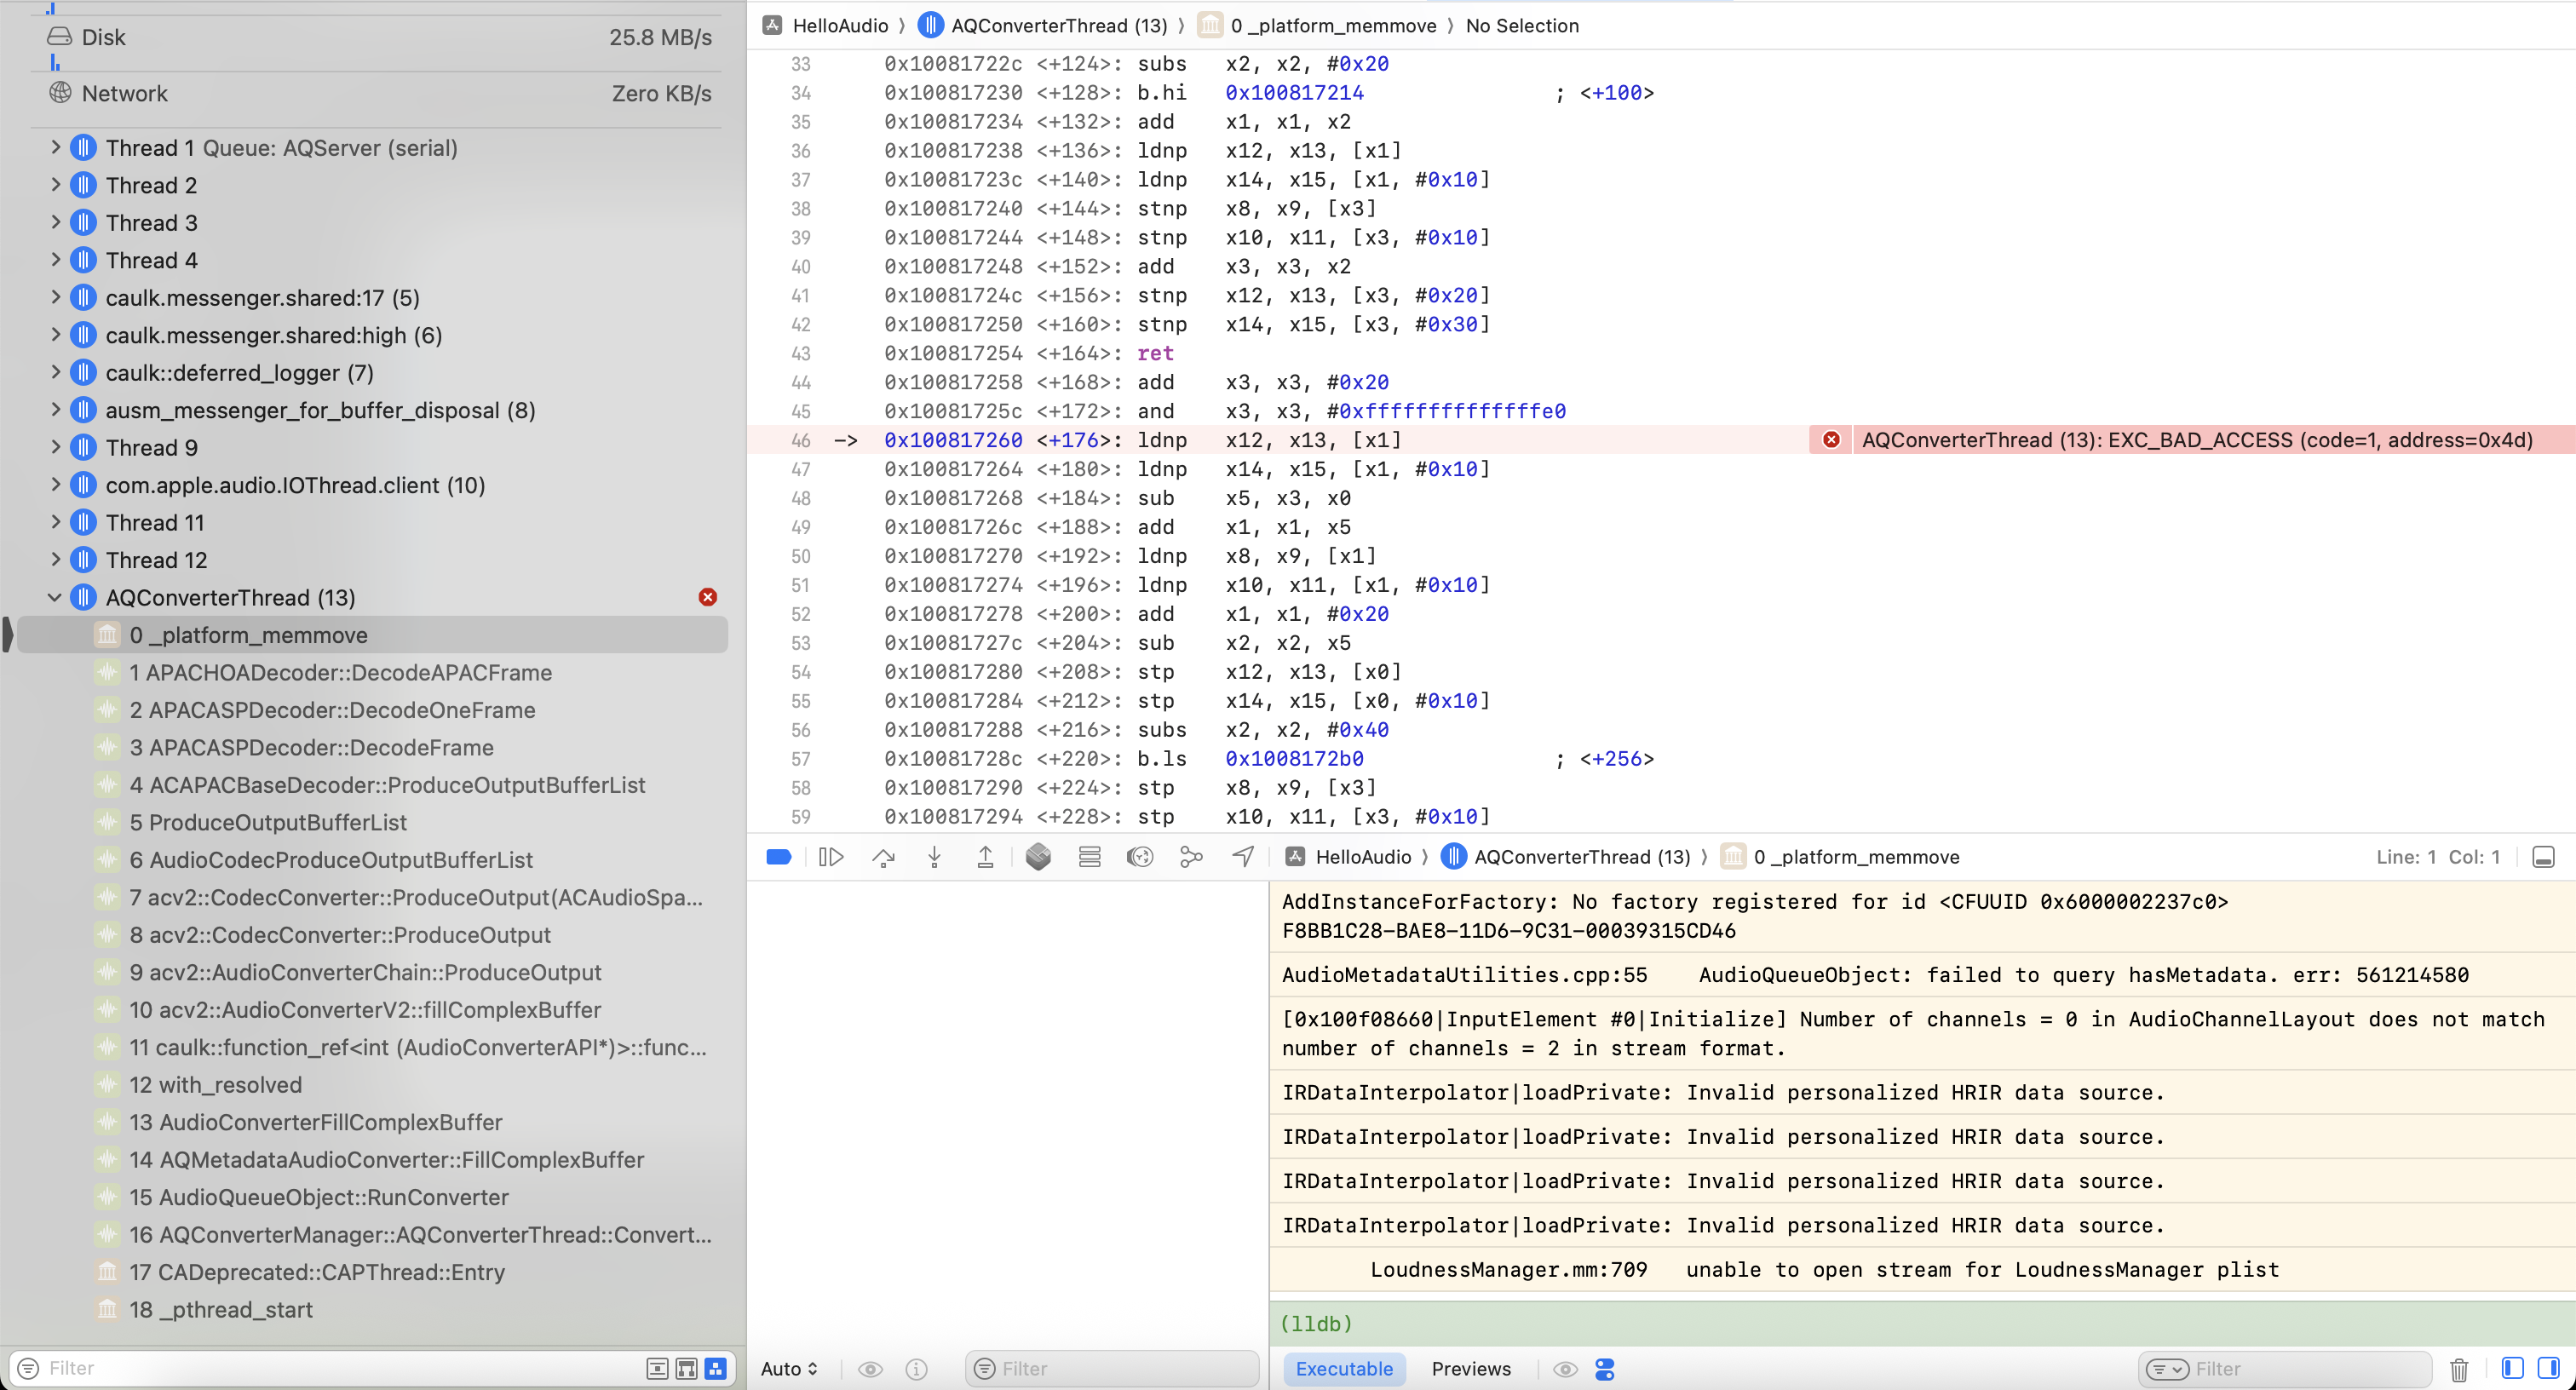 zhuowei/apple-positional-audio-codec-invalid-header
CVE-2025-31200 - @Noahhw46 descobriu
 huseyinstif/cve-2026-2441-poc
Prova de conceito para CVE-2026-2441, um use-after-free no mecanismo CSS do Chrome, demonstrando falha do renderizador e potencial execução de código…
 zcutlip/bowcaster
Framework de desenvolvimento de exploits baseado em Python, com payloads, encoders e servidores de conexão reversa, focado na arquitetura de CPU…
 0x48piraj/incarcero
Incarcero é uma ferramenta que cria Máquinas Virtuais (VMs) pré-configuradas com ferramentas de análise de malware e configurações de segurança…
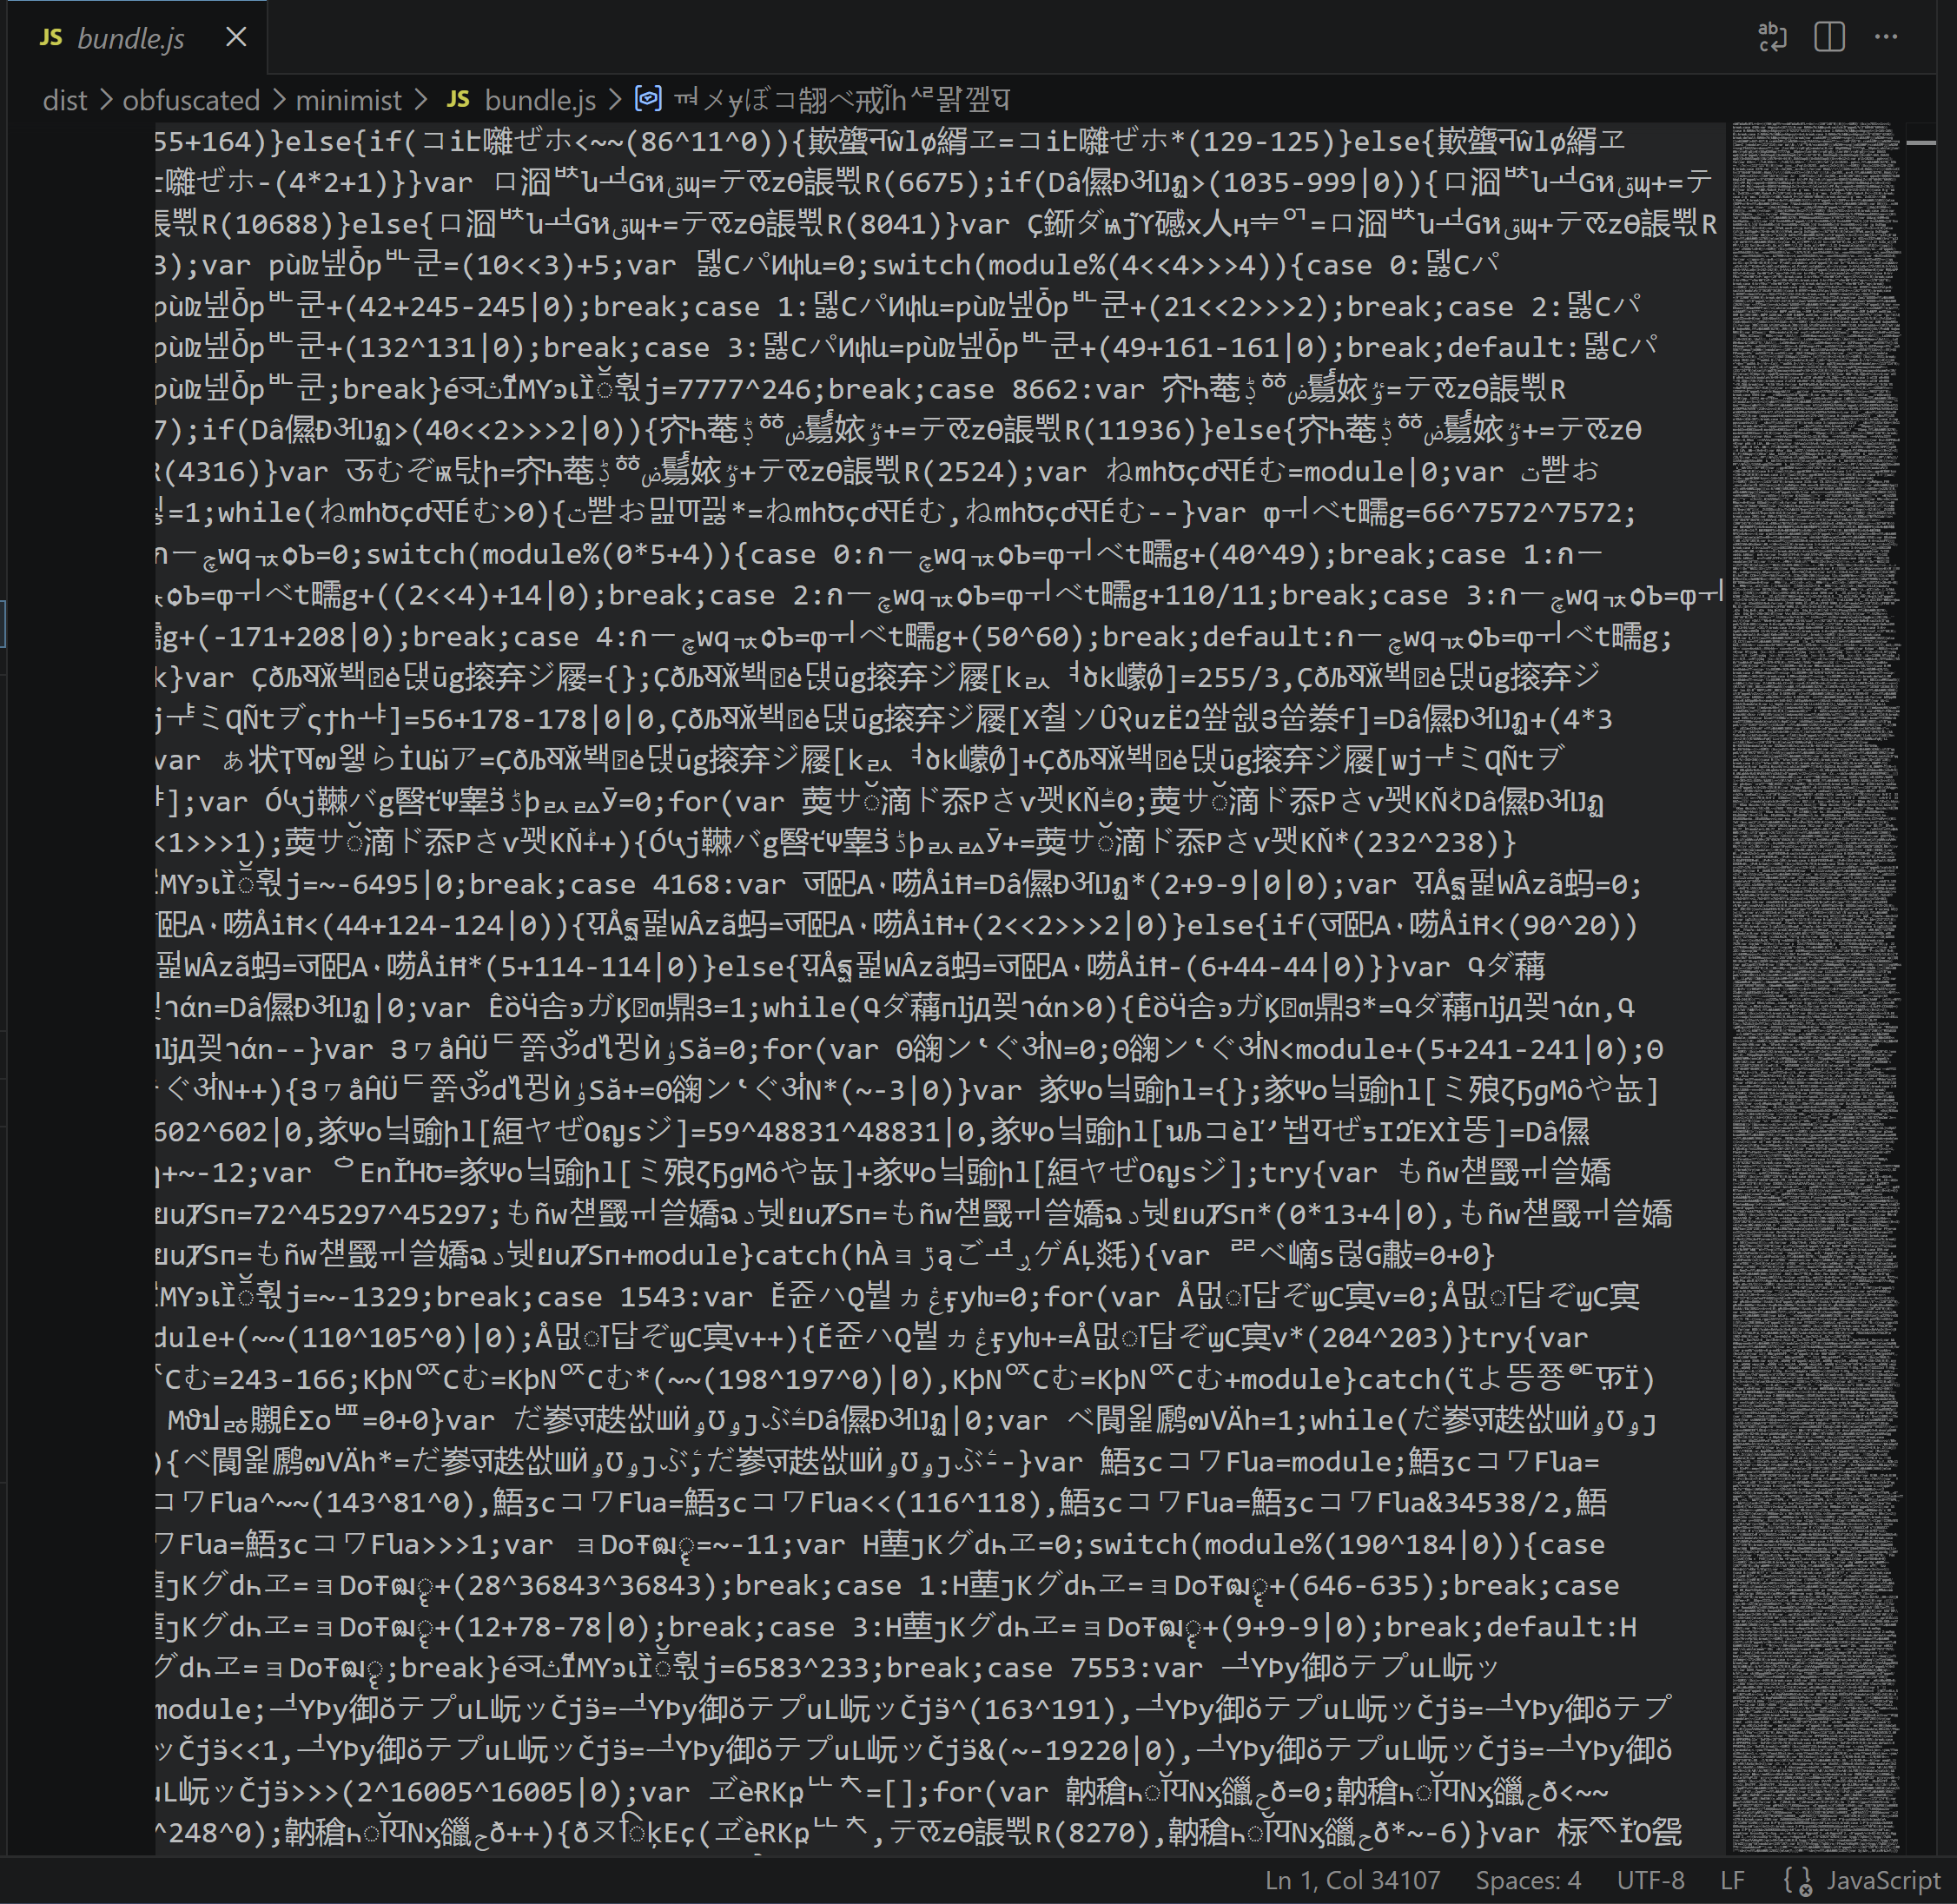 nstarke/egodeath
Um ofuscador de JavaScript baseado em técnicas de ofuscação de indistinguibilidade criptográfica.
 tstillz/webshell-analyzer
Scanner e analisador de web shells.
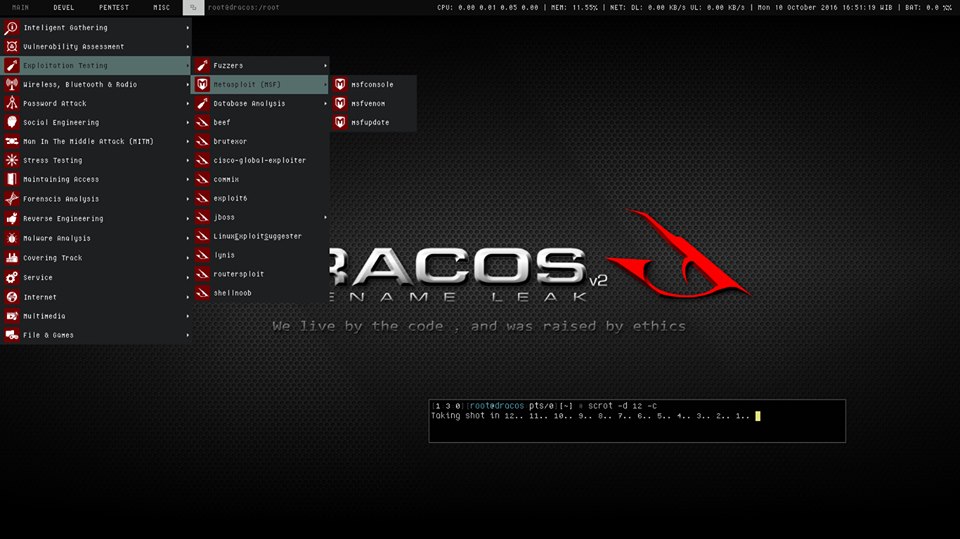 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) é o sistema operacional Linux da Indonésia
 nccgroup/ebpf
eBPF - ferramentas de filtro de pacotes Berkeley estendido
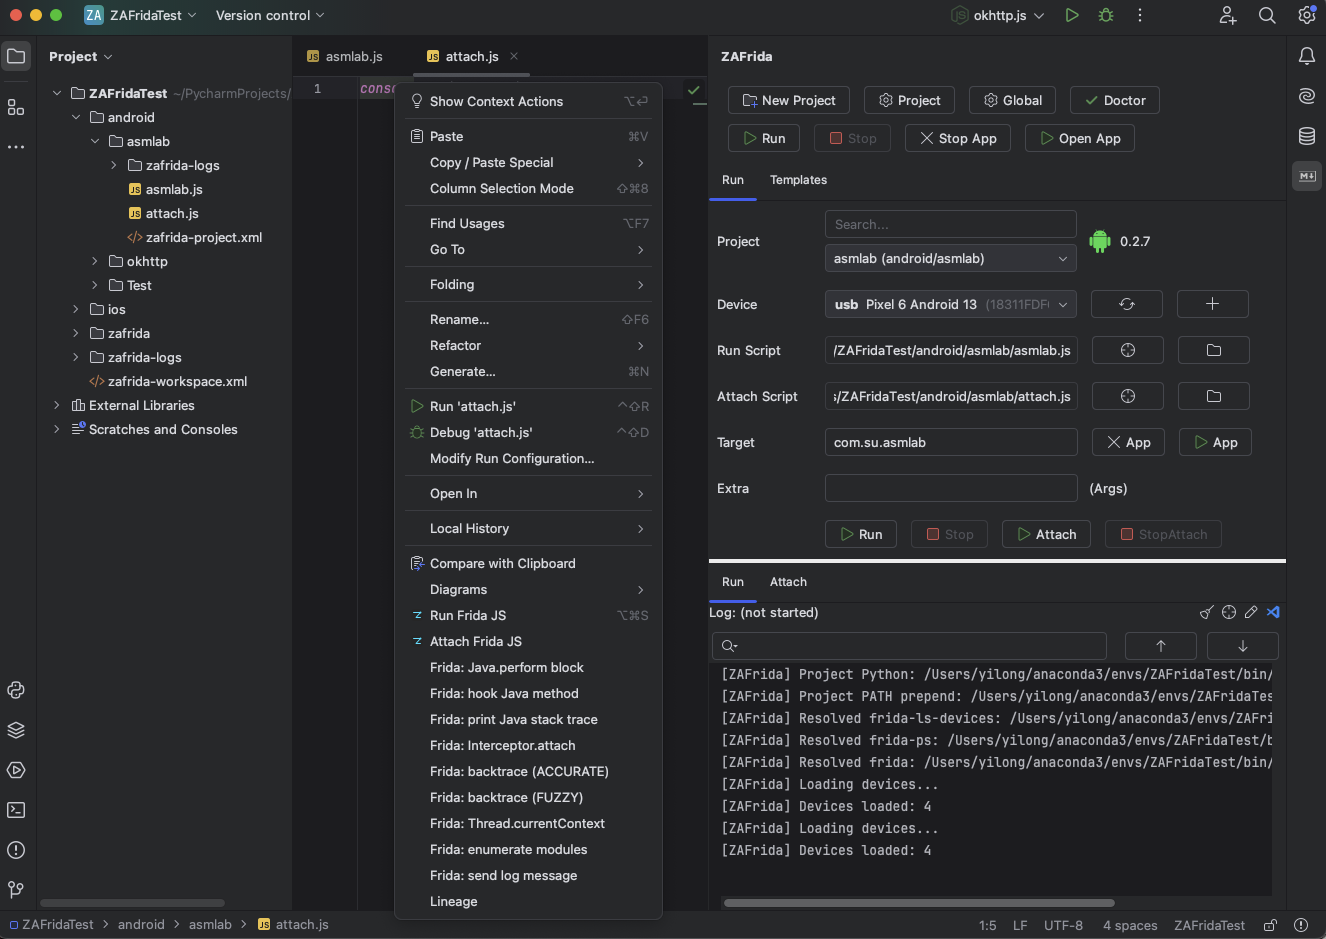 yilongmd/zafrida-ui
Uma janela de ferramenta UI do Frida dentro do PyCharm / IDEs JetBrains.








