
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
DracOS — Dracos Linux ( www.dracos-linux.org ) é o sistema operacional Linux da Indonésia | Kitploit
Ferramentas/GitHubGitHub/screetsec/dracos
Frameworks de Testes de PenetraçãoEscalada de PrivilégiosScanners de VulnerabilidadesAtaques de SenhaExploraçãoEngenharia ReversaExploração de Aplicações WebAnálise ForenseColeta de InformaçõesTestes de PenetraçãoAprendizado e Educação
582752há 9 anosRevisado pelo Kitploit
GitHubscreetsec/dracos

DracOS

Dracos Linux ( www.dracos-linux.org ) é o sistema operacional Linux da Indonésia

Ver RepositórioSite
Compartilhar

O que é o Dracos Linux ?

Dracos Linux (www.dracos-linux.org) é o sistema operacional Linux da Indonésia, open source, construído com base no Linux From Scratch sob a proteção da GNU General Public License v3.0. Este sistema operacional é uma variante das distribuições Linux, usada para realizar testes de segurança (testes de penetração). Dracos Linux no Arm possui centenas de ferramentas para pentest, forense e engenharia reversa. Não utiliza ferramentas baseadas em GUI e possui apenas software que usa a CLI (interface de linha de comando) para realizar suas operações. Atualmente o Dracos já está na versão 2.0 com o codinome "Leak".
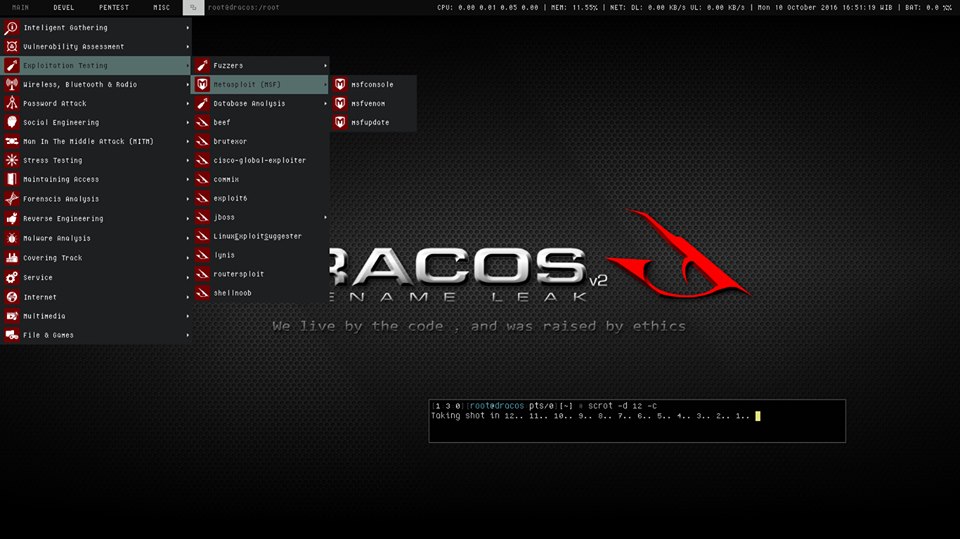
Screenshot

Teaser

Link : https://www.youtube.com/watch?v=Pk9VzPGZdas

Como alvo do desenvolvimento

Educação

Dracos Linux tem como objetivo ser educacional, especialmente para reconhecer o sistema operacional Linux e respeitamos o hacking ético.

Construído a partir do código fonte

sempre foi construído a partir de códigos em vez de instalador, isso estimulará os usuários na Indonésia a se manterem criativos e a construir o espírito de código aberto.

Repositório

embora proporcionalmente baseado em códigos, o Dracos Linux ainda pretende construir o repositório para desenvolver processos como o Venomizer

Controle pesado

Precisamos reconhecer que este sistema operacional é muito difícil porque o Dracos é construído a partir do código fonte, forçando-nos a compilar ao instalar um pacote ou software, o que naturalmente aumentará a possibilidade de falhas no sistema e outras vulnerabilidades.

Sempre a partir do terminal

Nenhuma das ferramentas instaladas no SO usa GUI. A CLI será sempre considerada, particularmente no Openbox, para facilitar os usuários que precisam de múltiplos terminais ao aplicar Testes de Penetração.


Lista de Ferramentas de Penetração

  • Link : http://dev.dracos-linux.org/projects/dracoslinux/wiki/Penetration_Testing
  • Coleta de Informações
  • Avaliação de Vulnerabilidades
  • Ataque Web
  • Teste de Exploração
  • Escalação de Privilégios
  • Ataque de Senhas
  • Engenharia Social
  • Ataque Man-In-The-Middle
  • Teste de Estresse
  • Ataque Sem Fio
  • Manutenção de Acesso
  • Ferramentas Forenses
  • Engenharia Reversa
  • Análise de Malware
  • Cobrindo Rastros

Links

  • Link : http://dev.dracos-linux.org/projects/dracoslinux/wiki/DOWNLOAD_DRACOS
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






