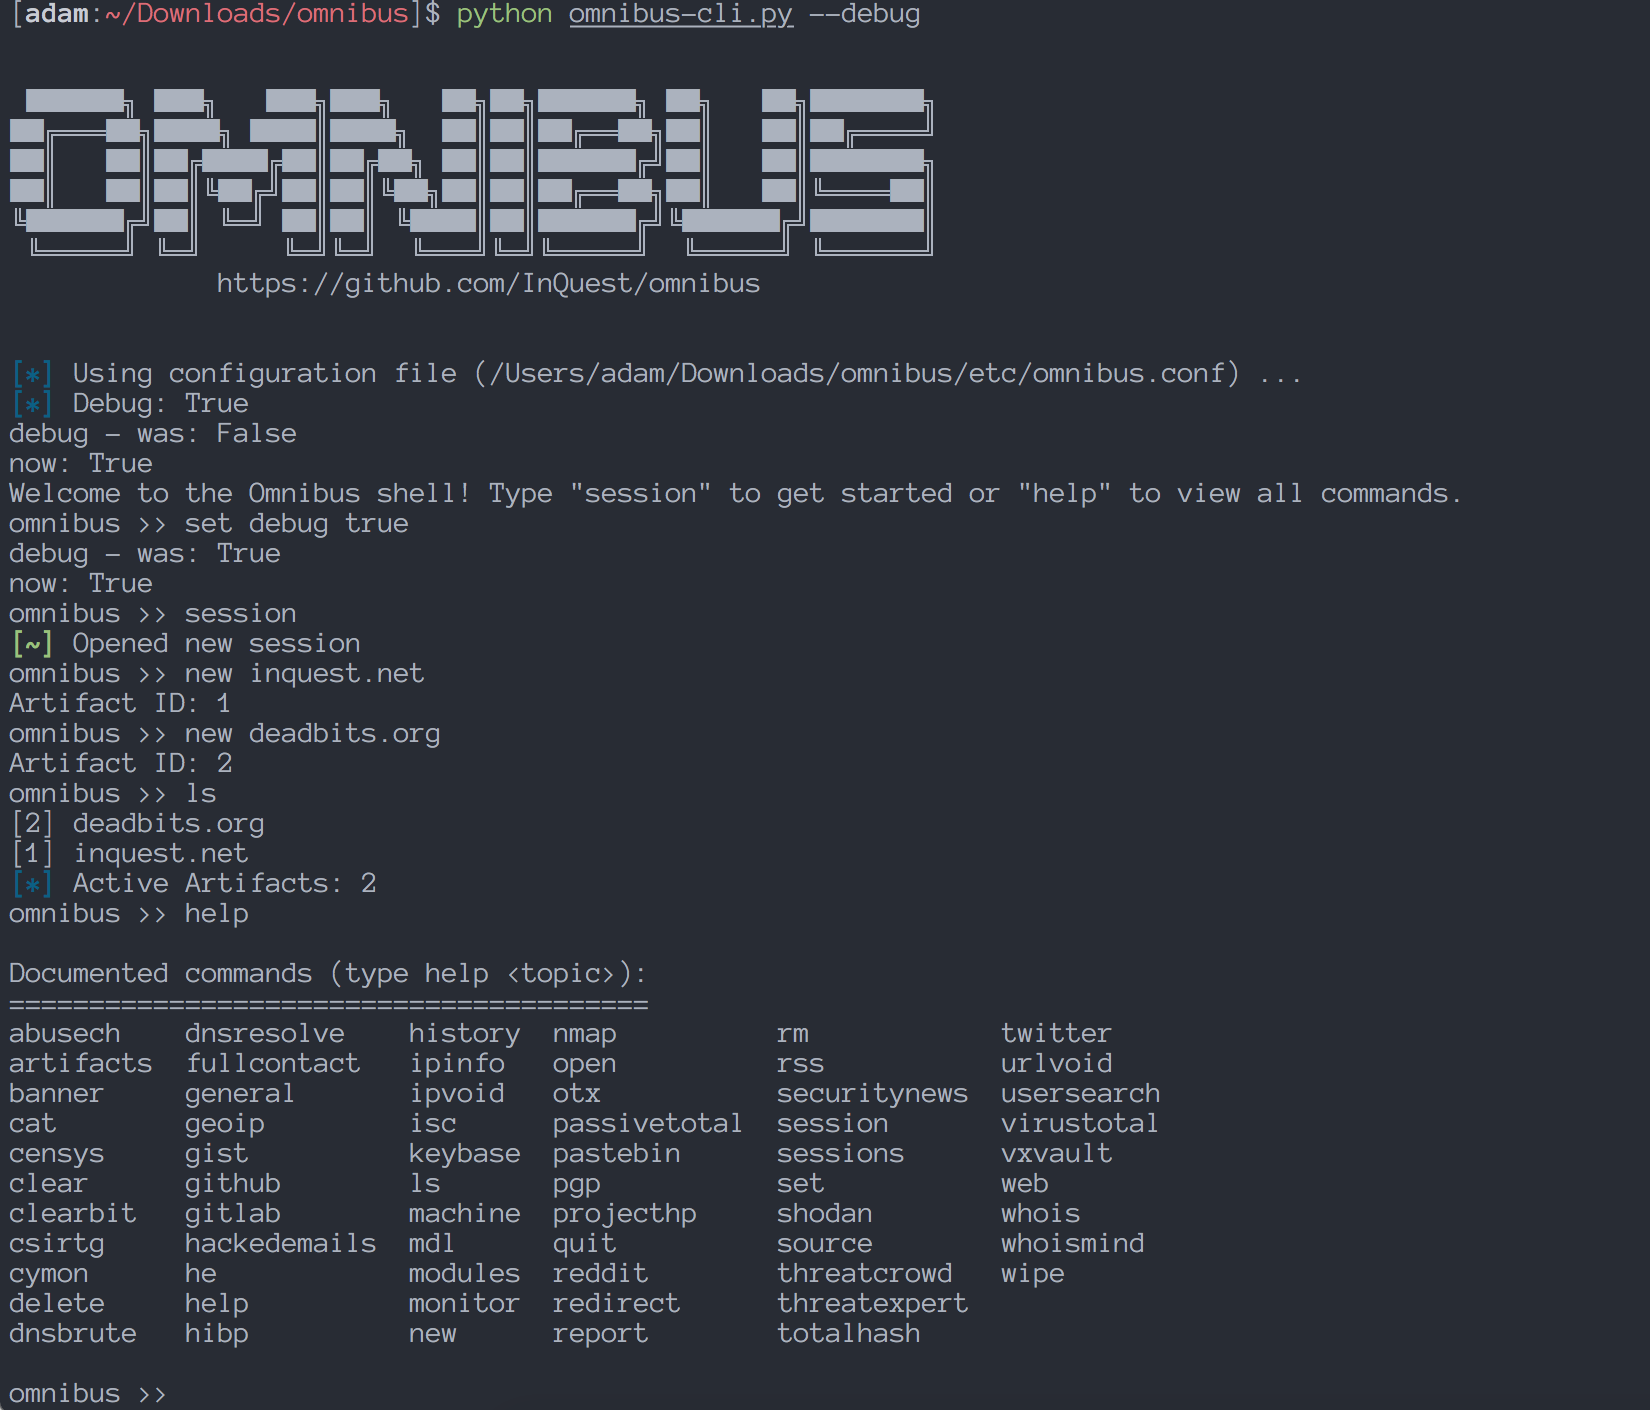
#1
Ferramentas para gerenciar, compartilhar e integrar Indicadores de Comprometimento (IOCs) em defesas de segurança.
Recomendado pelo Kitploit

 r3nzsec/irflow-timeline
Análise de Linha do Tempo DFIR para macOS — visualizador baseado em SQLite para arquivos CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J com AI Artifacts, AI…
 opensourcemalware/polinrider
Dossiê técnico sobre o ataque à cadeia de suprimentos PolinRider ligado à Coreia do Norte, documentando injeção de payload JS ofuscado, manipulação…
 cecio/xenoboxx
Kit de Sandbox de Hardware
 malpedia/malpedia-flossed
FLARE floss aplicado a todas as amostras descompactadas+despejadas no Malpedia, pré-processadas para uso posterior.
 opencti-platform/opencti
Open Cyber Threat Intelligence Platform
misp/mispMISP (software principal) - Plataforma Open Source de Inteligência de Ameaças e Compartilhamento
 mandiant/capa
Ferramenta de análise estática e dinâmica baseada em regras que identifica capacidades em arquivos PE, ELF, .NET e shellcode, mapeando-as para…
 intelowlproject/intelowl
Plataforma de inteligência de ameaças escalável que enriquece observáveis e arquivos usando mais de 200 analisadores, com GUI integrada, API REST e…
 neo23x0/signature-base
Banco de dados de assinaturas YARA e IOCs para meus scanners e ferramentas
 biggiesmallsag/nighthawkresponse
Framework Forense de Resposta a Incidentes
 rurik/noriben
Sandbox de análise de malware baseado em Python que se integra com o Sysinternals Procmon para coletar, analisar e relatar automaticamente…
 stamparm/maltrail
Sistema de detecção de tráfego malicioso em tempo real que utiliza listas negras públicas, rastros estáticos de malware e análise heurística para…
 cve-search/cve-search
Base de dados local de vulnerabilidades CVE/CPE com pesquisa, classificação, interface web e API para análise e gestão offline de vulnerabilidades.
 neo23x0/loki
Scanner baseado em IOC e YARA para detecção de indicadores de compromisso por meio de regex em nomes de arquivos, assinaturas YARA, correspondência…
 silascutler/malpipe
Motor de ingestão e processamento de Malware/IOC
 julioliraup/antiphishing
Proteção Avançada contra Phishing: rulesets Suricata abertos e gratuitos
 abhinavbom/threat-intelligence-hunter
TIH é uma ferramenta de inteligência que ajuda você a buscar IOCs em vários feeds de segurança disponíveis abertamente e algumas APIs conhecidas. A…