#1
Ferramentas para gerenciar, compartilhar e integrar Indicadores de Comprometimento (IOCs) em defesas de segurança.
Recomendado pelo Kitploit
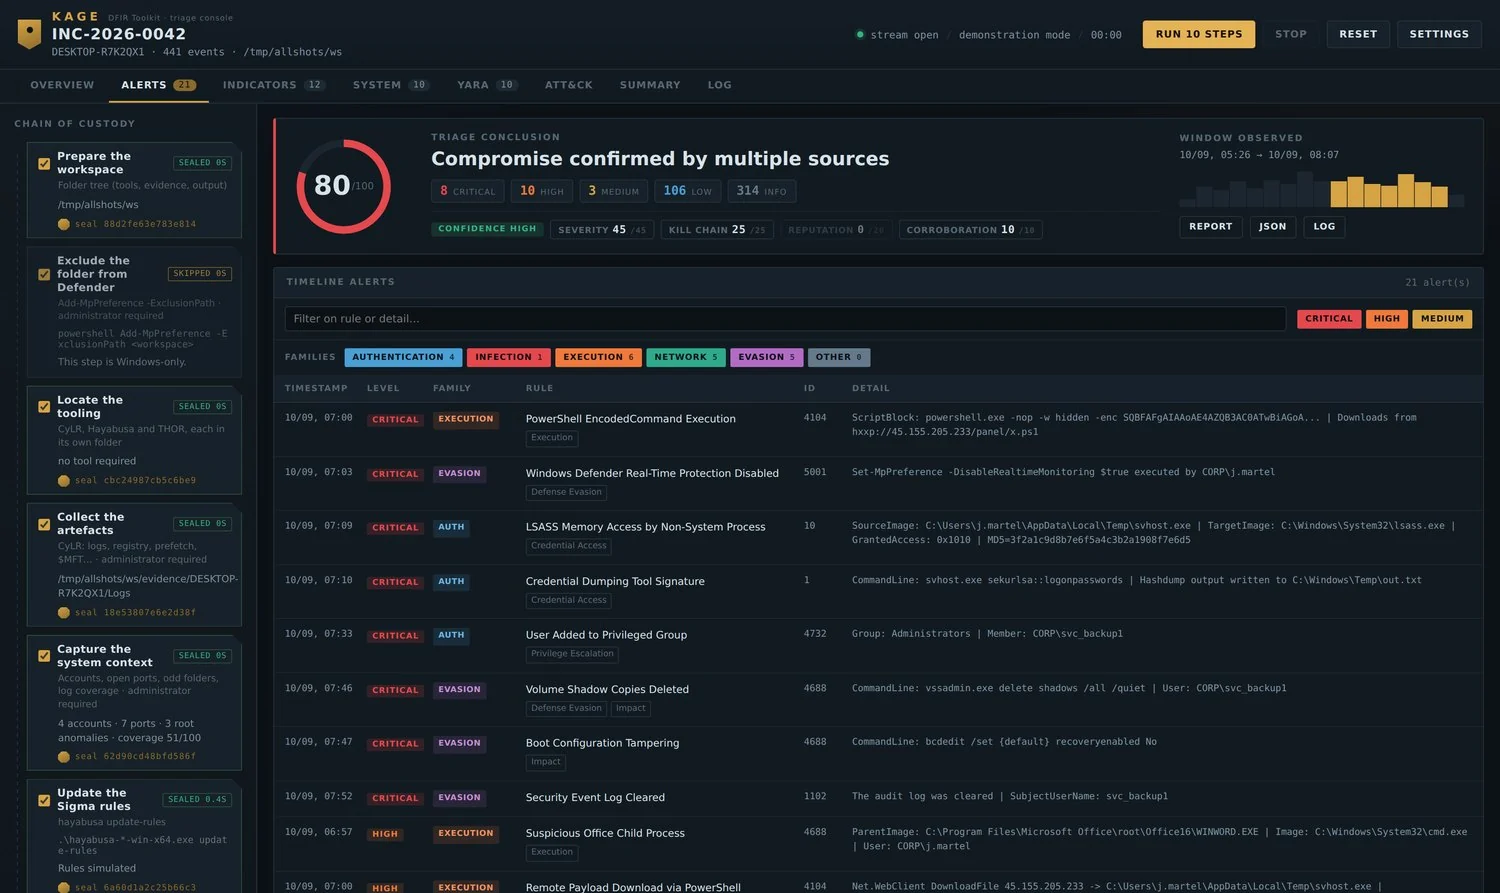
 karim852/kage-dfir-toolkit
Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
 forrest-orr/moneta
Moneta é uma ferramenta de análise de memória em modo de usuário ao vivo para Windows com capacidade de detectar IOCs de malware.
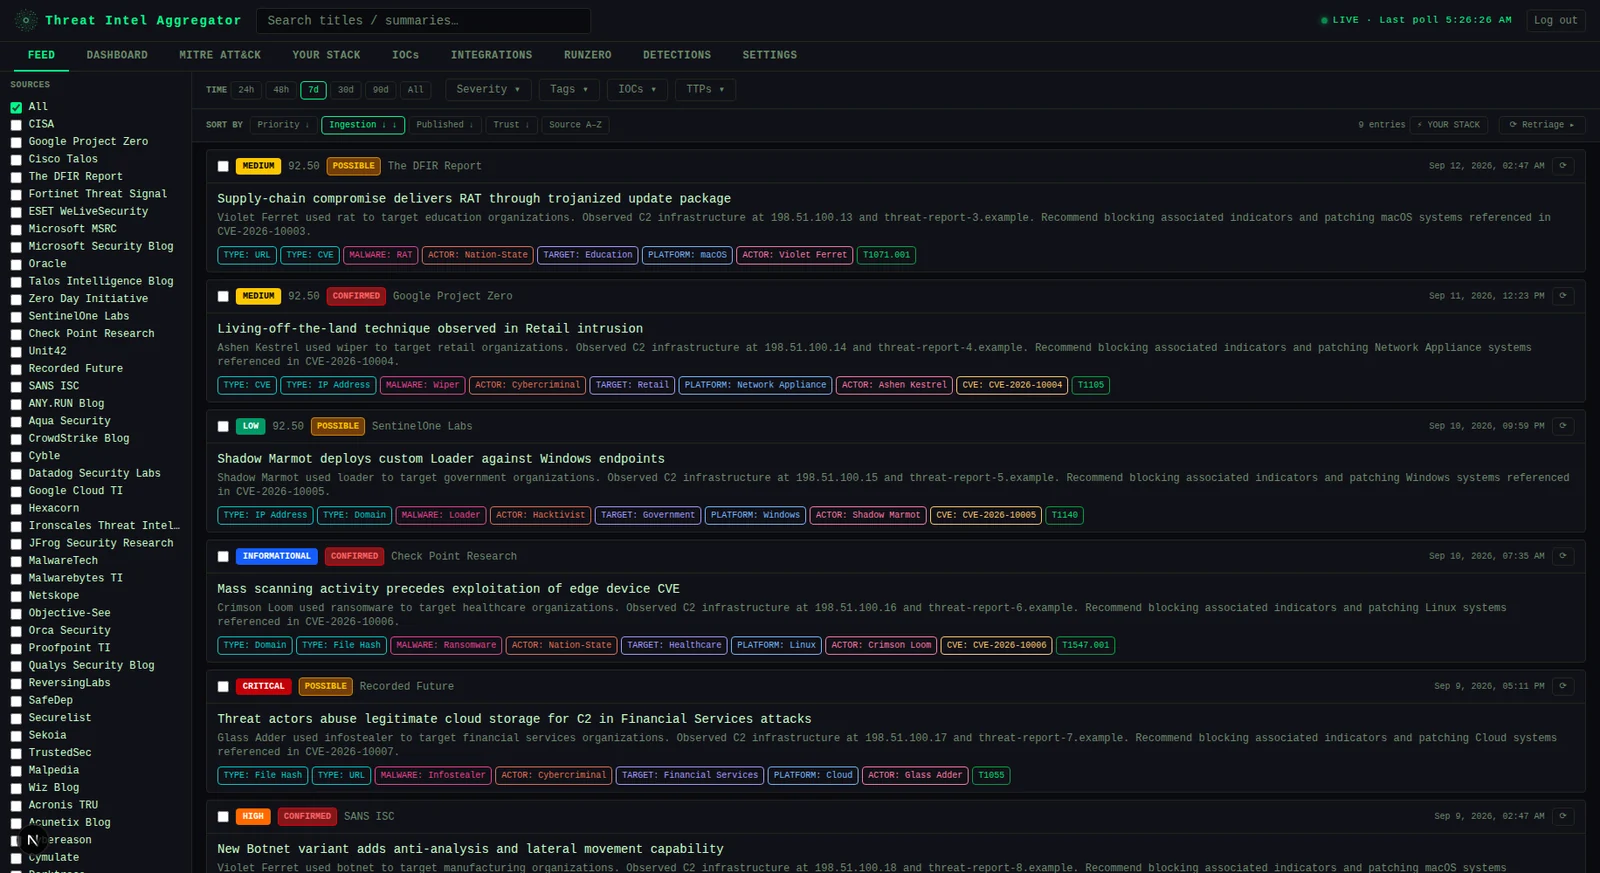 ethan-andrews/threatintel-aggregator
Plataforma de threat intelligence auto-hospedada — agregação de feeds, triagem por IA, cobertura MITRE ATT&CK e engenharia de deteção integrada com o…
 svdwi/bluebox
Plataforma de inteligência de ameaças de código aberto para análise de malware e observáveis. Enriquece IPs, domínios, URLs e hashes com fontes…
 soc-irdoc/irdoc-app
Plataforma de Documentação de Resposta a Incidentes
 phishdestroy/destroylist
Blocklist de domínios de phishing e golpes em tempo real - mais de 205 mil ameaças curadas, mais de 1 milhão de membros na comunidade, API gratuita,…
 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 asmitdesai/ubuntils
CLI/TUI em Python para triagem forense de sistemas Ubuntu — detecta e corrige mecanismos de persistência com coleta de artefatos, correlação de linha…
 backbay-labs/thrunt-god
Sistema de comandos de caça a ameaças para IDEs agentivas
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Passo a passo para analista de SOC investigar e remediar CVE-2024-3400 (injeção de comando no PAN-OS). Abrange detecção, análise de logs,…
 hasamba/dfir-companion
Servidor complementar de forense DFIR + extensão de captura
 prox0959/omnitriage
Mecanismo de triagem de forense digital e resposta a incidentes (DFIR) em tempo real para Windows, sem dependências e em menos de um segundo, para…
 intelowlproject/intelowl
Plataforma de inteligência de ameaças escalável que enriquece observáveis e arquivos usando mais de 200 analisadores, com GUI integrada, API REST e…
 mthcht/awesome-lists
Repositório curado de feeds de inteligência de ameaças, listas de IoC, regras YARA e referências de ferramentas DFIR para detecção e resposta a…
 ethan-andrews/exploitarium-detections
Regras de detecção KQL para Microsoft Sentinel e Defender XDR cobrindo a divulgação anônima bikini/exploitarium — um arquivo de pesquisa pessoal de…
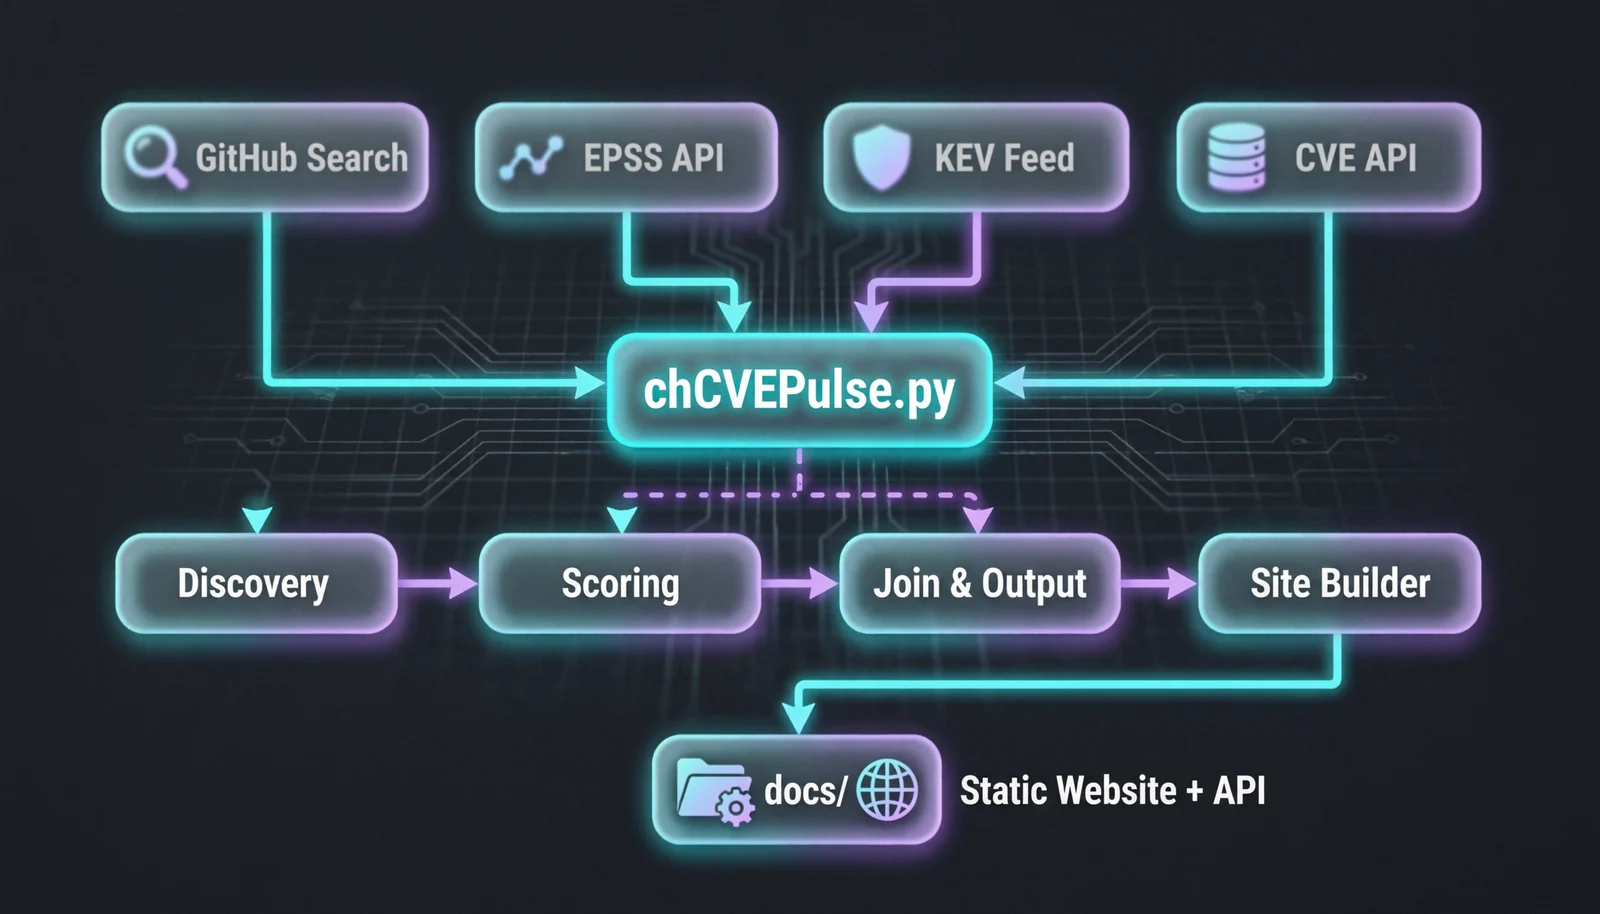 ch4120n/ch4120n-cve-pulse
Agregador de PoC (Proof-of-Concepts) de CVE ao Vivo com Busca Inteligente e Inteligência de Ameaças
 duggytuxy/data-shield_ipv4_blocklist
Lista de bloqueio IPv4 curada de endereços maliciosos, atualizada a cada 6 horas para ingestão em firewall e WAF, com listas divididas e formatos…
 opencve/opencve
Agregue, filtre e acompanhe CVEs de várias fontes com colaboração em equipe, painéis personalizados, alertas e análise baseada em IA para…