
 a3sal0n/falcongate
Firewall de gateway de rede de código aberto que deteta e bloqueia malware, ransomware e intrusões usando Zeek, VirusTotal e feeds de threat intelligence, com encriptação de DNS e proteção de dispositivos IoT.

Um gateway de segurança auto-hospedado que monitoriza os dispositivos na sua rede doméstica ou de pequeno escritório e avisa quando um deles está em apuros.
O Falcongate transforma uma máquina Linux com duas interfaces de rede num gateway que inspeciona o tráfego de rede, filtra DNS, audita os seus dispositivos em busca de pontos fracos e gera alertas numa consola web e por email. É gratuito, de código aberto e funciona inteiramente em hardware que controla.
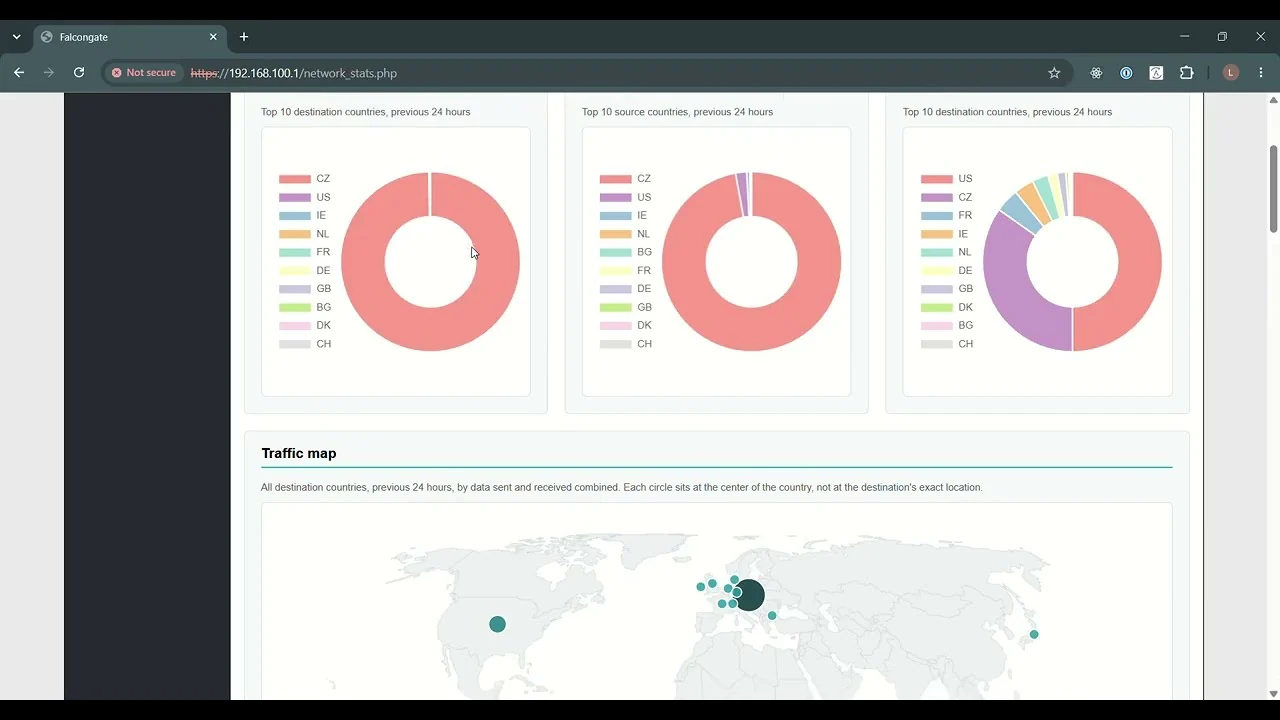
▶ Ver a demonstração da consola web
A maioria dos dispositivos numa rede doméstica ou de pequeno negócio típica não consegue proteger-se a si própria. Câmaras, televisões, impressoras, routers e outros dispositivos da Internet das Coisas não conseguem executar software antivírus, raramente recebem atualizações e muitas vezes vêm com palavras-passe predefinidas. Assim que um deles é comprometido, pode ser usado para espiar o seu proprietário, atacar outros dispositivos na mesma rede ou juntar-se a uma botnet. O ransomware tornou este mesmo problema dispendioso para as pessoas e pequenos negócios que menos conseguem absorver a perda.
A rede é o único lugar onde todos estes dispositivos podem ser observados em conjunto. Um dispositivo comprometido continua a ter de procurar domínios, contactar os seus operadores e sondar os seus vizinhos, independentemente do software que executa. As empresas há muito que usam este facto, com equipas de monitorização de rede e de segurança para agir sobre o que é encontrado, mas essas ferramentas têm preços e designs pensados para organizações com orçamento de segurança.
O Falcongate existe para levar esse tipo de visibilidade a todos os outros: pessoas, famílias e pequenos negócios que precisam de proteção mas não têm uma equipa de segurança. É construído a partir de componentes de código aberto comprovados e configurado por um único instalador, e os seus dados de tráfego ficam na sua própria máquina.
| Ameaça ou atividade | Como é detetada | Requer |
|---|---|---|
| Consultas de domínios maliciosos conhecidos (malware, ransomware, phishing, fraude, burlas e mais) | Registos DNS verificados contra The Block List Project, atualizados semanalmente | Nada adicional |
| Malware de Algoritmo de Geração de Domínios (DGA) | Padrões nas consultas DNS de um dispositivo | Nada adicional |
| Malware a enviar spam | Padrões nas consultas DNS de um dispositivo | Nada adicional |
| Varrimentos de portas e traceroutes na sua rede | Notificações do Zeek | Nada adicional |
| Domínios suspeitos | Relatórios de domínios do VirusTotal | Chave de API do VirusTotal |
| Ficheiros de malware descarregados pelos seus dispositivos | Ficheiros extraídos pelo Zeek, verificados contra o VirusTotal | Chave de API do VirusTotal |
[!WARNING] A verificação de contas predefinidas tenta realmente iniciar sessão, usando Hydra e as listas de credenciais do SecLists. Execute o Falcongate apenas em redes que possui ou está autorizado a testar. Dispositivos com políticas de bloqueio podem reagir a estas tentativas.
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| Componente | Função |
|---|---|
| Zeek | Inspeciona o tráfego na interface da LAN e grava os logs que o Falcongate analisa |
| dnsmasq | Filtragem de DHCP e DNS para a LAN |
| dnscrypt-proxy | DNS upstream criptografado |
| iptables e ipset | Firewall, NAT e bloqueio de IP |
| Nmap e Hydra | Descoberta de portas abertas e verificação de contas padrão |
| Nginx e PHP | Console web |
| Mecanismo do Falcongate (Python) | Correlaciona os itens acima, gera alertas e envia relatórios |
O Falcongate pode ser implantado em dois modos:
O instalador adiciona o software do qual o Falcongate depende, incluindo o Zeek 8.0. Ele compila o CPython 3.15.0 em /opt/python/3.15.0 para uso próprio do Falcongate e deixa o Python do sistema intacto.
O instalador reconfigura a rede e os serviços do sistema, portanto use uma máquina dedicada e revise o script antes. Execute-o como root:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
Ele pergunta o modo de implantação, as duas interfaces e o endereço IP da LAN. Quando terminar, conecte um dispositivo ao lado da LAN e abra https://<LAN IP>.
Instruções completas, incluindo como cada modo de implantação é endereçado:
As configurações do usuário, como destinatários de e-mail, a chave do VirusTotal e suas próprias listas de bloqueio e permissão, usam os campos de user_config.ini.tpl.
| Para habilitar | Defina |
|---|---|
| Detecções do VirusTotal | vt_api_key, usando uma chave de API do VirusTotal |
| Alertas por e-mail | mailer_address e mailer_pwd para o remetente do Gmail, e dst_emails para os destinatários |
| Suas próprias regras de bloqueio | blacklist, whitelist, domain_blacklist e domain_whitelist |
Os feeds de blocklist estão desativados por padrão. Para bloquear anúncios ou domínios de malware, adicione URLs de listas em [blacklists_domain] no config.ini.
O Falcongate está sendo migrado para Ubuntu 24.04, Debian 13 e Python 3.15. Limitações conhecidas:
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
