
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit

 stackrox/stackrox
A Plataforma de Segurança Kubernetes StackRox realiza uma análise de risco do ambiente de contêineres, oferece visibilidade e alertas em tempo de…
 bert-janp/open-source-threat-intel-feeds
Este repositório contém feeds de Threat Intel de código aberto e de uso livre que podem ser utilizados sem requisitos adicionais. Contém vários…
 digitalruby/ipban
Serviço automatizado de banimento de IP que detecta tentativas de login falhadas a partir de logs de eventos e arquivos, bloqueando atacantes no…
 cyb3rmik3/kql-threat-hunting-queries
Um repositório de consultas KQL focadas em caça a ameaças e detecção de ameaças para Microsoft Sentinel e Microsoft XDR (anteriormente Microsoft 365…
 neo23x0/auditd
Configuração de Melhores Práticas do Auditd
 withsecurelabs/doublepulsar-detection-script
Um script python2 para varrer uma rede e encontrar sistemas Windows comprometidos com o implante DOUBLEPULSAR.
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
Scanner de malware Linux com múltiplos mecanismos e cinco estágios de detecção (MD5, padrão HEX, YARA, ClamAV, estatístico), monitoramento inotify em…
 certtools/intelmq
IntelMQ é uma solução para equipes de segurança de TI para coletar e processar feeds de segurança usando um protocolo de fila de mensagens.
 nfstream/nfstream
NFStream: um Framework Flexível de Análise de Dados de Rede.
 gendigitalinc/ioc
Threat Intel IoCs + pedaços e fragmentos de matéria escura. Publicado pela Gen Threat Labs.
 trustedsec/sysmoncommunityguide
TrustedSec Sysinternals Sysmon Guia da Comunidade
 jsitech/jshielder
Script de Endurecimento para Servidores Linux / Implantador Seguro de LAMP-LEMP / Benchmark CIS
 travisfsmith/sweetsecurity
Monitoramento de Segurança de Rede em dispositivos do tipo Raspberry Pi
 echowei/deeptraffic
Modelos de Deep Learning para classificação de tráfego de rede
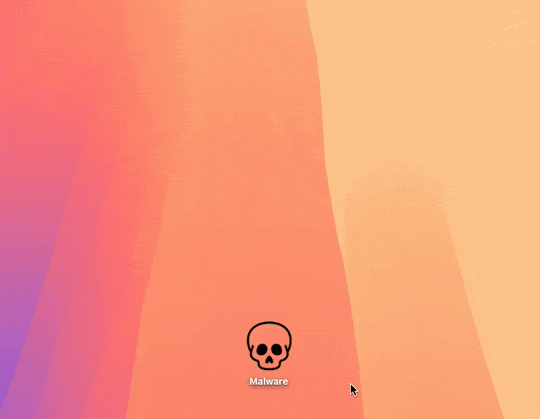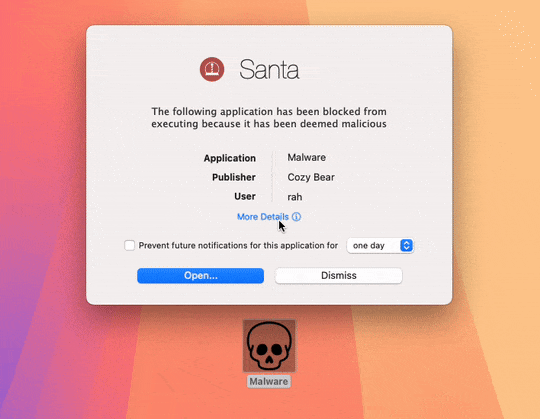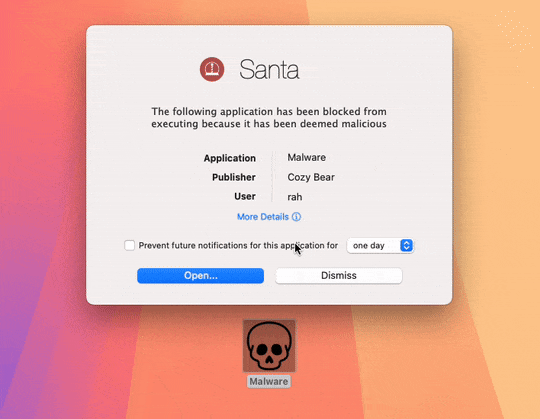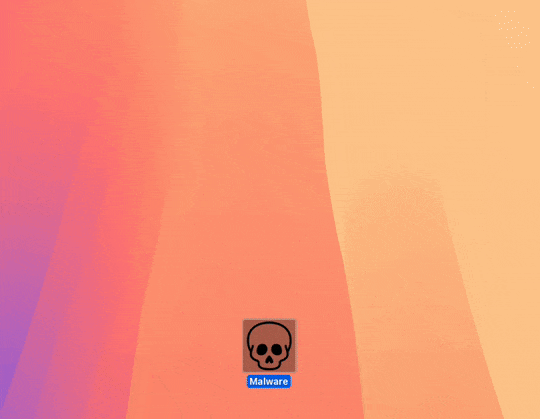 northpolesec/santa
Um sistema de autorização de acesso a binários e arquivos para macOS.
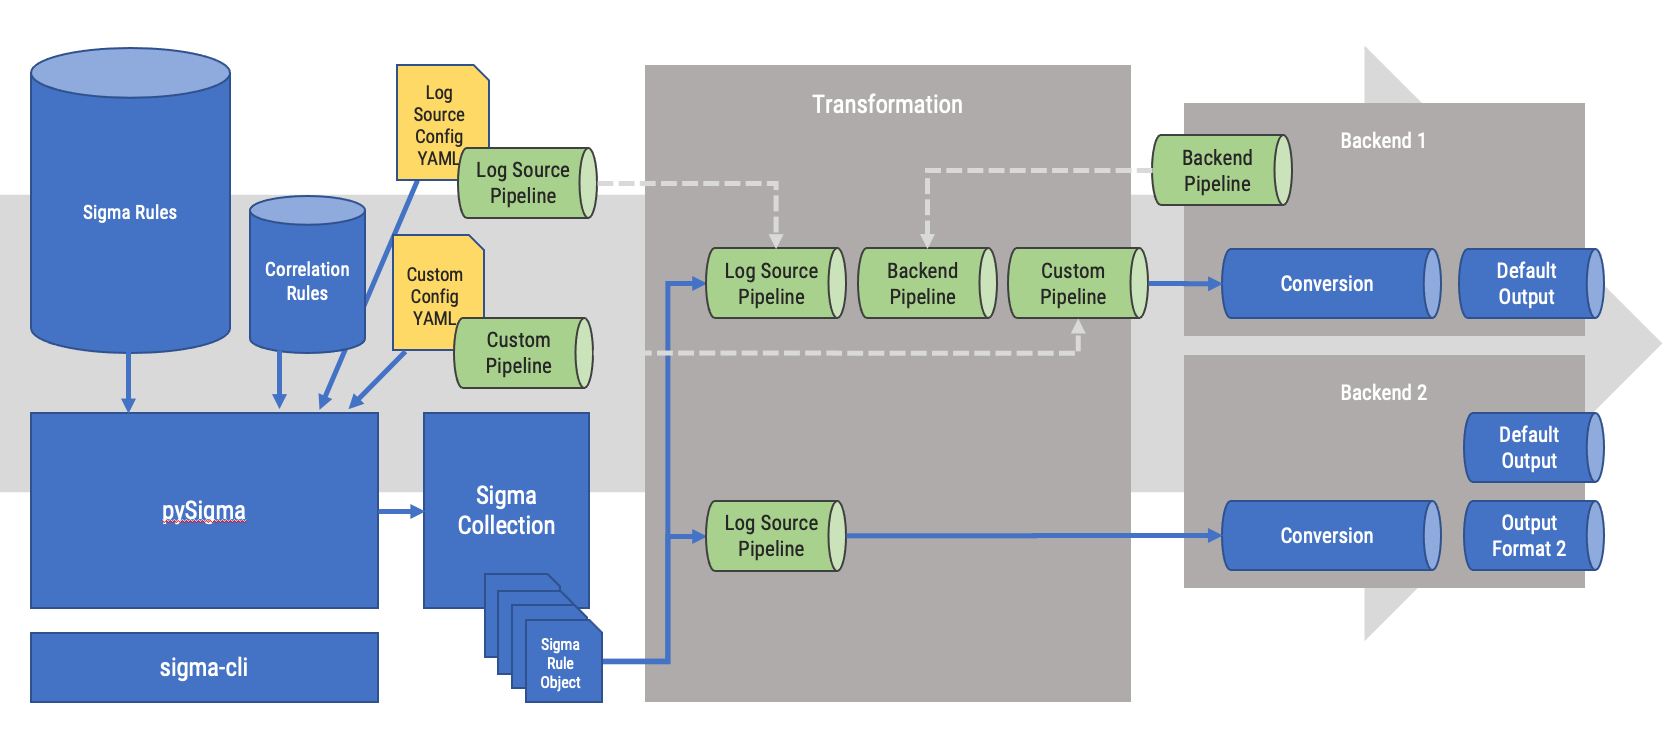 sigmahq/pysigma
Biblioteca Python para analisar e converter regras Sigma em consultas (e tudo o mais que você puder imaginar)








