#1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit

 joseluispino/hardstop
Implementação de referência para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Epistemic Andon Cord fora de…
 corelight/icanntld
Script Zeek que utiliza a lista oficial de Domínios de Topo (TLD) da ICANN com o Input Framework para extrair as informações relevantes de uma…
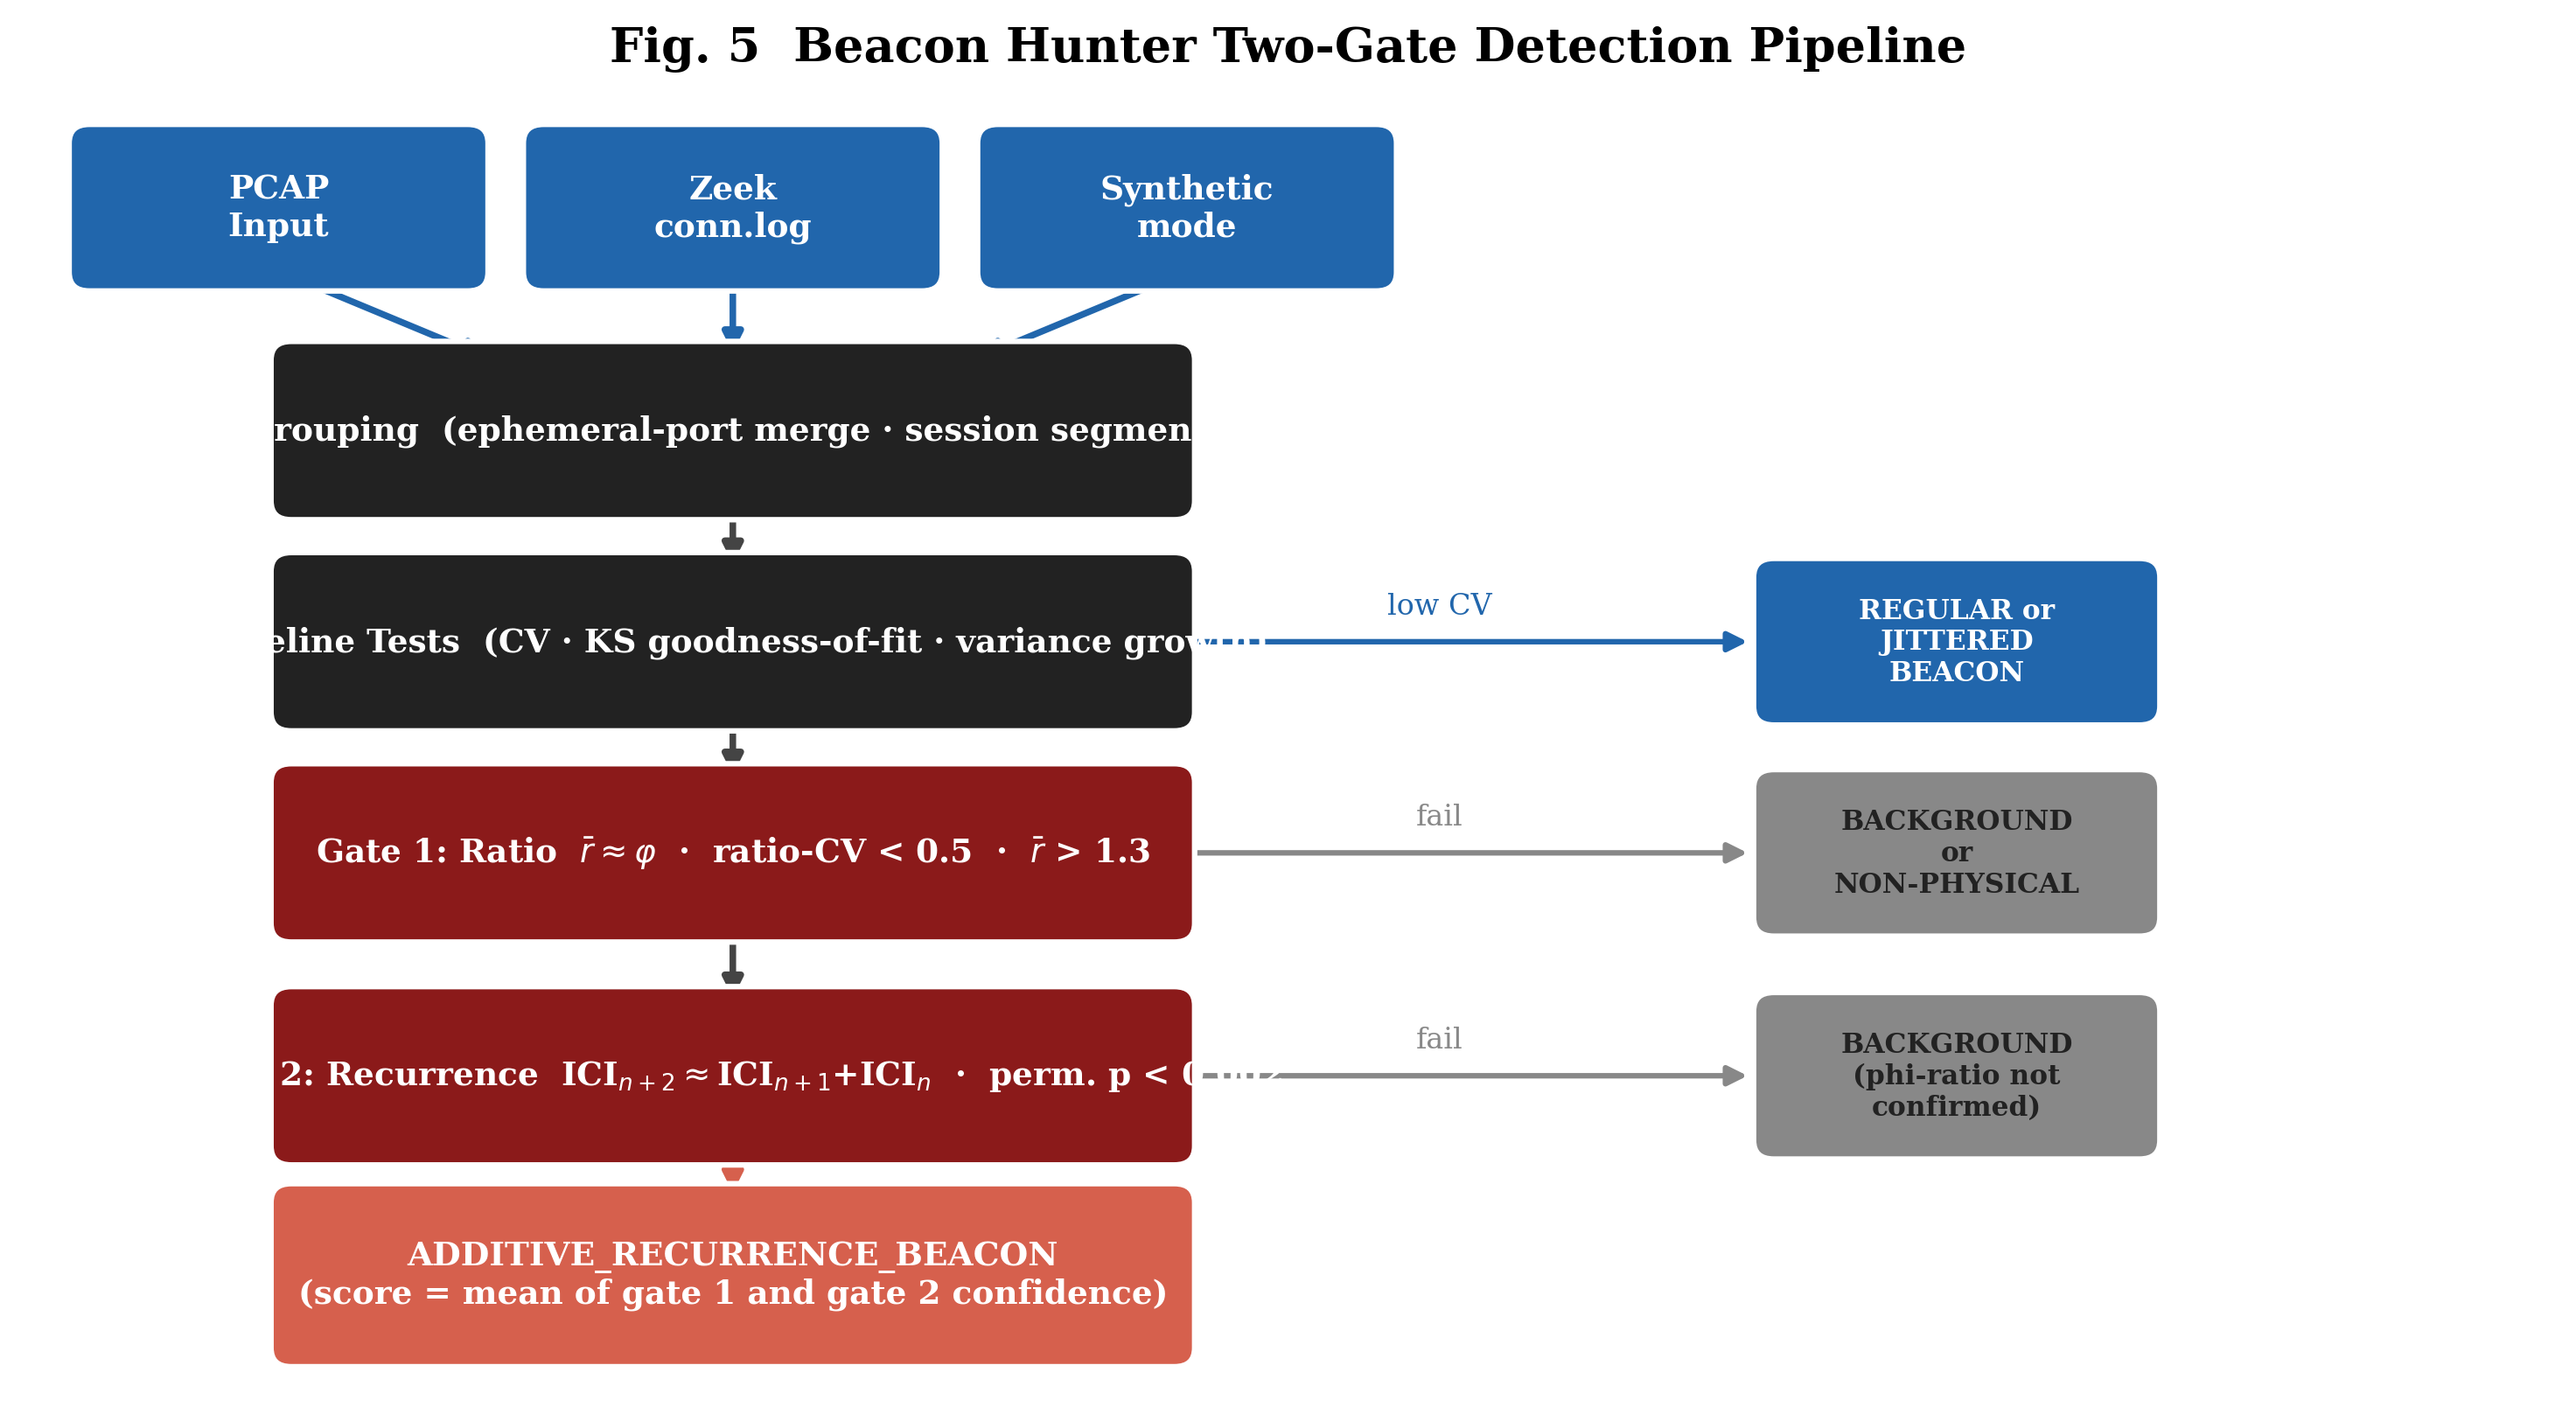 mrcord77/beacon-hunter
Detecta beacons C2 phi-structured que evadem o RITA e os detectores padrão baseados em regularidade
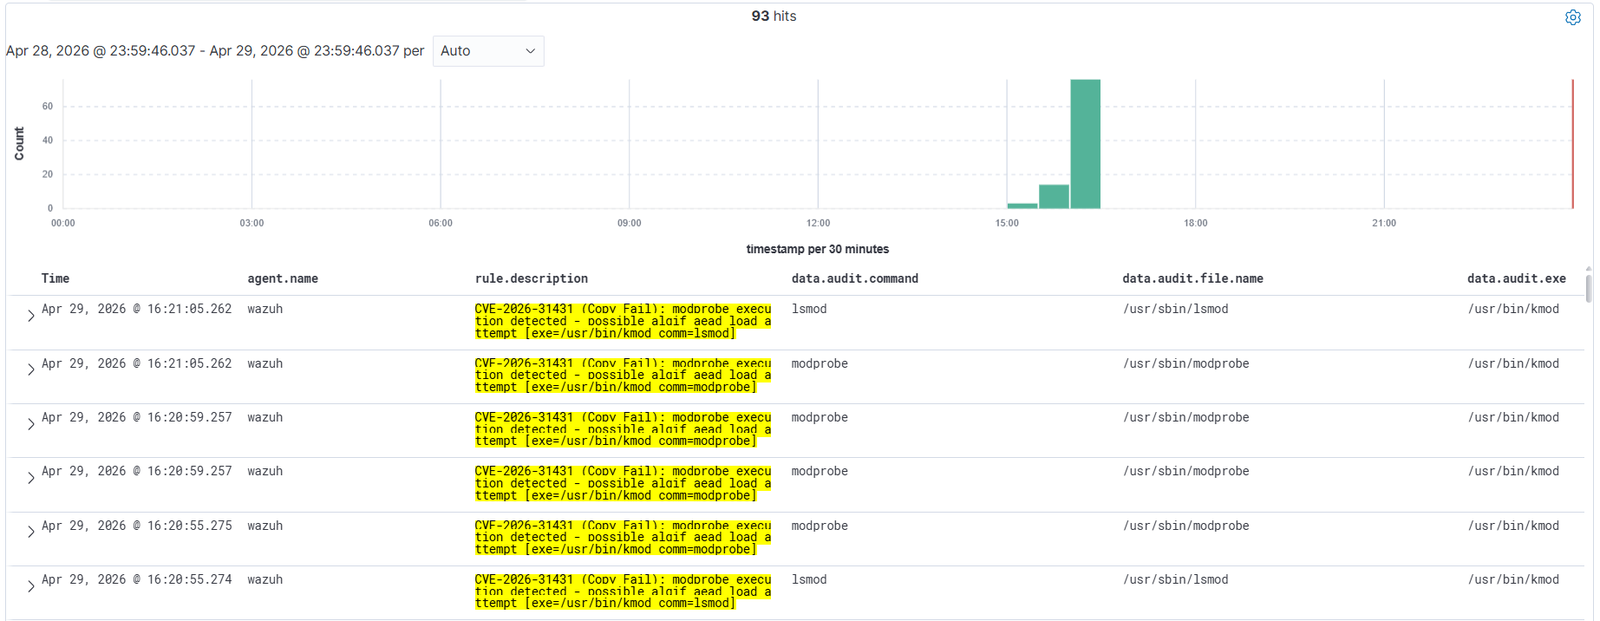 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 regras de detecção para CVE-2026-31431 (Copy Fail) - Escalação de privilégios local no Linux via gravação no cache de página do…
 atnetws/fail2ban-log4j
Filtro do fail2ban que detecta ataques contra o log4j CVE-2021-44228
 sumidcyber/zeroscout
🦅 ZeroScout: O Caçador de Ameaças Autônomo Local e na Nuvem. Visualize ataques em uma Sala de Guerra ao vivo, identifique grupos APT via Análise…
 mandiant/vcsa-hardening-tool
Fortificação automatizada de Zero Trust e auditoria forense para o VMware vCenter Server Appliance (VCSA)
 h4ckm310n/cve-2022-0847-ebpf
Um programa eBPF para detectar ataques ao CVE-2022-0847
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Detector avançado de C2 comportamental e reverse shell para sistemas Linux/Windows/Unix. Inclui análise de conexões em tempo…
 gopasteverything/gpewebdefender
Monitor leve de ataques web. Um binário Go + SQLite. Não é OSSEC, nem um WAF.
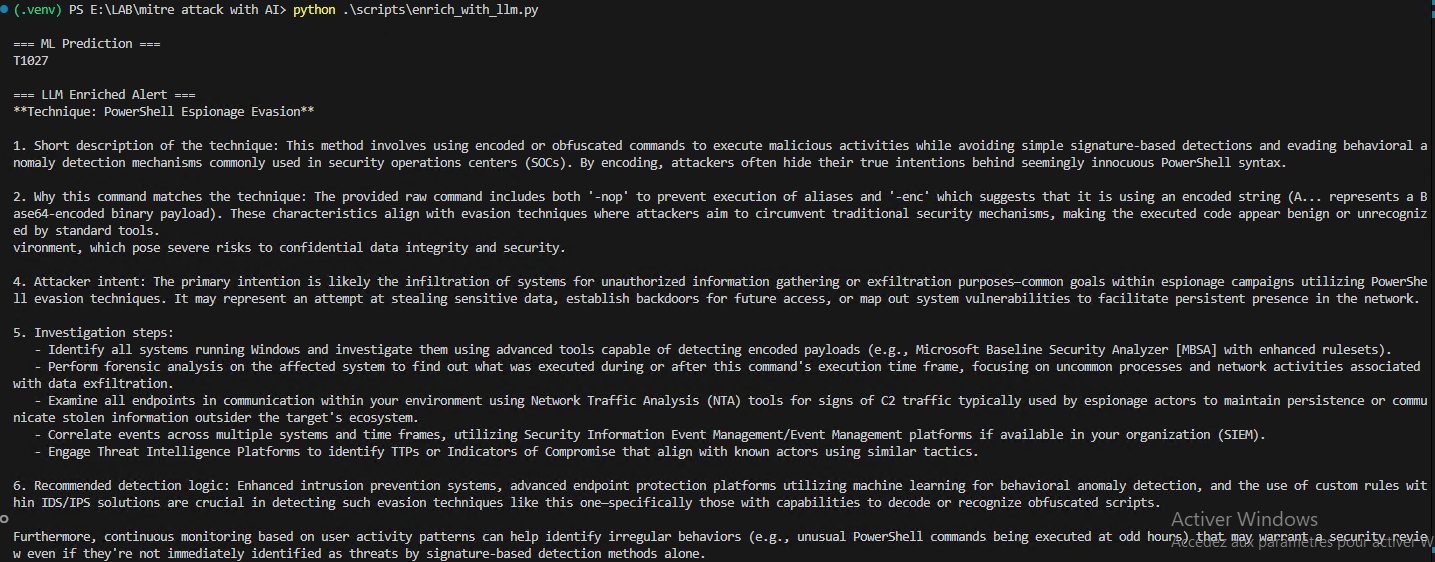 mouna23/ai-driven-mitre-attack
Este repositório demonstra um pipeline de aprendizado de máquina para detectar técnicas do MITRE ATT&CK a partir de logs e enriquecer a saída usando…
 referefref/cupspot-2024-47177
PoC honeypot para detectar tentativas de exploit contra CVE-2024-47177
 corelight/cve-2020-5902-f5bigip
Um pacote de detecção de rede para CVE-2020-5902, uma vulnerabilidade CVE10.0 que afeta dispositivos BIG-IP da F5 Networks, Inc.

 ndaal_open_source/ndaal_public_auditd
Conjunto de regras do Linux Auditd com as melhores práticas, com 14.956 regras mapeadas ao MITRE ATT&CK, role de implantação Ansible e ferramentas de…
 umidguluzada/cyberdefense-lab
Um laboratório completo de cibersegurança da Equipe Azul com pfSense, Suricata e ELK Stack para monitoramento de rede e detecção de ameaças.
 ninoseki/kibune
Um pipeline de detecção baseado em Sigma
 synacktiv/nmap-farewell
Segurança de Rede Automatizada com Rust: Detectando e Bloqueando Scanners de Portas