
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit
 lucadibello/network-attack-detection
Detecção avançada de ataques de varredura de portas, DoS e malware utilizando técnicas de aprendizado de máquina.
 corelight/pingback
Um pacote Zeek para detectar o tráfego de rede de comando e controle (C2) do túnel ICMP do malware Pingback.
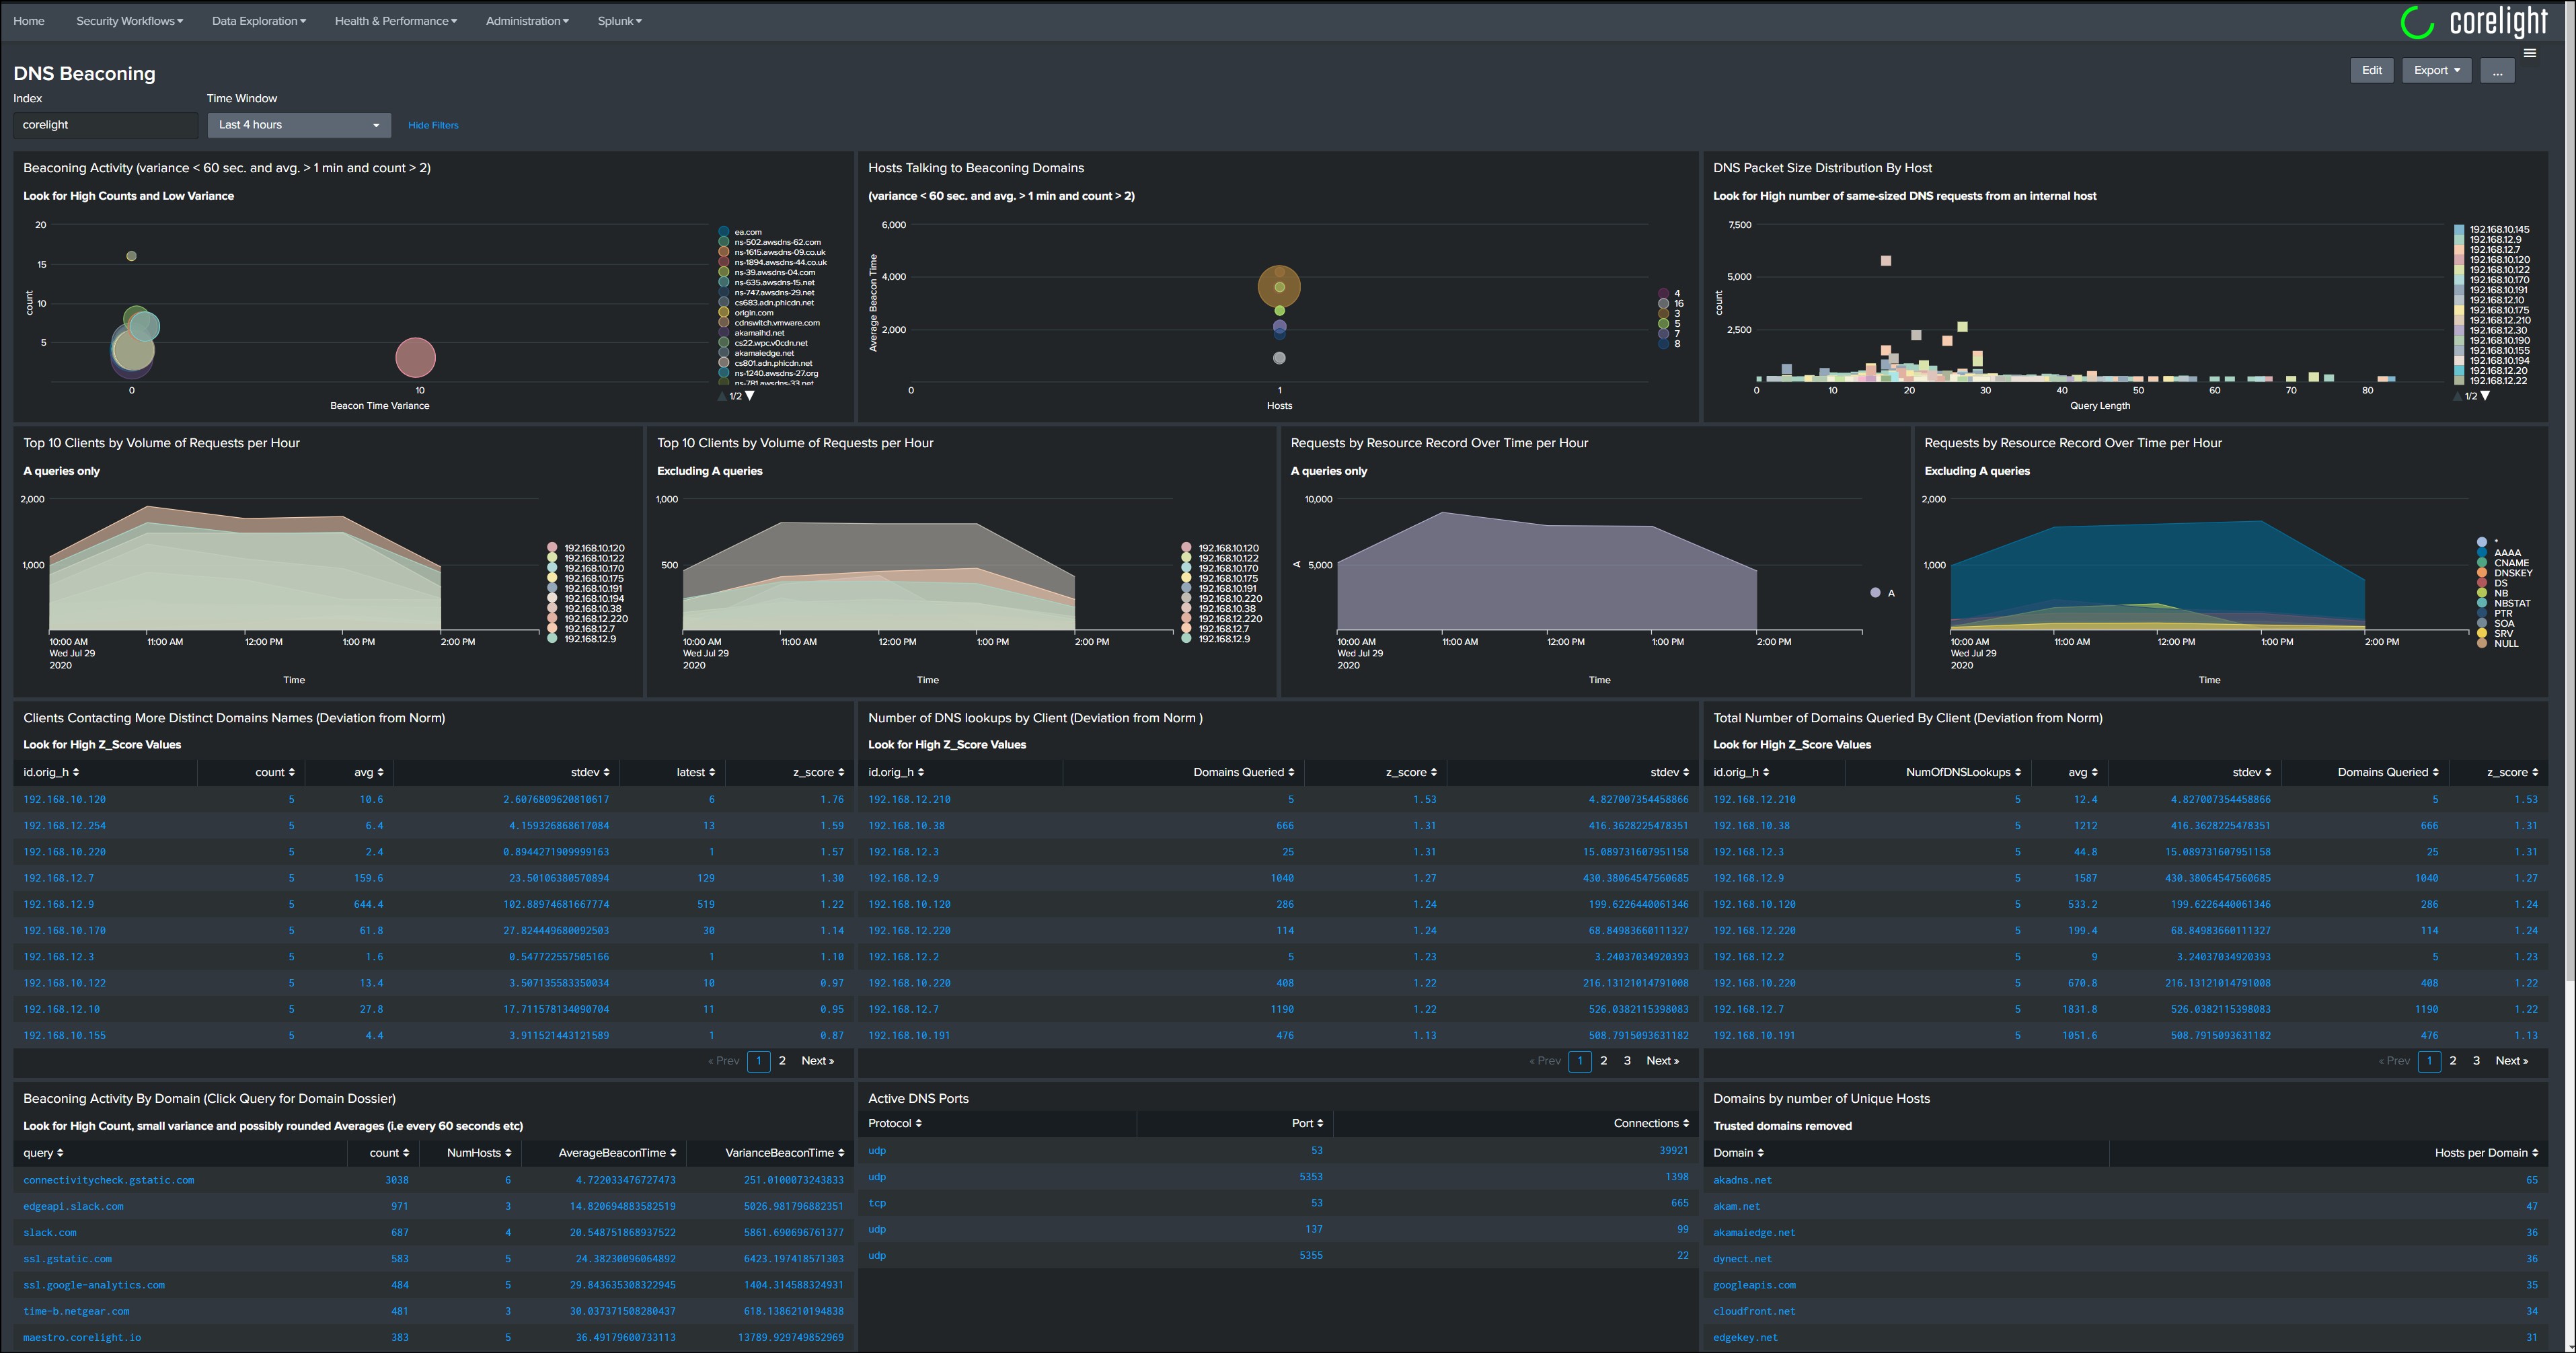 corelight/dashboards-splunk-dns-hunting-beaconing
DNS Dashboard para caça e identificação de beaconing
 johnearle/coalmine
Plataforma de Gerenciamento e Orquestração de Objetos Cloud Canary
 abdeljalilait/kerneleye
Segurança em nível de kernel e resposta a ataques para servidores Linux.
 corelight/callstranger-detector
Plugin do Zeek que deteta a exploração do CallStranger (CVE-2020-12695) através da análise de UPnP SUBSCRIBE/NOTIFY, identificando amplificação de…
 codextf2/cobaltstrike-sleepmask-yara
Apenas um repositório git para a regra de detecção do sleepmask que encontrei em https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting…
 corelight/phantom-playbooks
Playbooks automatizados de resposta a incidentes de segurança para o Splunk Phantom, integrando logs do Zeek, análise de DNS e inteligência de…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 pushkarreddyy/radioguard
Sub-serviço de Defesa Celular Zero-Trust para Android (Detecção e Roteamento Seguro de IMSI-Catcher, 2G SMS Blaster e 4G aLTEr)
 corelight/zeek-elf
Um analisador de arquivos ELF para Zeek
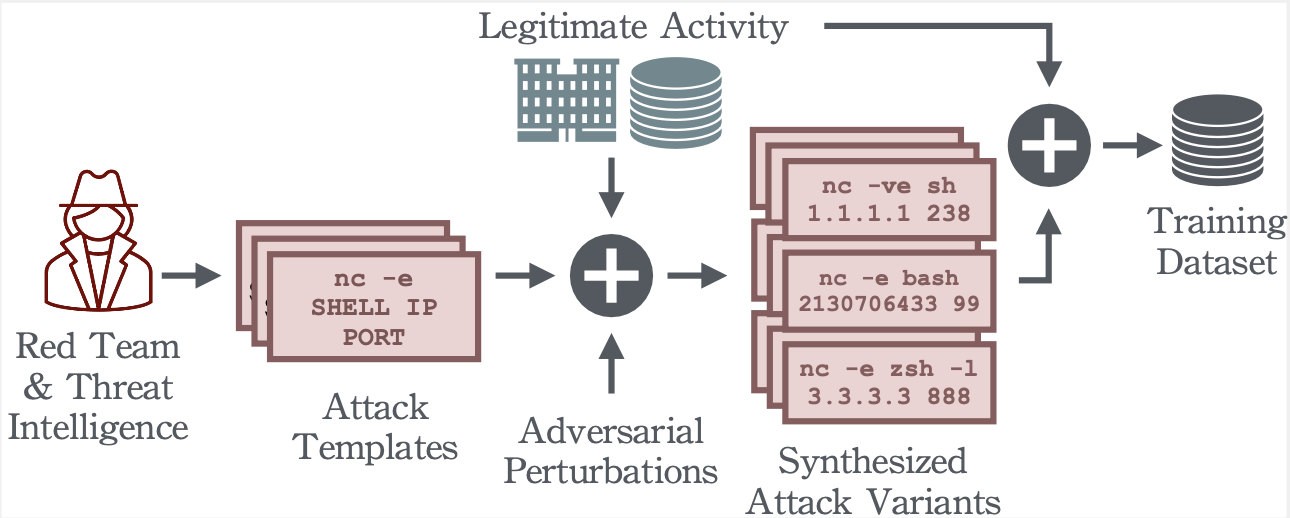 dtrizna/quasarnix
Detecção de Reverse Shell com Machine Learning
 initconf/cve-2017-5638_struts
Script do Bro/Zeek para detecção de reconhecimento, comprometimento e rastreamento de download de malware do Apache Struts CVE-2017-5638, com…
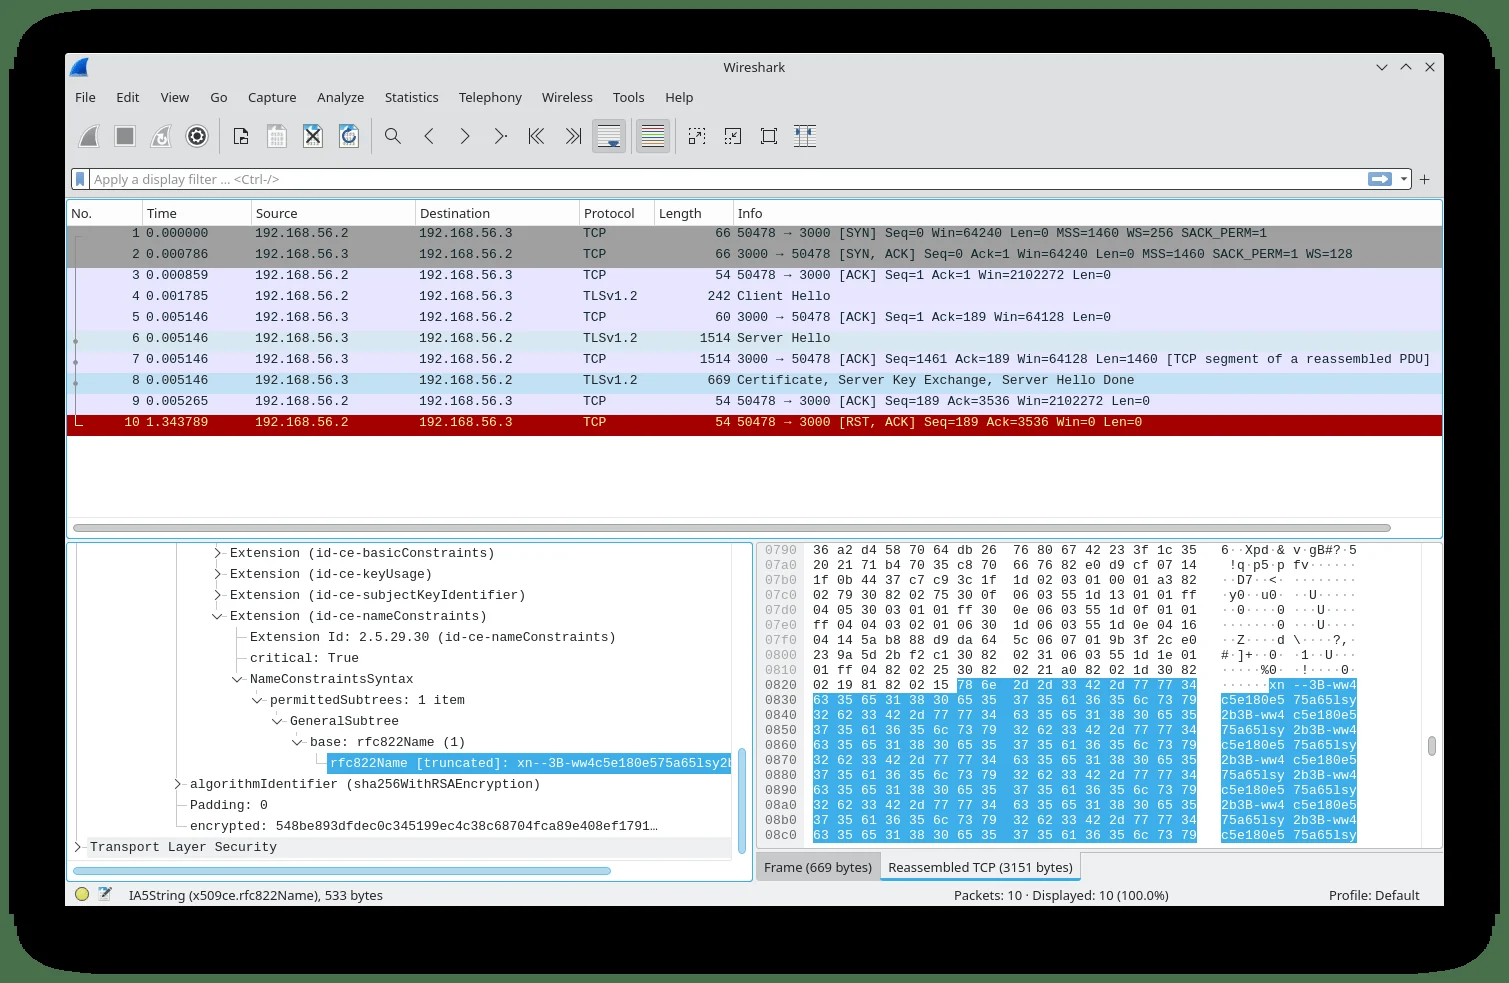 fox-it/spookyssl-pcaps
PCAPs e assinaturas Suricata para detetar tentativas de exploração do OpenSSL CVE-2022-3602, incluindo tráfego malicioso de cliente/servidor e…
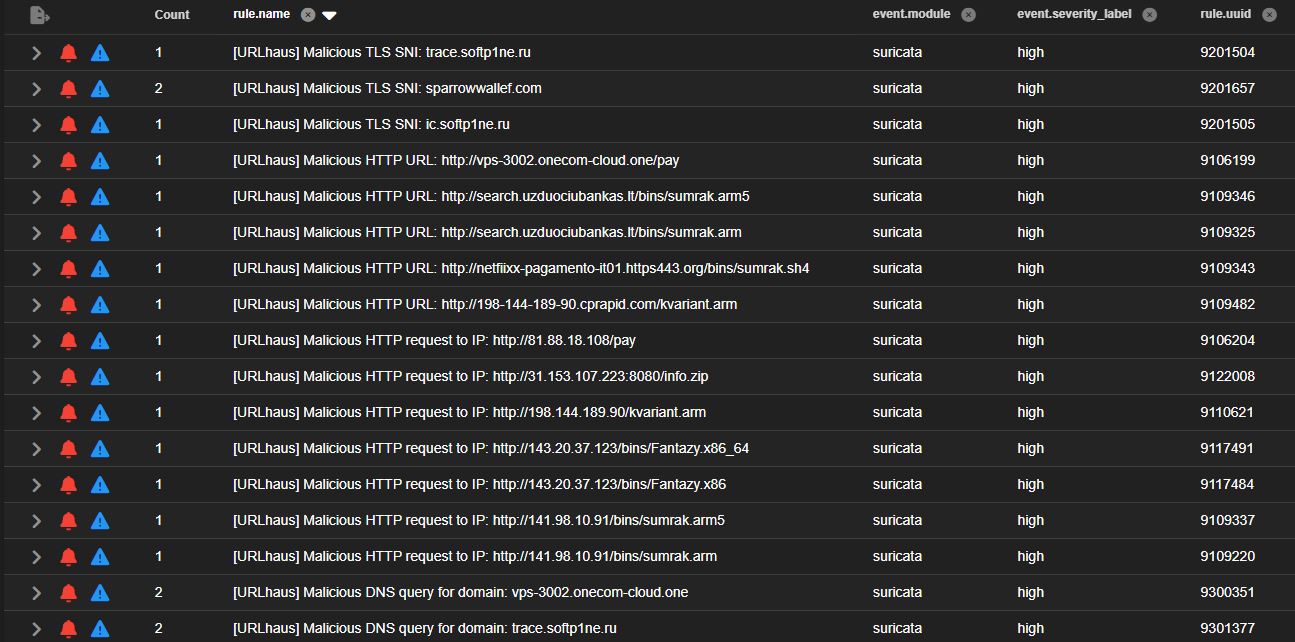 malvuln/sigint-hombre
Regras Suricata geradas dinamicamente a partir de feeds de ameaças em tempo real
 corelight/cve-2020-16898
Um pacote de detecção de rede para CVE-2020-16898 (Vulnerabilidade de Execução Remota de Código no TCP/IP do Windows)
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 corelight/go-zeek-broker-ws
Uma biblioteca Go para usar a API websocket do zeek broker.








