
 #1
Sistemas IDS/IPS, monitoramento de rede, detecção baseada em anomalias e ferramentas de alerta de ameaças.
Recomendado pelo Kitploit
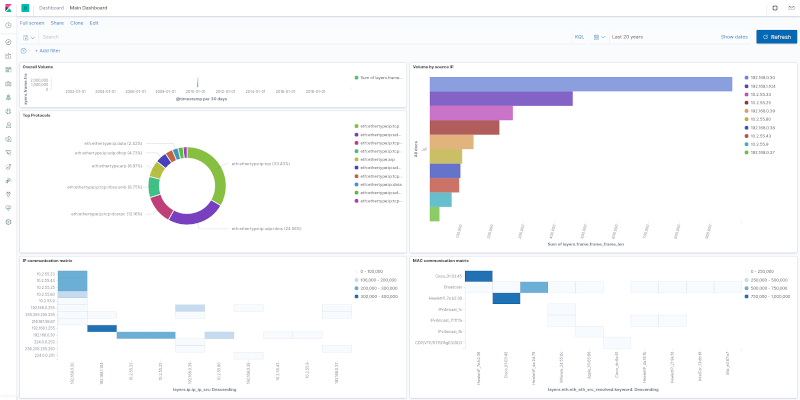
 h21lab/tsharkvm
tshark + máquina virtual de análise ELK
 stintel/vallumd
Centralizar ou distribuir listas negras IPset
 0xkirisame/spica
Detector de rootkit Linux baseado em eBPF usando análise multi-canal de visão cruzada (sched_switch, NMI, /proc) para detectar DKOM, adulteração de…
 sleuthco/clawshield-public
Proxy de segurança para agentes de IA. Examina cada mensagem em busca de injeção de prompt, PII e segredos. Defesa em profundidade: proxy Go +…
 7h3ram/flowinspect
Uma ferramenta de inspeção de rede
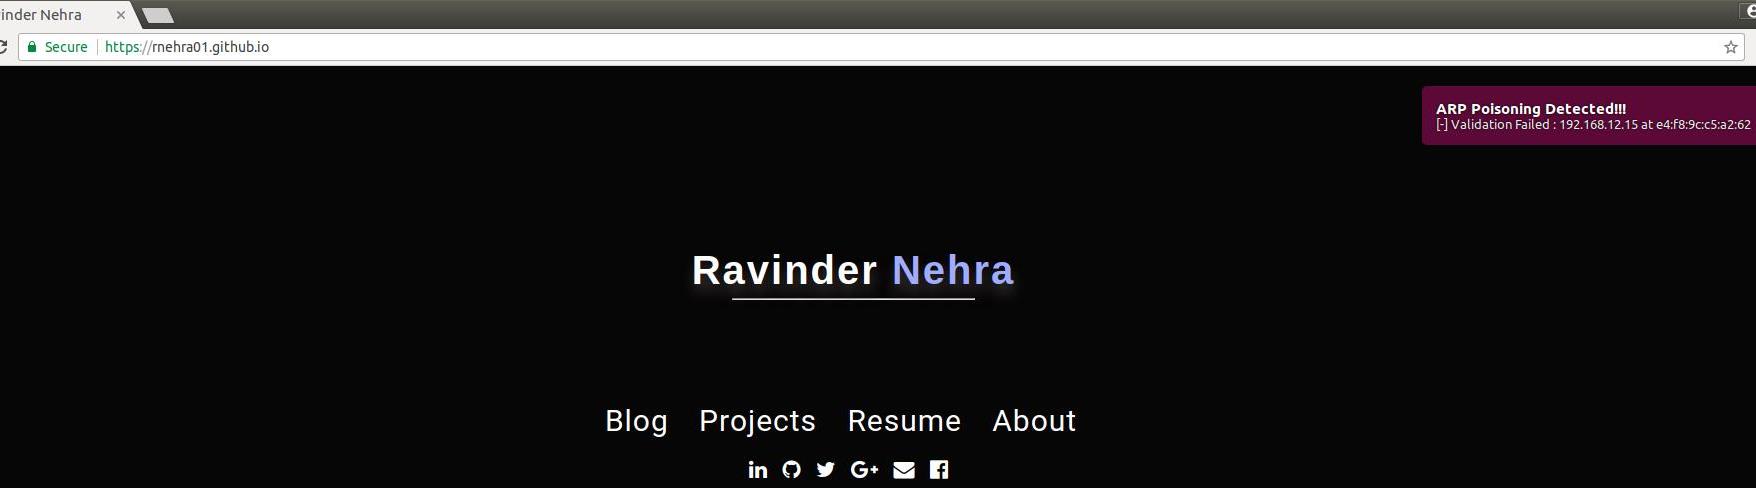 rnehra01/arp-validator
Ferramenta de segurança para detectar ataques de envenenamento ARP
 nicholasadamou/minipwner
Um script para configurar um TP-Link MR3040 rodando OpenWRT em uma 'dropbox' de teste de penetração simples, porém poderosa.
 malwaretech/log4jtools
Ferramentas para investigar o Log4j CVE-2021-44228
 haidang-infosec/phantom-grid
Um sistema de Defesa Ativa alimentado por eBPF que transforma seu servidor Linux em um honeypot enganoso. Recursos incluem redirecionamento…
 thelightscope/thelightscope
TheLightScope
 keyboardcrunch/sentinelone-attack-queries
Consultas mapeadas para o MITRE ATT&CK no SentinelOne Deep Visiblity
 embee-research/yara-detection-rules
Regras Yara para Malware Moderno
 connectedlucy/plague
Detecções Padrão para EDR
 halildeniz/networkassessment
NetworkAssessment: Ferramenta de Avaliação de Comprometimento de Rede
 cymmetria/ciscoasa_honeypot
Um honeypot de baixa interação para o componente Cisco ASA capaz de detectar CVE-2018-0101, uma vulnerabilidade de DoS e execução remota de código.
 adibirzu/openclaw-security-monitor
Monitoramento proativo de segurança para implantações OpenClaw. Detecta ClawHavoc, AMOS stealer, CVE-2026-25253, envenenamento de memória e ataques à…
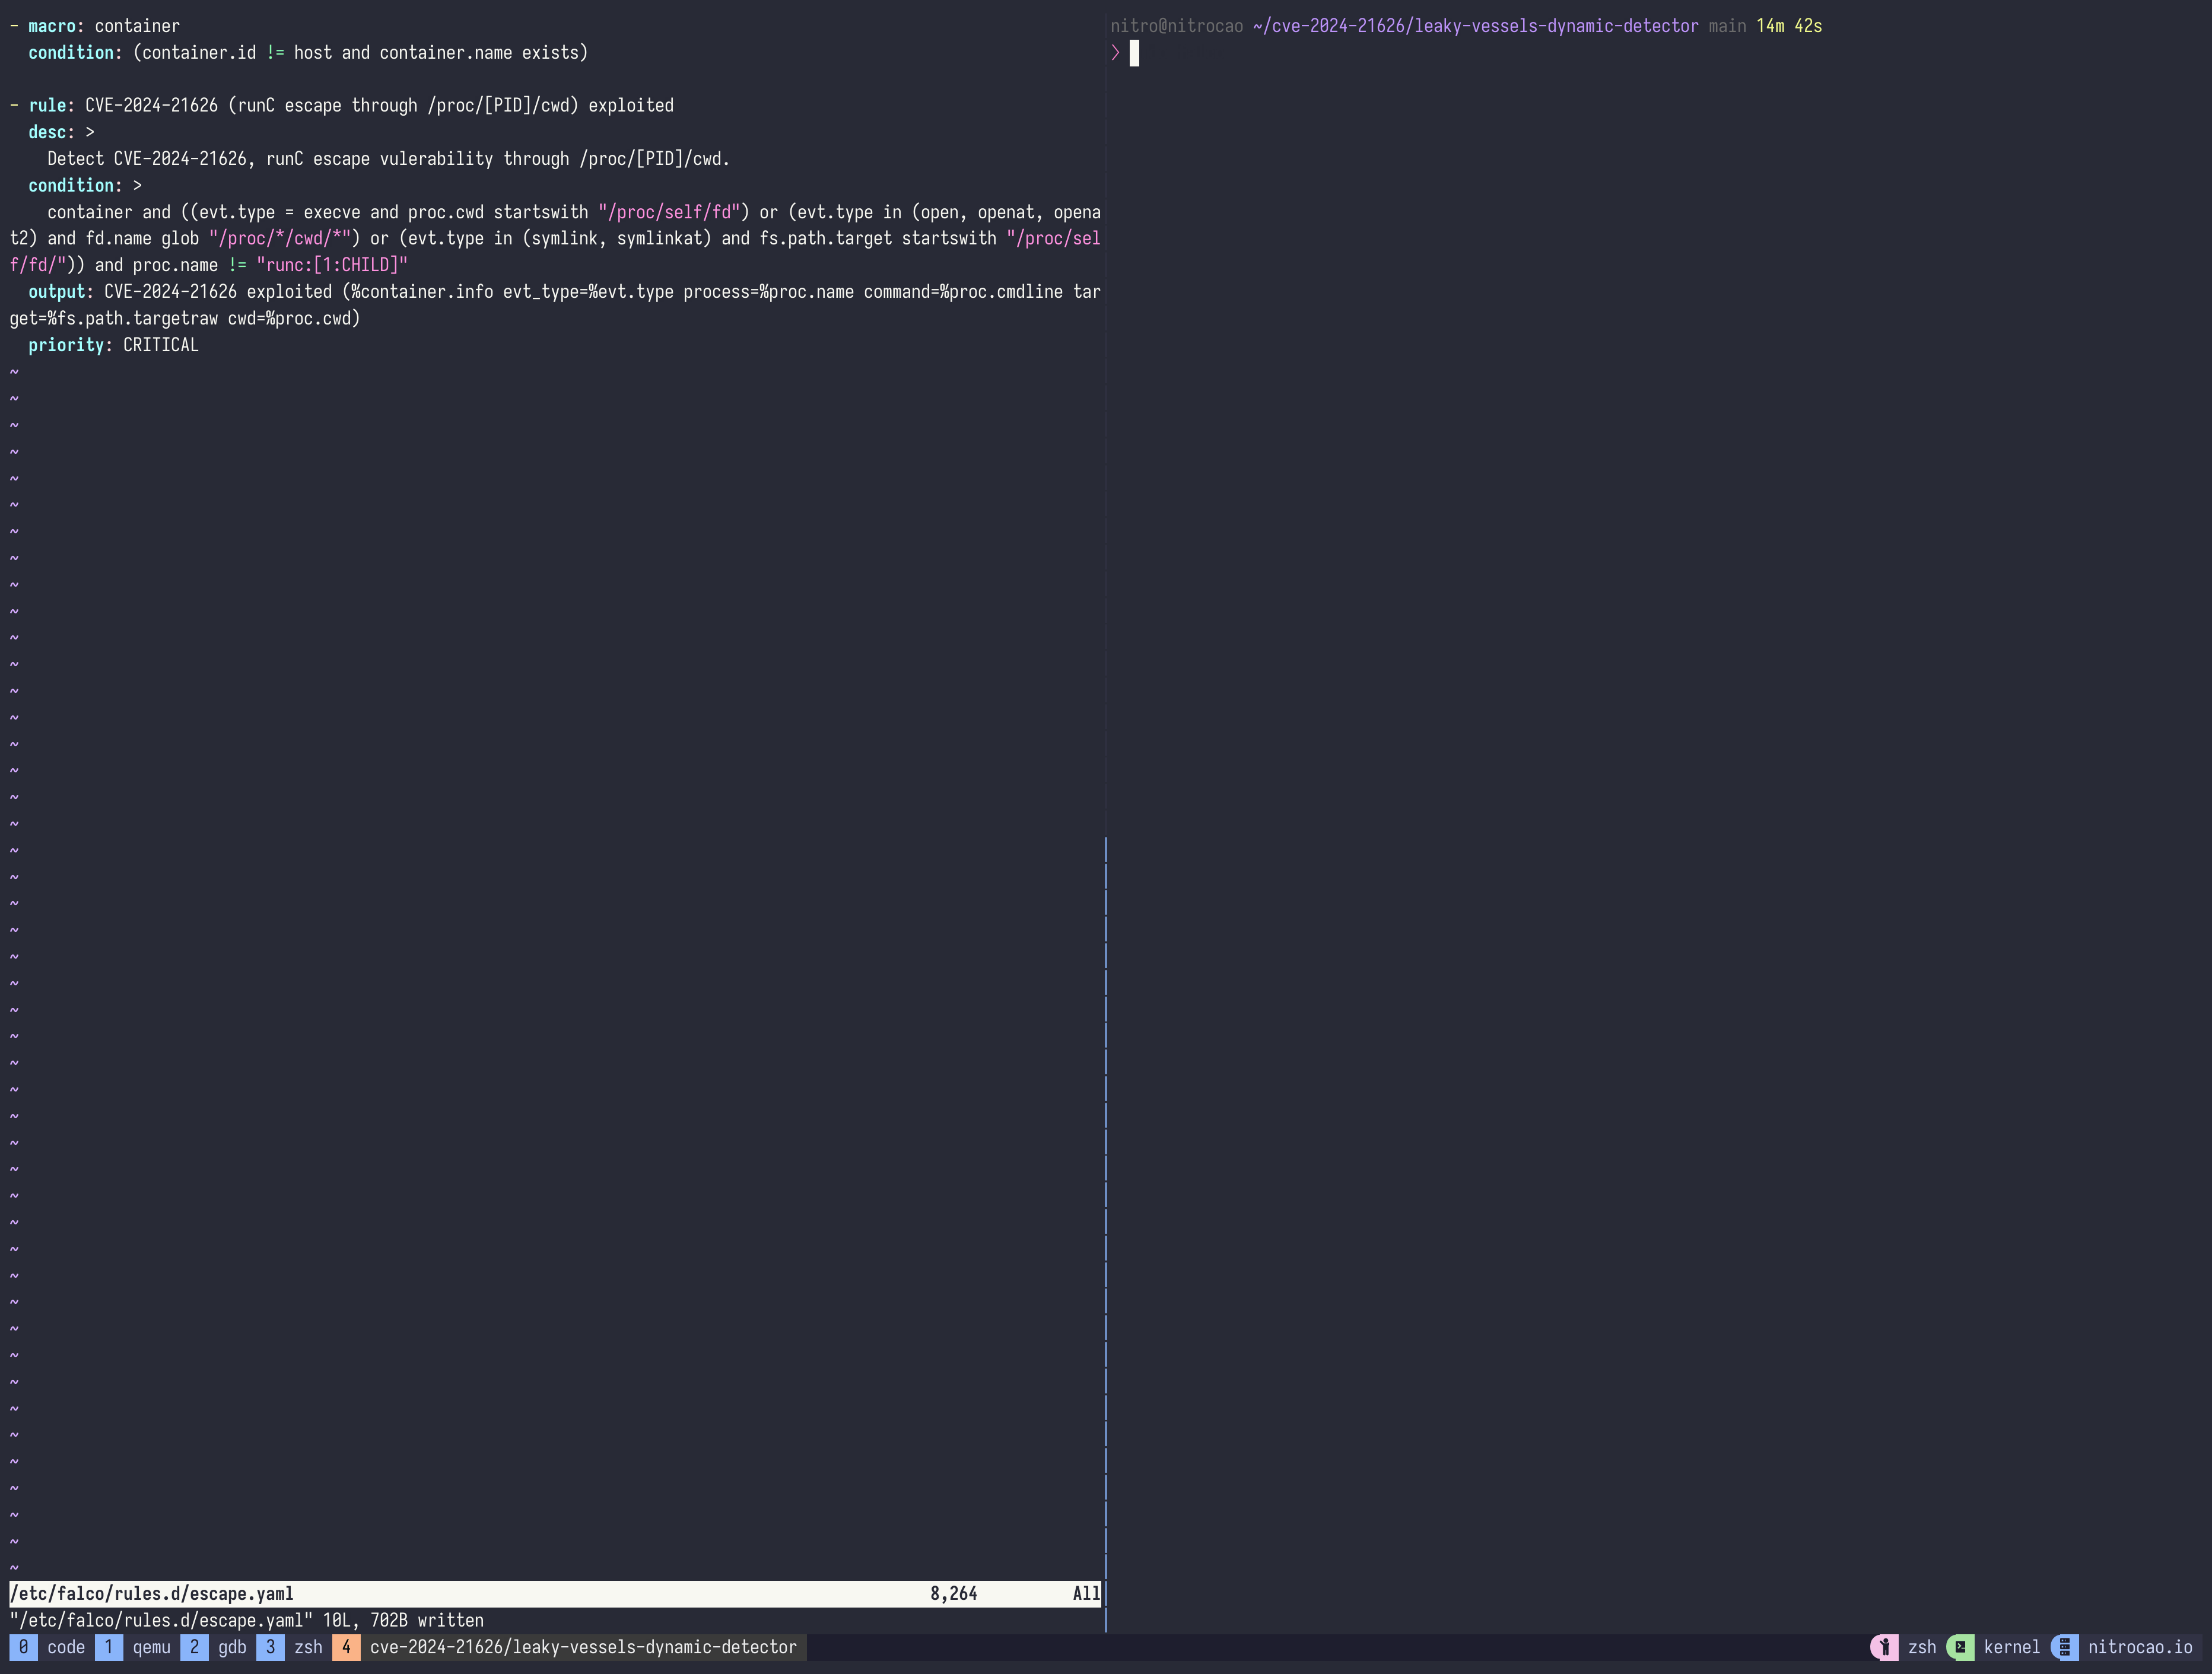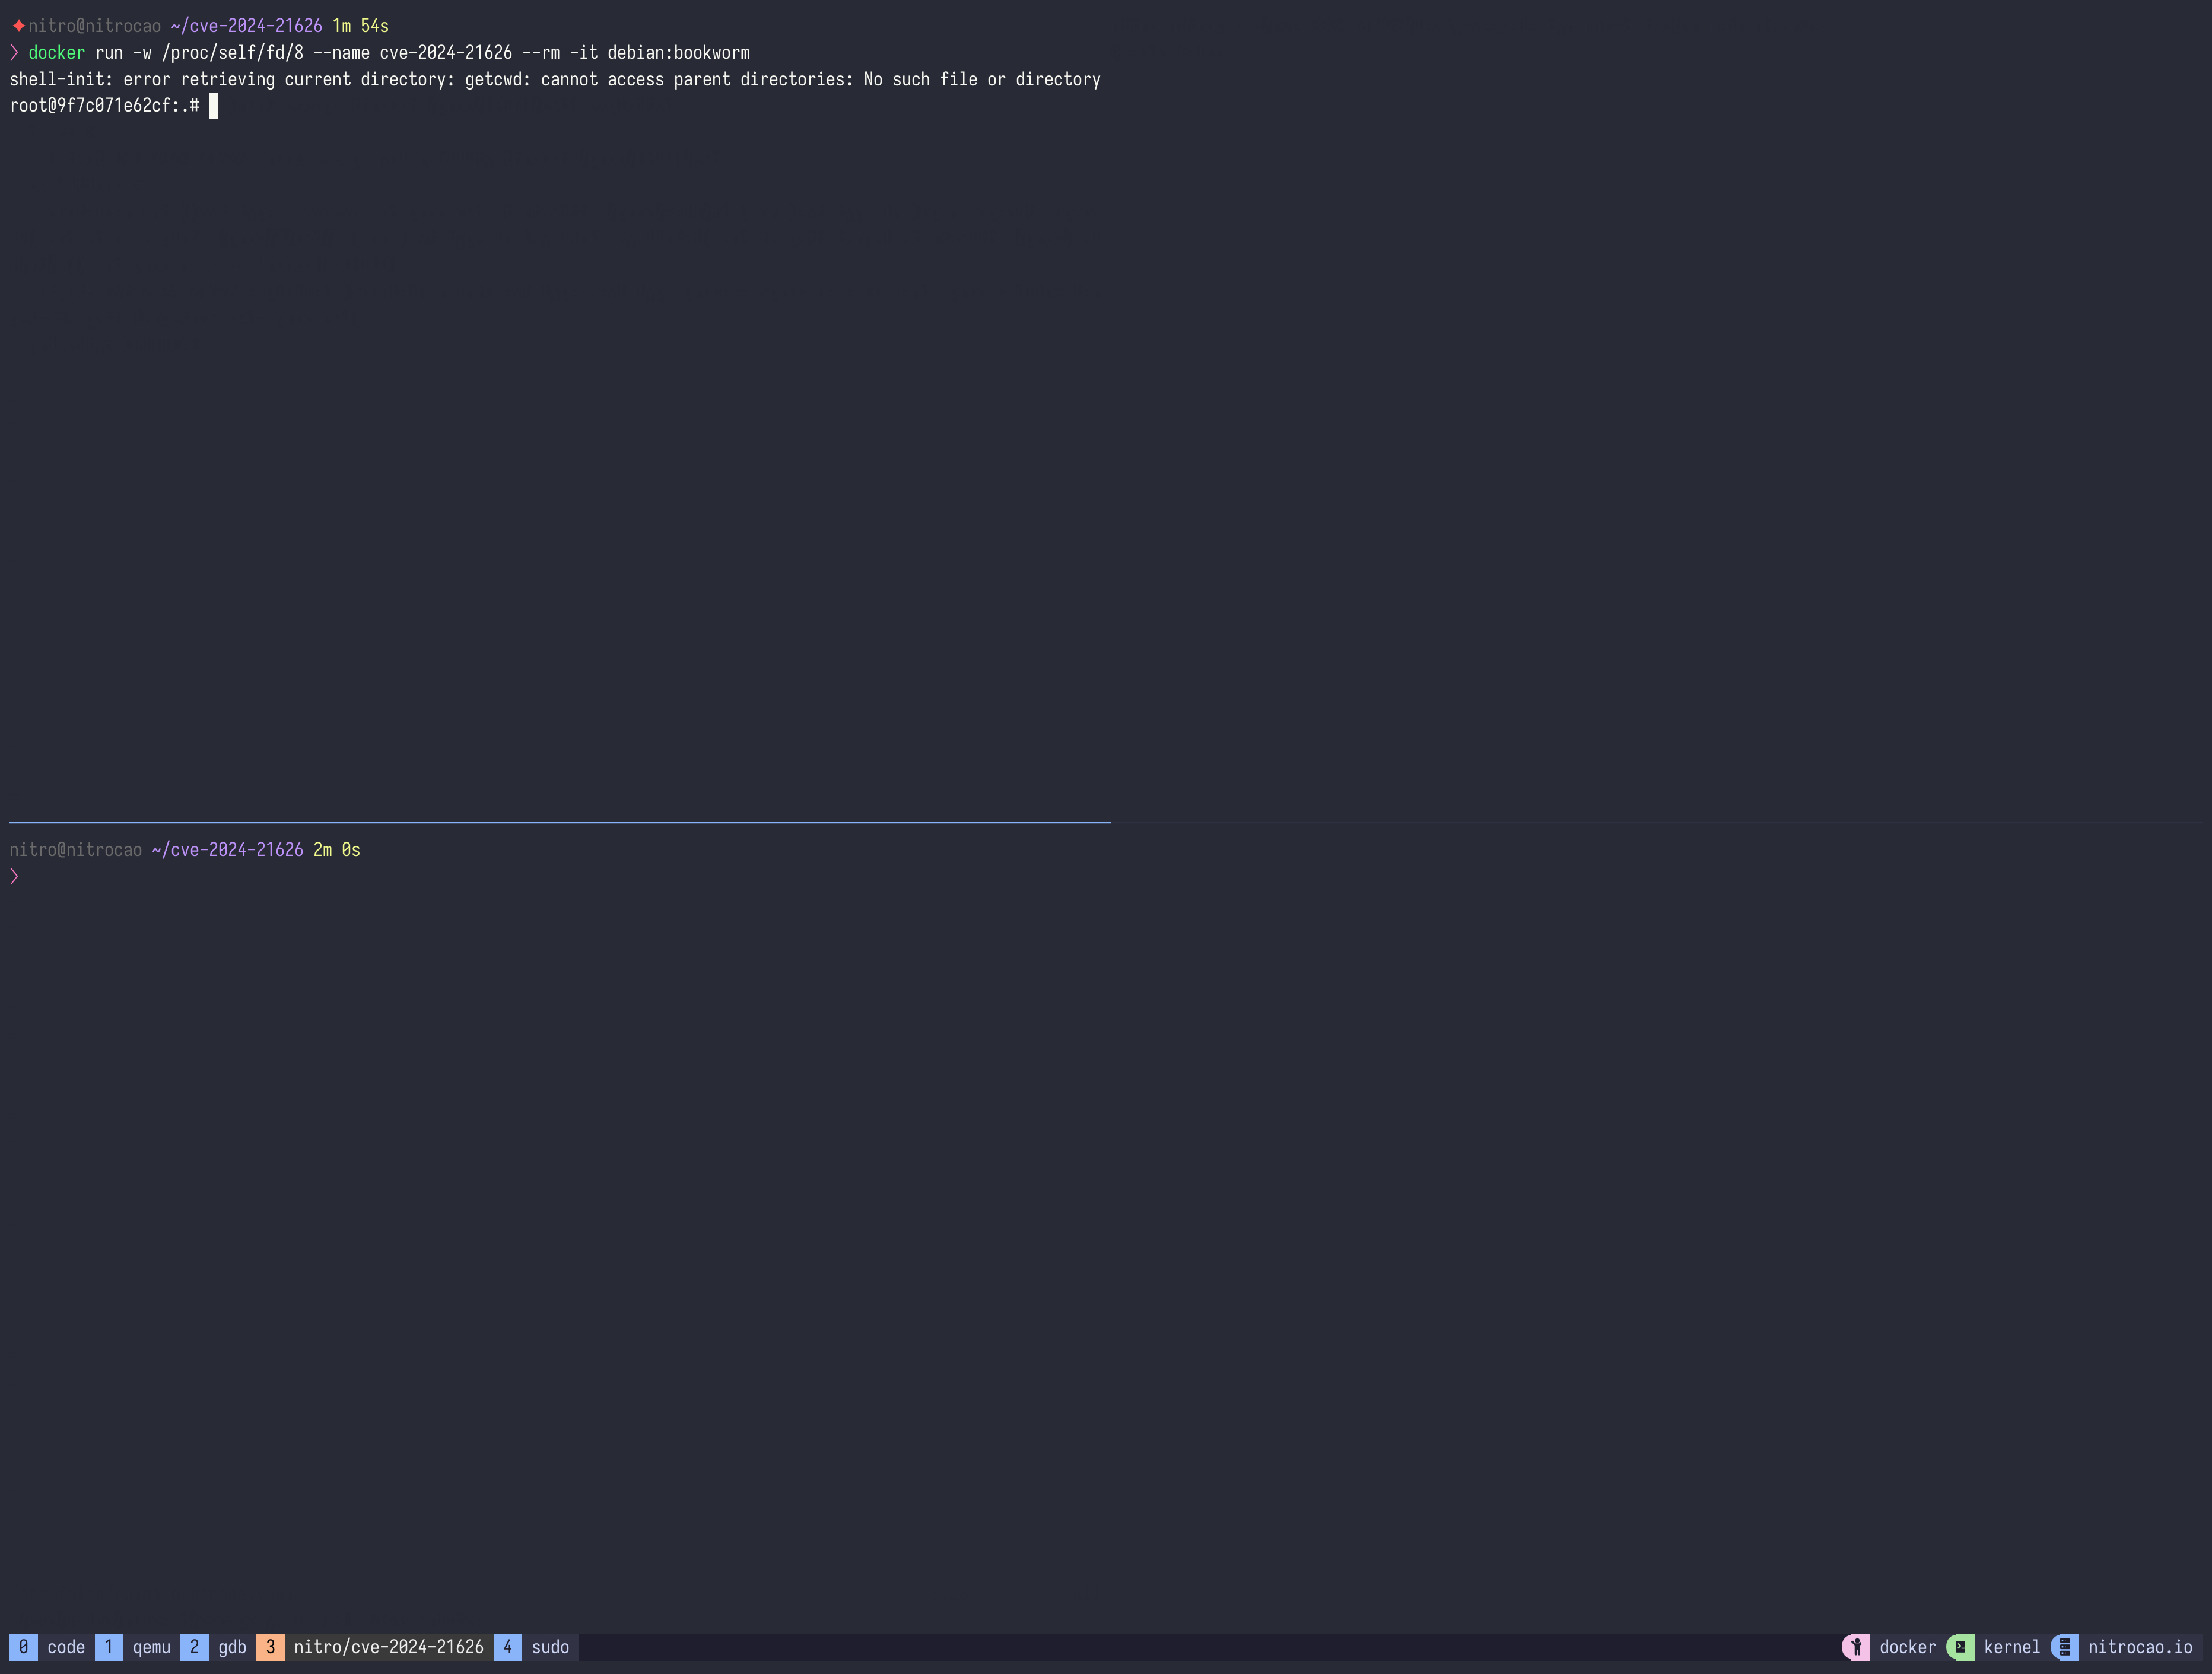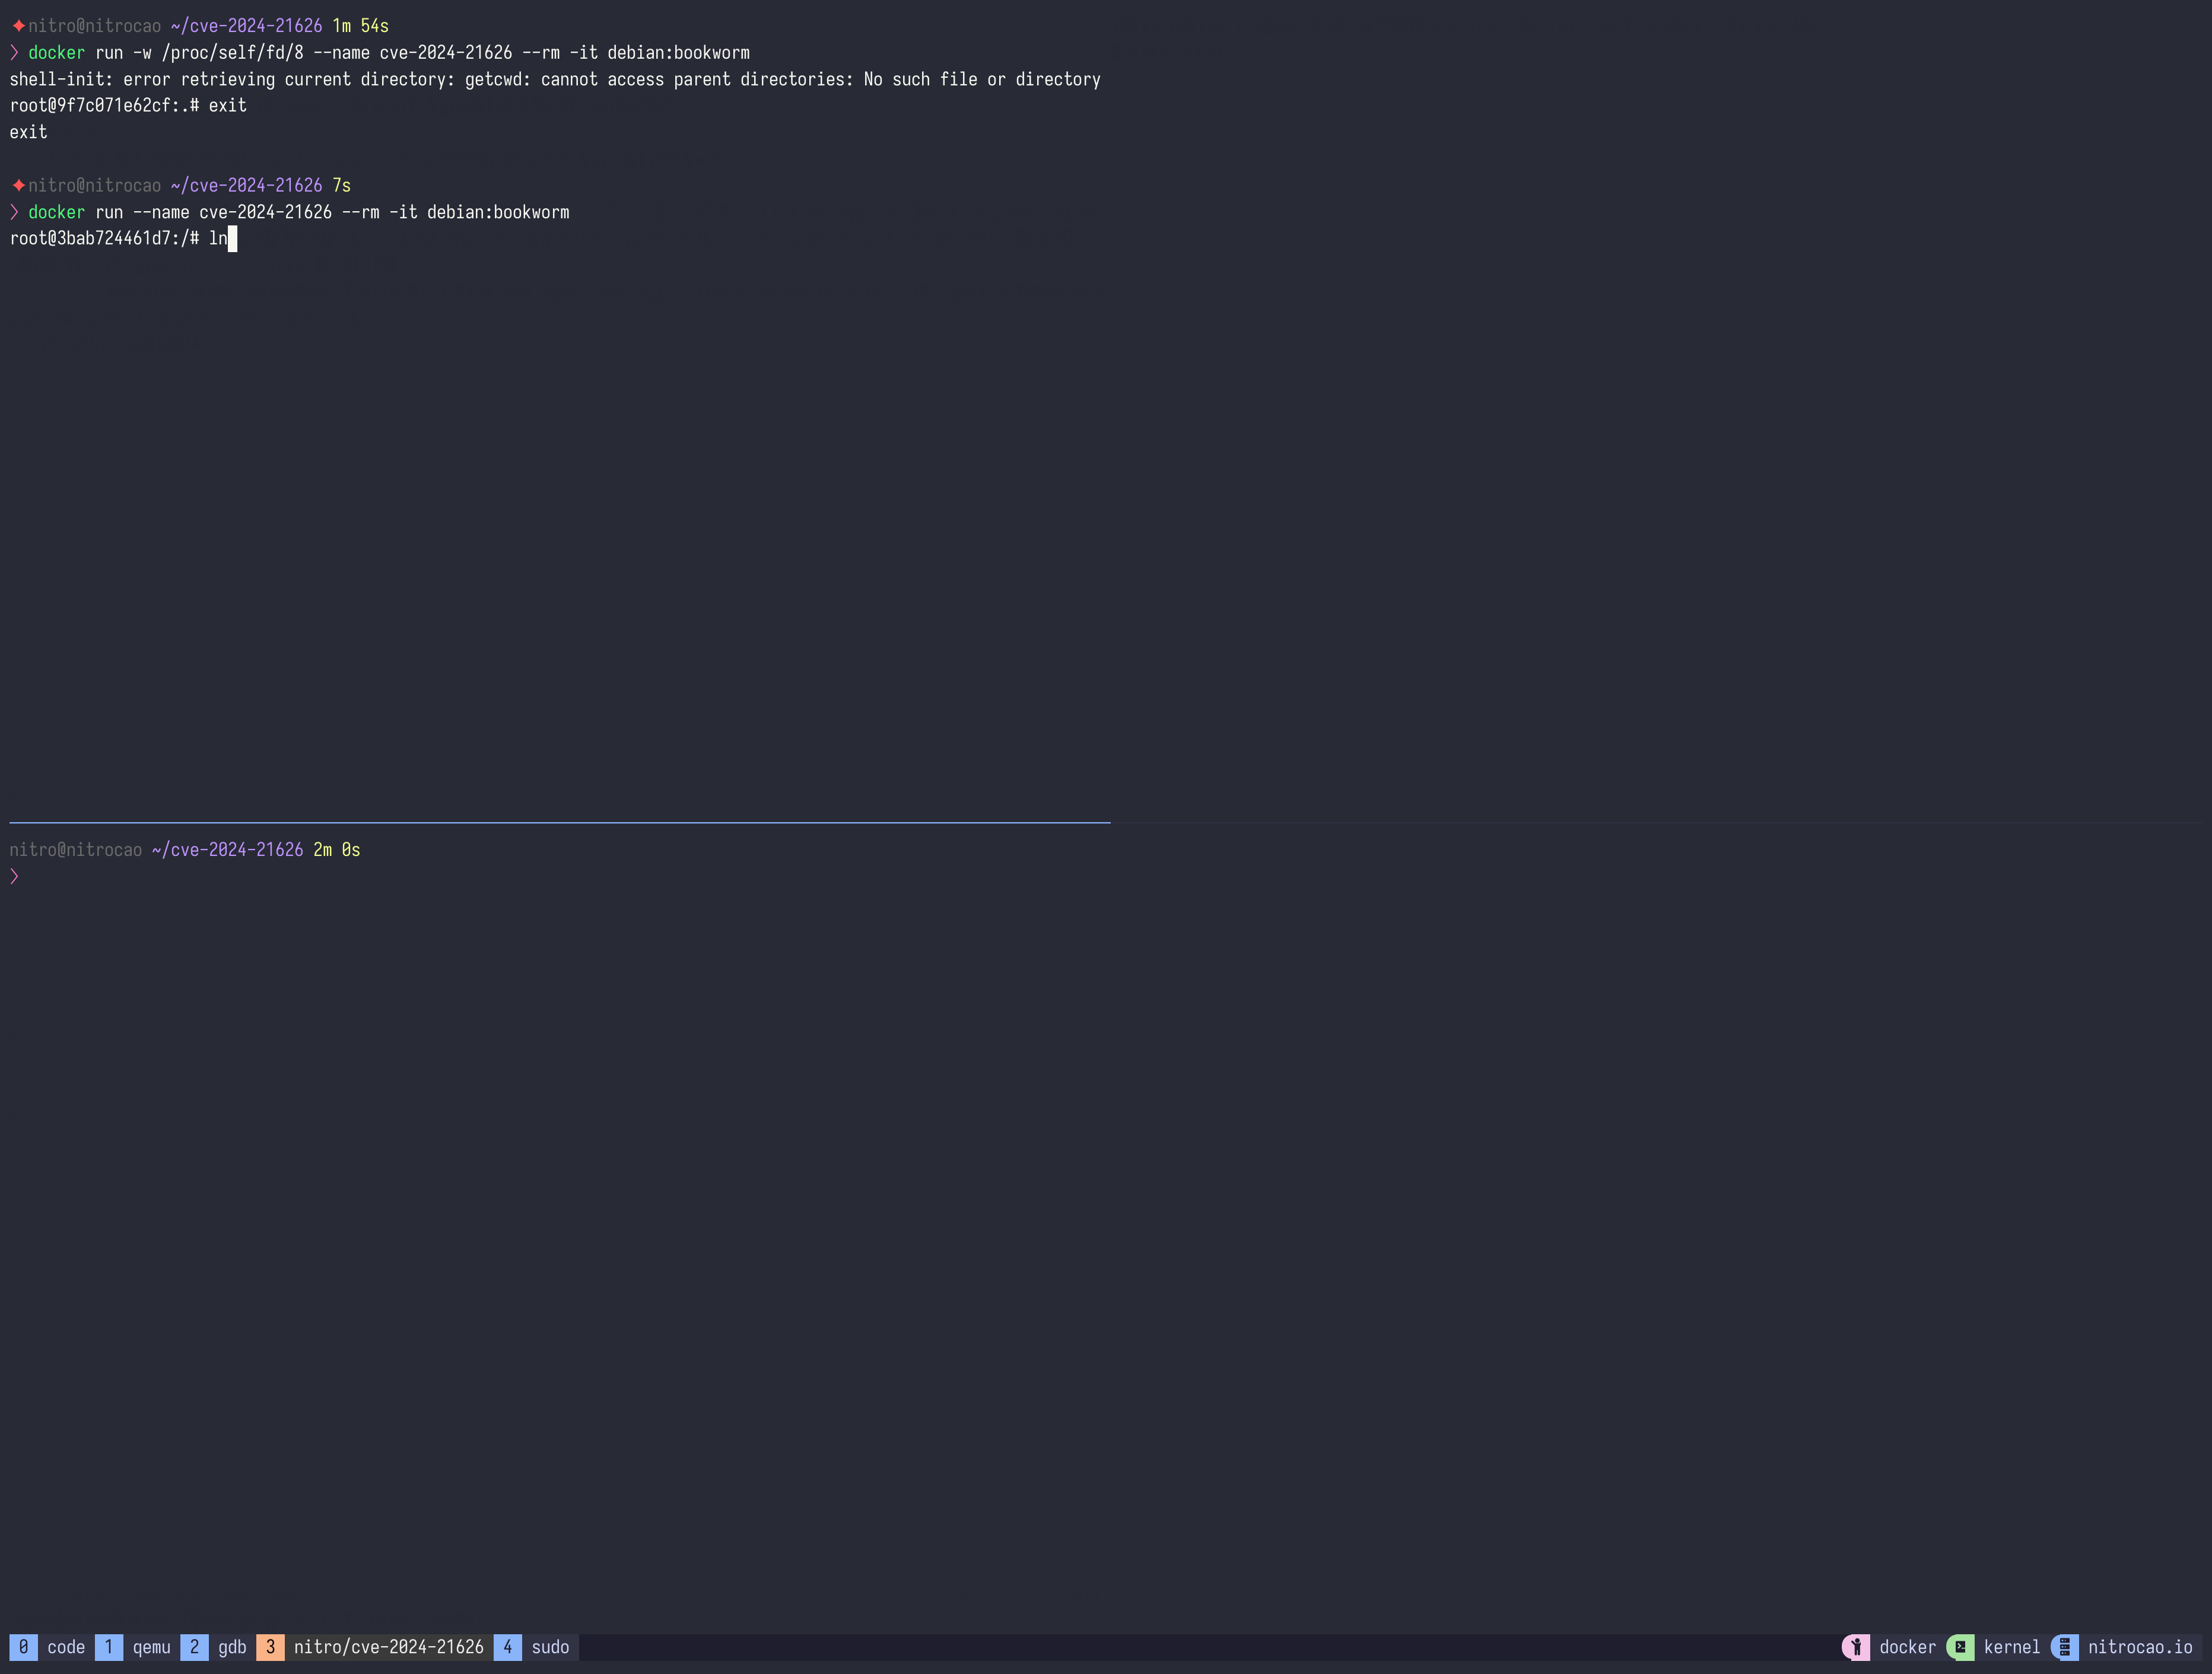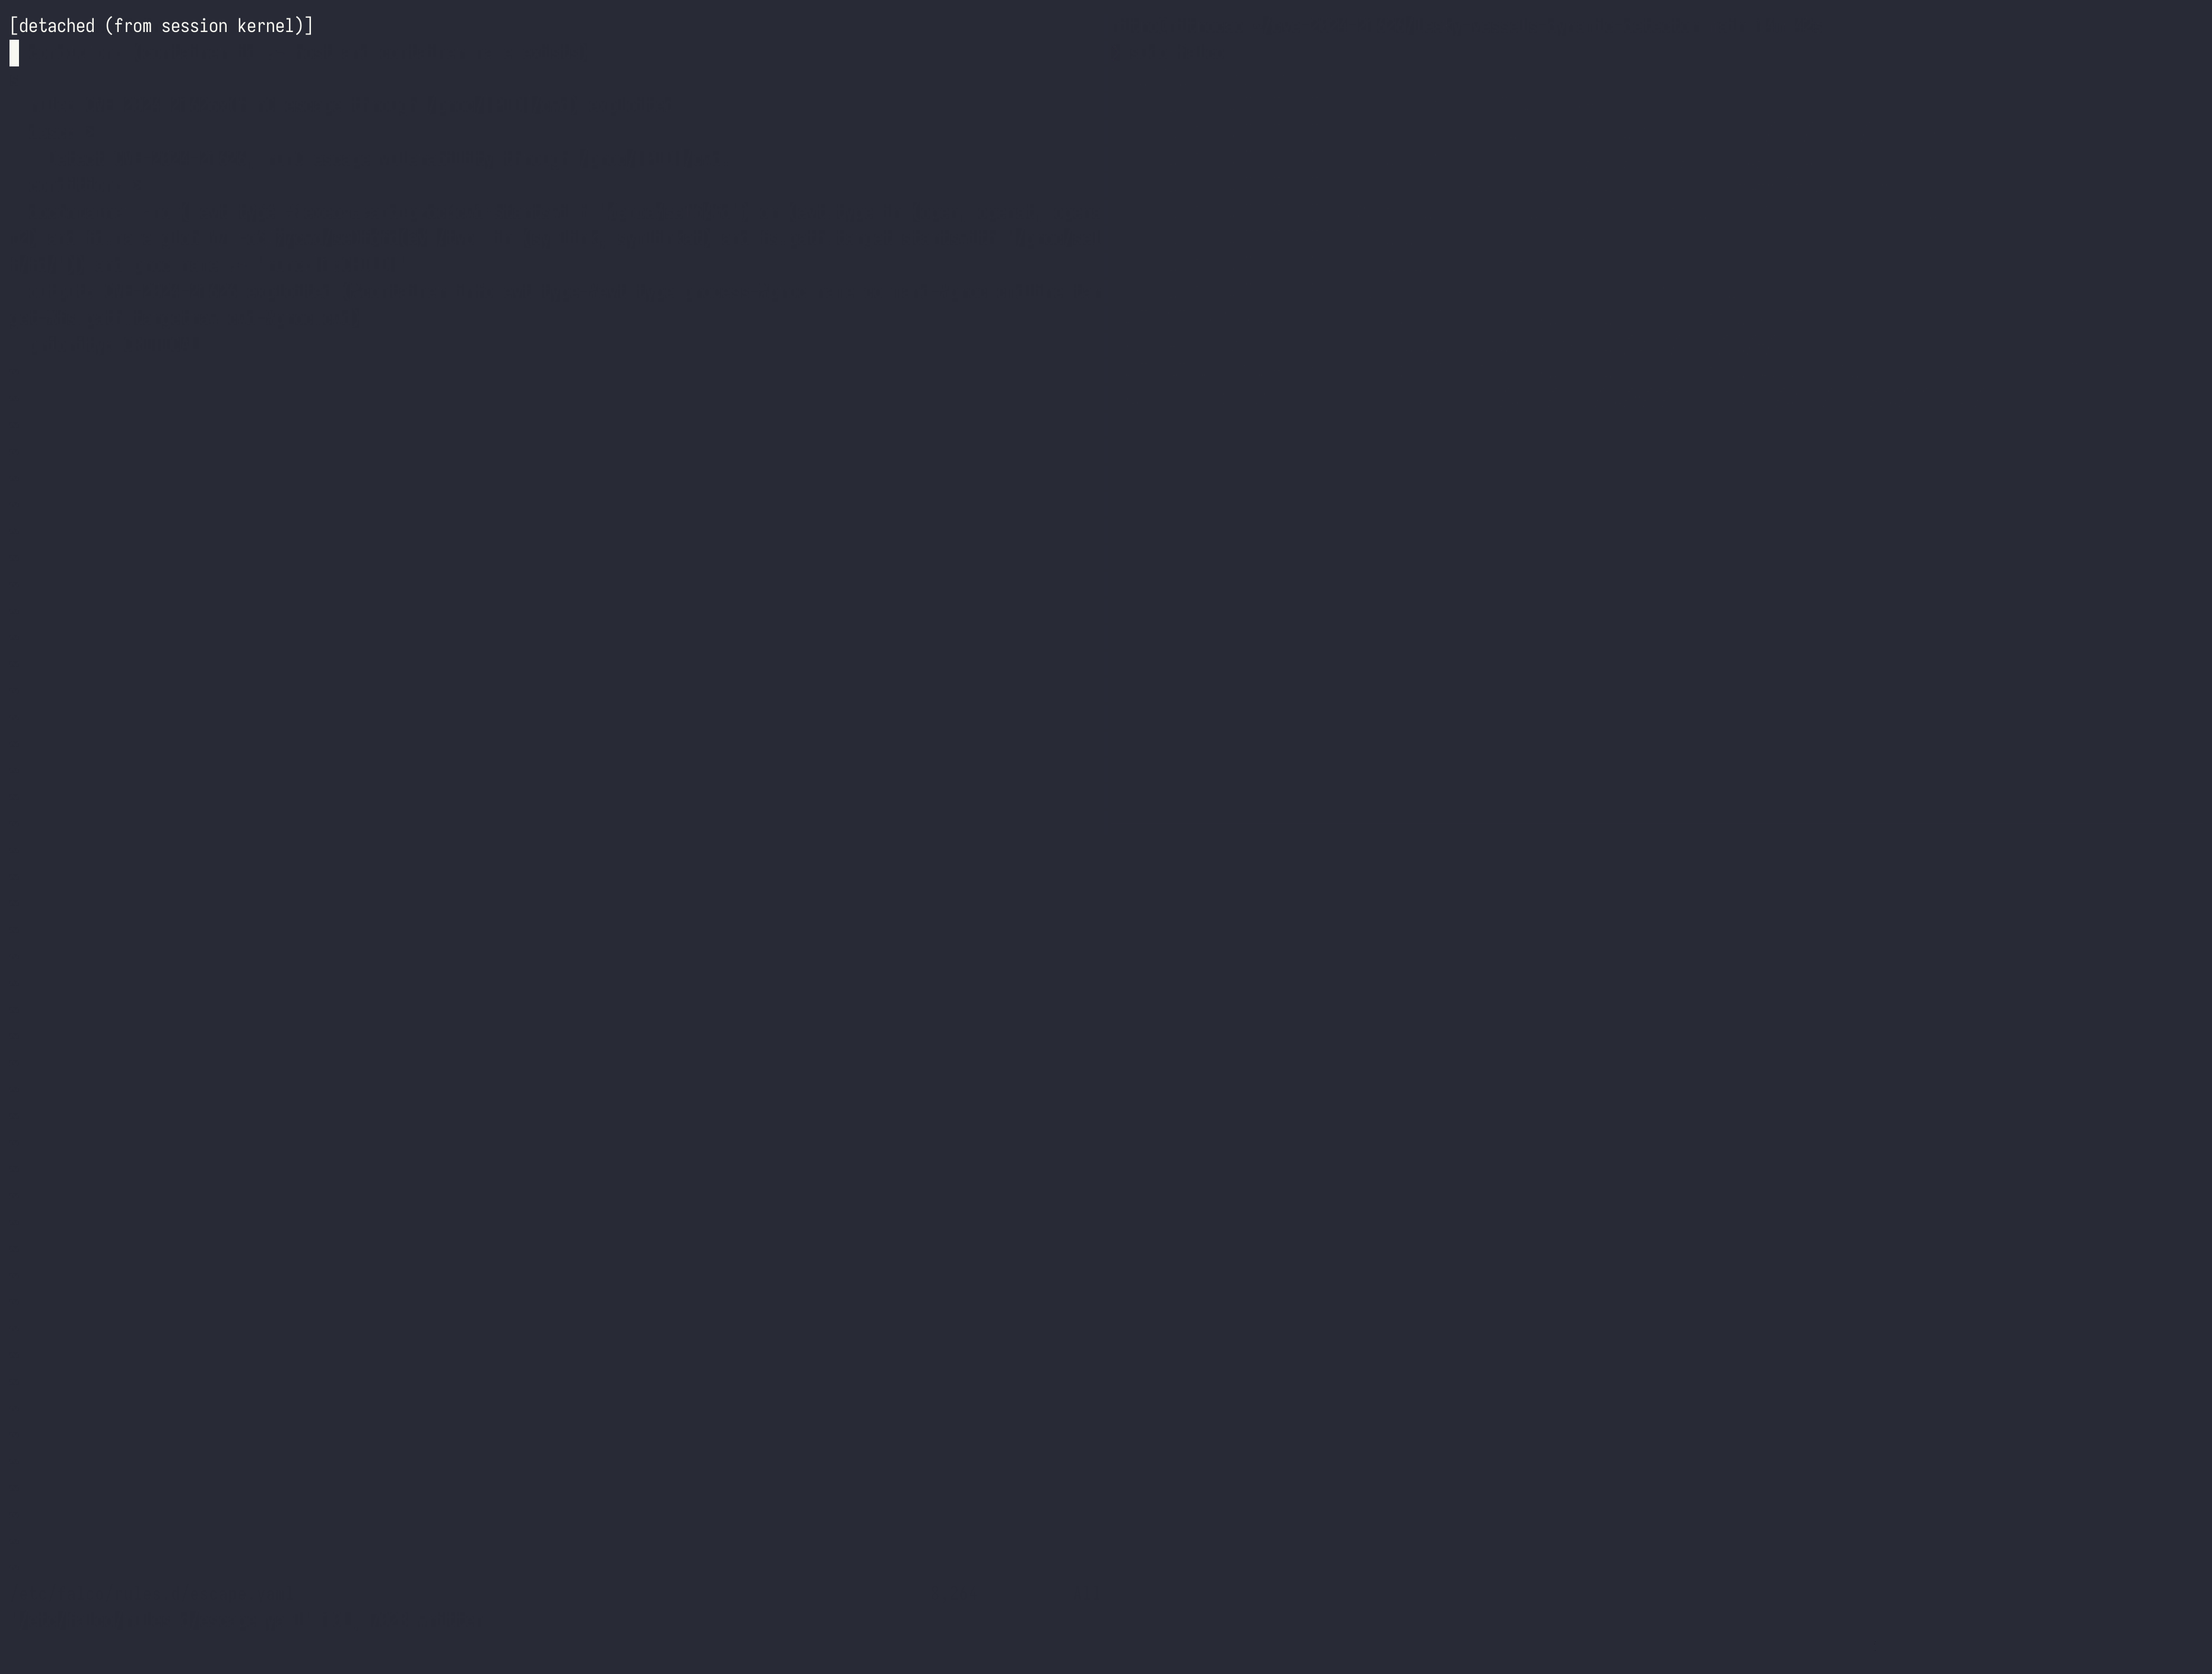 nitrocao/cve-2024-21626
PoC e Detecção para CVE-2024-21626
 stratosphereips/aip
Gera listas de bloqueio IPv4 eficientes a partir de fluxos de rede Zeek usando múltiplos modelos de priorização (novo, consistente, floresta…








