
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/halildeniz/networkassessment
Sniffing e Análise de PacotesAnálise de VulnerabilidadesForensia de RedeAnálise ForenseSegurança de RedeDetecção de IntrusãoAnálise de DNS
GitHubhalildeniz/networkassessment

NetworkAssessment

NetworkAssessment: Ferramenta de Avaliação de Comprometimento de Rede

Ver Repositório
951765há 2 anosRevisado pelo Kitploit
Site
Compartilhar

NetworkAssessment: Ferramenta de Avaliação de Comprometimento de Rede

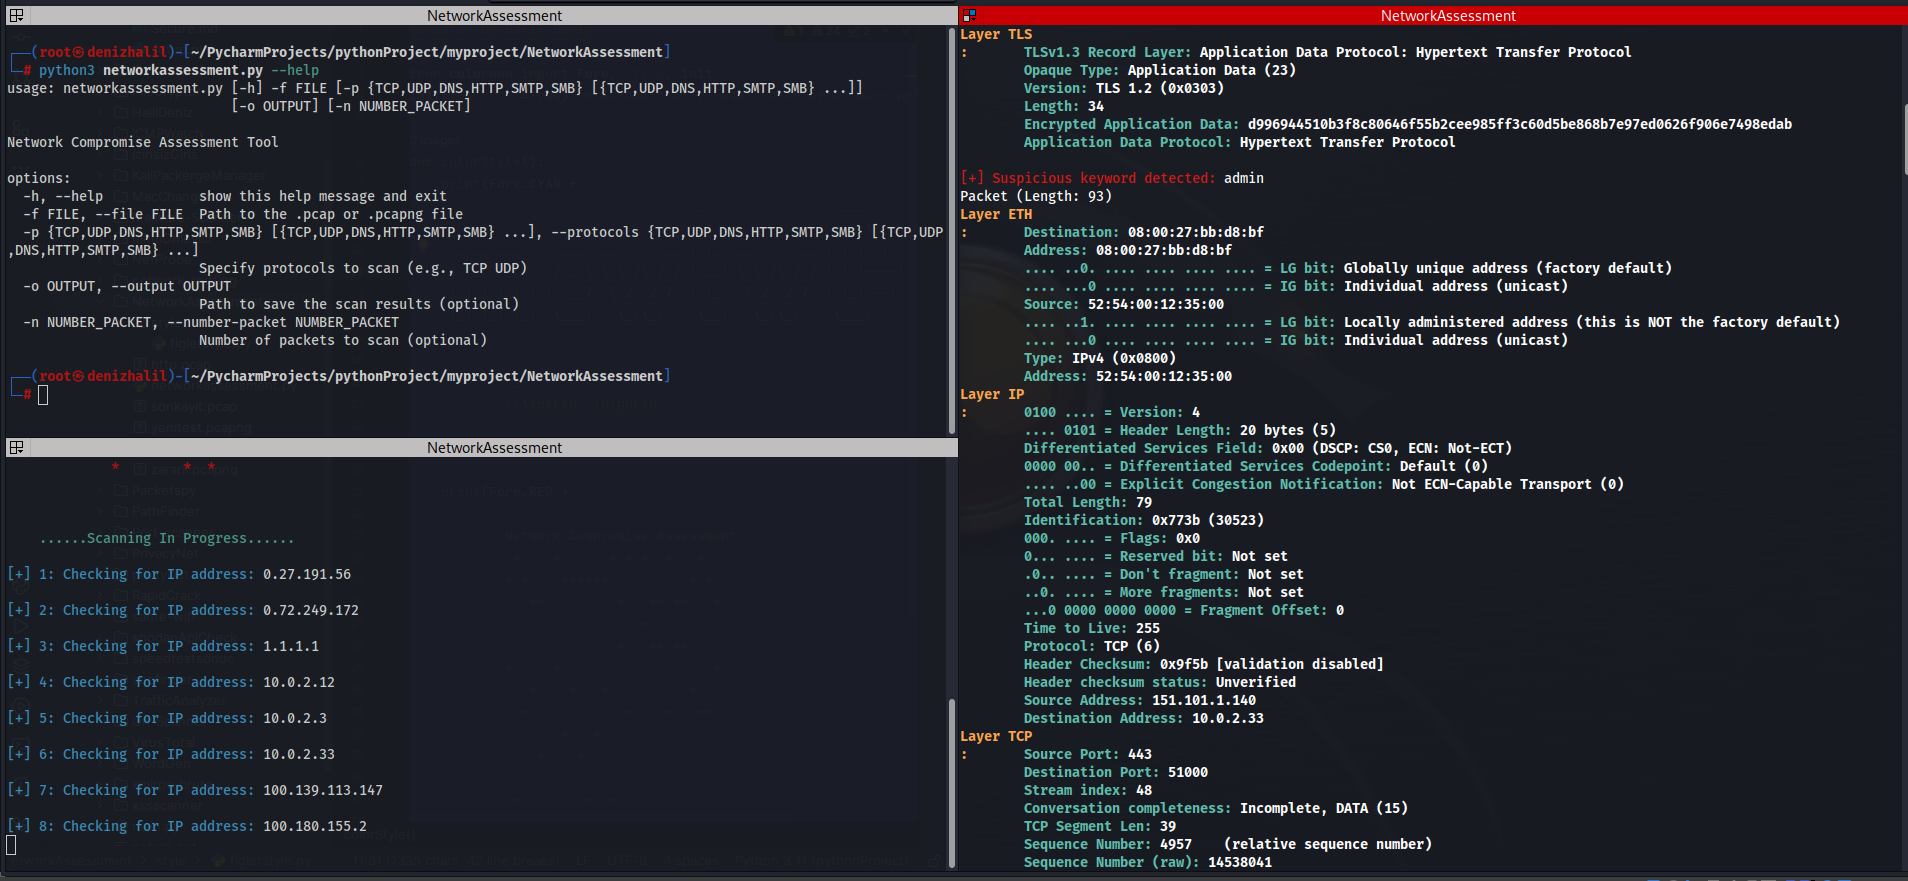
A Ferramenta de Avaliação de Comprometimento de Rede foi projetada para analisar arquivos pcap e detectar possíveis tráfegos de rede suspeitos. Esta ferramenta foca em identificar atividades anormais no tráfego de rede e na busca por palavras-chave suspeitas.
Buy Me A Coffee

Funcionalidades

  • Detecção de Tunelamento DNS: Identifica canais de comunicação encobertos potenciais sobre DNS.
  • Detecção de Tunelamento SSH: Detecta sinais de sessões SSH que podem ser usadas para contornar restrições de rede ou ocultar atividades maliciosas.
  • Identificação de Sequestro de Sessão TCP: Monitora sessões TCP suspeitas que podem indicar tomadas de controle não autorizadas.
  • Várias Assinaturas de Ataque: Reconhece indicadores de SYN flood, UDP flood, Slowloris, ataques SMB e mais.
  • Pesquisa de Palavras-chave Suspeitas: Escaneia ativamente o tráfego de rede por palavras-chave definidas pelo usuário que possam ser indicativas de intenção maliciosa ou vazamento de dados sensíveis.
  • Escaneamento Específico por Protocolo: Permite que os usuários especifiquem quais protocolos monitorar, garantindo uma análise focada e eficiente.
  • Registro de Saída: Oferece uma opção para salvar resultados detalhados da análise em um arquivo para investigação adicional ou manutenção de registros.
  • Detecção de Ataque de Fragmentação IPv6: Detecta tentativas potenciais de explorar o mecanismo de fragmentação no IPv6 para fins nefastos.
  • Exibição Amigável ao Usuário: Saídas codificadas por cores e indicadores de progresso melhoram a legibilidade e a experiência do usuário.

A ferramenta não se limita apenas às funcionalidades mencionadas. Com contribuições da comunidade, suas capacidades de detecção podem evoluir continuamente e se adaptar ao cenário de ameaças mais recente.

Requisitos

  • Python 3.x
  • scapy
  • argparse
  • pyshark
  • colorama

Instalação

  1. Clone o repositório:

    git clone https://github.com/HalilDeniz/NetworkAssessment.git
    
  2. Navegue até o diretório do projeto:

    cd NetworkAssessment
    
  3. Instale as dependências necessárias:

    pip install -r requirements.txt
    

Uso

python3 networkassessment.py [-h] -f FILE [-p {TCP,UDP,DNS,HTTP,SMTP,SMB} [{TCP,UDP,DNS,HTTP,SMTP,SMB} ...]]
                            [-o OUTPUT] [-n NUMBER_PACKET]
  • -f ou --file: Caminho para o arquivo .pcap ou .pcapng que você pretende analisar. Este é um campo obrigatório, e a avaliação será baseada nos dados contidos neste arquivo.
  • -p ou --protocols: Protocolos que você deseja escanear especificamente. Múltiplos protocolos podem ser mencionados. As opções disponíveis são: "TCP", "UDP", "DNS", "HTTP", "SMTP", "SMB".
  • -o ou --output: Caminho para salvar os resultados da varredura. Isto é opcional. Se fornecido, os achados serão salvos no arquivo especificado.
  • -n ou --number-packet: Número de pacotes que você deseja escanear do arquivo fornecido. Isto é opcional. Se não especificado, a ferramenta escaneará todos os pacotes do arquivo.

No exemplo acima, a ferramenta analisará os primeiros 1000 pacotes do arquivo sample.pcap, focando nos protocolos TCP e UDP, e então salvará os resultados em output.txt.

Contribuição

Contribuições são bem-vindas! Se você encontrar algum problema ou tiver sugestões de melhorias, sinta-se à vontade para abrir uma issue ou enviar um pull request.

Contato

Se você tiver alguma dúvida, comentário ou sugestão sobre o Dosinator, fique à vontade para me contatar:

  • LinkedIn: Halil Ibrahim Deniz
  • TryHackMe: Halilovic
  • Instagram: deniz.halil333
  • YouTube: Halil Deniz
  • Email: [email protected]

Sobre o Autor Original

NetworkAssesment é um fork da ferramenta original chamada Network_Assessment, criada por alperenugurlu. Gostaria de expressar minha gratidão a Alperen Uğurlu pela inspiração e base fornecida pela ferramenta original. Sem o trabalho dele, esta versão atualizada não teria sido possível. Se você quiser saber mais sobre a ferramenta original, visite o repositório Network_Assessment.

Licença

Este projeto está licenciado sob a Licença MIT. Veja o arquivo LICENSE para mais detalhes.

💰 Você pode me ajudar doando

Obrigado por considerar me apoiar! Seu apoio me permite dedicar mais tempo e esforço para criar ferramentas úteis como o DNSWatch e desenvolver novos projetos. Ao contribuir, você não está apenas me ajudando a melhorar as ferramentas existentes, mas também inspirando novas ideias e inovações. Seu apoio desempenha um papel vital no crescimento deste projeto e em empreendimentos futuros. Vamos continuar construindo e aprendendo juntos. Obrigado!"
BuyMeACoffee Patreon

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →







