
 #1
Ferramentas de propósito geral para coletar vários tipos de informações sobre alvos.
Recomendado pelo Kitploit

 tigmint/tigmint
Framework OSINT baseado na web para coleta de inteligência em mídias sociais, incluindo análise do Twitter e Instagram, descoberta de contas e…
 bhavsec/autopentest-ai
Servidor MCP de pentest agêntico que descobre, explora e reporta vulnerabilidades em aplicações web.
 j3ers3/searpy
🥀 Search Engine Tookit, Coleta de URLs, Descoberta de IP real via hash Favicon, Descoberta de subdomínios
 nccgroup/gtfoblookup
Utilitário de consulta de linha de comando offline para GTFOBins (https://github.com/GTFOBins/GTFOBins.github.io), LOLBAS…
 cybrly/badsuccessor
Explora a vulnerabilidade de escalonamento de privilégios dMSA no Windows Server 2025 para enumerar OUs graváveis, escalonar para usuários de domínio…
 nomi-sec/nvd-exploit-list-ja
🔍NVD exploit & JVN(Japan Vulnerability Notes) descrição fácil
 rix4uni/wordlist
Coleção curada de wordlists personalizadas para fuzzing, enumeração de DNS, descoberta de parâmetros e credenciais padrão, além de um gerador em Go…
 bishopfox/pwn-pulse
Exploit para a vulnerabilidade de leitura arbitrária de arquivos no Pulse Connect Secure SSL VPN (CVE-2019-11510)
 dirsoooo/recon
Recon é um script para realizar um recon completo em um alvo com as principais ferramentas para procurar vulnerabilidades. Criado com base nas…
 sirbugs/endext
Extrai todos os endpoints, URLs e caminhos possíveis de arquivos JavaScript usando padrões regex personalizáveis para reconhecimento de aplicações…
 nullt3r/udpx
Scanner UDP de pacote único em Go para descoberta rápida de mais de 45 serviços em redes, com suporte a probes personalizados, varredura CIDR e saída…
 thumpbo/cve-2025-30208-exp
CVE-2025-30208-EXP
 mpgn/heartbleed-poc
:broken_heart: Exploit Hearbleed para recuperar informações sensíveis CVE-2014-0160 :broken_heart:
 wipi-hunter/pifinger
📡🔍Procura por vestígios de wifi-pineapple e calcula a pontuação de segurança da rede sem fio 🍍
 moniik/poc_salesforce_lightning
Apenas para fins académicos. Ataque contra o Salesforce Lightning com privilégio de convidado.
 necr00/credential-hunting
CredsHunter - Scripts de caça a credenciais para Windows e Linux
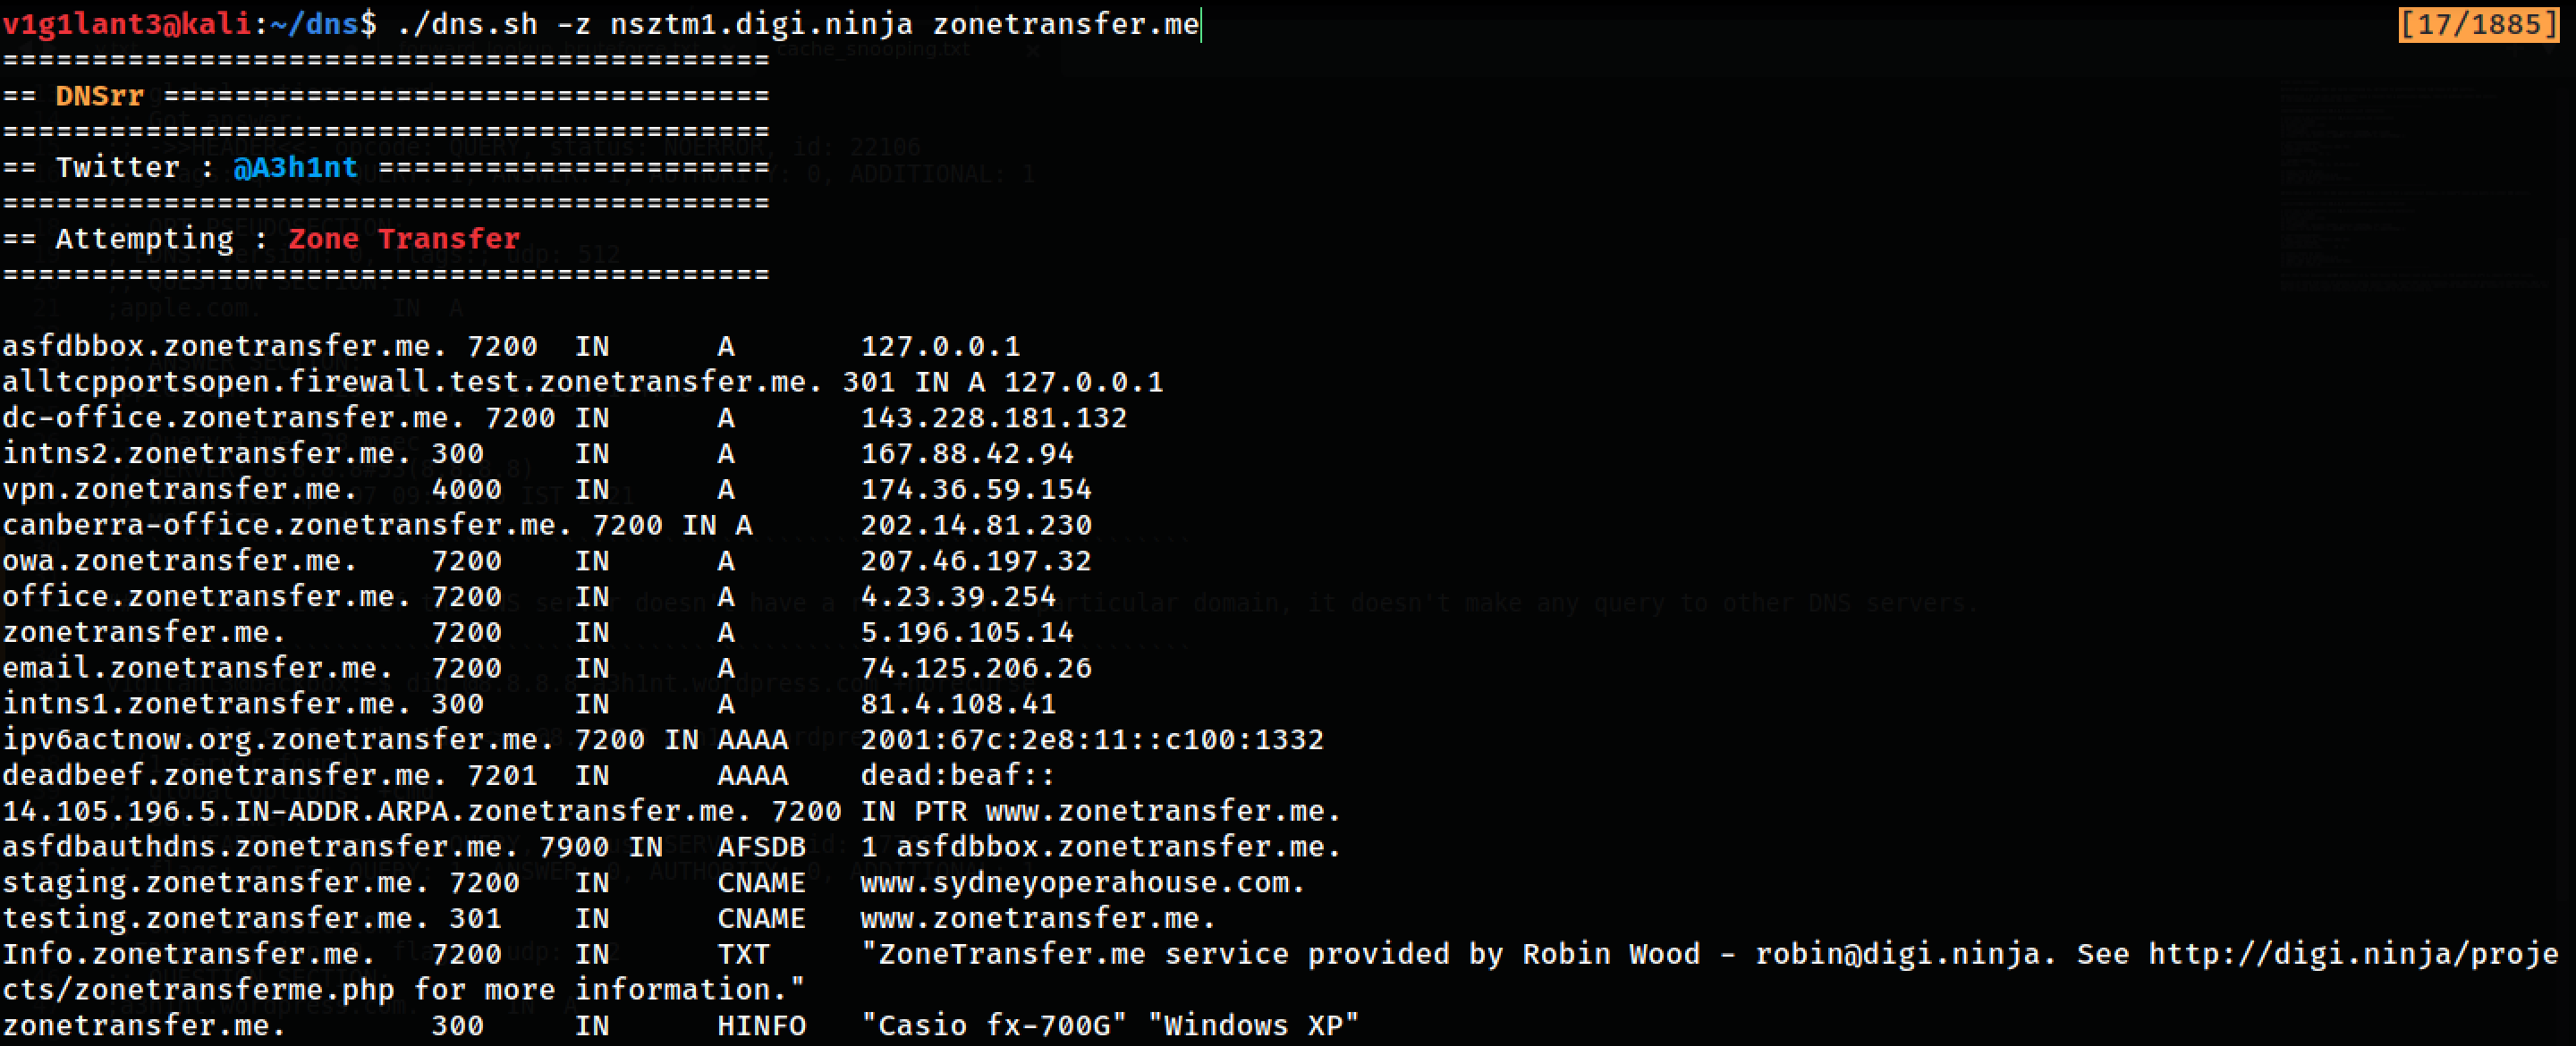 a3h1nt/dnsrr
Ferramenta de enumeração DNS baseada em Bash que realiza bruteforce direto/reverso, espionagem de cache e transferência de zona para extrair…
 akabe1/oauthscan
Extensão do Burp Suite útil para verificar a segurança de OAUTHv2 e OpenID








