
 #1
Ferramentas de propósito geral para coletar vários tipos de informações sobre alvos.
Recomendado pelo Kitploit
 aurva-io/aiostack
Inventário de runtime de IA: descubra Shadow AI, rastreie chamadas de LLM
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 epi052/cve-2018-15473
Enumeração de nomes de usuário multithread, com suporte a IPv6, wordlists/usuário único via CVE-2018-15473
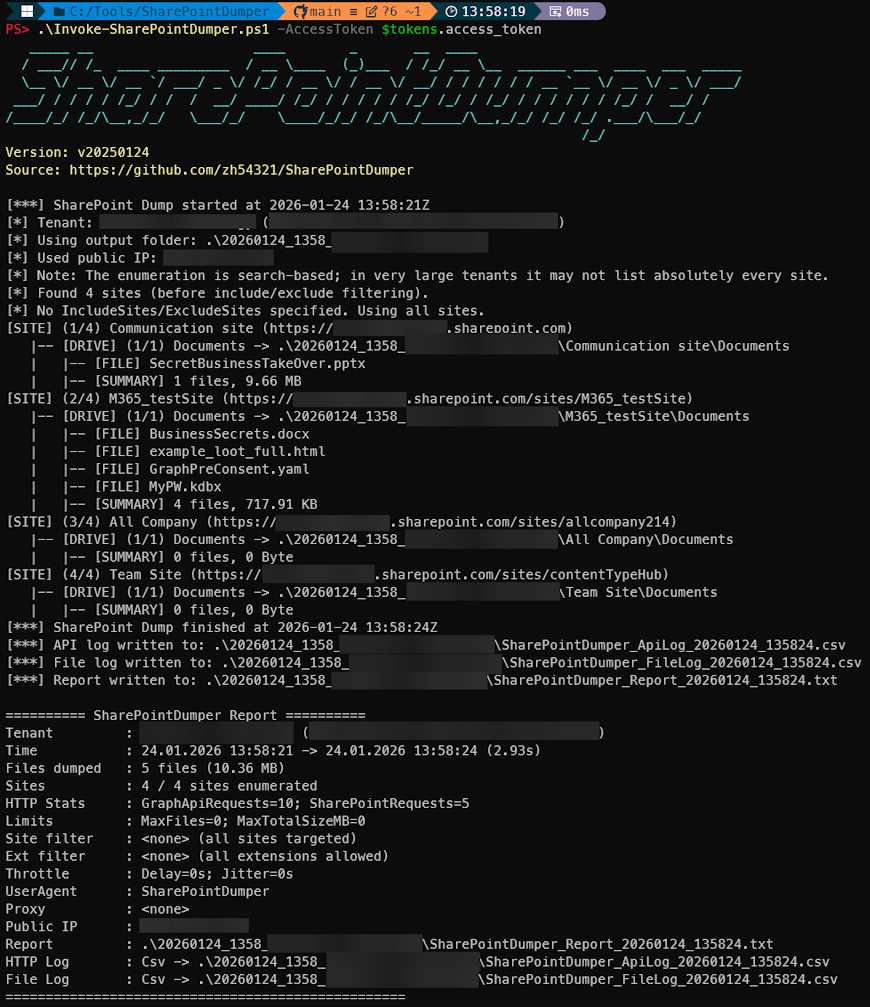 zh54321/sharepointdumper
Ferramenta de extração e auditoria do SharePoint em PowerShell para equipes red/blue/purple. Enumera todos os sites/unidades do SharePoint que um…
 alex-cart/leaf
Framework de Aquisição de Evidências Linux
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 ferramenta de detecção em lote de vulnerabilidades
 randomuserid/tylium
Pipelines de dados primários para detecção de intrusão, análise de segurança e caça a ameaças.
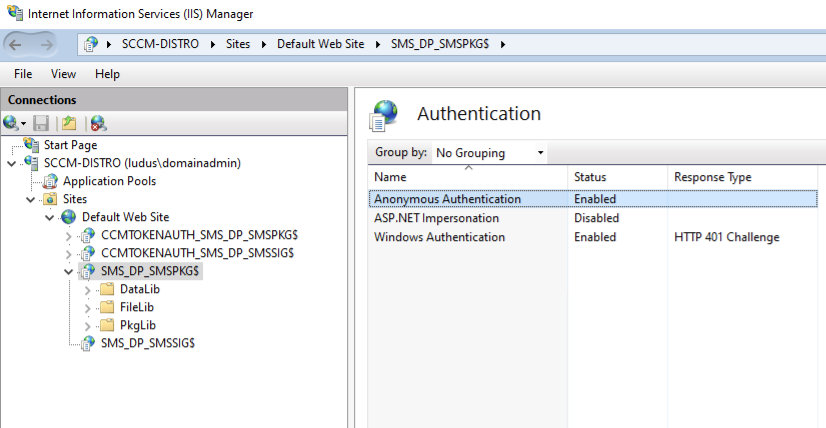 badsectorlabs/sccm-http-looter
Encontre arquivos interessantes armazenados em compartilhamentos do (System Center) Configuration Manager (SCCM/CM) via HTTP(s)
 mubix/ai-ctf
Plataforma local de Capture-the-Flag com IA, com lições guiadas sobre injeção de prompt, abuso de chamadas de ferramentas e OSINT contra seis…
 puzzlepeaches/ffufw
Automatiza a descoberta de conteúdo web e o brute force de diretórios com execução multithread do ffuf, wordlists cientes da tecnologia, filtragem de…
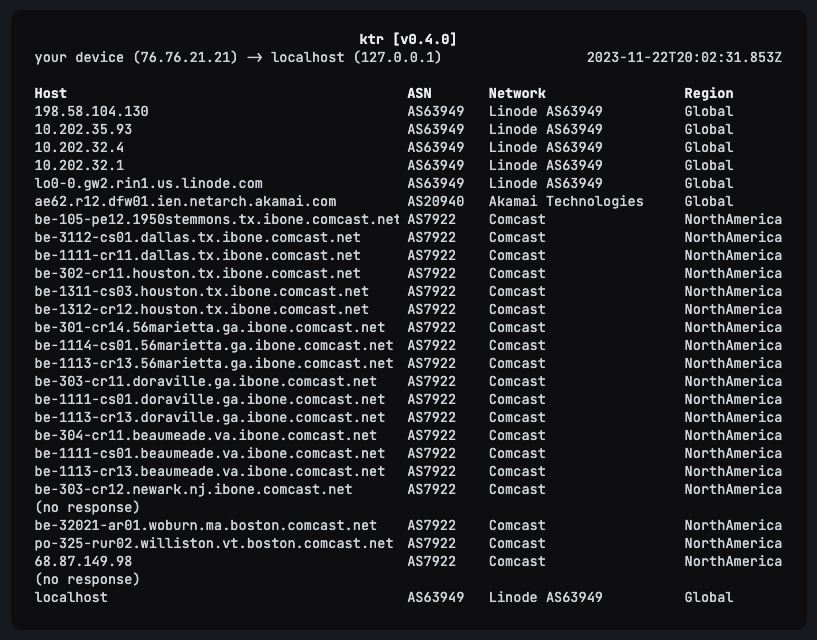 hackclub/ktr
Kog traceroute. Programa de traceroute altamente assíncrono escrito em Rust com consultas ASN WHOIS e PeeringDB.
 dwisiswant0/proxylogscan
Uma ferramenta rápida para realizar varreduras em massa em busca de uma vulnerabilidade no Microsoft Exchange Server que permite a um invasor…
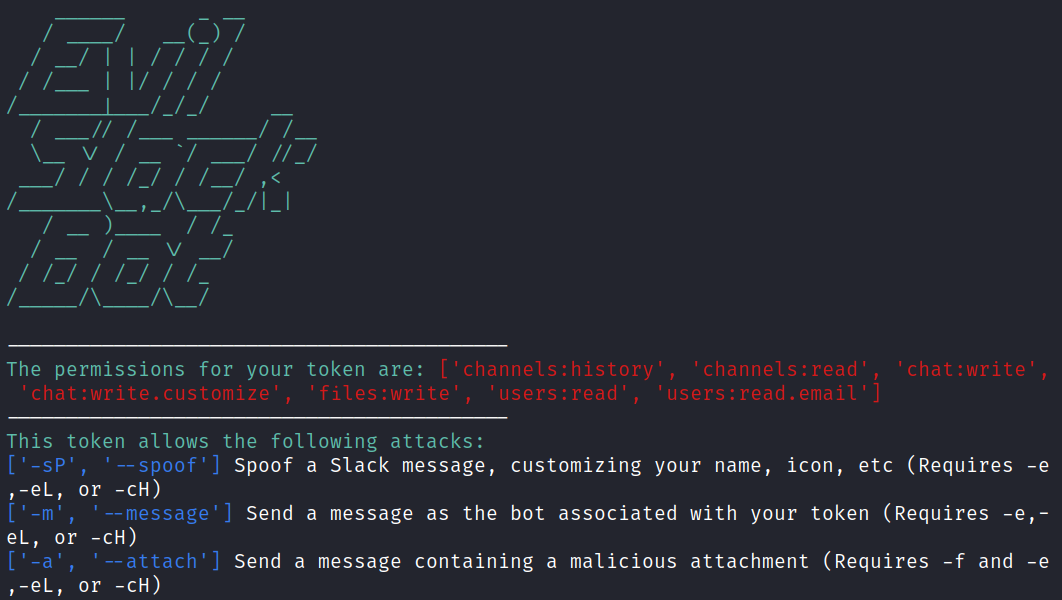 drew-sec/evilslackbot
Um framework de phishing com bot do Slack para exercícios de Red Teaming
 lautarovculic/frida-ipa-extract
Robusta ferramenta baseada em Frida para despejar aplicativos iOS descriptografados como .ipa de um dispositivo com jailbreak, suporta aplicativos da…
 ekitji/siem
Consultas e técnicas de SIEM selecionadas para descoberta ofensiva de escalonamento de privilégios no Windows, ACLs mal configuradas, serviços,…
 cbuijs/sdproxy
Proxy DNS simples e rápido com funcionalidades não tão simples. Focado em encaminhamento DNS roteado, filtragem e controle parental.
 binganao/cve-2024-23897
Exploit de prova de conceito para CVE-2024-23897, uma vulnerabilidade de leitura arbitrária de arquivos do Jenkins, permitindo a recuperação de…
 researchanddestroy/dorxng
DorX de Próxima Geração. Construído por Dorks, para Dorks. 🤓








