
 #1
Ferramentas de propósito geral para coletar vários tipos de informações sobre alvos.
Recomendado pelo Kitploit

 rverton/webanalyze
Porte do Wappalyzer (descobre tecnologias usadas em sites) para automatizar varredura em massa.
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Um framework de Teste de Penetração com Recursos de Cibersegurança
 h4x0r-dz/leaked-credentials
como procurar por Credenciais Vazadas!
 dheerajmadhukar/karma_v2
⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ é um framework de Reconhecimento Automatizado de Inteligência de Fontes Abertas (OSINT) Passiva.
 w-digital-scanner/w12scan
🚀 Um mecanismo simples de descoberta de ativos para segurança cibernética. (Mecanismo de descoberta de ativos de rede)
 cyberark/skyark
SkyArk ajuda a descobrir, avaliar e proteger as entidades mais privilegiadas no Azure e AWS
 ahmedkhlief/ninja
Servidor C2 de código aberto criado para operações furtivas de red team
 entropy1337/infernal-twin
hacking sem fio - Esta é uma ferramenta automatizada de hacking sem fio
 spinkham/skipfish
Scanner de segurança de aplicações web criado por lcamtuf para o Google - Mirror Não Oficial
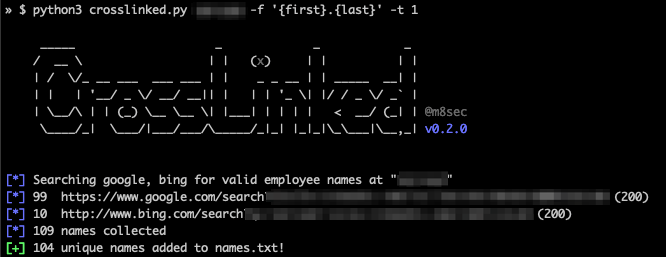 m8sec/crosslinked
Ferramenta de enumeração do LinkedIn para extrair nomes de funcionários válidos de uma organização através de raspagem de mecanismos de busca.
 samjoan/droopescan
Um scanner baseado em plugins que auxilia pesquisadores de segurança a identificar problemas em vários CMSs, principalmente Drupal e Silverstripe.
 securing/gattacker
Um pacote Node.js para avaliação de segurança BLE (Bluetooth Low Energy) usando ataques Man-in-the-Middle e outros.
 netspi/powerhuntshares
Audita compartilhamentos SMB do Active Directory para inventariar, analisar e relatar privilégios excessivos. Descobre sistemas acessíveis, enumera…
 malfunkt/hyperfox
Proxy MITM HTTP/HTTPS e gravador.
 soxoj/telegram-bot-dumper
Despeje um bot do Telegram. Navegue por ele como no Telegram Web. Ferramenta CLI forense com interface web
 hevnsnt/cvengine
AI-first external attack surface assessment with continuous discovery, evidence-based vulnerability validation, and developer-agent MCP integration.
 screetsec/dracnmap
Dracnmap é um programa de código aberto usado para explorar a rede e coletar informações com a ajuda do nmap. O comando nmap vem com muitas opções…
 repplus/rep-chrome
rep+ — Repeater HTTP estilo Burp para o Chrome DevTools com IA embutida para explicar requisições e sugerir ataques








