Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/dheerajmadhukar/karma_v2
OSINT (Inteligência de Fontes Abertas)ReconhecimentoAnálise de VulnerabilidadesEnumeração de DNS e SubdomíniosColeta de InformaçõesEnumeração de SubdomíniosRastreador
GitHubdheerajmadhukar/karma_v2

karma_v2

⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ é um framework de Reconhecimento Automatizado de Inteligência de Fontes Abertas (OSINT) Passiva.

Ver Repositório
1.0k18540há 2 anosRevisado pelo Kitploit
Compartilhar
Site

karma_v2

⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾

𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 é uma ferramenta passiva de Reconhecimento Automatizado (framework) de Inteligência de Código Aberto (OSINT)

Follow on Twitter Version Build Build Donate

𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 pode ser usado por pesquisadores de Infosec, Testadores de Penetração, Caçadores de Bugs para encontrar informações aprofundadas, mais ativos, IPs bypassados de WAF/CDN, Infraestrutura Interna/Externa, vazamentos publicamente expostos e muito mais sobre seu alvo. A chave Premium da API Shodan é necessária para usar esta automação. A saída do 𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 é exibida na tela e salva em arquivos/diretórios.

ℹ Sobre a API Premium do Shodan, consulte o site do Shodan para mais informações.

Site do Shodan: Shodan Website API : Developer API

Funcionalidades

  • Resultados poderosos e flexíveis através de Dorks do Shodan
  • Pesquisa por checksum/fingerprint SSL SHA1
  • Apenas IPs no escopo
  • Verifica cada IP com correspondência RegEx do emissor do certificado SSL/TLS
  • Fornece IPs fora do escopo
  • Descobre todas as portas, incluindo comuns, incomuns e dinâmicas
  • Captura todas as vulnerabilidades do alvo relacionadas a CVEs
  • Captura de banner para cada IP, Produto, SO, Serviços e Organização etc.
  • Captura ícones favicon
  • Gera hash de Favicon usando o módulo python3 mmh3
  • Detecção de tecnologia de favicon usando modelo personalizado do nuclei
  • Varredura ASN
  • Vizinhos BGP
  • Prefixos IPv4 e IPv6 para ASN
  • Vazamentos interessantes como Indexação, NDMP, SMB, Login, SignUp, OAuth, SSO, Status 401/403/500, VPN, Citrix, Jfrog, Dashboards, OpenFire, Painéis de Controle, Wordpress, Laravel, Jetty, S3 Buckets, Cloudfront, Jenkins, Kubernetes, Node Exports, Grafana, RabbitMQ, Containers, GitLab, MongoDB, Elastic, FTP anônimo, Memcached, DNS Recursão, Kibana, Prometheus, Senhas padrão, Objetos protegidos, Moodle, Spring Boot, Django, Jira, Ruby, Chave secreta e muitos mais...

Instalação

1. Clone o repositório

# git clone https://github.com/Dheerajmadhukar/karma_v2.git

2. Instale os módulos python shodan e mmh3

# python3 -m pip install shodan mmh3

3. Instale o JSON Parser [JQ]

# apt install jq -y

4. Instale httprobe @tomnomnom para sondar as requisições

# go install -v github.com/tomnomnom/httprobe@master

5. Instale Interlace @codingo para multithreading [Siga as instruções do repositório codingo interlace]

# git clone https://github.com/codingo/Interlace.git & instale de acordo. 

6. Instale nuclei @projectdiscovery

# go install -v github.com/projectdiscovery/nuclei/v2/cmd/nuclei@latest

7. Instale lolcat

# apt install lolcat -y

8. Instale anew

# go install -v github.com/tomnomnom/anew@master

Ok, como usar?

# cat > .token
SHODAN_PREMIUM_API_HERE

Uso

Você pode usar este comando para ver a ajuda:

$ bash karma_v2 -h
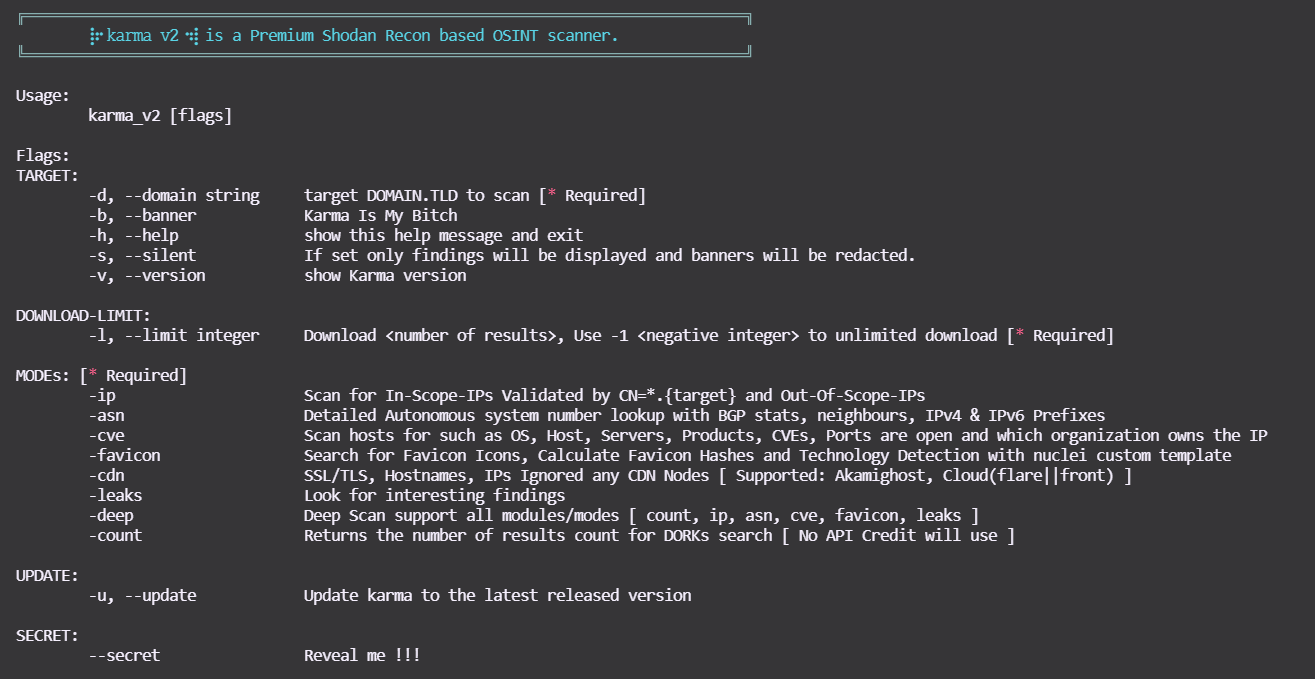
karma_v2

MODOS

MODOExemplos
-ip bash karma_v2 -d <DOMINIO.TLD> -l <INTEIRO> -ip
-asn bash karma_v2 -d <DOMINIO.TLD> -l <INTEIRO> -asn
-cve bash karma_v2 -d <DOMINIO.TLD> -l <INTEIRO> -cve
-cveid bash karma_v2 -d <DOMINIO.TLD> -l <INTEIRO> -cveid CVE-2021-34473
-favicon bash karma_v2 -d <DOMINIO.TLD> -l <INTEIRO> -favicon
-leaks bash karma_v2 -d <DOMINIO.TLD> -l <INTEIRO> -leaks
-deep bash karma_v2 -d <DOMINIO.TLD> -l <INTEIRO> -deep
-count bash karma_v2 -d <DOMINIO.TLD> -l <INTEIRO> -count

Demonstração

  • karma_v2 [modo -ip] asciicast

  • karma_v2 [modo -asn] asciicast

  • karma_v2 [modo -cve] asciicast

  • karma_v2 [modo -favicon] asciicast

  • karma_v2 [modo -leaks]

asciicast


  • karma_v2 [modo -deep]

-deep suporta todos os modos acima, ex.: -count,-ip,-asn,-favicon,-cve,-leaks !


Saída

output/bugcrowd.com-YYYY-MM-DD/ 

.
├── ASNs_Detailed_bugcrowd.com.txt
├── Collect
│   ├── host_domain_domain.tld.json.gz
│   ├── ssl_SHA1_12289a814...83029f8944b6088d60204a92e_domain.tld.json.gz
│   ├── ssl_SHA1_17537bf84...73cb1d684a495db7ea5aa611b_domain.tld.json.gz
│   ├── ssl_SHA1_198d6d4ec...681b77585190078b07b37c5e1_domain.tld.json.gz
│   ├── ssl_SHA1_26a9c5618...d60eae2947b42263e154d203f_domain.tld.json.gz
│   ├── ssl_SHA1_3da3825a2...3b852a42470410183adc3b9ee_domain.tld.json.gz
│   ├── ssl_SHA1_4d0eab730...68cf11d2db94cc2454c906532_domain.tld.json.gz
│   ├── ssl_SHA1_8907dab4c...12fdbdd6c445a4a8152f6b7b7_domain.tld.json.gz
│   ├── ssl_SHA1_9a9b99eba...5dc5106cea745a591bf96b044_domain.tld.json.gz
│   ├── ssl_SHA1_a7c14d201...b6fd4bc4e95ab2897e6a0bsfd_domain.tld.json.gz
│   ├── ssl_SHA1_a90f4ddb0...85780bdb06de83fefdc8a612d_domain.tld.json.gz
│   ├── ssl_domain_domain.tld.json.gz
│   ├── ssl_subjectCN_domain.tld.json.gz
│   └── ssl_subject_domain.tld.json.gz
|   └── . . .
├── IP_VULNS
│   ├── 104.x.x.x.json.gz
│   ├── 107.x.x.x.json.gz
│   └── 99.x.x.x.json.gz
|   └── . . .
├── favicons_domain.tld.txt
├── host_enum_domain.tld.txt
├── ips_inscope_domain.tld.txt
├── main_domain.tld.data
├── . . . 

Novos Dorks Shodan Adicionados no karma_v2

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →