


rep+
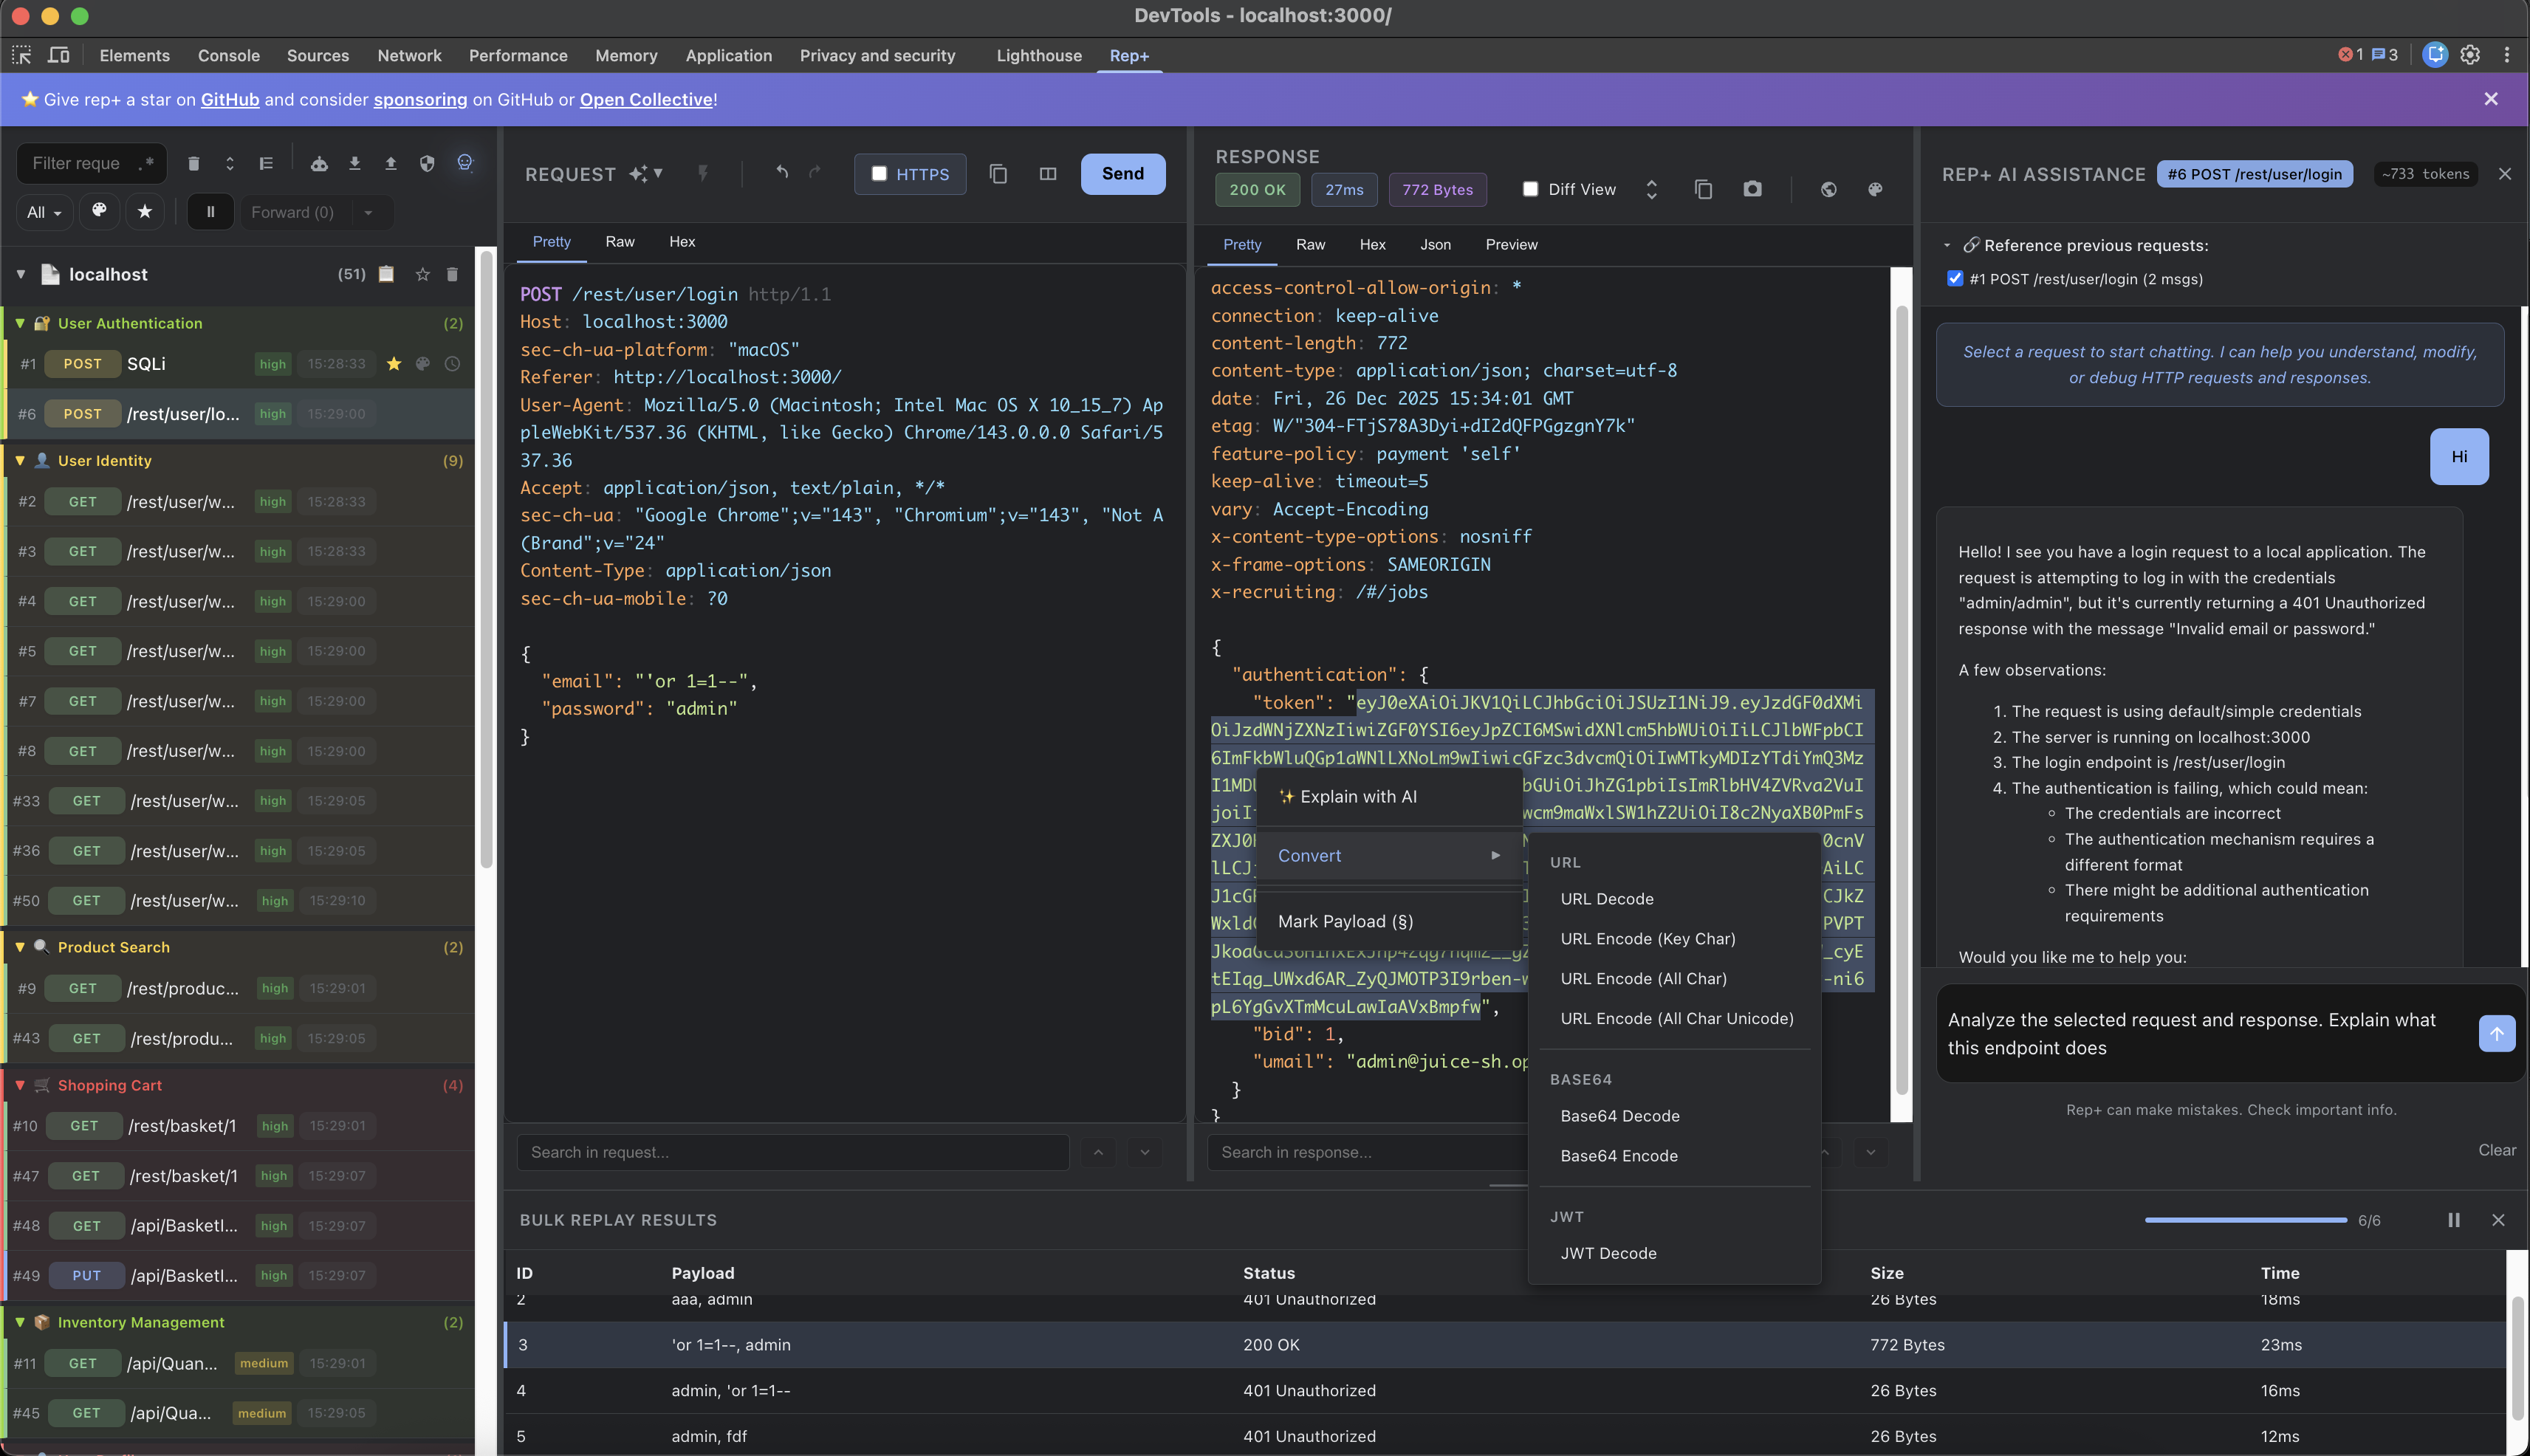
O rep+ é uma extensão leve do Chrome DevTools inspirada no Repeater do Burp Suite, agora turbinada com IA. Muitas vezes preciso mexer em algumas requisições sem subir a stack completa do Burp, então criei esta extensão para manter meu fluxo de trabalho rápido, focado e inteligente, com suporte integrado a LLM.

🚀 Instalar a Extensão rep+ do Chrome

Sumário
Recursos
Captura e Replay
- Sem configuração de proxy; funciona diretamente no Chrome (sem necessidade de certificados CA).
- Capture todas as requisições HTTP e faça replay com método, cabeçalhos ou corpo modificados.
- Captura em várias abas (permissão opcional) com indicadores visuais 🌍 e deduplicação.
- Limpe o espaço de trabalho rapidamente; exporte/importe requisições como JSON para compartilhar ou reutilizar depois.
Organização e Filtragem
- Agrupamento hierárquico por página e domínio (first-party priorizado).
- Detecção de third-party e grupos recolhíveis; selos de domínio para contexto rápido.
- Adicionar estrelas a requisições, páginas e domínios (estrela automática para novas correspondências).
- Visualização em linha do tempo (plana, cronológica) para ver o que foi carregado antes de uma requisição.
- Filtros: método, domínio, tags de cor, pesquisa de texto, modo regex.
Visualizações e Edição
- Visualizações Pretty / Raw / Hex; alternância de layout (horizontal/vertical).
- Conversores: Base64, codificação/decodificação de URL, decodificação de JWT, Hex/UTF-8.
- Histórico, desfazer/refazer e realce de sintaxe para requisições/respostas.
- Auxiliares de menu de contexto no editor de requisições:
- Converta o texto selecionado (Base64, codificação/decodificação de URL, decodificação de JWT).
- Copiar como requisição HTTP completa em vários idiomas:
curl, PowerShell (Invoke-WebRequest), Python (requests) e JavaScript fetch.
- Editor de capturas de tela para pares de requisição/resposta: captura de conteúdo completo, layout lado a lado ou empilhado, zoom, realce e redação com caixa preta, anotações redimensionáveis/movíveis, exclusão pelo teclado e desfazer/refazer para todas as edições.
Lote e Automação
- Replay em lote com 4 modos de ataque: Sniper, Battering Ram, Pitchfork, Cluster Bomb.
- Marque posições com
§, configure payloads, pause/retome execuções longas.
- Visualização de diff de respostas para identificar mudanças entre a linha de base e as tentativas.
- Extrator Unificado: segredos, endpoints e parâmetros de JS capturados.
- Scanner de Segredos: entropia + padrões com pontuações de confiança; paginação e filtro por domínio.
- Baseado nas regras do Kingfisher para detecção abrangente de segredos
- Suporta AWS, GitHub, Google, Slack, Stripe, Twilio, Azure e muitos outros provedores de serviço
- Regras armazenadas localmente no diretório
rules/ para uso offline
- Nota: a varredura de segredos analisa apenas arquivos JavaScript da aba inspecionada atual.
- Exportar: exporte todos os segredos para CSV para análise e relatórios
- Extrator de Endpoints: URLs completas, caminhos relativos, GraphQL; detecção de método; cópia com um clique (reconstrói a URL base).
- Exportar: exporte todos os endpoints para CSV com método, caminho do endpoint, confiança e arquivo de origem
- Extrator de Parâmetros: descoberta passiva de parâmetros em JavaScript com agrupamento inteligente e avaliação de risco.
- Tipos de Parâmetros: extrai parâmetros de query, corpo, cabeçalho e caminho de arquivos JavaScript
- Agrupados por Endpoint: parâmetros organizados por endpoint com grupos expansíveis/recolhíveis
- Classificação de Risco: identifica automaticamente parâmetros de alto risco (auth, admin, flags de debug, IDOR, feature flags)
- Pontuação de Confiança: modelo de confiança mais rigoroso que o de endpoints para reduzir falsos positivos
- Filtragem Inteligente: suprime falsos positivos comuns (webpack, React, jQuery, eventos DOM, telemetria)
- Copiar como cURL: cópia com um clique gera comandos curl com todos os parâmetros devidamente formatados
- Selos de Localização: indicadores visuais para a localização do parâmetro (query/corpo/cabeçalho/caminho)
- Filtragem por Domínio: filtre parâmetros pelo domínio de origem com contagens precisas
- Ordenação de Colunas: ordene por nome do parâmetro, localização, endpoint, método, nível de risco ou confiança
- Opções de Exportação:
- Exportação CSV: exporte todos os parâmetros com localização, endpoint, método, nível de risco e confiança
- Exportação de Coleção Postman: gere um JSON de coleção Postman pronto para importar, com todos os endpoints e parâmetros
- Agrupa automaticamente os parâmetros por endpoint
- Inclui parâmetros de query, corpo e cabeçalho
- Usa a sintaxe de variáveis do Postman (
{{paramName}}) para facilitar os testes
- Ideal para testadores de segurança que desejam importar rapidamente APIs descobertas no Postman
- Pesquisa em Respostas: suporte a regex, pré-visualização de correspondências, paginação, filtro por domínio.
Assistência de IA









