
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
 niklasmato/fortileak-01-2025-be
Este repositório contém informações sobre a vulnerabilidade do firewall Fortigate (CVE-2022-40684) e dados afetados que foram divulgados publicamente…
 aditibv/moveit-cve-2023-34362
Este repositório investiga a exploração do CVE-2023-34362 no servidor de transferência de arquivos MOVEit pelo grupo de ransomware TA505 (Cl0p).…
 tica506/siem-queries-for-cve-2021-44228
Coleção de consultas SIEM para detectar tentativas de exploração do Log4Shell (CVE-2021-44228). Fornece regras de detecção prontas para uso em…
 essafar/firewall-rules
Regras de firewall para mitigar um ataque de malware de vulnerabilidade zero-day (CVE-2022-22965), conhecido como Spring4Shell
 ahmedmansour93/event-id-268-rule-name-soc292-possible-php-injection-detected-cve-2024-4577-
🚨 Novo Relatório de Incidente Concluído! 🚨 Acabei de concluir "Event ID 268: SOC292 - Possible PHP Injection Detected (CVE-2024-4577)" no…
 dov3y/cve-2022-30190-asr-senintel-process-pickup
Capturando processos que acionaram o ASR relacionado ao CVE-2022-30190
 aleongx/kql_sentinel_cve-2025-21333
KQL para detecção de CVE-2025-21333 no Sentinel
 ahmedmansour93/event-id-193-rule-name-soc231-cisco-ios-xe-web-ui-zeroday-cve-2023-20198-
🚨 Acabei de concluir uma investigação detalhada para o Event ID 193: "SOC231 - Cisco IOS XE Web UI ZeroDay (CVE-2023-20198)" via @LetsDefend.io. O…
 ahmedmansour93/event-id-217-rule-name-soc254-apache-ofbiz-auth-bypass-and-code-injection-0day-cve-2023-51467-
🚨 Acabei de concluir um relatório de incidente sobre o Event ID 217: Apache OFBiz Auth Bypass and Code Injection 0-Day (CVE-2023-51467). Esta…
 0xblackash/cve-2026-73570
Advisory e orientações de deteção para CVE-2026-73570, uma injeção de comandos do sistema operativo não autenticada no processamento de notificações…
 ndaal_open_source/ndaal_public_auditd
Conjunto de regras do Linux Auditd com as melhores práticas, com 14.956 regras mapeadas ao MITRE ATT&CK, role de implantação Ansible e ferramentas de…
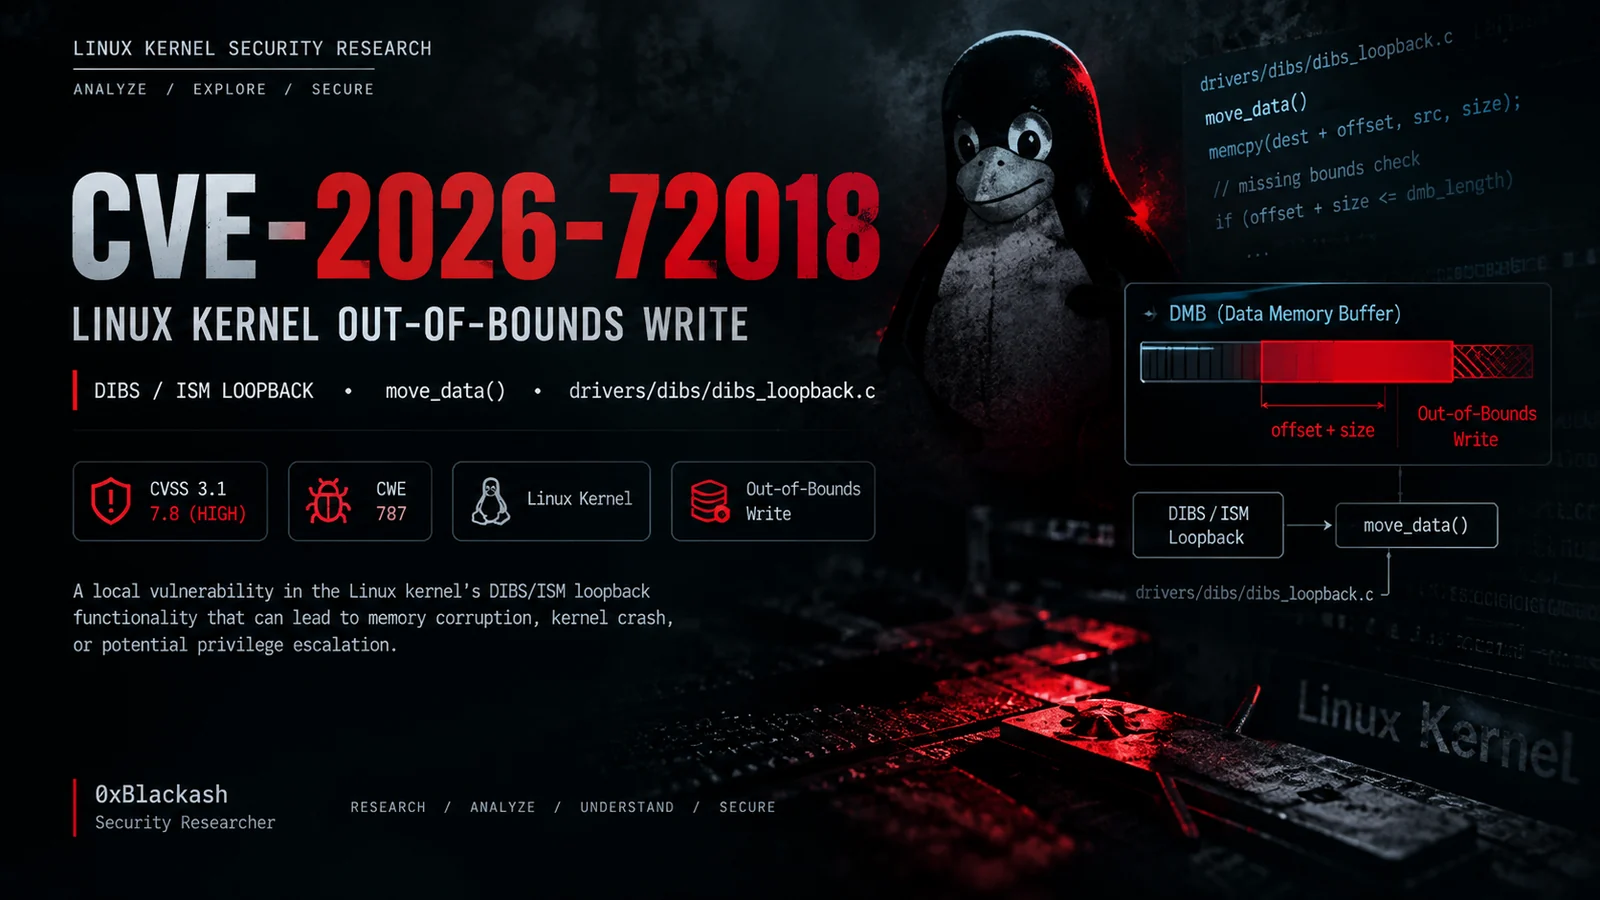 0xblackash/cve-2026-72018
Análise técnica da CVE-2026-72018, uma escrita fora dos limites no kernel do Linux no loopback DIBS/ISM, abordando causa raiz, versões afetadas,…
 jeeberrr/honeypot-stuff
Coisas como relatórios de análise de malware sobre o que capturei do meu honeypot
 niffyhunt/wraithwall-toolkit
Ferramentas de deception engineering extraídas de uma plataforma de produção que recebe tráfego ativo de atacantes, tokens canário de supply-chain,…
 joseluispino/hardstop
Implementação de referência para "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Epistemic Andon Cord fora de…
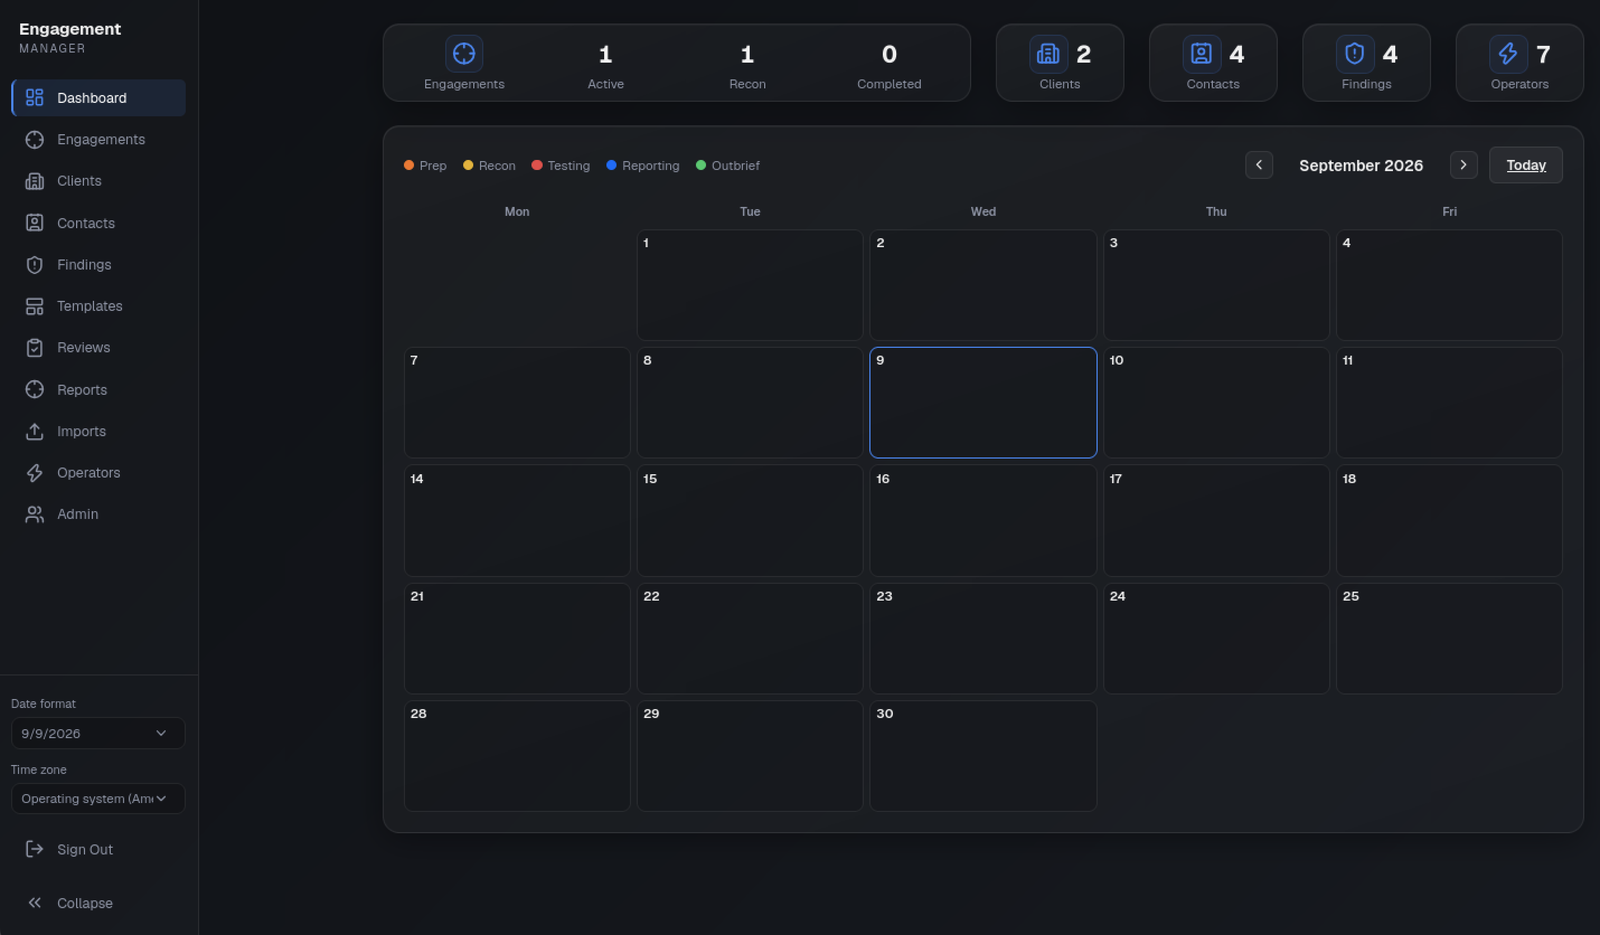 leebaird/engagement-mgr
O Engagement Manager é uma aplicação web para rastrear engajamentos de segurança ofensiva. Ele apresenta uma interface moderna, construída com…
 atlasvector/kestra-cve-2026-53576
Reprodução ponta a ponta e detecção em múltiplas camadas da CVE-2026-53576, a RCE não autenticada no Kestra — levada além do PoC básico para mostrar…
 msuhanov/easy_triage
Scripts para triagem de sistemas comprometidos (Linux, ESXi, FreeBSD/NetScaler)








