
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit
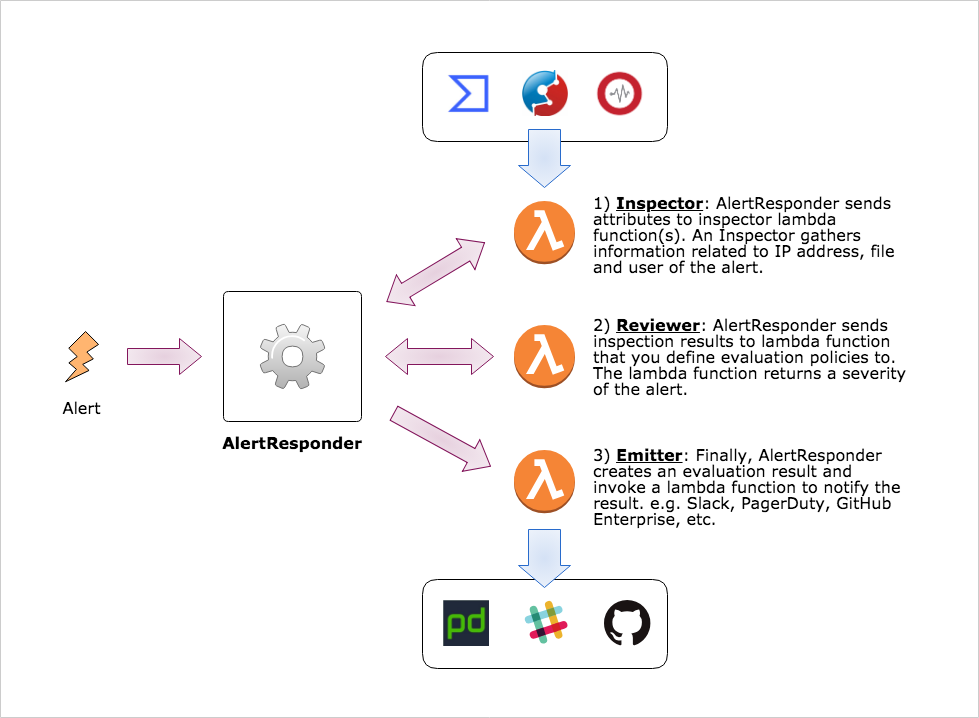
 m-mizutani/alertresponder
Framework de resposta automática a alertas de segurança pelo AWS Serverless Application Model
 notawful/cve-2017-0199-fix
Correção rápida e improvisada para execução de código OLE2 via .hta
 adamrpostjr/cve-2021-27065
Scripts rápidos de uma linha em Powershell para detectar webshells, possíveis zips e logs.
 dbrant/bios_memimage
Utilitário de captura de imagem de RAM.
 puppetlabs-toy-chest/puppetlabs-cve20113872
Módulo Puppet para ajudar a corrigir e migrar uma implantação do Puppet (CVE-2011-3872)
 cosmo121/follina-remediation
Remove a capacidade de execução do MSDT, em resposta ao CVE-2022-30190 (Follina).
 j81blog/adc-19781
Verifique o ADC para CVE-2019-19781
 gamingwithevets/msdt-disable
Desabilitador do protocolo MSDT (ferramenta de patch CVE-2022-30190)
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
DaemonSet Kubernetes que aplica hot-patch em JVMs para mitigar vulnerabilidades Log4j2 (CVE-2021-44228, CVE-2021-45046) desabilitando buscas JNDI,…
 jotaqc/cve-2022-30190_temporary_fix_source_code
Estes são os códigos-fonte dos scripts Python para aplicar a proteção temporária contra a vulnerabilidade CVE-2022-30190 (Follina).
 sysadmin0815/fix-log4j-powershellscript
Mitigação do Log4Shell (CVE-2021-44228) - pesquisar e remover a classe JNDI dos arquivos *log4j*.jar no sistema com Powershell (Windows)
 leetxyz/cve-2021-44228-advisories
Lista de avisos de empresas sobre log4j
 insomnisec/detections-cve-2026-23918
Regras de detecção para CVE-2026-23918 Apache http2 RCE - Crédito: stringa.ai, isec.pl
 castlesmadeofsand/ms-msdt-vulnerability-pdq-package
PDQ package para detetar a vulnerabilidade CVE-2022-30190 (Follina) através da análise de chaves de registo (ms-msdt, search-ms) em endpoints…
 below0day/honeypot-logs-cve-2025-5777
CitrixBleed 2 registros de honeypot do NetScaler
 sucuri-labs/cve-2025-57819-ioc-check
Este repositório contém um script para verificar IOCs atuais listados no tópico do fórum freepbx sobre o CVE-2025-57819
 tracehound/tracehound
Controles de segurança operacional com garantias forenses








