
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Categorias

Resposta a Incidentes

Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2khá 13h 50m
osquery preview#2

osquery

GitHubosquery/osquery
23.4khá 1 dia
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5khá 2 dias
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3khá 15 dias
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5khá 9 dias
fleet preview#6

fleet

GitHubfleetdm/fleet
6.9khá 4h 22m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4khá 8 dias
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2khá 8h 39m
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3khá 5 meses
mvt preview#10

mvt

GitHubmvt-project/mvt
15.1khá 2 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1367 resultados
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

Extract Windows credentials directly from VM memory snapshots and virtual disks

password-crackingmemory-forensicsvulnerability-analysis+7
1.5khá 16h 34m
Resposta a Incidentes | Kitploit
cyberbro preview

cyberbro

GitHubstanfrbd/cyberbro

A simple application that extracts your IoCs from garbage input and checks their reputation using multiple CTI services.
defensive-toolsioc-managementosint+9
677há 17h 25m
zimbra-cve-2026-73570-ir preview

zimbra-cve-2026-73570-ir

GitHubdahnutz/zimbra-cve-2026-73570-ir

Toolkit de resposta a incidentes com deteção em primeiro lugar para administradores do Zimbra a investigar o CVE-2026-73570. Pesquisa registos à…
defensive-toolsioc-managementvulnerability-analysis+4
2há 19h 3m
kunai preview

kunai

GitHubkunai-project/kunai

Monitor de segurança e caçador de ameaças baseado em eBPF para Linux, fornecendo eventos ordenados cronologicamente e com consciência de contêineres,…

defensive-toolscontainer-securityforensics+3
1.1khá 19h 42m
systeminformer preview

systeminformer

GitHubwinsiderss/systeminformer

Monitor de sistema Windows em tempo real com análise avançada de processos, rede e disco, depuração de rastreamento de pilha, detecção de malware e…
general-purpose-utilitiesmemory-forensicsnetwork-mapping+6
15.6khá 21h 43m
ALEAPP preview

ALEAPP

GitHubabrignoni/aleapp

Android Logs Events And Protobuf Parser

mobile-forensicsdigital-forensicsincident-response+1
943há 1 dia
WELA preview

WELA

GitHubyamato-security/wela

Audita as configurações do log de eventos do Windows em relação às diretrizes de melhores práticas e à detectabilidade de regras Sigma, com…

configuration-auditingdigital-forensicsincident-response+1
118há 1 dia
osquery preview

osquery

GitHubosquery/osquery

Instrumentação, monitoramento e análises de sistema operacional baseados em SQL.

defensive-toolsvulnerability-analysisforensics+8
23.4khá 1 dia
scan preview

scan

GitHubatomdrift-project/scan

Detecção de malware 0-day para binários, código-fonte e scripts (que não é ruim)
defensive-toolsstatic-analysisvulnerability-scanners+9
186há 1 dia
LOLDrivers preview

LOLDrivers

GitHubmagicsword-io/loldrivers

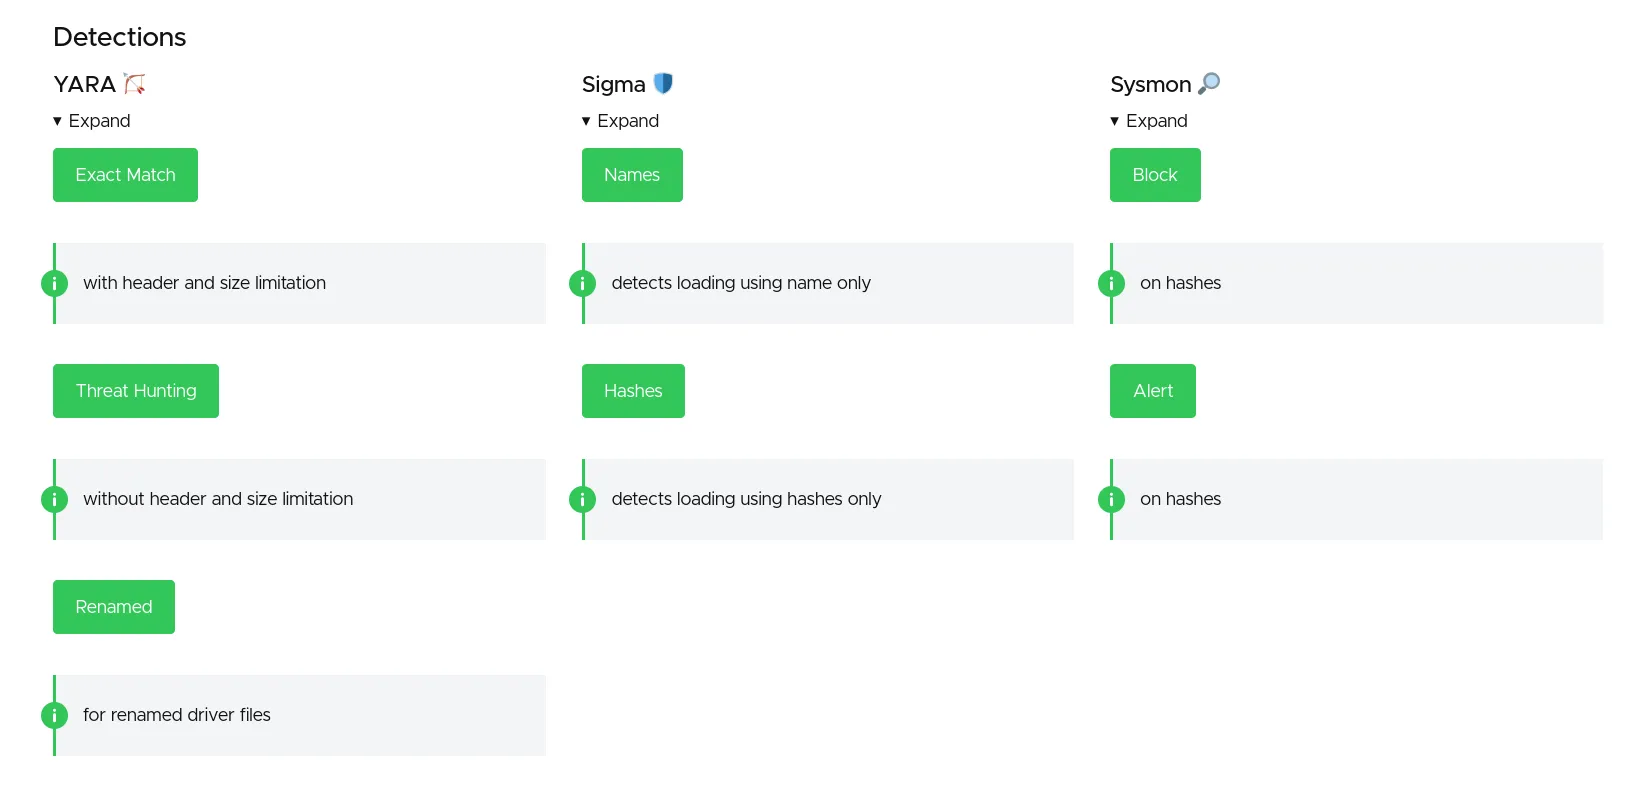
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…

ioc-managementvulnerability-analysisforensics+5
1.7khá 1 dia
sleuthkit preview

sleuthkit

GitHubsleuthkit/sleuthkit

Biblioteca forense e kit de ferramentas CLI para analisar imagens de disco e sistemas de arquivos, recuperar dados excluídos, gerar linhas do tempo e…
disk-forensicshash-analysisforensics+3
3.2khá 1 dia
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Biblioteca Python para dissecar e analisar dados relacionados ao Cobalt Strike, como payloads do Beacon e perfis Malleable C2.

network-forensicsmalware-analysisdigital-forensics+4
193há 1 dia
grr preview

grr

GitHubgoogle/grr

Framework de resposta a incidentes e forense remota ao vivo com agente Python para coleta de dados forenses de endpoints, incluindo artefatos de…
disk-forensicsmemory-forensicsnetwork-forensics+4
5.1khá 1 dia
nah preview

nah

GitHubmanuelschipper/nah

a guard that blocks catastrophic agent actions

privilege-escalationcontainer-securitydynamic-analysis-sandboxing+8
464há 1 dia
NetAlertX preview

NetAlertX

GitHubnetalertx/netalertx

Visibilidade centralizada de rede e descoberta contínua de ativos. Monitore dispositivos, detecte mudanças e mantenha-se atento em redes distribuídas.
network-mappingport-scanningconfiguration-auditing+6
6.9khá 1 dia
ecs-logstash-mappings preview

ecs-logstash-mappings

GitHubcorelight/ecs-logstash-mappings

Mapeamento de dados do Corelight ou Zeek para logs do Elastic Common Schema

network-securitythreat-intelligenceintrusion-detection+2
11há 1 dia
beelzebub preview

beelzebub

GitHubbeelzebub-labs/beelzebub

Um framework de runtime de decepção seguro e low-code, que aproveita IA para Virtualização de Sistemas.
defensive-toolscontainer-securitysecurity-virtualization+7
2.1khá 1 dia
kontext-cli preview

kontext-cli

GitHubkontext-security/kontext-cli

Secure agents in seconds with permissions enforced at runtime.

authentication-authorizationcloud-securitysecret-detection+3
210há 1 dia
Anterior1234…76Próximo







