

Um framework de runtime de decepção seguro e low-code, que aproveita IA para Virtualização de Sistemas.
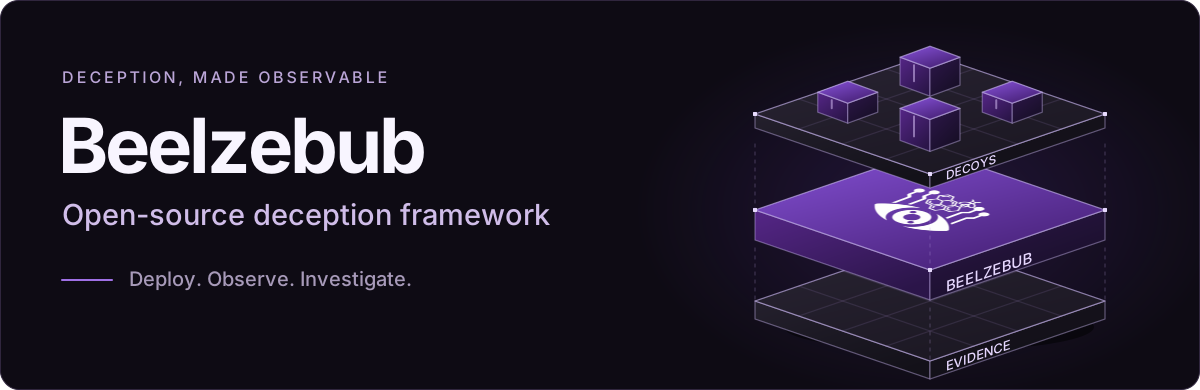
Framework de decepção open-source.
Implante iscas realistas. Observe o comportamento do atacante. Transforme interações em evidências de segurança.
Explore a Plataforma Beelzebub · Documentação · Início rápido



O Beelzebub oferece às equipes de segurança uma forma configurável de estudar a atividade direcionada a serviços de isca. Defina o ambiente que um atacante encontra, escolha como ele responde e capture a interação para investigação. Execute o framework de forma independente ou conecte-o à Plataforma Beelzebub.
core.prometheus.enabled: true para monitorar a atividade do runtime; por padrão, o listener de métricas fica desabilitado e não vincula nenhuma porta.Assista a uma isca com LLM responder à entrada do atacante. A demonstração ilustra como respostas geradas podem sustentar uma interação além de um conjunto fixo de handlers de comandos.
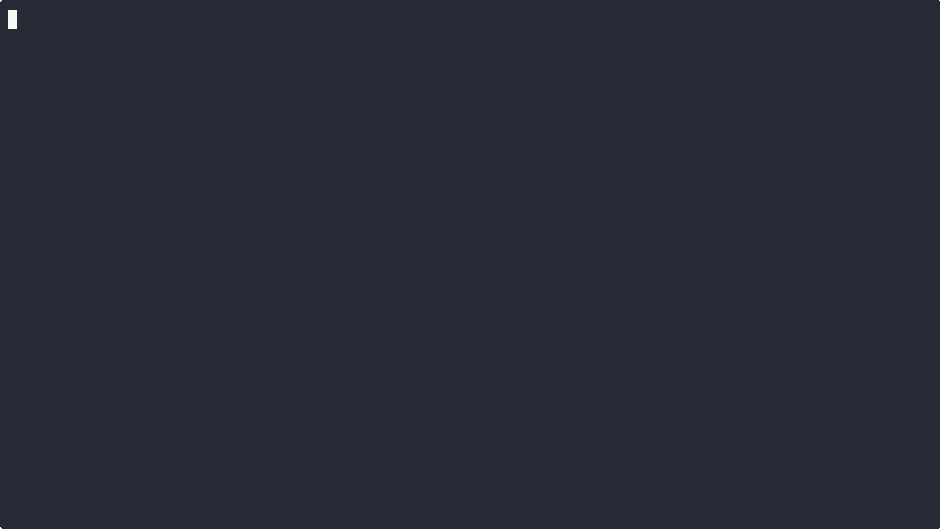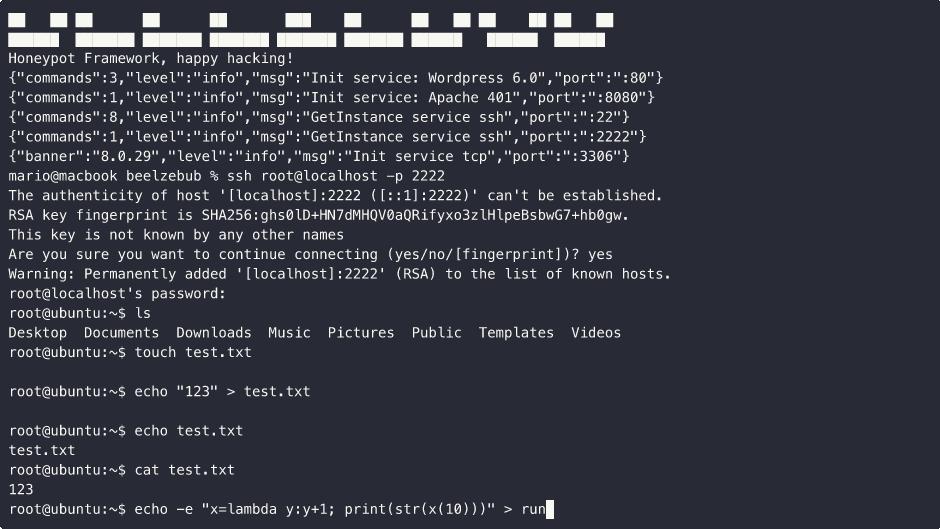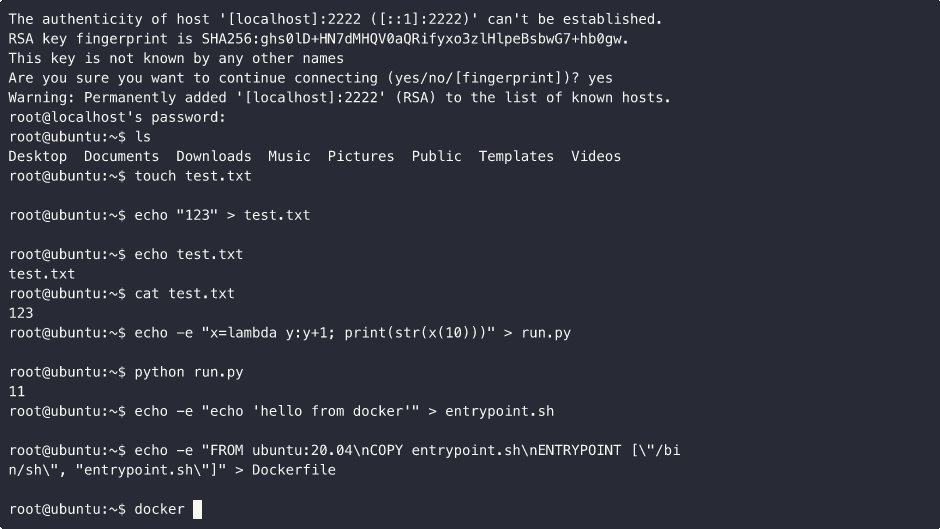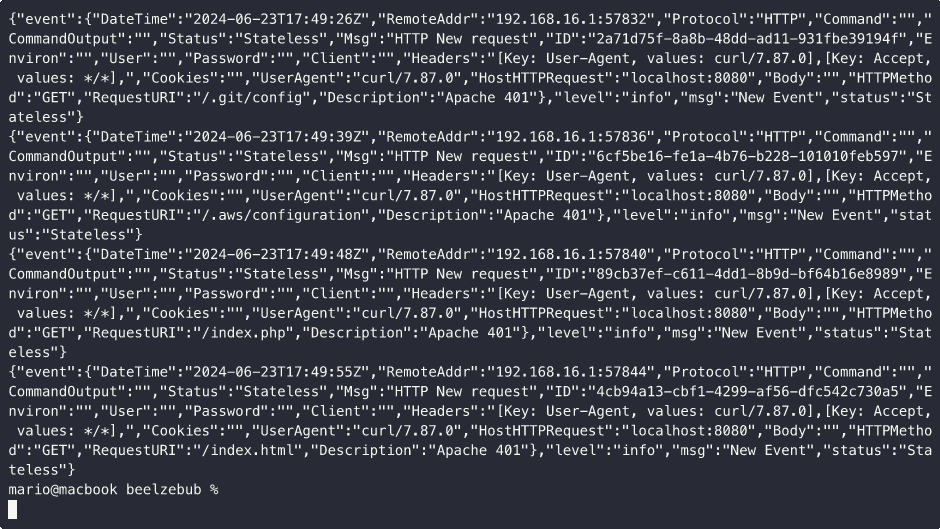

Defina serviços e regras em YAML, valide a configuração e inicie o runtime. Plugins Go confiáveis são compilados no runtime para estender serviços e respostas. Cada serviço trata as interações recebidas e emite evidências por meio da saída de eventos configurada. Respostas com LLM exigem um provedor configurado; handlers estáticos podem ser executados sem um.
O framework suporta SSH, HTTP, TCP, TELNET e MCP. Iscas MCP expõem ferramentas de isca que tornam invocações suspeitas observáveis durante testes controlados de agentes. Elas podem fornecer evidências de tentativas de injeção de prompt; não garantem a detecção de todas as tentativas.
As opções de implantação incluem um binário Go local, Docker Compose e Kubernetes com Helm. Consulte o guia de arquitetura para o comportamento do runtime e os limites de extensão.
Comece com uma das 18 configurações de exemplo em configurations/services. Abra um arquivo YAML para inspecionar suas regras e adaptá-lo ao seu ambiente.
| Categoria | Exemplos de decoys |
|---|---|
| Acesso remoto | SSH · SSH (LLM) · TELNET · RDP · VNC |
| Web | WordPress (fallback LLM) · HTTP 401 · Métodos HTTP · Labirinto de diretórios Apache |
| Bancos de dados e caches | MySQL · PostgreSQL (LLM) · SQL Server · Redis · Memcached |
| Serviços de rede | SMB · LDAP |
| IoT | MQTT |
| Agentes de IA | Ferramentas isca MCP |
Os exemplos vão desde banners e respostas selecionadas até trocas interativas. Os exemplos LLM exigem um provedor configurado; o WordPress o utiliza para sua rota catch-all. Verifique os mapeamentos de portas da sua implantação ao habilitar exemplos adicionais.
Você precisa de Git, um shell e Docker Engine com Compose v2. Use um host de laboratório isolado com autorização para todos os listeners configurados: o instalador inicia um conjunto de serviços de exemplo, incluindo portas privilegiadas. No Linux, ele pode habilitar o host networking; o Docker não fornece isolamento de rede nesse modo.
Use credenciais sintéticas e revise o guia de segurança para produção antes de expor serviços à internet.
git clone https://github.com/beelzebub-labs/beelzebub.git
cd beelzebub
./install.sh --docker
O relatório de plataforma é opcional. Deixe o token da Plataforma em branco quando solicitado para executar de forma independente. O runtime valida a sua configuração antes de iniciar os listeners.
Teste o decoy HTTP padrão e inspecione os seus logs:
curl -i http://localhost:8080/
docker compose logs -f beelzebub

