
 gleeda/memtriage
Permite consultar rapidamente uma máquina Windows em busca de artefatos de RAM

Permite consultar rapidamente uma máquina Windows ativa em busca de artefatos de RAM
Esta ferramenta utiliza os drivers Winpmem para acessar a memória física, e o Volatility para análise.
Ressalvas:
Os seguintes são atualmente suportados:
usage: memtriage.exe [-h] [--unload] [--load] [--debug] [--service SERVICE]
                     [--output OUTPUT] [--dumpdir DUMPDIR] [--base BASE]
                     [--offset OFFSET] [--memory MEMORY] [--pid PID] [--leave]
                     [--plugins PLUGINS] [--physoffset PHYSOFFSET]
                     [--physical] [--ignore] [--regex REGEX] [--name NAME]
                     [--keepname] [--outfile OUTFILE] [--yararules YARARULES]
                     [--yarafile YARAFILE] [--kernel] [--all] [--case]
                     [--wide] [--size SIZE] [--reverse REVERSE]

Memtriage options:

optional arguments:
  -h, --help            show this help message and exit
  --unload              Unload the driver and exit
  --load                Load the driver and exit
  --debug               Output debug messages while running
  --service SERVICE     Change the service name (default: pmem)
  --output OUTPUT       Output type: json/text/csv
  --dumpdir DUMPDIR     Directory to dump files to
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --base BASE           Base of PE file to dump (dlldump,procdump,moddump)
  --offset OFFSET       Physical offset of process to act on
                        (dlldump,procdump,moddump,vaddump,dumpfiles)
  --memory MEMORY       Carve as a memory sample rather than exe/disk
                        (dlldump,procdump,moddump)
  --pid PID             Operate on this process ID
  --leave               Leave pmem service running with driver
  --plugins PLUGINS     Comma delimited list of plugins to run: apihooks atoms
                        cmdline dlldump dlllist driverirp dumpfiles envars
                        getsids handles ldrmodules malfind moddump modules
                        netscan privs procdump pslist psxview shimcachemem
                        svcscan vaddump vadinfo verinfo volshell yarascan
  --physoffset PHYSOFFSET
                        Dump File Object at physical address PHYSOFFSET
                        (dumpfiles)
  --physical            Display the physical address of object
                        (pslist,handles,modules)
  --ignore              Ignore case in pattern match (dumpfiles,verinfo)
  --regex REGEX         Dump files matching REGEX (dumpfiles,driverirp,privs)
  --name NAME           Name of process/object to operate on
  --keepname            Keep original file name (dumpfiles)
  --outfile OUTFILE     Combined output file (default: stdout)
  --yararules YARARULES
                        Yara rule given on the commandline (yarascan)
  --yarafile YARAFILE   Yara rules given as a file (yarascan)
  --kernel              Scan kernel memory (yarascan)
  --all                 Scan both process and kernel memory (yarascan)
  --case                Make the search case insensitive (yarascan)
  --wide                Match wide (unicode) strings (yarascan)
  --size SIZE           Size of preview hexdump in bytes (default: 256)
                        (yarascan)
  --reverse REVERSE     Reverse [REVERSE] number of bytes (default: 0)
                        (yarascan)
O Memtriage tentará descobrir o perfil automaticamente e executar com as configurações apropriadas. Se não houver uma correspondência exata, o Memtriage tentará usar o perfil nomeado mais próximo disponível. Portanto, existe a possibilidade de que as definições de objetos não correspondam exatamente (como nomes de processos etc.), o que você também pode observar ao executar o Volatility com um perfil incorreto. Perfis podem ser adicionados ao código do Volatility, e o executável pode ser recompilado com pyinstaller.
Por padrão, memtriage.exe tentará carregar o driver quando for executado pela primeira vez, e descarregá-lo quando encerrar. Você pode, no entanto, carregar e descarregar o driver manualmente com as opções --load e --unload. Você também pode solicitar que o driver permaneça carregado após os plugins terminarem de executar com a opção --leave.
> memtriage.exe --leave --plugins=dumpfiles --dumpdir=outdir --physoffset=1066160184 --keepname
O nome de serviço padrão criado é pmem. Você pode especificar um nome de serviço diferente com a opção --service=. Você deve então usar esta opção --service= em invocações futuras se deixar o driver carregado. Exemplo:
> memtriage.exe --leave --service=somename --plugins=dlllist --pid=2924
[snip]
> memtriage.exe --unload --service=somename
Você pode executar vários plugins ao mesmo tempo especificando-os com delimitação por vírgula na opção --plugins=. Exemplo:
> memtriage.exe --plugins=pslist,handles,dlllist
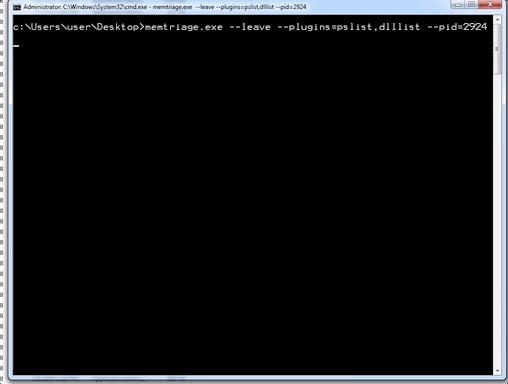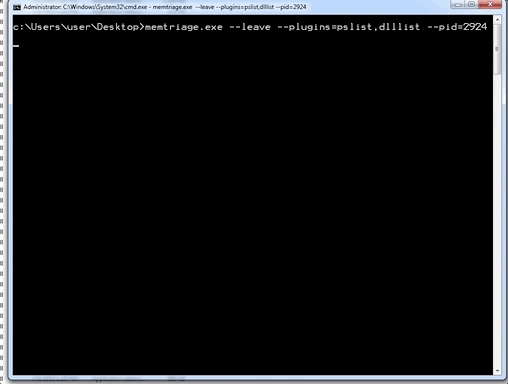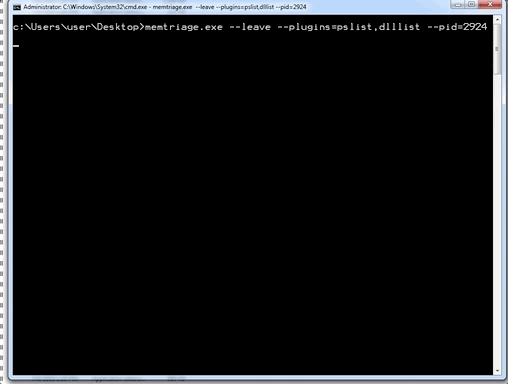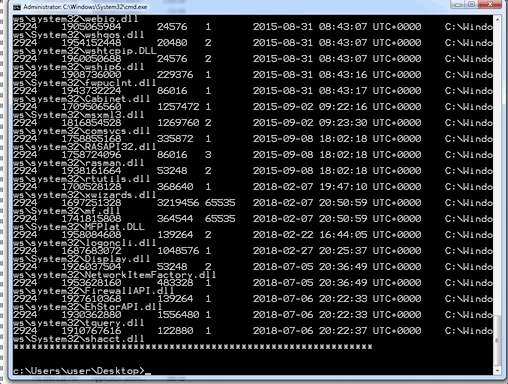
Outras opções serão usadas para o plugin apropriado. Exemplo:
> memtriage.exe --plugins=pslist,handles,dlllist,dlldump,dumpfiles,shimcachemem,volshell --outfile=outfile.txt --pid=2924 --dumpdir=outdir --leave --keepname --physoffset=1066160184
Você pode encontrar releases, incluindo um executável autônomo pyinstaller aqui: https://github.com/gleeda/memtriage/releases






