Pesquisa de Vulnerabilidades, Verificação Não Destrutiva de CVE (CVE-2026-23813 ArubaOS-CX) e Suítes Automatizadas de Hardening para Linux/PHP — por Abishek M A (CyberAeonic)

Autor: Abishek M A (@cyberaeonic) — InCTF 2026 National Finals Qualifier • CCNA • Offensive & Defensive Security Engineering
Este repositório contém metodologias de verificação de vulnerabilidades sanitizadas, sondagens diferenciais de limites de autenticação e suítes automatizadas de hardening em tempo de execução, desenvolvidas durante pesquisas de segurança e validações em laboratório.
CVE-2026-23813)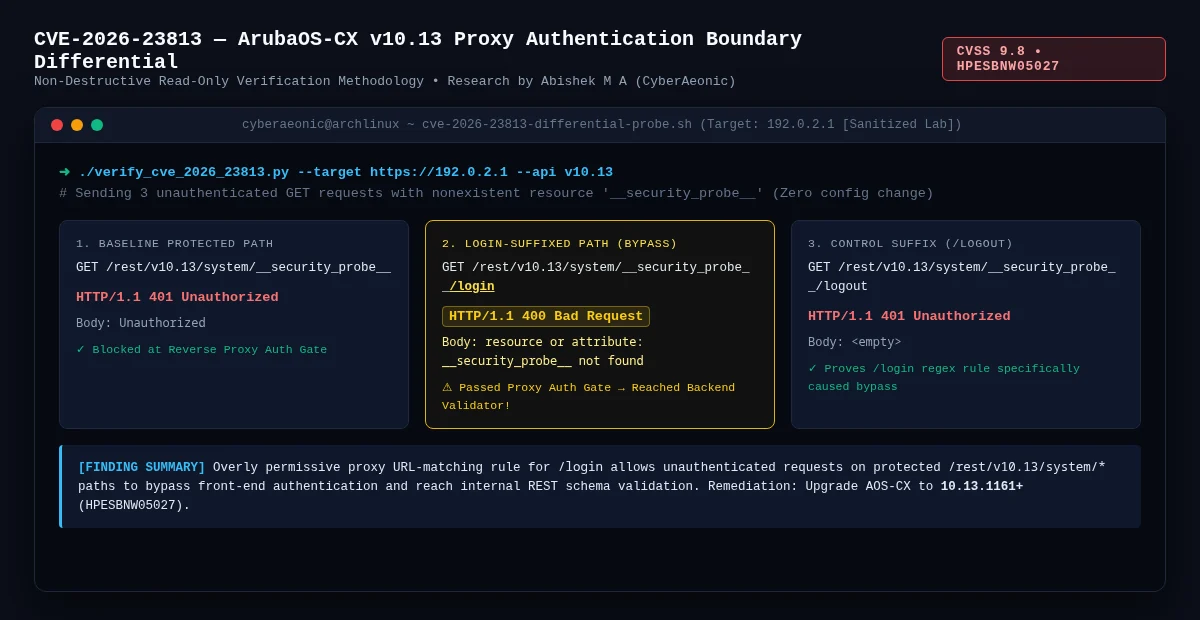
Desenvolvi uma metodologia de sondagem HTTP diferencial 100% somente leitura e não destrutiva para verificar bypasses de limite de autenticação em proxy reverso em appliances de rede HPE ArubaOS-CX (v10.13) consistentes com o CVE-2026-23813 (CVSS 9.8, Aviso HPESBNW05027).
Em vez de executar alterações destrutivas de configuração ou payloads de redefinição de senha em infraestrutura ativa, esta técnica utiliza um recurso intencionalmente inexistente (__security_probe__) em três caminhos diferenciais para provar se a regra regex do proxy front-end permite que requisições com sufixo /login ultrapassem o portão de autenticação:
| Tipo de Sondagem | Requisição HTTP Não Autenticada | Status | Corpo da Resposta | Interpretação do Limite |
|---|---|---|---|---|
| 1. Baseline Protegido | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | Bloqueado no Portão de Autenticação do Proxy Reverso |
| 2. Bypass por Sufixo | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | Portão de Autenticação do Proxy Contornado → Validador de Esquema do Backend Alcançado |
| 3. Sufixo de Controle | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | Bloqueado no Portão do Proxy (confirma a especificidade do sufixo /login) |
aruba-cve-2026-23813/aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)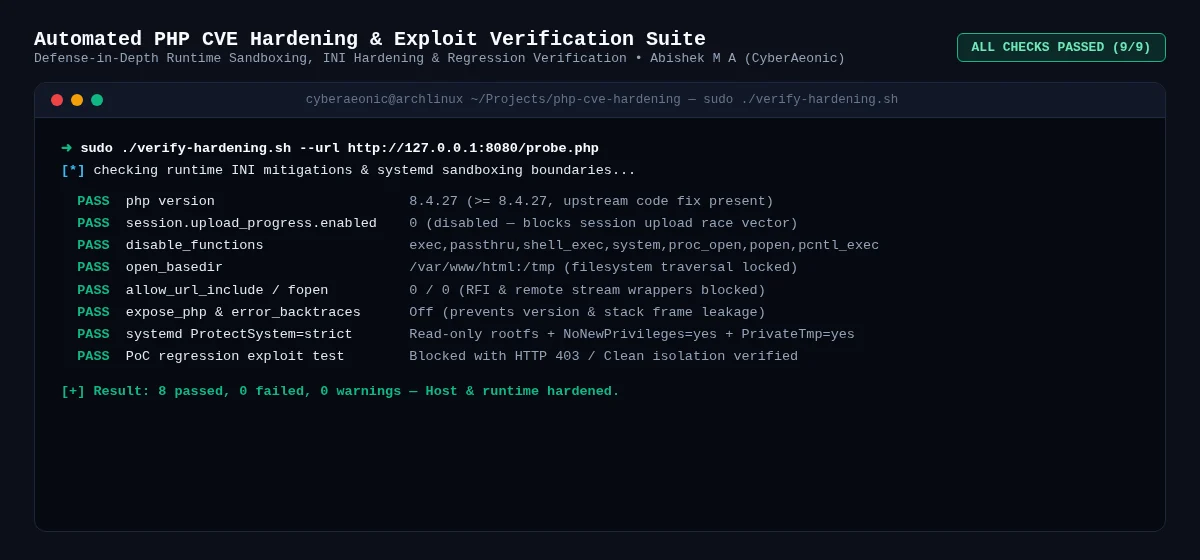
Uma suíte completa de hardening em profundidade, sandboxing e verificação de regressão, projetada para mitigar vulnerabilidades críticas de corrida de upload de sessão e PHP/CGI (mitigações da classe CVE-2026-109618 / CVE-2026-109619) em servidores Linux de produção.
php-cve-hardening/apply-hardening.sh: Automatiza o bloqueio do php.ini (session.upload_progress.enabled=0, disable_functions, open_basedir, allow_url_include=0, expose_php=Off) e aplica sandboxing rigoroso de serviço via systemd (ProtectSystem=strict, NoNewPrivileges=yes, PrivateTmp=yes).verify-hardening.sh: Motor de verificação em modo duplo (inspeção do host local + verificação de sondagem remota via --url) com saída JSON reportando PASS/FAIL em todos os controles de mitigação.update-php.sh e rollback.sh: Scripts de atualização segura e rollback atômico de configuração para resposta a incidentes sem tempo de inatividade.@cyberaeonicgithub.com/cyberaeonic/Reaper): Plataforma de inteligência de segredos e exposição de repositórios em Go de alta concorrência, com pontuação de entropia de Shannon e pools de workers.github.com/cyberaeonic/reaper-agent): Remediador de segredos com IA que preserva a privacidade, mascarando credenciais em memória e abrindo PRs de correção automatizados no GitHub.github.com/cyberaeonic/vocal.sh): Detector de força bruta SSH em tempo real para /var/log/auth.log no Linux e daemon de alerta auditivo de SOC em <130ms.







