
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit
 aflplusplus/aflplusplus
AFL++ é um fuzzer de última geração, e #1 em benchmarks. Originalmente era baseado no AFL. Hoje vem com qemu 5.1, cobertura livre de colisões,…
 danielmiessler/seclists
Coleção selecionada de wordlists para avaliações de segurança, incluindo nomes de usuário, senhas, URLs, payloads de fuzzing e padrões de dados…
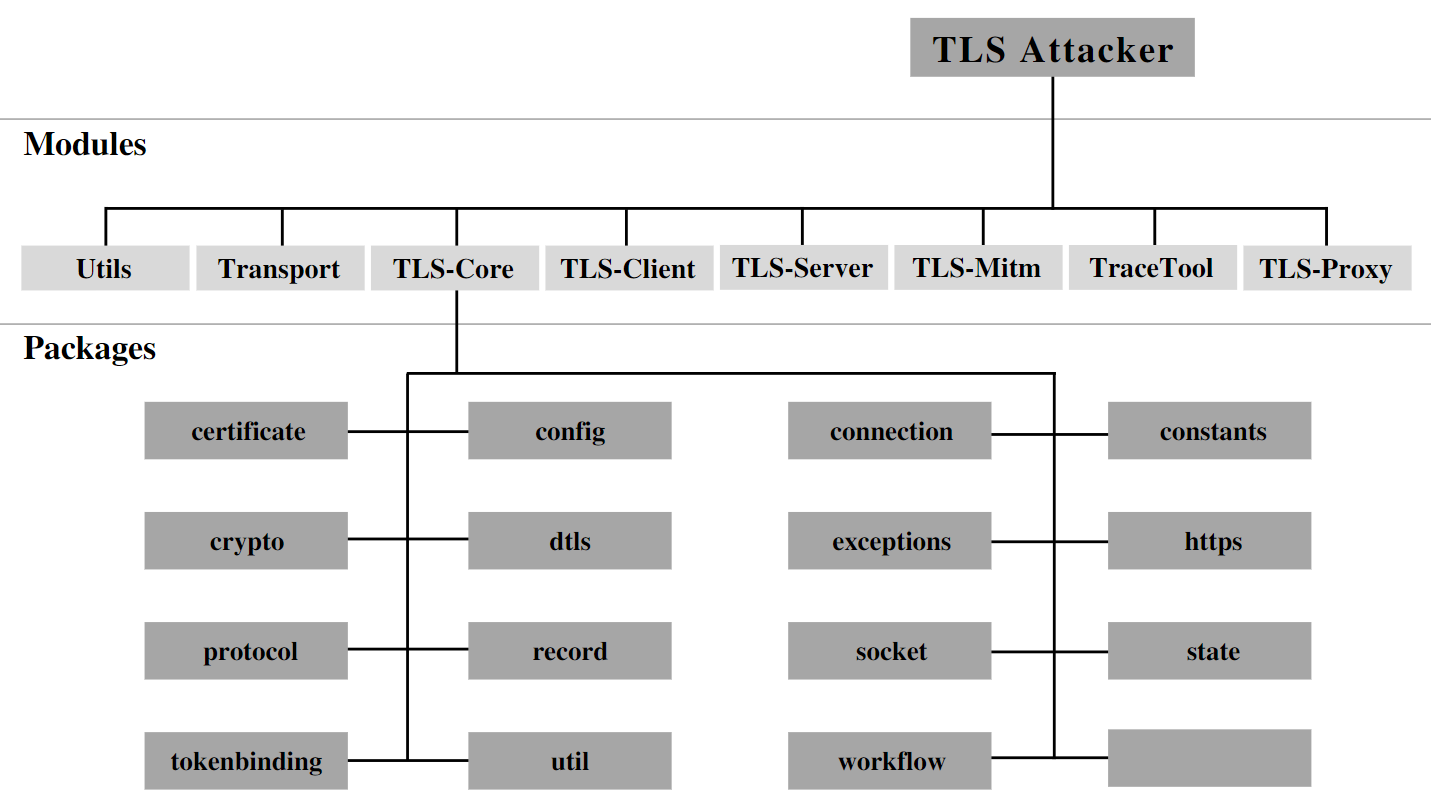 tls-attacker/tls-attacker
Framework baseado em Java para fuzzing sistemático e análise de bibliotecas TLS. Permite a criação, modificação e teste arbitrário de mensagens de…
 tno-s3/wuppiefuzz
Um fuzzer de API REST guiado por cobertura desenvolvido sobre LibAFL.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 endava/cats
Ferramenta automatizada de fuzzing de API REST e testes negativos para endpoints OpenAPI. Gera, executa e relata milhares de testes auto-recuperáveis…
 secdev/scapy
Biblioteca interativa de manipulação de pacotes baseada em Python para forjar, decodificar, enviar, capturar e analisar pacotes de rede em uma ampla…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 gwen001/pentest-tools
Uma coleção de ferramentas de segurança personalizadas para necessidades rápidas.
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 maurosoria/dirsearch
Scanner de caminhos web
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 0xpugal/fuzz4bounty
1337 Wordlists para Bug Bounty Hunting
 yslxotwod/imsisting
Kit de ferramentas de segurança celular GTK4 e CLI com 57 módulos para interface aérea 2G GSM, 3G UMTS, 4G LTE e 5G NR, rede central, identidade SIM,…
 b2r2-org/b2r2
B2R2 é um framework de análise binária totalmente gerenciado escrito em F#. Ele fornece um conjunto rico de algoritmos, funções e ferramentas para…
 sjkim1127/reversecore_mcp
Um servidor MCP com foco em segurança que capacita agentes de IA a realizar engenharia reversa automatizada, análise de malware, perícia forense,…
 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 - Alta - Local/Remoto - OOB - Estouro de heap L4 IPv4 curto no filtro-rewriter do COLO
 0sec-labs/0
O OS de segurança ofensiva com IA multiplayer - aberto, autoaperfeiçoável, extensível. Encontre, verifique e corrija vulnerabilidades.








