
 #1
Ferramentas de fuzzing baseadas em mutação, geração e cobertura.
Recomendado pelo Kitploit

 aflplusplus/libafl
Biblioteca Avançada de Fuzzing - Monte seu Fuzzer em Rust! Escala em núcleos e máquinas. Para Windows, Android, MacOS, Linux, no_std, ...
 freelabz/secator
secator - o canivete suíço do pentester
 rfidresearchgroup/proxmark3
Ferramenta de hardware para análise, emulação e testes de penetração de RFID. Suporta protocolos de 125kHz, 13.56MHz (MIFARE, iClass, ISO14443/15693)…
 angr/angr
Uma plataforma de análise binária poderosa e fácil de usar!
 mr-xn/penetration_testing_poc
POC, EXP, scripts, escalonamento de privilégios, pequenas ferramentas, etc. relacionados a testes de penetração---About penetration-testing…
 danielmiessler/seclists
Coleção selecionada de wordlists para avaliações de segurança, incluindo nomes de usuário, senhas, URLs, payloads de fuzzing e padrões de dados…
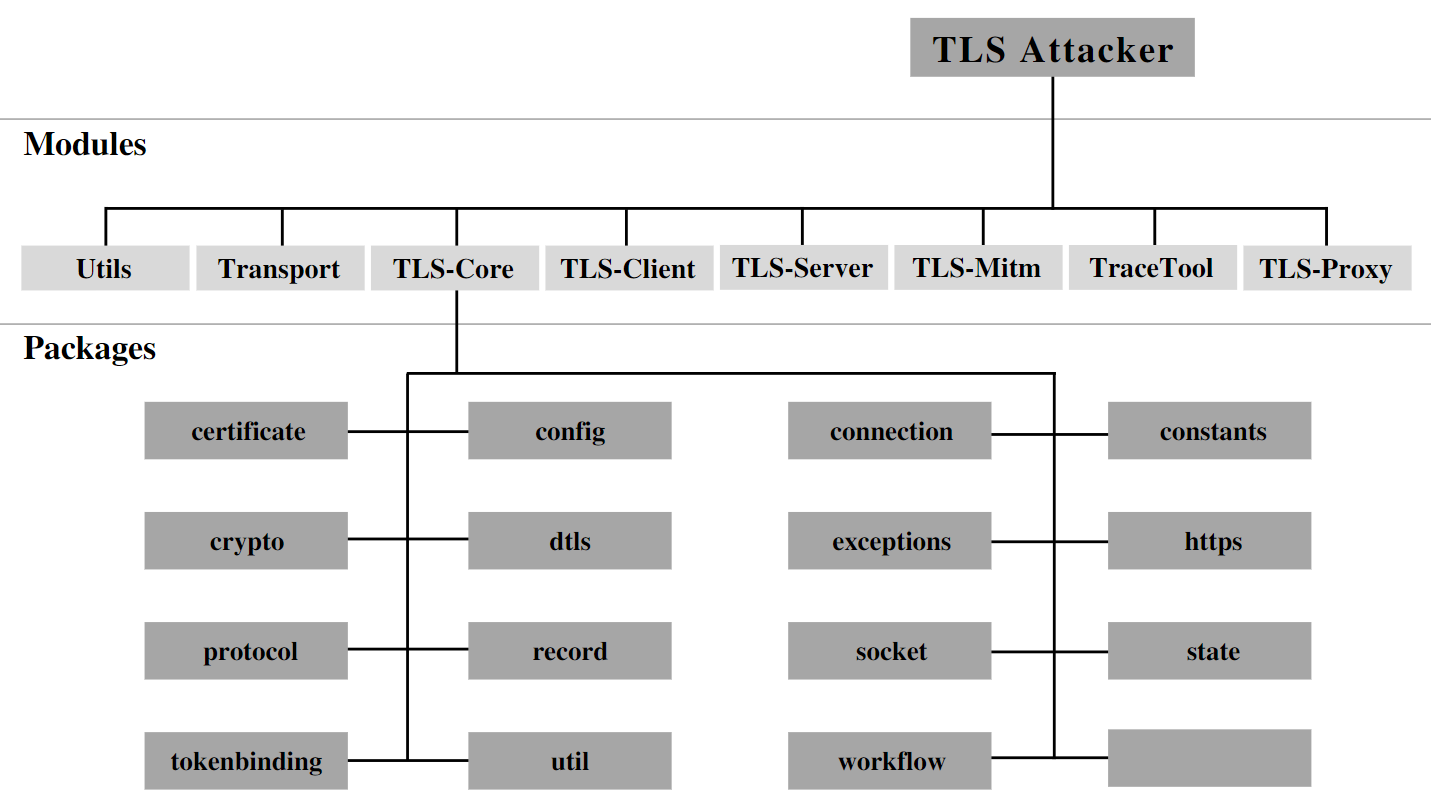 tls-attacker/tls-attacker
Framework baseado em Java para fuzzing sistemático e análise de bibliotecas TLS. Permite a criação, modificação e teste arbitrário de mensagens de…
 owasp/offat
Ferramenta automatizada de teste de segurança de API que gera testes a partir de especificações OpenAPI, realiza fuzzing de entradas e verifica…
 endava/cats
Ferramenta automatizada de fuzzing de API REST e testes negativos para endpoints OpenAPI. Gera, executa e relata milhares de testes auto-recuperáveis…
 google/oss-fuzz
OSS-Fuzz - fuzzing contínuo para software de código aberto.
 giskard-ai/giskard-oss
🐢 Biblioteca de código aberto para avaliação e teste de Agentes de LLM
 secdev/scapy
Biblioteca interativa de manipulação de pacotes baseada em Python para forjar, decodificar, enviar, capturar e analisar pacotes de rede em uma ampla…
 yaklang/yakit
Plataforma de teste de penetração tudo-em-um com proxy MITM, fuzzer web, manipulador de conexão reversa e sistema de plugins para testes de segurança…
 darkflippers/unleashed-firmware
Firmware personalizado para o Flipper Zero que permite rádio Sub-GHz, emulação de NFC/RFID, infravermelho e recursos de ataque BadUSB para testes de…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 gwen001/pentest-tools
Uma coleção de ferramentas de segurança personalizadas para necessidades rápidas.
 dynamorio/dynamorio
Framework de instrumentação em tempo de execução para criação de ferramentas de análise dinâmica: rastreamento, profiling, cobertura de código,…






