
 telefonica/hiddennetworks-python
Ferramenta de perícia forense de conexão de dispositivos USB que rastreia relações físicas dispositivo-computador em redes locais e de domínio, gerando gráficos visuais e relatórios CSV/JSON para resposta a incidentes e investigações digitais.

v0.9 Maio de 2020
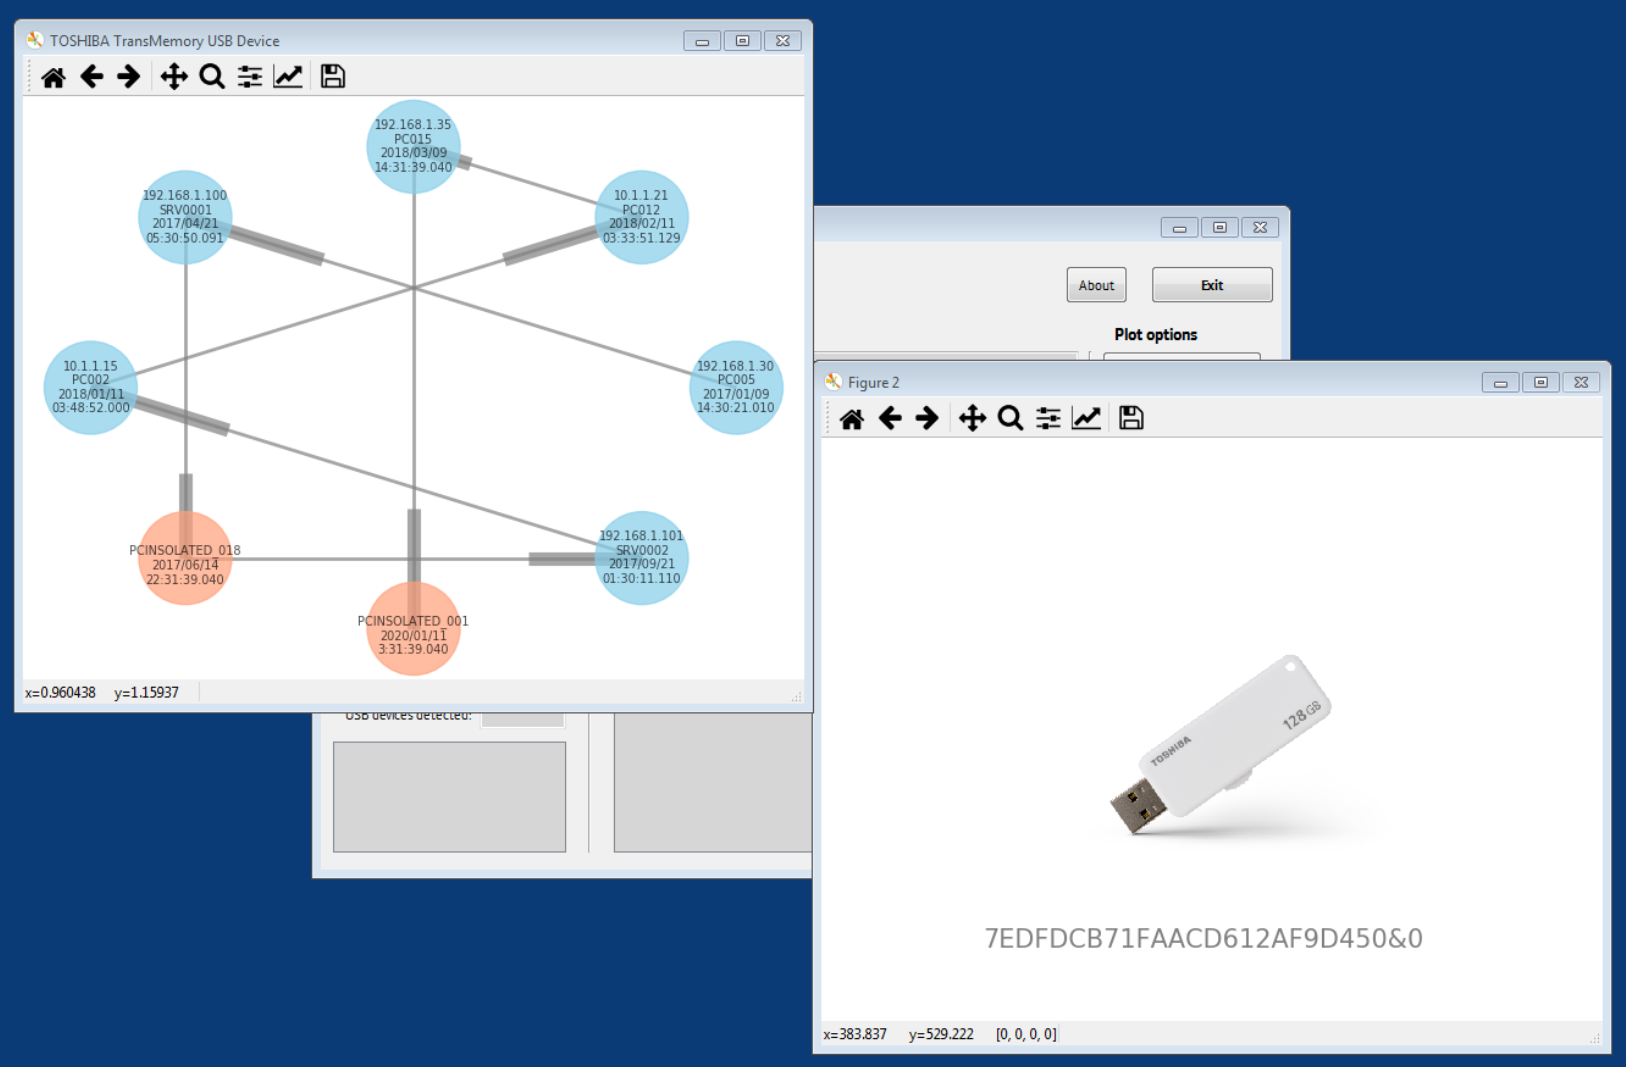
Hidden Networks é um novo teste de conceito (baseado no artigo de mesmo nome), programado em Python 3.4. Ele facilita a tarefa de analisar máquinas locais e remotas (dentro de um domínio, usando WMI) na busca por vestígios de conexões de dispositivos USB. Com as informações coletadas, este teste de conceito desenha uma rede que mostra o caminho ou saltos entre tais dispositivos USB e os computadores aos quais foram conectados. Dessa forma, uma rede alternativa é representada. A mesma aplicação gerará redes (uma para cada dispositivo) e todas as informações coletadas são armazenadas em dois arquivos (.CSV e .JSON) para análise e exportação posteriores.
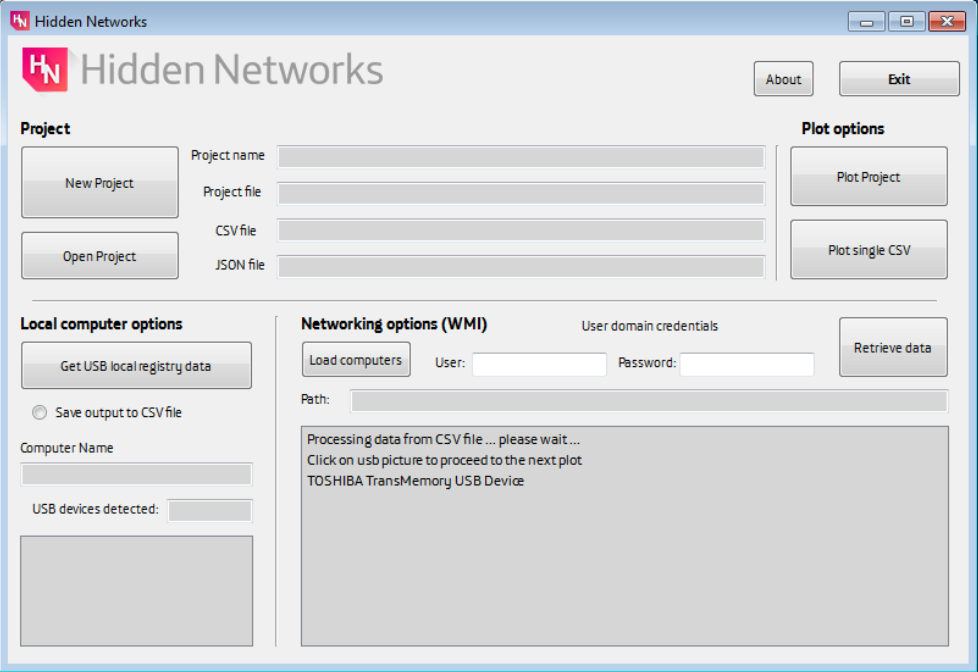
Funcionalidade: Existem três operações principais. A primeira é extrair informações de uma máquina local a partir de uma lista de computadores em uma rede (domínio) ou desenhar diretamente a rede a partir de um arquivo CSV gerado anteriormente. A etapa principal antes de executar qualquer uma dessas operações (exceto a opção de desenhar um CSV único) é criar ou abrir um novo projeto.
Extrair informações da máquina local ("Get local registry info"). As informações sobre os dispositivos USB que estão inseridos na máquina que executa a aplicação podem ser visualizadas ou armazenadas (se selecionarmos a opção "Save output to CSV file") nos arquivos de exportação CSV e JSON. Finalmente, podemos visualizar a rede de saída selecionando a opção "Plot Project".
Extrair informações de máquinas na rede ou Active Directory ("Retrieve remote info"). O passo anterior a esta operação é criar um arquivo de texto com os endereços IP dos computadores a serem auditados ou seus FQDN. Uma vez criada a lista, é necessário carregá-la selecionando "Load list of computers". Após o carregamento da lista, o nome de usuário e a senha do administrador devem ser inseridos (o domínio não é necessário; por padrão, será usado o domínio da máquina a partir da qual a aplicação está sendo executada). O estado da execução e os dados extraídos serão mostrados na janela "Output". Esses dados também serão armazenados nos arquivos CSV e JSON do projeto. Finalmente, podemos visualizar a rede resultante selecionando a opção "Plot Project".
Desenhar a rede com um arquivo CSV ("Plot single CSV"). Através desta opção, a rede gerada anteriormente pela aplicação pode ser desenhada diretamente.
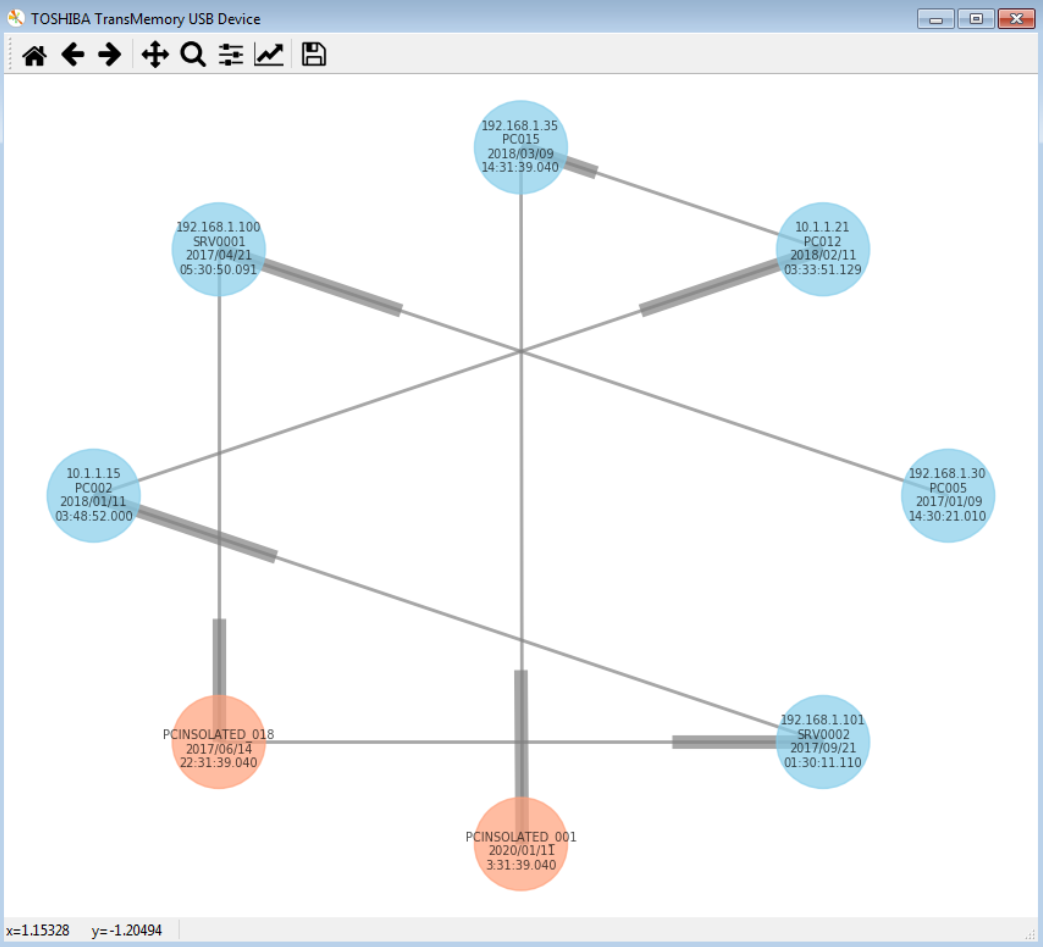
Relatórios. Relatórios em PDF com todas as informações incorporadas sobre o drive USB e o gráfico gerado.
Marca e modelo USB (visual). Uma imagem do dispositivo USB é exibida usando a ferramenta bbid para pesquisá-lo na Internet.
Obrigado!
pela Equipe IdeasLocas CDO.






