
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit
 cloudflare/filterforge
Ferramenta para resolver filtros BPF e criar pacotes baseados neles.
 0xsp-srd/aether
Ferramenta de memória forense e caça a ameaças para Windows que examina a memória de processos ativos em busca de padrões maliciosos, técnicas de…
 lethal-forensics/macos-collector
macos-collector - Coleta automatizada de artefatos forenses do macOS para DFIR
 threatrecall/zettelforge
Memória agentiva para CTI em Python — grafos de conhecimento STIX, resolução de alias de atores de ameaça, RAG offline-first, servidor MCP para…
 wiz-sec-public/githunt
Demonstrações para a trilha "The Forensic Trail On GitHub" do Black Hat Europe 2025: Caçando Atividades na Cadeia de Suprimentos
 neo23x0/mongobleed-detector
Script de Detecção para Exploração do MongoBleed
 bitranox/fingerprint
Monitoramento de Alterações no Registro e em Arquivos no Windows
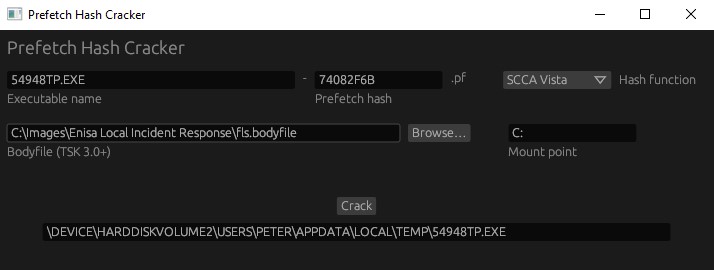 harelsegev/prefetch-hash-cracker
Ferramenta de força bruta que recupera caminhos completos de executáveis a partir de hashes de prefetch do Windows usando bodyfiles, suportando…
 visma-prodsec/columbo
Ferramenta de análise forense assistida por ML que automatiza a triagem de memória, disco e sistema ativo no Windows usando Volatility 3, autorunsc e…
 adibirzu/openclaw-security-monitor
Monitoramento proativo de segurança para implantações OpenClaw. Detecta ClawHavoc, AMOS stealer, CVE-2026-25253, envenenamento de memória e ataques à…
 qsecure-labs/deadmatter
Ferramenta de Extração de Credenciais Independente de Offset
 carmaa/interrogate
Interrogate é uma ferramenta de prova de conceito para identificação de chaves criptográficas em material binário (independentemente do sistema…
 citrix/ioc-scanner-cve-2019-19781
Scanner de Indicadores de Comprometimento para CVE-2019-19781
 sinfocol/vboxdie-cracker
Quebrador de senhas de criptografia de imagem de disco do VirtualBox
 threatray/threat-research
IoCs e regras YARA da Threatray's Threat Research
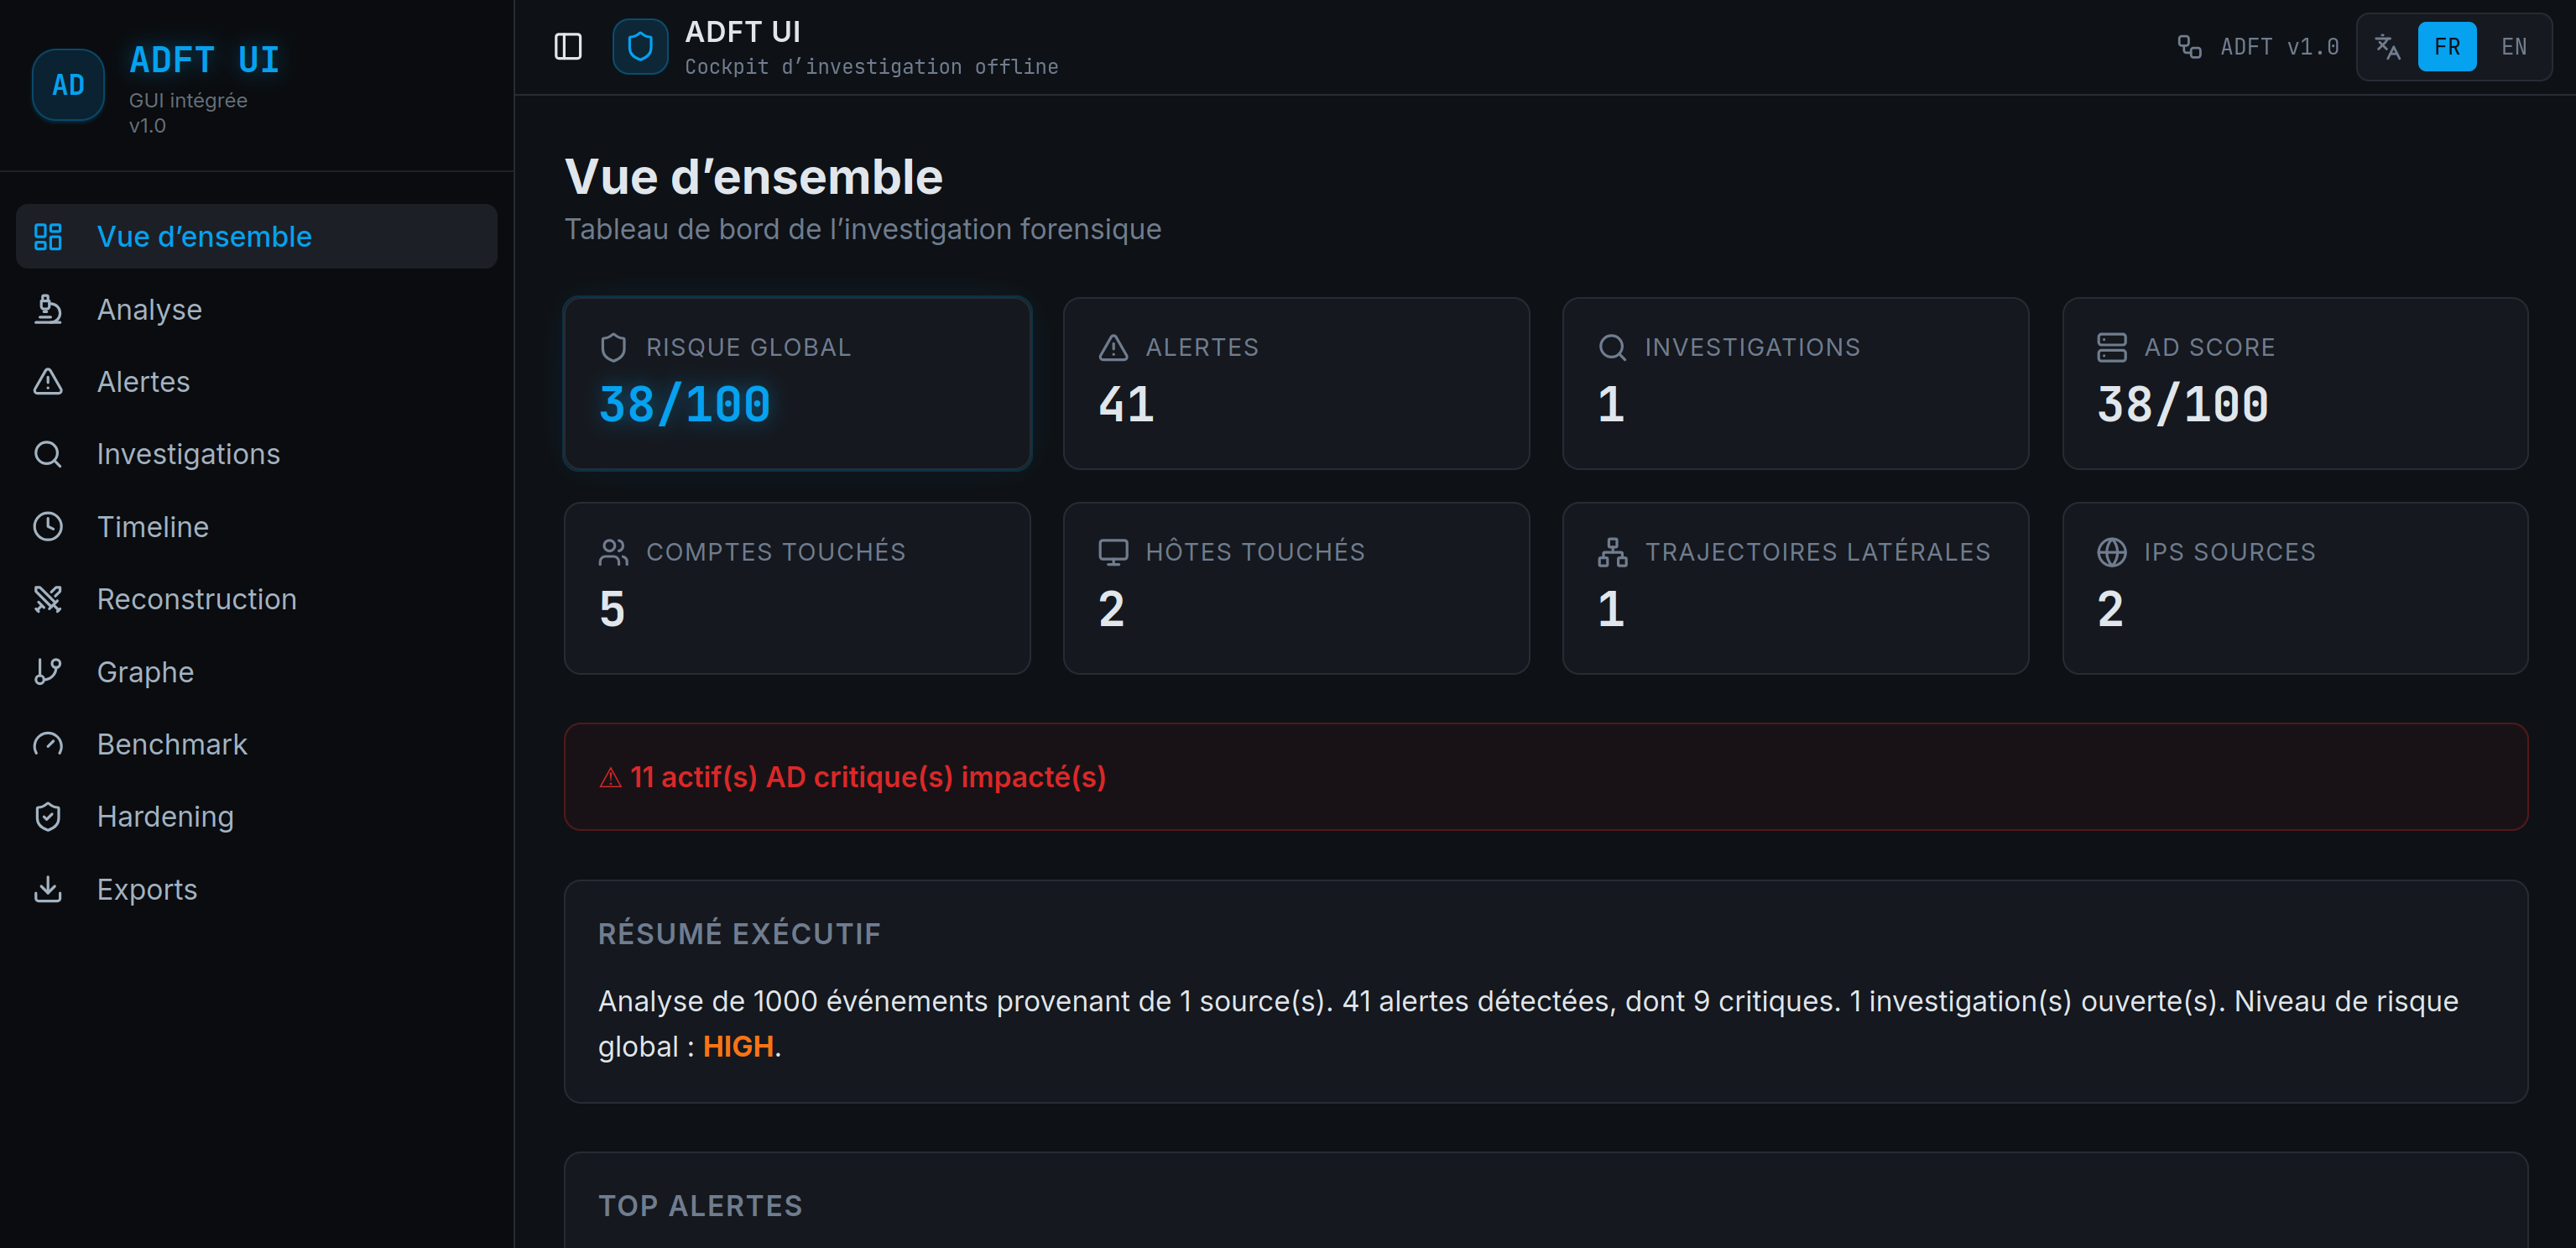 kjean13/adft
Active Directory Forensic Toolkit : Detecte e reconstrua ataques ao AD a partir de logs de eventos do Windows (EVTX)
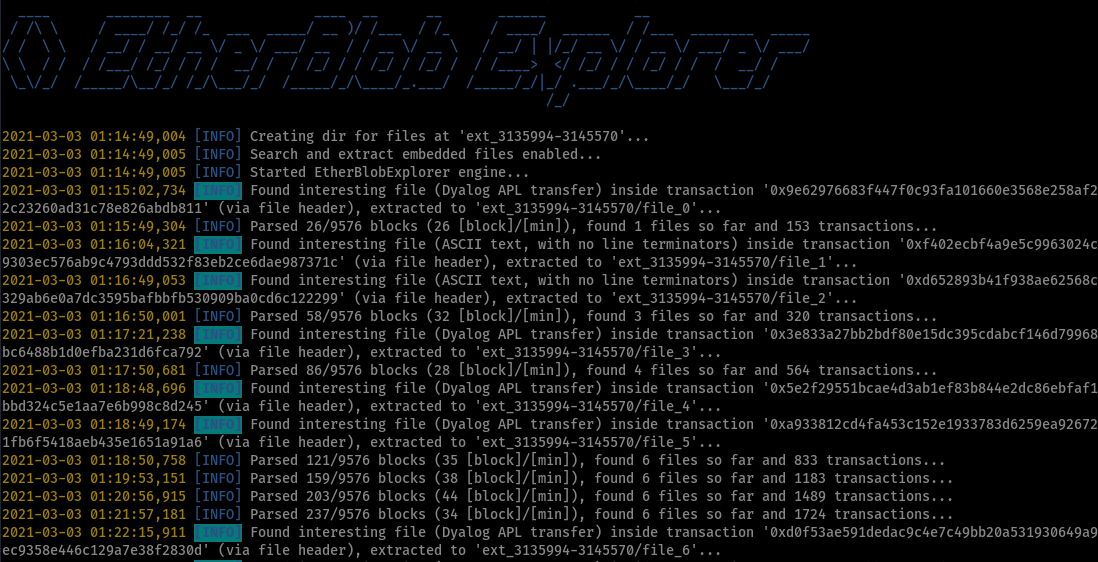 litneet64/etherblob-explorer
Pesquisar e extrair arquivos blob na rede Blockchain Ethereum
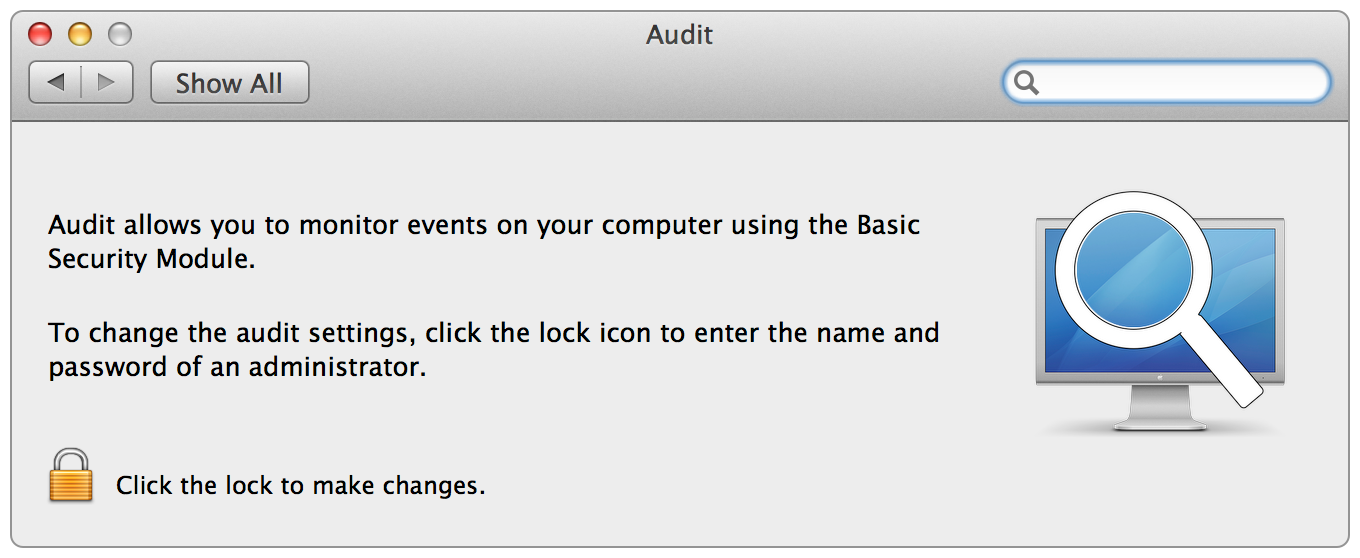 twocanoes/audit
Painel de Preferências de Auditoria e Leitor de Log para OS X








