
 #1
Ferramentas de análise forense digital, coleta de evidências, análise de linha do tempo e investigação de incidentes.
Recomendado pelo Kitploit
 mayhamad/memtracer
Ferramenta de análise de memória ao vivo para detectar DLLs .NET carregadas reflexivamente, examinando regiões de memória de processos em busca de…
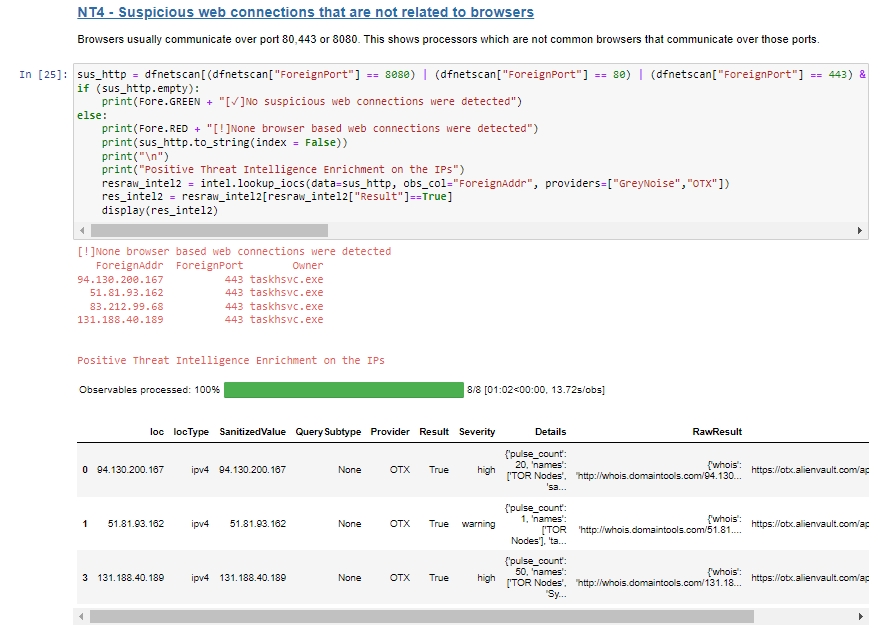 blueteam0ps/memoptix
Um notebook Jupyter para auxiliar na análise da saída gerada pelo framework de extração de memória Volatility.
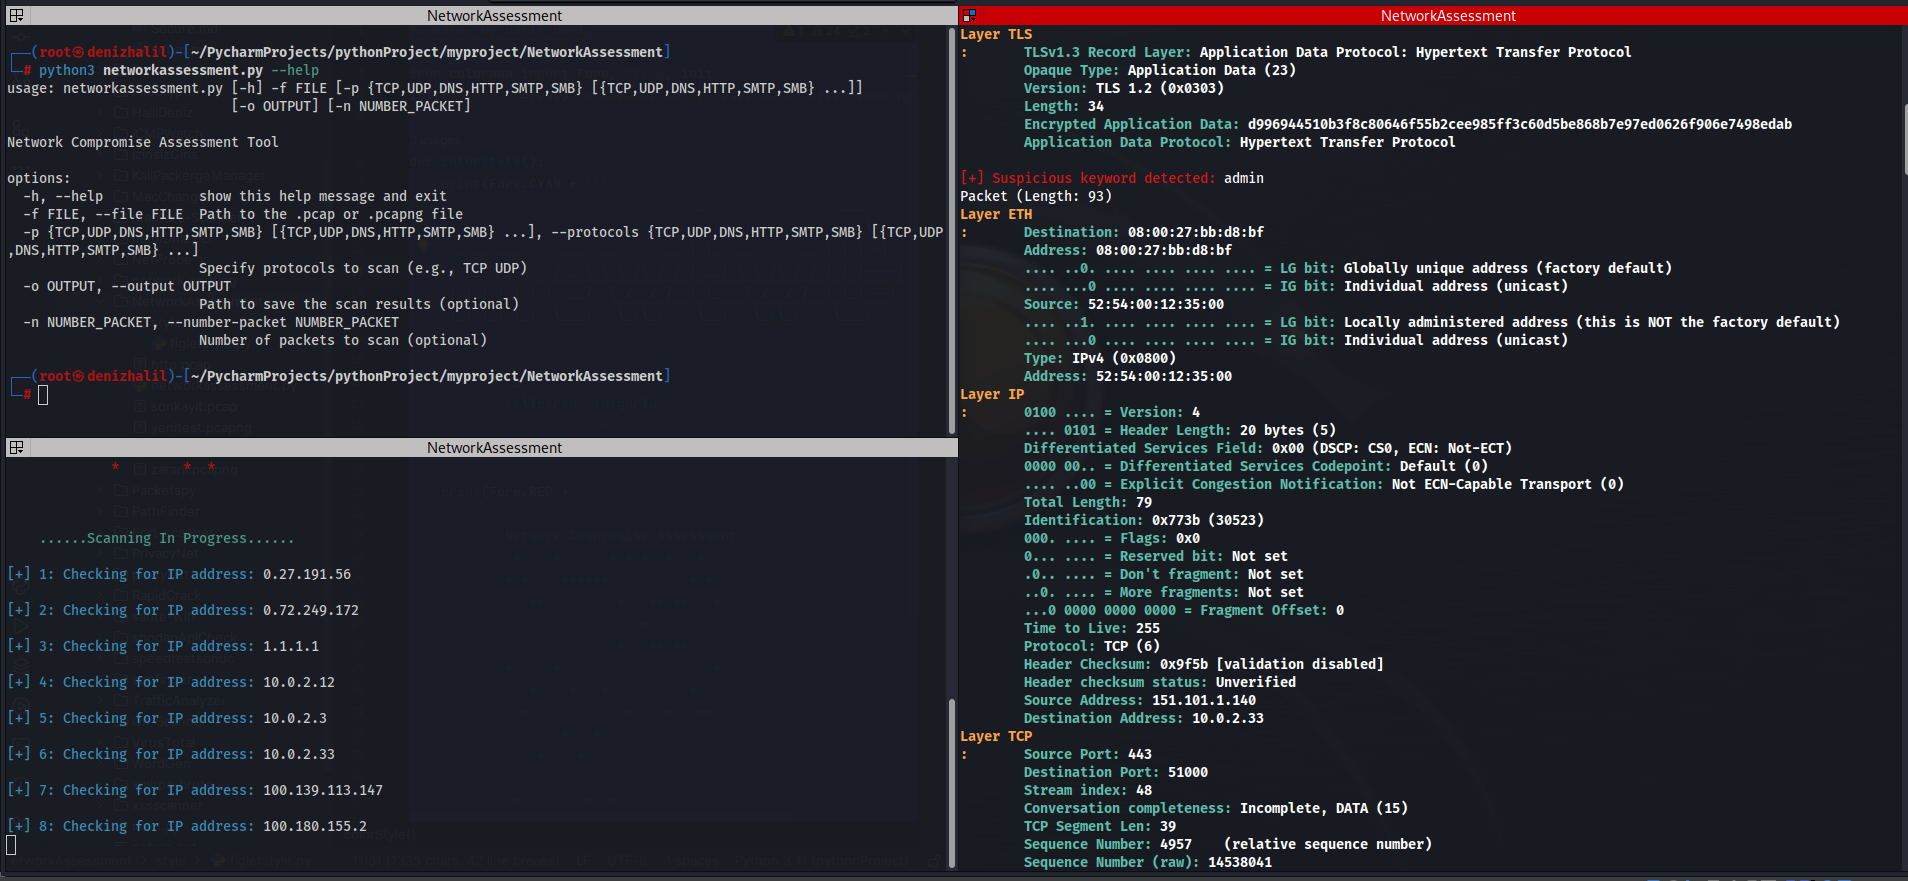 halildeniz/networkassessment
NetworkAssessment: Ferramenta de Avaliação de Comprometimento de Rede
 matheuzsecurity/modtracer
Detecta rootkits ocultos do kernel Linux (baseados em LKM) e restaura sua visibilidade usando técnicas de inspeção em nível de kernel para análise…
 j-0-t/staekka
Stækka Metasploit - Extendendo Metasploit
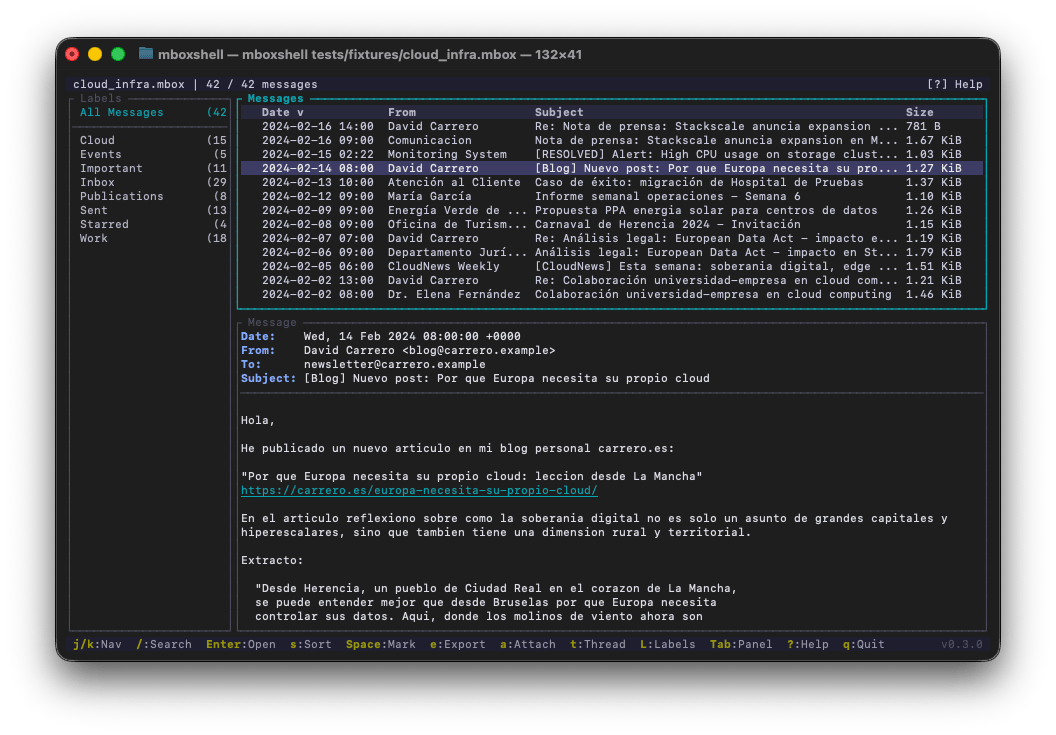 dcarrero/mboxshell
mboxShell. Visualizador de terminal rápido para arquivos MBOX de qualquer tamanho. Abra, pesquise e exporte e-mails de backups do Gmail Takeout…
 karim852/kage-dfir-toolkit
Console de triagem DFIR para hosts Windows que encadeia coleta de artefatos, linhas do tempo correlacionadas com Sigma, varreduras YARA, inspeção de…
 yuejd/ios_restriction_passcode_crack---python-version
Quebrar código de restrição do iOS em Python
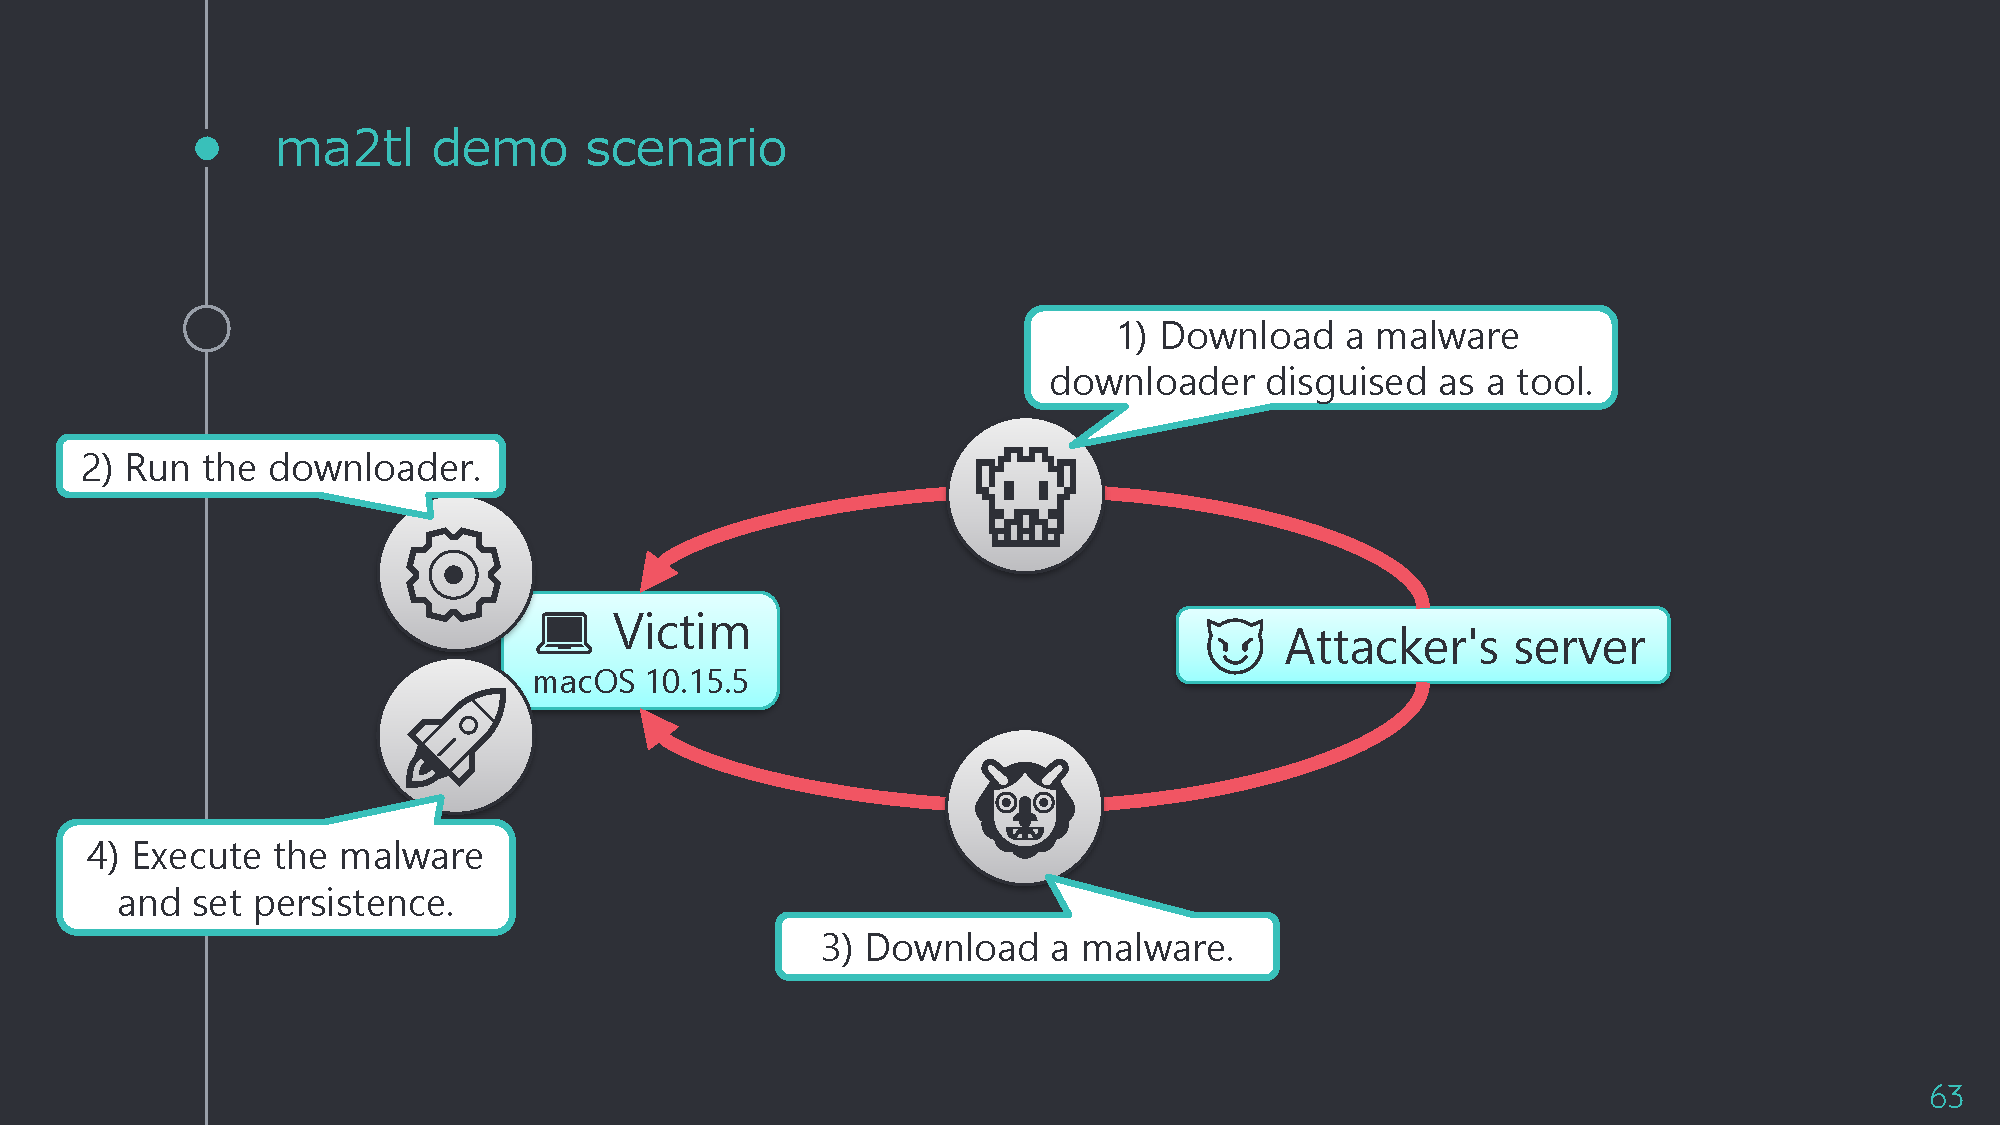 mnrkbys/ma2tl
Gerador de linha do tempo forense para macOS usando as bases de dados de resultados de análise do mac_apt.
 crowdstrike/xwf-yara-scanner
Scanner YARA nativo X-Tension para X-Ways Forensics, permitindo a varredura de arquivos em snapshot com suporte a RVS multi-thread, saída em tabela…
 bedrock-safeguard/gentlemen-decryptor
Primeiro decryptor para o ransomware The Gentlemen — recupera chaves de criptografia a partir de dumps de memória de processos usando extração de…
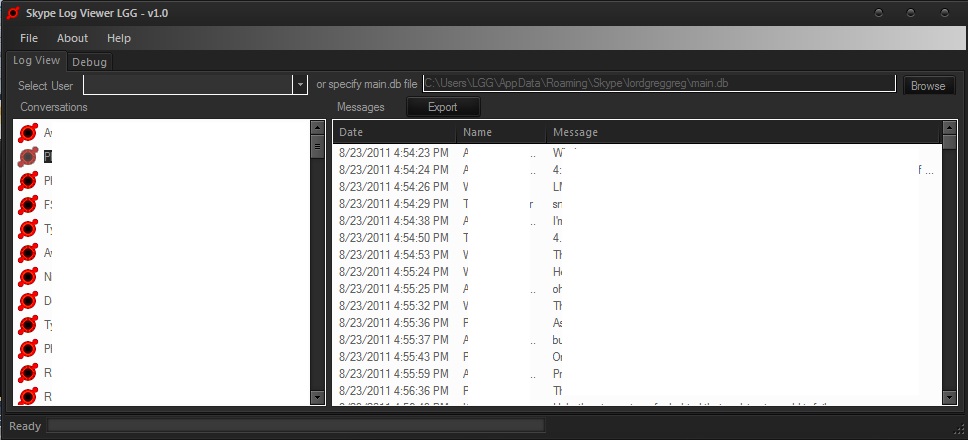 lgggreg/skype-log-viewer
Baixar e Visualizar o Histórico do Skype sem o Skype
 grizzzer/cve-2026-42978-poc-research
CVE-2026-42978 — Condição de corrida Use-After-Free nas Notificações de Push do Windows (WpnService). Diff de patch, análise de causa raiz,…
 infobyte/cve-2023-21036
Detecção e sanitização para Acropalypse Now - CVE-2023-21036
 knight0x07/onenoteanalyzer
Uma ferramenta baseada em C# para analisar documentos maliciosos do OneNote.
 paul-tew/lifer
Examinador de arquivos de link do Windows (atalhos)
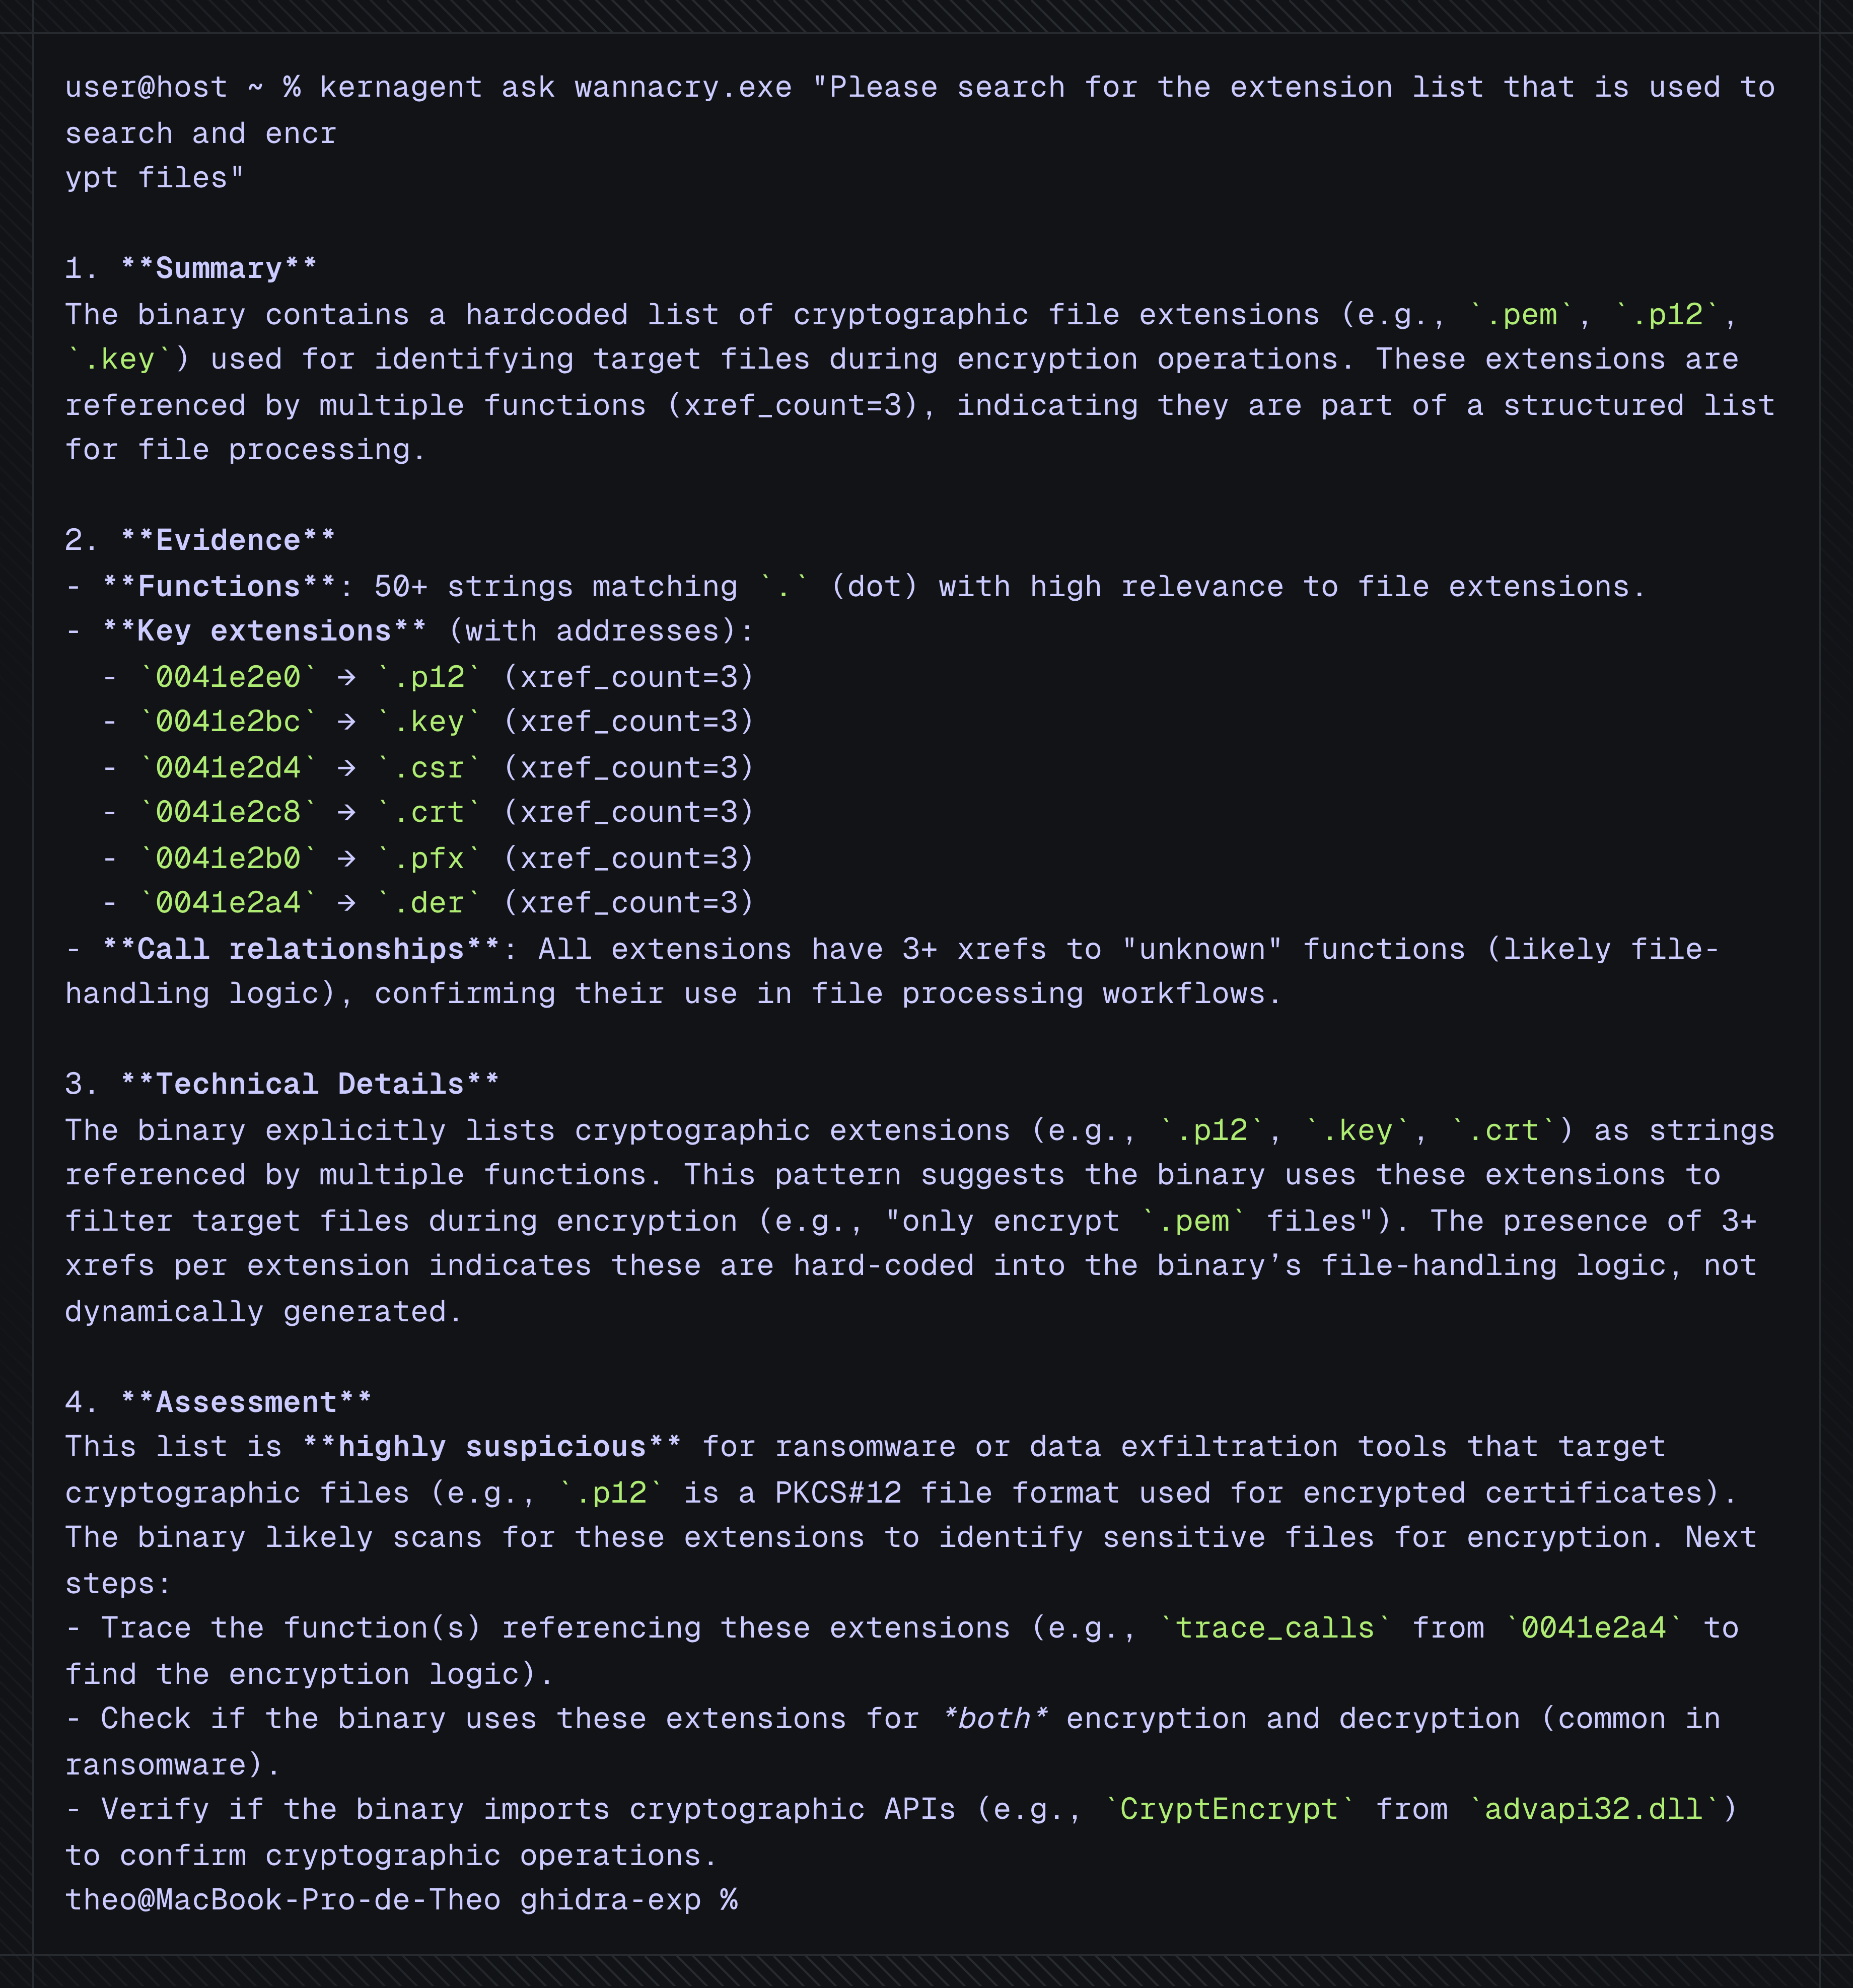 karib0u/kernagent
Agente de IA headless para engenharia reversa determinística.
 lifars/gargamel
Um coletor de evidências forenses








