

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
ma2tl — Gerador de linha do tempo forense para macOS usando as bases de dados de resultados de análise do mac_apt. | Kitploit
Ferramentas/GitHubGitHub/mnrkbys/ma2tl
Análise ForenseForensia Digital
GitHubmnrkbys/ma2tl

ma2tl

Gerador de linha do tempo forense para macOS usando as bases de dados de resultados de análise do mac_apt.

Ver Repositório
95741há 3 anosRevisado pelo Kitploit
Compartilhar

ma2tl (mac_apt para timeline)

Esta é uma ferramenta DFIR para gerar uma linha do tempo forense do macOS a partir dos bancos de dados de resultados de análise do mac_apt.

Requisitos

  • Python 3.7.0 ou superior
  • pytz
  • tzlocal
  • xlsxwriter

Instalação

% git clone https://github.com/mnrkbys/ma2tl.git

Uso

% python ./ma2tl.py -h
usage: ma2tl.py [-h] [-i INPUT] [-o OUTPUT] [-ot OUTPUT_TYPE] [-s START] [-e END] [-t TIMEZONE] [-l LOG_LEVEL] plugin [plugin ...]

Forensic timeline generator using mac_apt analysis results. Supports only SQLite DBs.

positional arguments:
  plugin                Plugins to run (space separated).

optional arguments:
  -h, --help            show this help message and exit
  -i INPUT, --input INPUT
                        Path to a folder that contains mac_apt DBs.
  -o OUTPUT, --output OUTPUT
                        Path to a folder to save ma2tl result.
  -ot OUTPUT_TYPE, --output_type OUTPUT_TYPE
                        Specify the output file type: SQLITE, XLSX, TSV (Default: SQLITE)
  -s START, --start START
                        Specify start timestamp. (ex. 2021-11-05 08:30:00)
  -e END, --end END     Specify end timestamp.
  -t TIMEZONE, --timezone TIMEZONE
                        Specify Timezone: "UTC", "Asia/Tokyo", "US/Eastern", etc (Default: System Local Timezone)
  -l LOG_LEVEL, --log_level LOG_LEVEL
                        Specify log level: INFO, DEBUG, WARNING, ERROR, CRITICAL (Default: INFO)

The following 4 plugins are available:
    FILE_DOWNLOAD       Extract file download activities.
    PERSISTENCE         Extract persistence settings.
    PROG_EXEC           Extract program execution activities.
    VOLUME_MOUNT        Extract volume mount/unmount activities.
    ----------------------------------------------------------------------------
    ALL                 Run all plugins

Os seguintes 4 plugins estão disponíveis: FILE_DOWNLOAD Extrai atividades de download de arquivos. PERSISTENCE Extrai configurações de persistência. PROG_EXEC Extrai atividades de execução de programas. VOLUME_MOUNT Extrai atividades de montagem/desmontagem de volumes. ---------------------------------------------------------------------------- ALL Executa todos os plugins
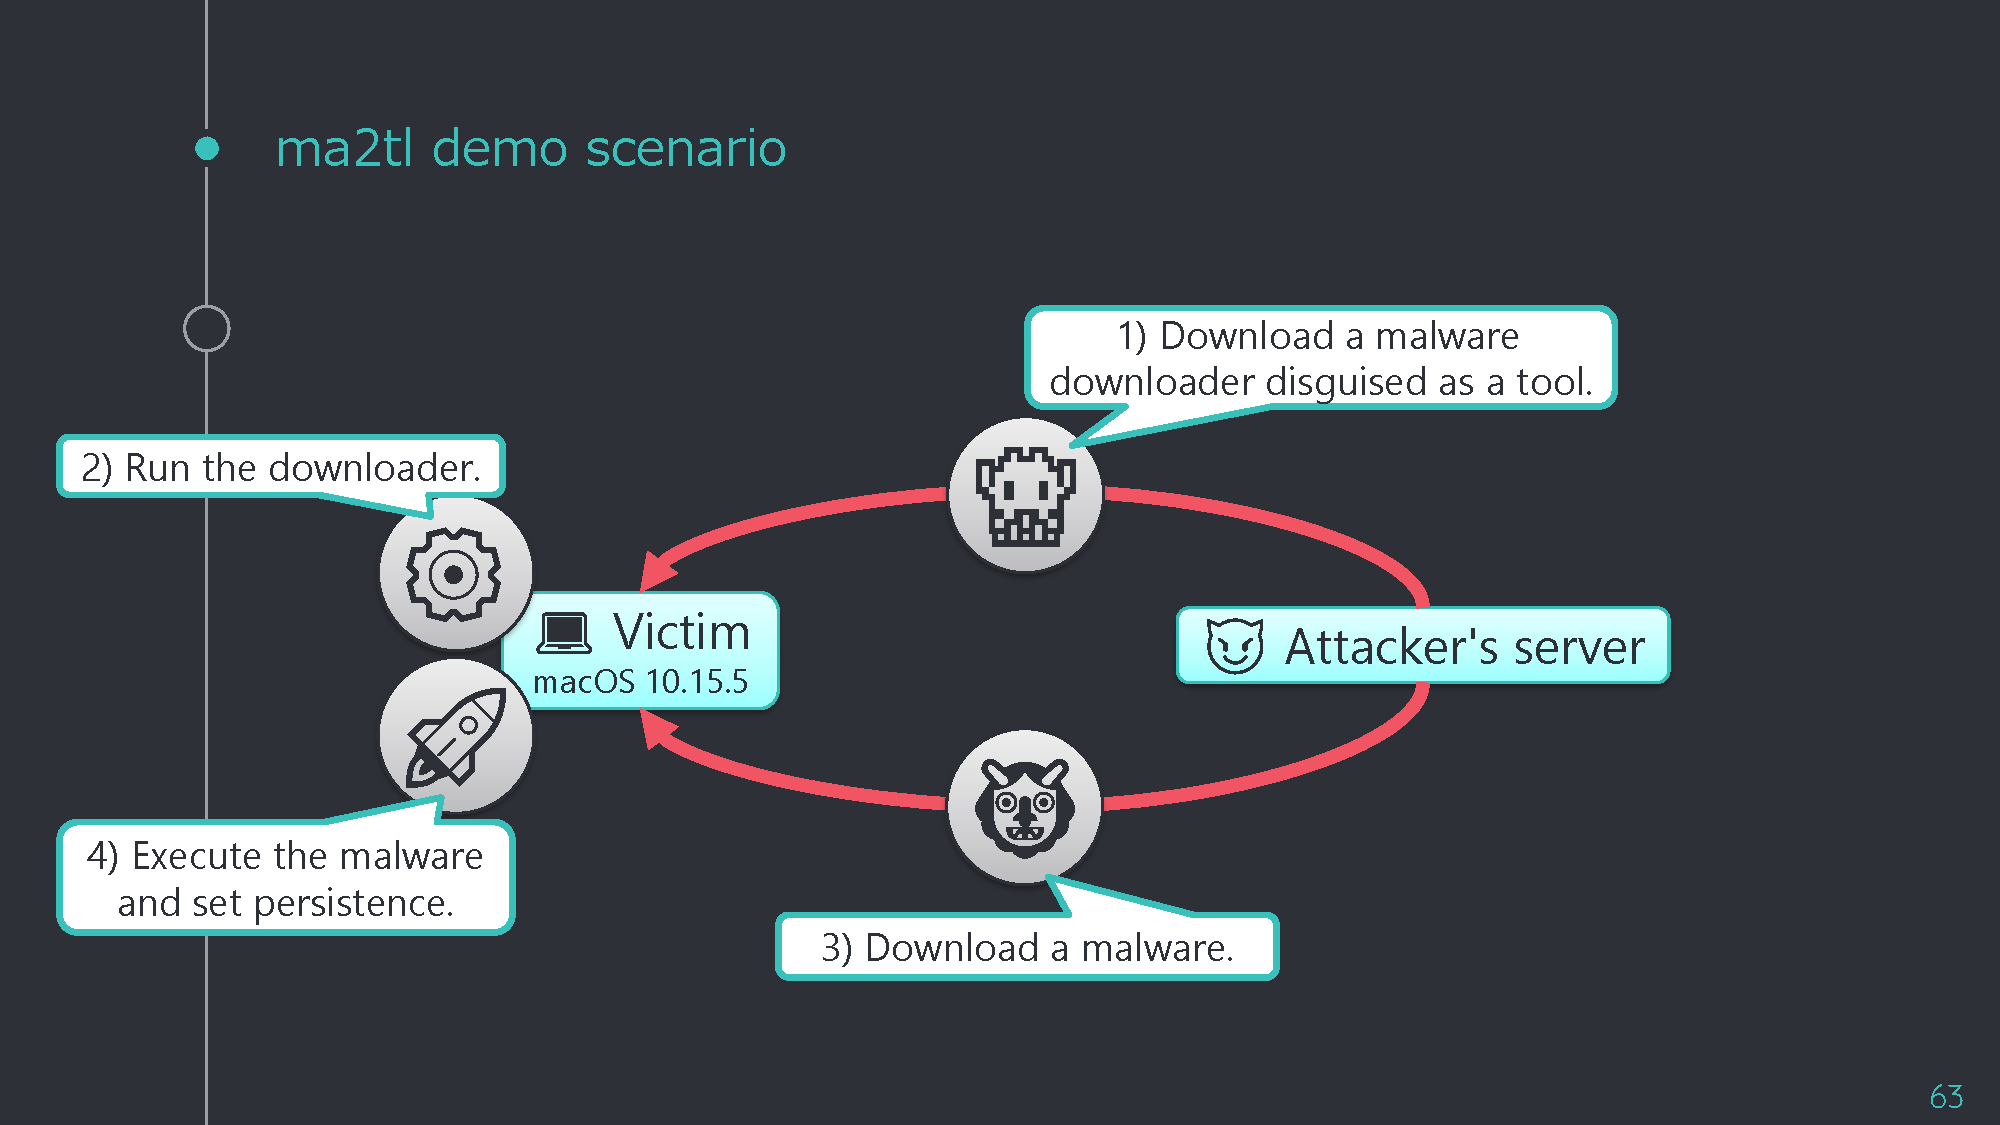
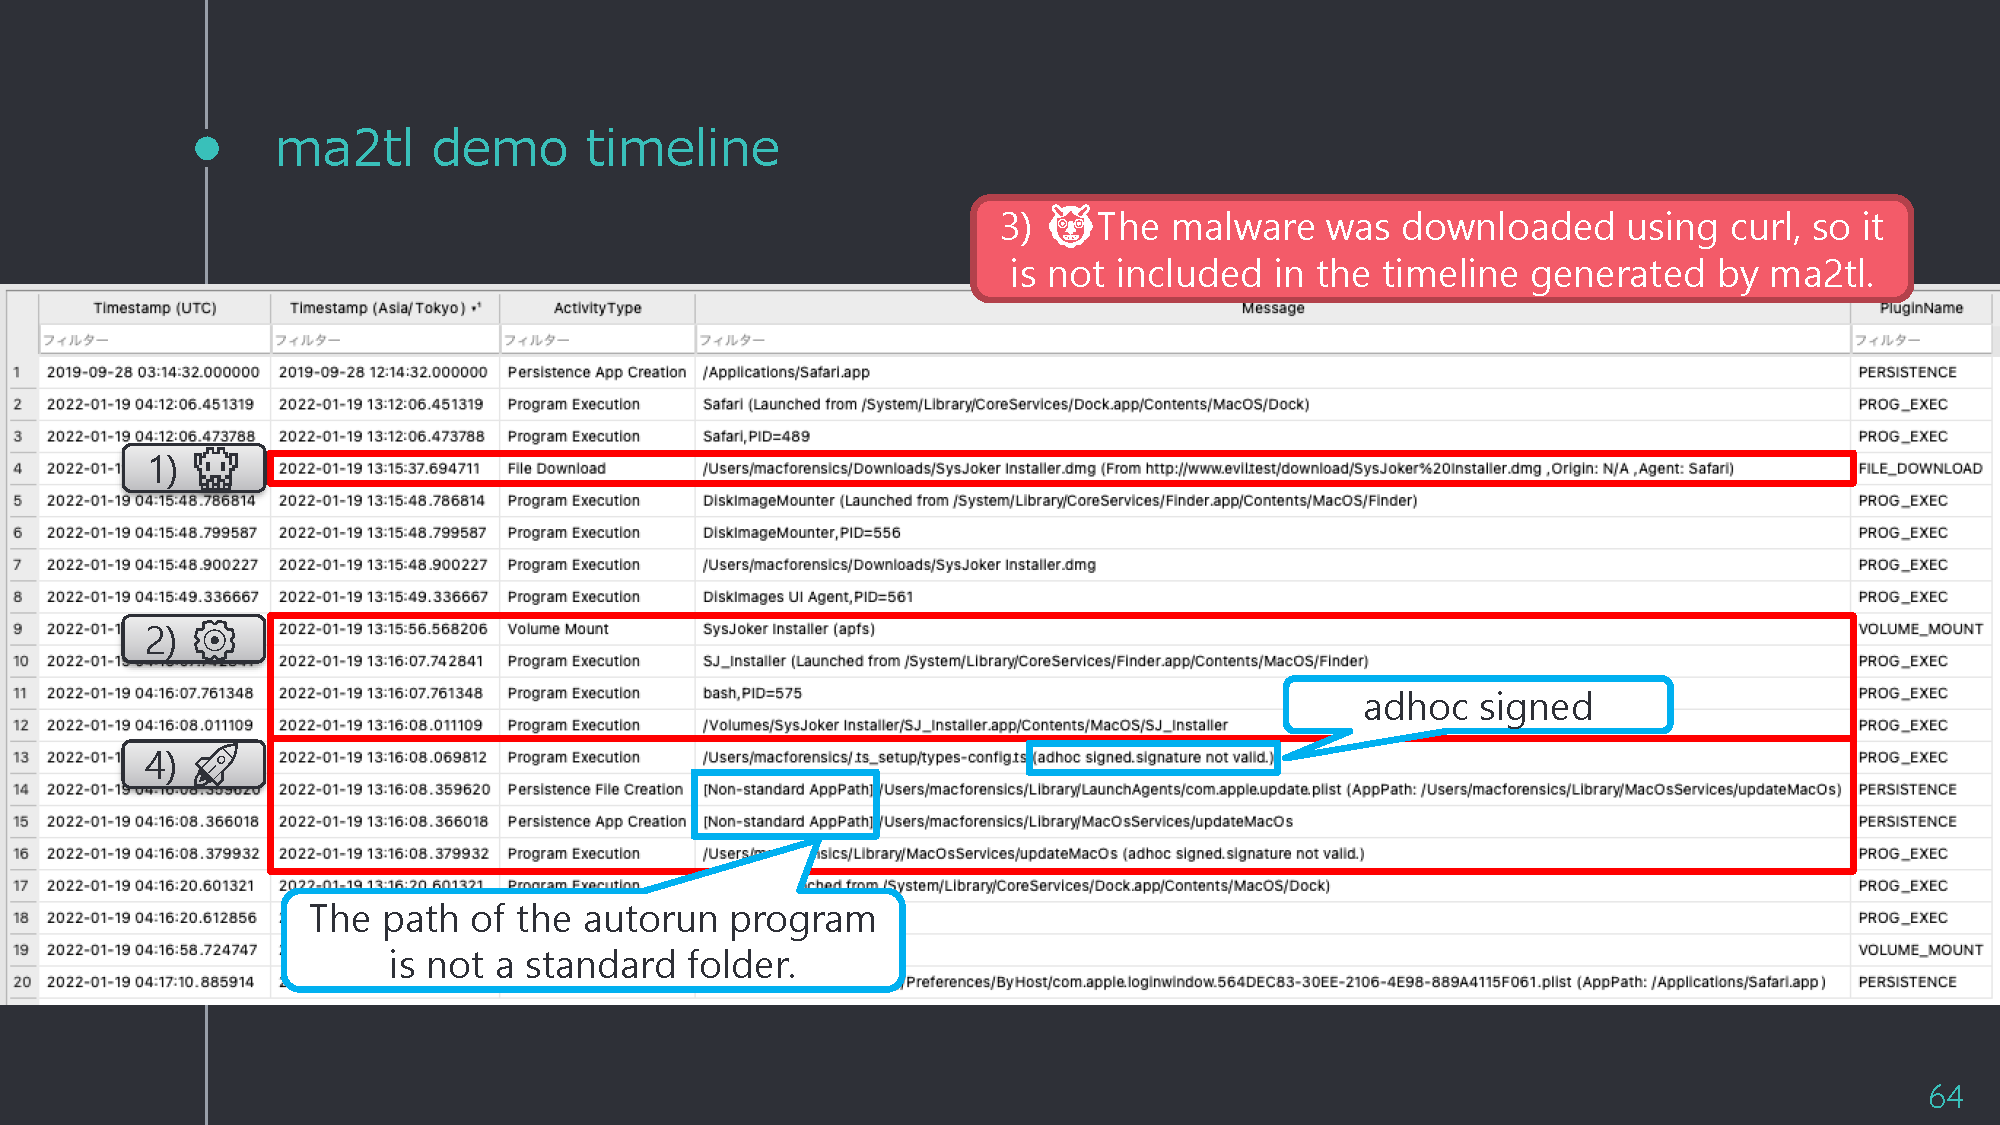
Exemplo de linha do tempo gerada

Scenario Timeline

Notas

Infelizmente, a versão mais recente do mac_apt não consegue analisar arquivos de Logs Unificados corretamente. Então você precisa substituir o UnifiedLogs.db por um banco de dados criado pelas ferramentas auxiliares.

Apresentação

Esta ferramenta foi publicada na Japan Security Analyst Conference 2022 (JSAC2022).

Slides disponíveis abaixo:

  • Versão em japonês
  • Versão em inglês

Autor

Minoru Kobayashi

Licença

MIT

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    249

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





