
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit

 arinerron/cve-2022-0847-dirtypipe-exploit
Um exploit de root para CVE-2022-0847 (Dirty Pipe)
 chvancooten/follina.py
POC para replicar a vulnerabilidade 'Follina' completa de RCE do Office para fins de teste
 beigeworm/badusb-files-for-flipperzero
Uma Coleção de Mais de 60 Scripts - atualizada especificamente para a função BadUSB no FlipperZero.
 portswigger/xss-cheatsheet-data
Conjunto de dados JSON de vetores de payload XSS contribuído pela comunidade que alimenta a cheat sheet de XSS do PortSwigger, com metadados de…
 calebstewart/cve-2021-1675
Implementação pura em PowerShell do CVE-2021-1675 Escalação de Privilégio Local do Print Spooler (PrintNightmare)
 ioactive/jdwp-shellifier
Script de exploração para serviços expostos do Java Debug Wire Protocol (JDWP), permitindo que pentesters injetem código Java e executem comandos…
 openrce/sulley
Um framework de fuzzing totalmente automatizado e não supervisionado, em Python puro.
 qi4l/jyso
Framework de exploração de desserialização Java e injeção JNDI de dupla finalidade com capacidades avançadas de bypass para WAF, RASP e versões altas…
 1n3/privesc
Uma coleção de scripts e exploits de escalonamento de privilégios para Windows, Linux e MySQL.
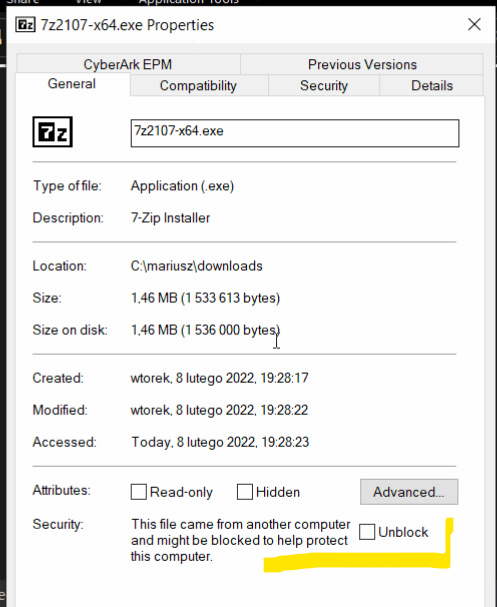 mgeeky/packmypayload
Uma PoC que empacota payloads em contêineres de saída para evadir a flag Mark-of-the-Web e demonstrar riscos associados a formatos de arquivo de…
 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 depthfirstdisclosures/nginx-rift
NGINX RCE exploits
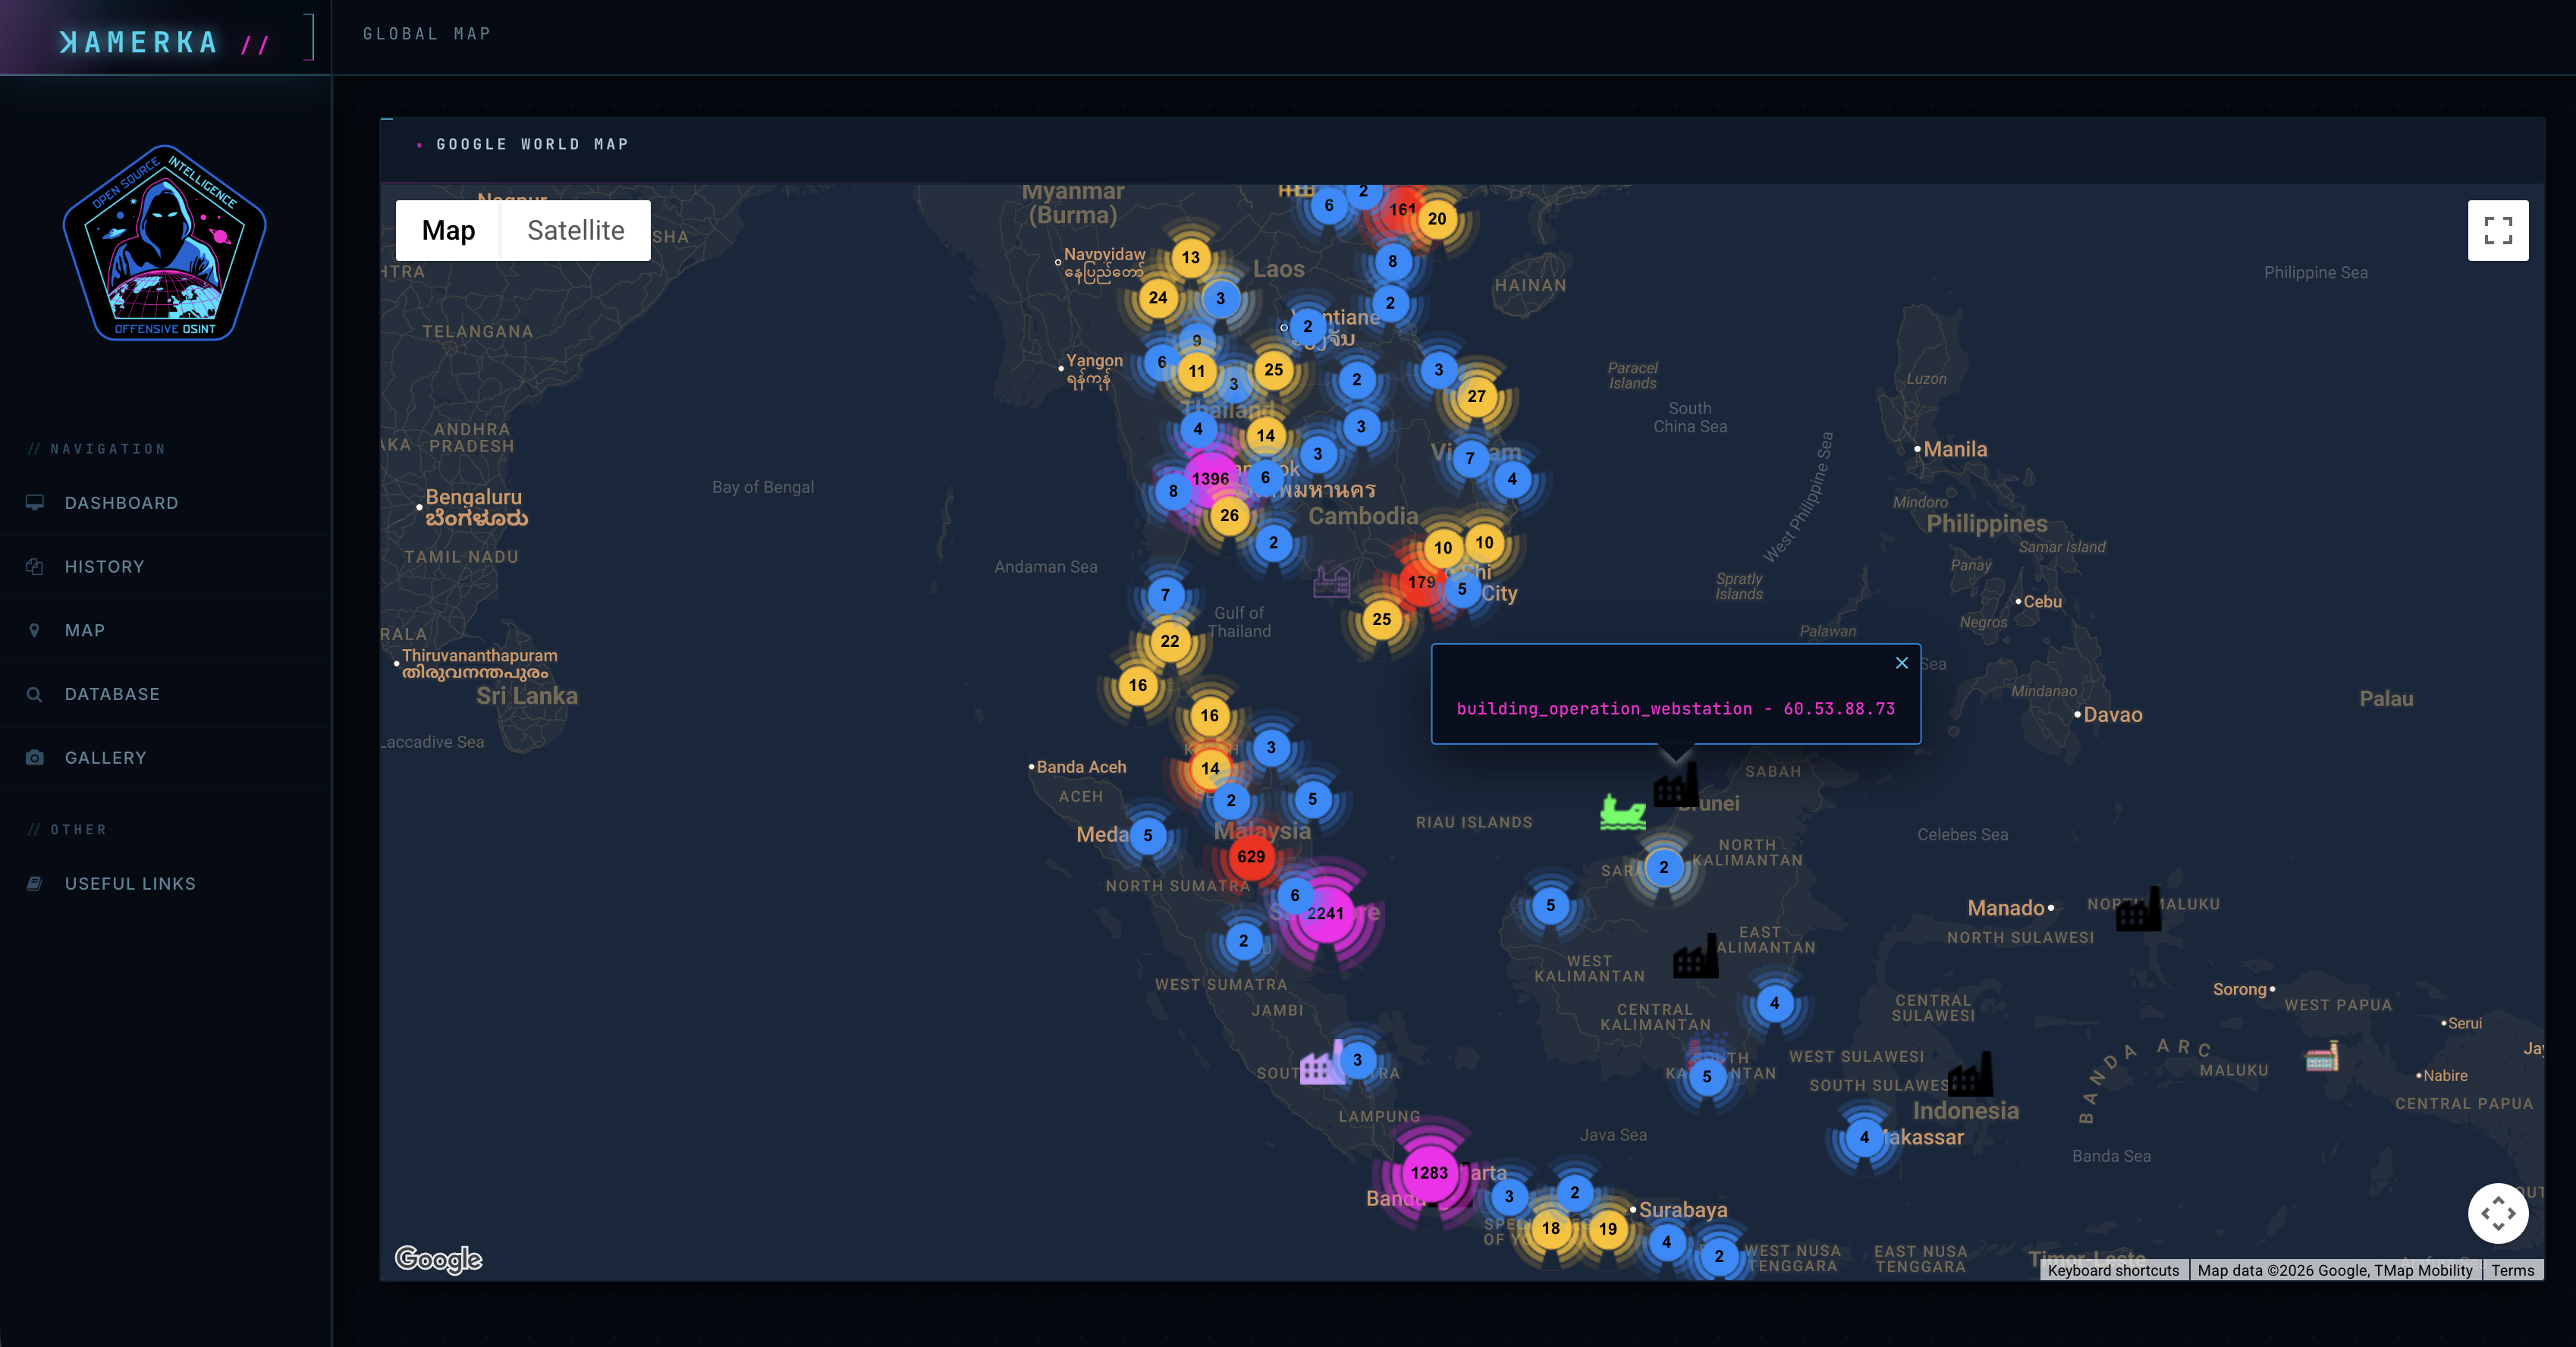 woj-ciech/kamerka-gui
Ferramenta definitiva de reconhecimento para Internet das Coisas/Sistemas de Controle Industrial.
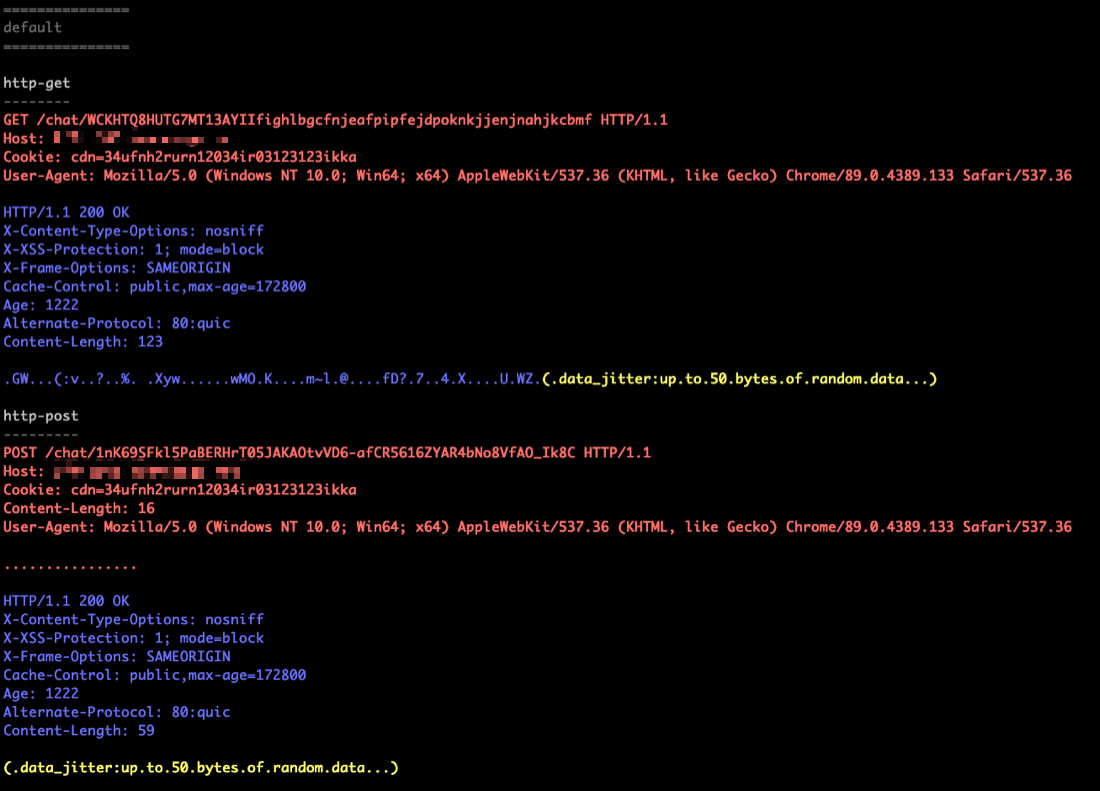 tylous/sourcepoint
Gerador polimórfico de perfil C2 para Cobalt Strike que automatiza a criação de configurações evasivas de beacon com opções aleatórias para HTTP, DNS…
 alisamtechnology/atscan
Pesquisa Avançada de Dorks & Scanner de Exploração em Massa
 lukechilds/reverse-shell
Serviço de reverse shell sob demanda que detecta automaticamente o ambiente alvo e executa o payload apropriado para acesso remoto durante testes de…
 github/securitylab
Recursos relacionados ao GitHub Security Lab
 mafifrizi/ares
Autonomous red-team engagement platform with MITRE ATT&CK module orchestration, DAG attack-path solving, OPSEC controls, encrypted credential vault,…








