
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 virtualabs/btlejack
Canivete suíço para Bluetooth Low Energy
 s0ld13rr/pentestcode
Agente autônomo de teste de penetração com IA que orquestra reconhecimento multiagente, exploração, pós-exploração e geração de relatórios com estado…
 jxy-s/herpaderping
Prova de conceito, ferramenta e análise técnica aprofundada do Process Herpaderping. O Process Herpaderping contorna produtos de segurança ao…
 dere-ad2001/frida-labs
O repositório contém uma série de desafios para aprender Frida para exploração Android.
 sadpainy/stuxnet
Reconstrução educacional do worm Stuxnet para análise de malware e pesquisa defensiva. Inclui módulos para escalonamento de privilégios,…
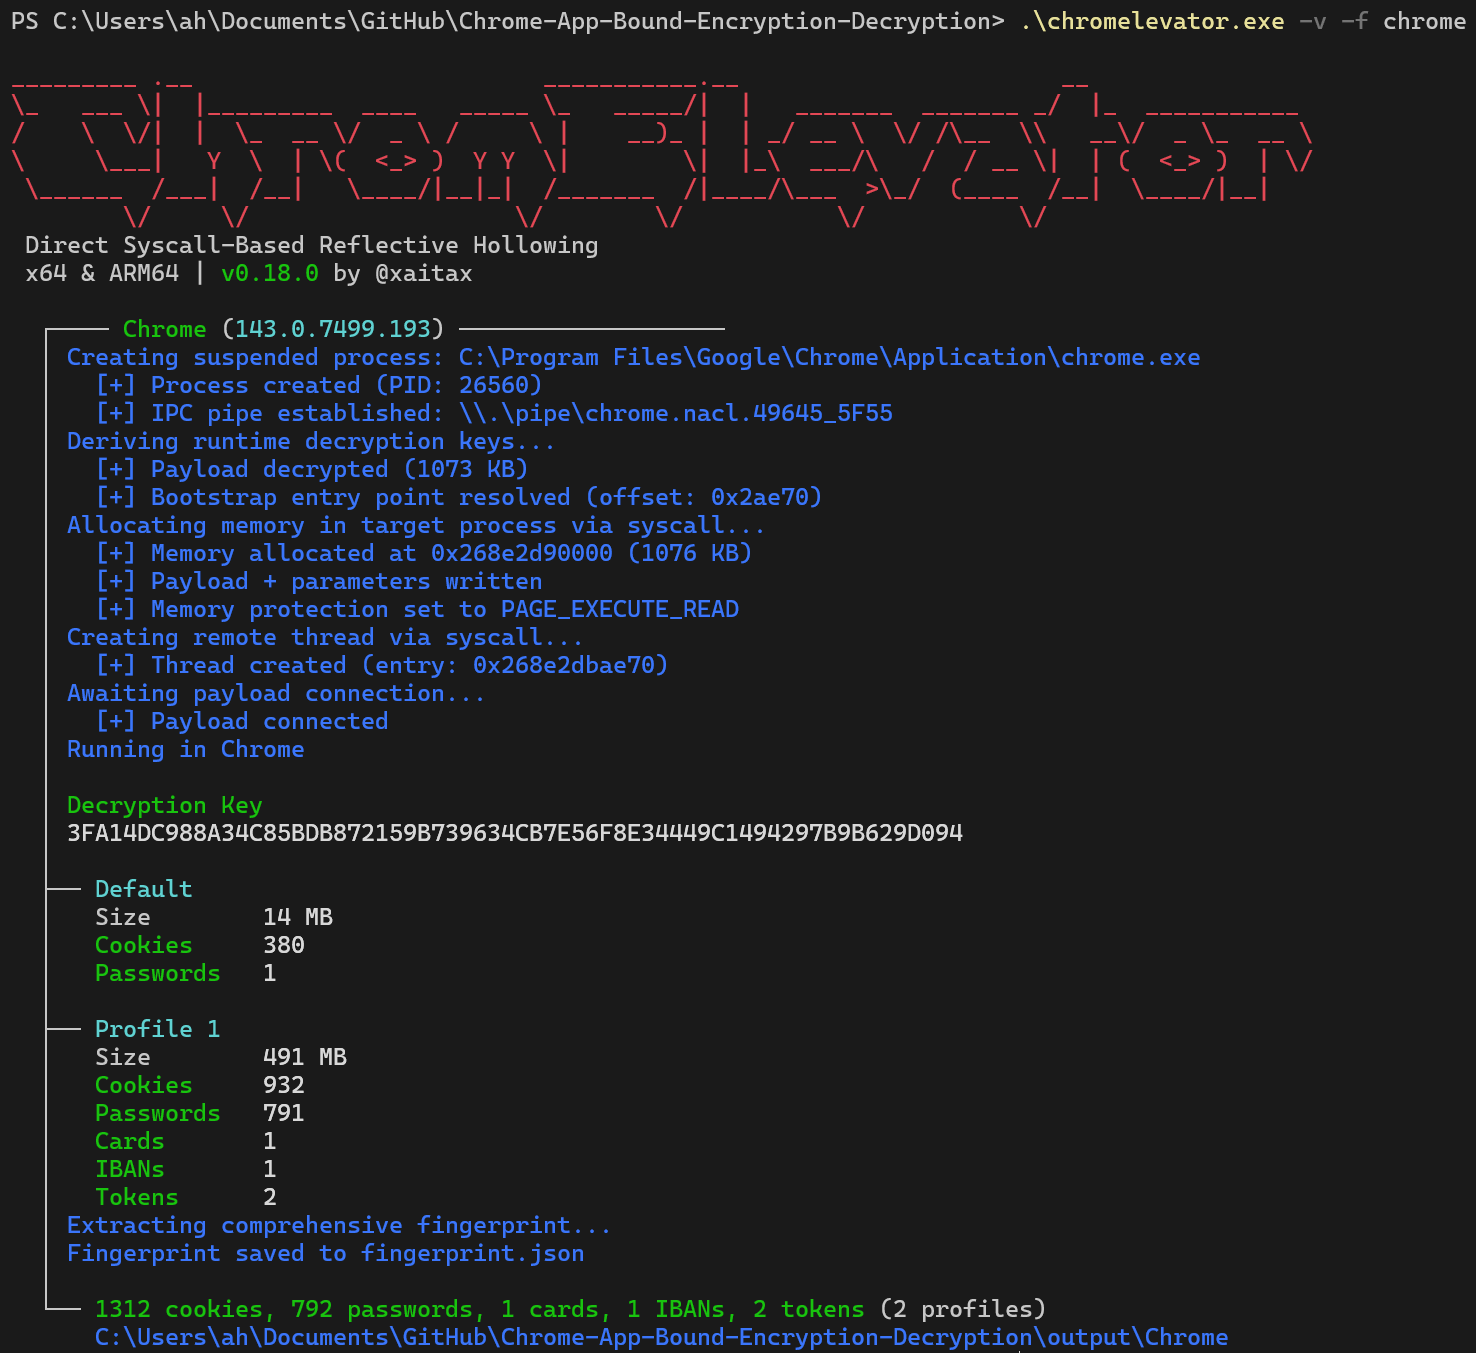 xaitax/chrome-app-bound-encryption-decryption
Contorne a criptografia App-Bound do Chromium via Process Hollowing reflexivo baseado em syscalls diretos. Extraia cookies, senhas, métodos de…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - cadeia RCE completa
 albinowax/activescanplusplus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de linguagem de…
 blasty/cve-2021-3156
Exploit para CVE-2021-3156 (Baron Samedit), um estouro de buffer baseado em heap no sudo, permitindo escalonamento local de privilégios. Inclui lista…
 darkr4y/geacon
Pratique programação em Go e implemente o Beacon do CobaltStrike em Go.
 darkcodersc/win-brute-logon
Quebre a senha de qualquer usuário do Microsoft Windows sem qualquer privilégio (incluindo conta de convidado)
 omerya/invisi-shell
Esconda seu script Powershell à vista de todos. Contorne todos os recursos de segurança do Powershell.
 fsociety-team/fsociety
Framework Modular de Testes de Penetração
 veracode-research/rogue-jndi
Um servidor LDAP malicioso para ataques de injeção JNDI
 bats3c/darkloadlibrary
LoadLibrary para operações ofensivas
 beichendream/godpotato
Ferramenta de escalonamento de privilégios baseada em DCOM para Windows Server 2012-2022 e Windows 8-11, elevando usuários com ImpersonatePrivilege…
 3xpl01tc0d3r/processinjection
Este programa foi projetado para demonstrar várias técnicas de injeção de processos.
 arinerron/cve-2022-0847-dirtypipe-exploit
Um exploit de root para CVE-2022-0847 (Dirty Pipe)








