
 marin-m/pbtk
Um conjunto de ferramentas para engenharia reversa e fuzzing de aplicativos baseados em Protobuf

Protobuf é um formato de serialização desenvolvido pelo Google e usado em um número crescente de aplicações Android, web, desktop e outras. Ele consiste em uma linguagem para declarar estruturas de dados, que é então compilada para código ou outro tipo de estrutura dependendo da implementação de destino.
pbtk (Protobuf toolkit) é um conjunto completo de scripts, acessível através de uma GUI unificada, que fornece dois recursos principais:
Extrair estruturas Protobuf de programas, convertendo-as de volta em .protos legíveis, com suporte a várias implementações:
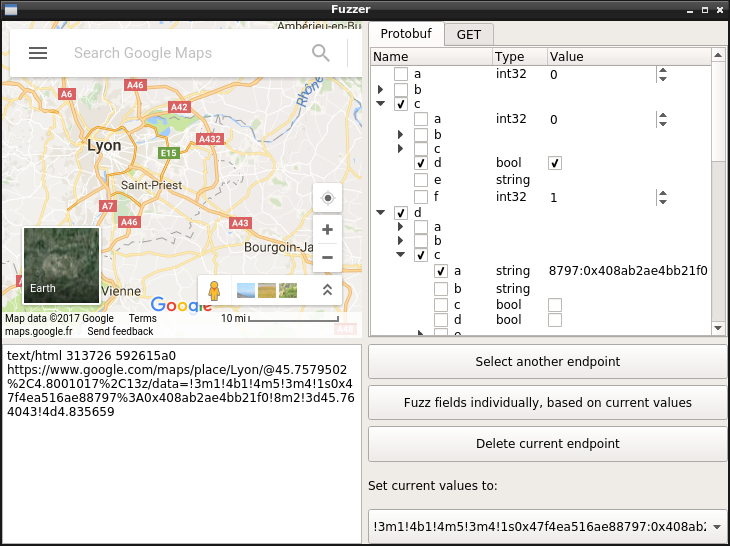
Editar, reproduzir e fazer fuzzing de dados enviados para endpoints de rede Protobuf, através de uma interface gráfica prática que permite editar ao vivo os campos de uma mensagem Protobuf e visualizar o resultado.
O PBTK requer Python ≥ 3.10, GTK 4, Adwaita ≥ 1.8, Python-Protobuf 3, e alguns programas executáveis (chromium, jad, dex2jar...) para executar os scripts de extração.
Usuários de Ubuntu podem instalá-lo usando snap:
$ sudo snap install pbtk
$ pbtk
Usuários do Archlinux podem instalar diretamente através do pacote:
$ yay -S pbtk-git
$ pbtk
Na maioria das outras distribuições, você vai querer executá-lo diretamente:
# For Ubuntu/Debian derivates:
sudo apt install python3-pip git openjdk-8-jre gir1.2-adw-1 \
    blueprint-compiler gir1.2-gtk-4.0 gir1.2-soup-3.0 python3-gobject

# Then, using UV:
sudo snap install --classic astral-uv
uv tool install pbtk
pbtk

# Or using pipx:
sudo apt install pipx
pipx install pbtk
pbtk
O Windows também é suportado. O pbtk 2.x funciona com GTK 4, mas o pbtk 1.x (última versão é a 1.1.5) funcionava com Qt 5.
Assim que você executar a GUI, ela deverá avisá-lo sobre o que está faltando, dependendo do que você tentar fazer.
A GUI pode ser iniciada através do script principal:
pbtk
Os seguintes scripts também podem ser usados de forma independente, sem GUI:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
Ao instalar via snap, os comandos exatos são diferentes:
pbtk.jar-extract [-h] input_file [output_dir]
pbtk.from-binary [-h] input_file [output_dir]
pbtk.web-extract [-h] input_url [output_dir]
A GUI pode ser iniciada através do script principal:
uv sync # Download dependencies to the .venv folder
source .venv/bin/activate # Put the local scripts in $PATH for the current shell session
uv tool install -e . # Put the local scripts in $PATH all time
cp -a .github/hooks/* .git/hooks/ # Needed for contributing to code
pbtk
Os seguintes scripts também podem ser usados de forma autónoma, sem uma GUI:
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Needs update to work as of 2026
Digamos que está a fazer engenharia reversa de uma aplicação Android. Explorou um pouco a aplicação com o seu descompilador favorito e descobriu que esta transporta Protobuf como dados POST sobre HTTPS de uma forma típica.
Abre o PBTK e é recebido de forma significativa:
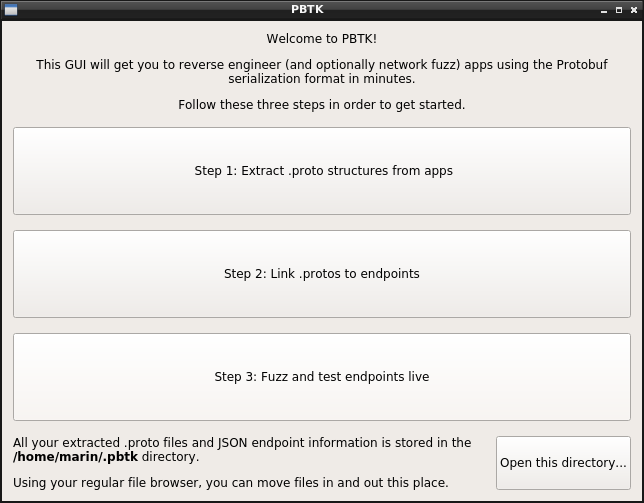
O primeiro passo é colocar os seus .protos em formato de texto. Se está a visar uma aplicação Android, largar um APK e esperar deverá fazer a magia acontecer! (a menos que seja uma implementação realmente exótica)
Feito isto, salta para ~/.pbtk/protos/<your APK name> (quer através da linha de comandos, quer pelo botão no fundo do ecrã de boas-vindas para abrir o seu navegador de ficheiros, como preferir). Todos os .protos da aplicação estão de facto aqui.
De volta ao seu descompilador, deparou-se com a classe que constrói os dados enviados para o endpoint HTTPS que lhe interessa. Esta serializa a mensagem Protobuf chamando uma classe composta por código gerado.
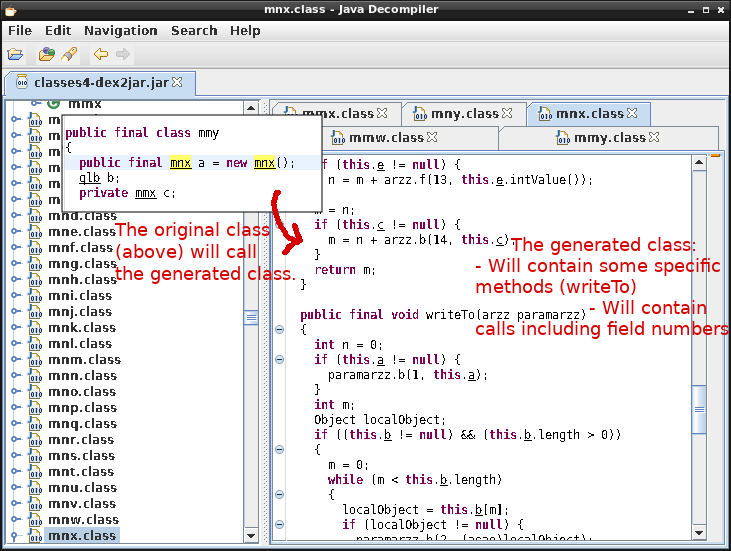
Esta última classe deverá ter uma correspondência perfeita dentro do seu diretório .protos (ou seja, com.foo.bar.a.b corresponderá a com/foo/bar/a/b.proto). De qualquer forma, fazer grep ao seu nome deverá permitir-lhe referenciá-la.
Ótimo: a próxima coisa é o Passo 2, selecionar o .proto de entrada pretendido e preencher alguma informação sobre o seu endpoint.
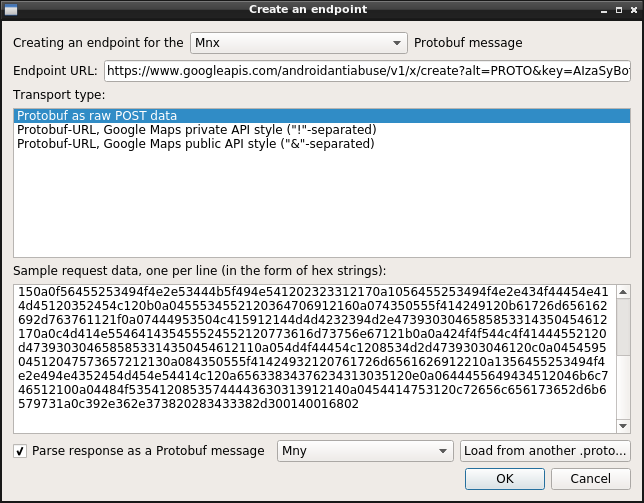
Também pode fornecer alguns dados Protobuf em bruto de exemplo, que foram enviados para este endpoint, capturados através do mitmproxy ou Wireshark, e que irá colar numa forma codificada em hex.
O Passo 3 é a parte divertida de clicar em botões e ver o que acontece! Tem uma vista em árvore que representa cada campo na estrutura Protobuf (os campos repetidos têm o sufixo "+", os campos obrigatórios não têm caixas de seleção).
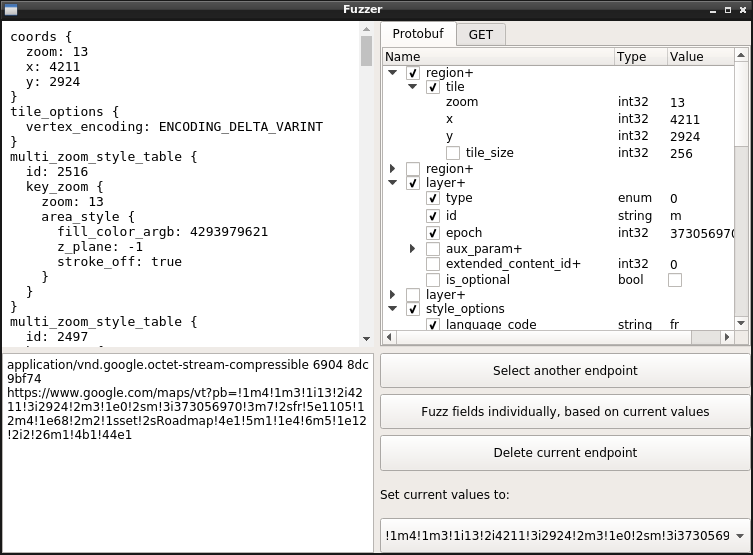
Basta passar o cursor sobre um campo para o focar. Se o campo for de um tipo inteiro, use a roda do rato para o incrementar/decrementar. A informação de enum também aparece ao passar o cursor.
Aqui está! Pode determinar o significado de cada campo com isto. Se extraiu .protos de código minificado, pode renomear os campos de acordo com o que perceber que significam, clicando nos seus nomes.
Boa engenharia reversa! 👌 🎉
O PBTK armazena a informação .proto extraída em ~/.pbtk/protos/ (ou %APPDATA%\pbtk\protos no Windows).
Pode mover para dentro, mover para fora, renomear, editar ou apagar dados deste diretório diretamente através do seu navegador de ficheiros e editor de texto habituais; é a forma esperada de o fazer e não irá interferir com o PBTK.
Os endpoints baseados em HTTP são armazenados em ~/.pbtk/endpoints/ como objetos JSON. Estes objetos são arrays de pares de informação de pedido/resposta, que se assemelham a isto:
[{
    "request": {
        "transport": "pburl",
        "proto": "www.google.com/VectorTown.proto",
        "url": "https://www.google.com/VectorTown",
        "pb_param": "pb",
        "samples": [{
            "pb": "!....",
            "hl": "fr"
        }]
    },
    "response": {
        "format": "other"
    }
}]
O PBTK usa internamente dois tipos de módulos plugáveis: extratores e transportes.






