Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
WinPwn — Automação para testes de penetração internos em Windows / AD-Security | Kitploit
Ferramentas/GitHubGitHub/s3cur3th1ssh1t/winpwn
Frameworks de Testes de PenetraçãoEscalada de PrivilégiosReconhecimentoExploraçãoPós-ExploraçãoTestes de PenetraçãoRed TeamingTop em Pós-Exploração nº17Top em Escalada de Privilégios nº5
3.7k53537há 1 anoRevisado pelo Kitploit
GitHub
s3cur3th1ssh1t/winpwn

WinPwn

Automação para testes de penetração internos em Windows / AD-Security

Ver Repositório

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

Patrocinado por


WinPwn

Em muitos testes de penetração interna anteriores, muitas vezes tive problemas com os scripts existentes de Powershell Recon / Exploitation devido à falta de suporte a proxy. Também costumava executar os mesmos scripts um após o outro para obter informações sobre o sistema atual e/ou o domínio. Para automatizar o máximo possível de processos de teste de penetração interna (reconhecimento e exploração) e pela razão do proxy, escrevi meu próprio script com reconhecimento automático de proxy e integração. O script é baseado principalmente em outros grandes projetos de segurança ofensiva em Powershell bem conhecidos.

Qualquer sugestão, feedback, Pull requests e comentários são bem-vindos!

Basta importar os módulos com:

Import-Module .\WinPwn.ps1 ou iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/WinPwn/master/WinPwn.ps1')

Para contornar o AMSI, utilize uma das técnicas de bypass existentes, encontre o trigger do AMSI e altere-o manualmente na função de bypass ou codifique a string de trigger. Alternativamente, ofusque todo o script.

Se você se encontrar preso em um sistema Windows sem acesso à internet - sem problema, basta usar Offline_Winpwn.ps1, os scripts e executáveis mais importantes estão incluídos.

Funções disponíveis após importação:

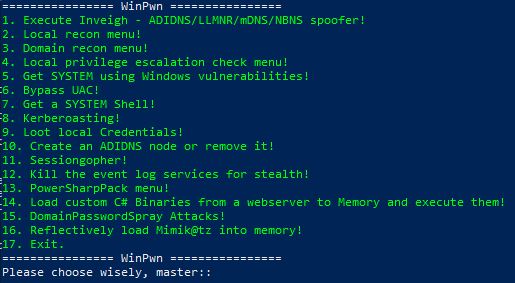
  • WinPwn -> Menu para escolher ataques:

alt text

  • Inveigh -> Executa o Inveigh em uma nova janela do Console, ataques SMB-Relay com gerenciamento de sessão (Invoke-TheHash) integrado

  • SessionGopher -> Executa o Sessiongopher solicitando parâmetros

  • Kittielocal ->

    • Versão ofuscada do Invoke-Mimikatz
    • Safetykatz em memória
    • Dump do lsass usando técnica rundll32
    • Baixar e executar Lazagne ofuscado
    • Dump de credenciais do navegador
    • Versão personalizada do Mimikittenz
    • Exfiltrar credenciais Wi-Fi
    • Dump de hashes NTLM do arquivo SAM
    • SharpCloud
  • Localreconmodules ->

    • Coletar software instalado, software vulnerável, compartilhamentos, informações de rede, grupos, privilégios e muito mais
    • Verificar vulnerabilidades típicas como SMB-Signing, LLMNR Poisoning, MITM6, WSUS over HTTP
    • Verificar logs de eventos do Powershell em busca de credenciais ou outras informações sensíveis
    • Coletar credenciais e histórico do navegador
    • Procurar por senhas no registro e no sistema de arquivos
    • Encontrar arquivos sensíveis (arquivos de configuração, arquivos RDP, bancos de dados do Keepass)
    • Procurar por binários .NET no sistema local
    • Opcional: Get-Computerdetails (Powersploit) e PSRecon
  • Domainreconmodules ->

    • Coletar várias informações do domínio para revisão manual
    • Encontrar senhas do AD em campos de descrição
    • Procurar por arquivos potencialmente sensíveis em compartilhamentos do domínio
    • Sistemas/usuários com delegação não restrita são enumerados
    • Gerar relatório do Bloodhound
    • Scanner MS17-10 para sistemas do domínio
    • Scanner Bluekeep para sistemas do domínio
    • Descoberta de SQL Server e funções de auditoria - PowerUpSQL
    • Verificação MS-RPRN para controladores de domínio ou todos os sistemas
    • Auditoria de Política de Grupo com Grouper2
    • Um relatório AD é gerado em arquivos CSV (ou XLS se o Excel estiver instalado) com ADRecon
    • Verificar impressoras em busca de vulnerabilidades comuns
    • Procurar por caminhos de ataque de delegação restrita baseada em recurso
    • Verificar todos os DCs para zerologon - CVE-2020-1472
    • E mais, apenas dê uma olhada
  • Privescmodules

    • itm4ns Invoke-PrivescCheck
    • winPEAS
    • Powersploits PowerUp Allchecks, Sherlock, GPPPasswords
    • Dll Hijacking, Permissões de arquivo, permissões de registro e chaves fracas, Verificação Rotten/Juicy Potato
  • kernelexploits ->

    • MS15-077 - (XP/Vista/Win7/Win8/2000/2003/2008/2012) apenas x86!
    • MS16-032 - (2008/7/8/10/2012)!
    • MS16-135 - (apenas WS2k16)!
    • CVE-2018-8120 - Maio 2018, Windows 7 SP1/2008 SP2,2008 R2 SP1!
    • CVE-2019-0841 - Abril 2019!
    • CVE-2019-1069 - Polarbear Hardlink, credenciais necessárias - Junho 2019!
    • CVE-2019-1129/1130 - Condição de corrida, múltiplos núcleos necessários - Julho 2019!
    • CVE-2019-1215 - Setembro 2019 - apenas x64!
    • CVE-2020-0638 - Fevereiro 2020 - apenas x64!
    • CVE-2020-0796 - SMBGhost
    • CVE-2020-0787 - Março 2020 - todas as versões Windows
    • CVE-2021-34527/CVE-2021-1675 - Junho 2021 - PrintNightmare
    • CVE-2021-40449 - CallbackHell - Outubro 2021
    • Exploit Juicy-Potato
    • itm4ns Printspoofer
  • UACBypass ->

    • UAC Magic, baseado na série de três partes de James Forshaw sobre UAC
    • Técnica UAC Bypass cmstp, por Oddvar Moe
    • UAC Bypass DiskCleanup, por James Forshaw
    • Técnica DccwBypassUAC, por Ernesto Fernandez e Thomas Vanhoutte
  • SYSTEMShell ->

    • Abrir Shell de Sistema usando CreateProcess
    • Abrir Shell de Sistema usando NamedPipe Impersonation
    • Abrir Shell de Sistema usando Token Manipulation
    • Associar Shell de Sistema usando UsoClient DLL load ou CreateProcess
  • Shareenumeration -> Invoke-Filefinder e Invoke-Sharefinder (Powerview / Powersploit)

  • Domainshares -> Pesquisa Snaffler ou Passhunt em todos os sistemas do domínio

  • Groupsearch -> Get-DomainGPOUserLocalGroupMapping - encontrar sistemas onde você tem acesso de Admin ou RDP via mapeamento de Política de Grupo (Powerview / Powersploit)

  • Kerberoasting -> Executa Invoke-Kerberoast em uma nova janela e armazena os hashes para cracking posterior

  • PowerSQL -> Descoberta de SQL Server, verificar acesso com o usuário atual, auditar credenciais padrão + ataques de injeção de UNCPath

  • Sharphound -> Relatório Bloodhound 3.0

  • Adidnsmenu -> Criar nós DNS integrados ao Active Directory ou removê-los

  • MS17-10 -> Escanear servidores Windows ativos no domínio ou todos os sistemas pela vulnerabilidade MS17-10 (Eternalblue)

  • Sharpcradle -> Carregar arquivos C# de um servidor web remoto para a RAM

  • DomainPassSpray -> Ataques DomainPasswordSpray, uma senha para todos os usuários do domínio

  • Bluekeep -> Scanner Bluekeep para sistemas do domínio

Sem parâmetros, a maioria das funções só pode ser usada a partir de um shell interativo. Então decidi adicionar os parâmetros -noninteractive e -consoleoutput para tornar o script utilizável a partir de um framework C2 assíncrono como Empire, Covenant, Cobalt Strike ou outros. Além disso, o parâmetro -repo foi adicionado para usar o WinPwn com todos os seus recursos a partir de um repositório local. Eles podem ser usados da seguinte forma:

Uso:

-noninteractive -> Sem perguntas para as funções, para que elas sejam executadas com parâmetros predefinidos ou definidos pelo usuário

-consoleoutput -> As pastas de loot/relatórios não são criadas. Cada função retorna a saída para o console para que você possa visualizar tudo nos logs do Agente do seu framework C2 Exemplos:

WinPwn -noninteractive -consoleoutput -DomainRecon -> Isso retornará cada script de reconhecimento de domínio e função e provavelmente fornecerá muita saída

Baixar ferramenta