
 #1
Ferramentas para armar vulnerabilidades para obter acesso não autorizado a sistemas ou dados.
Recomendado pelo Kitploit

 oopnv70-lab/ghostlock-aak-apk
# Lançador GhostLock AAK - CVE-2026-43499 acionador de escalonamento local de privilégios por UAF na pilha rtmutex do kernel Linux (GPLv3)
 gmh5225/awesome-game-security
Índice selecionado de pesquisas em segurança de jogos: internals de anti-cheat, ataques DMA, engenharia reversa, proteções de kernel/mobile e hooking…
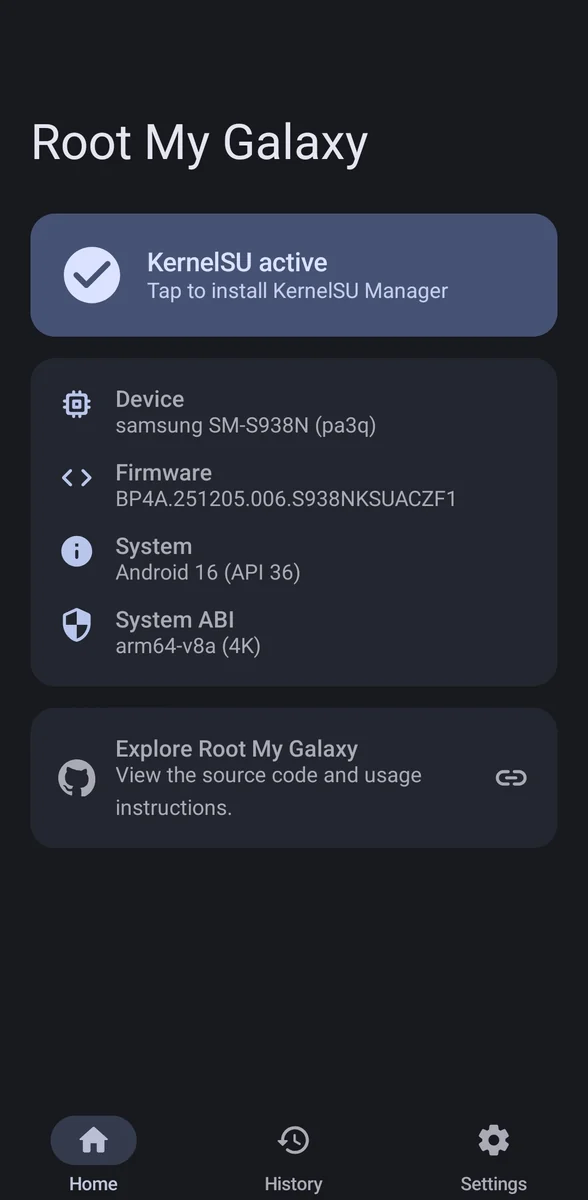 alk601/root-my-galaxy
Instalador KSU para firmware Samsung Galaxy suportado com CVE-2026-43499
 jonaschen0103/cve-2026-33439-poc
PoC em Python que explora o CVE-2026-33439, um RCE pré-autenticação no OpenAM via desserialização Java do parâmetro jato.clientSession, com modos de…
 nealbridges/vulnhunter
Scanner de segurança de IA agêntica que raciocina como um atacante sobre o código-fonte, confirma falhas exploráveis com PoCs executáveis e conduz…
 capture0x/adstrike
Estrutura modular de red-team para Active Directory com IA, destinada a testes de penetração autorizados, enumeração de AD, análise de caminhos de…
 satheesh575555/linux-4.19.72_cve-2023-0386
Exploração de kernel para CVE-2023-0386, uma vulnerabilidade de escalonamento de privilégios no kernel Linux, fornecendo uma prova de conceito para…
 ghosttroops/top
TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things
 mandiant/gopacket
Um port completo em Go do Impacket - 63 ferramentas CLI e 24 bibliotecas para ataques a protocolos Windows e Active Directory, compilado em um único…
 greydgl/pentestgpt
Estrutura Agêntica de Teste de Penetração Automatizado Alimentada por Grandes Modelos de Linguagem
 1n3/sn1per
Plataforma automatizada de testes de penetração e gestão de superfície de ataque. Recon, scan, exploit, report - 600+ exploits, 90+ integrações, 10K+…
 sabri-zaki/easy_hack
Hackeie o Mundo usando Termux
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 peass-ng/peass-ng
PEASS - Suíte de Scripts Incríveis para Escalada de Privilégios (com cores)
 cryptogenic/ps5-ipv6-kernel-exploit
Um exploit de kernel experimental baseado em webkit (Arb. R/W) para o PS5 em <= 4.51FW
 hfiref0x/kdu
Utilitário de driver de kernel do Windows que abusa de drivers assinados vulneráveis (BYOVD) para contornar o DSE, carregar drivers não assinados,…
 liaomilk/cve-2025-69212-for-myself
just record for myself
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.








