#1
Ferramentas para revisar configurações de sistemas e aplicações em busca de fraquezas de segurança e conformidade.
Recomendado pelo Kitploit
 konstruktoid/prescryb
Servidor MCP para orquestração de remediação de CVE/configuração: inventário SSH, consultas OSV/NVD, sugestões de playbooks Ansible mapeados para…
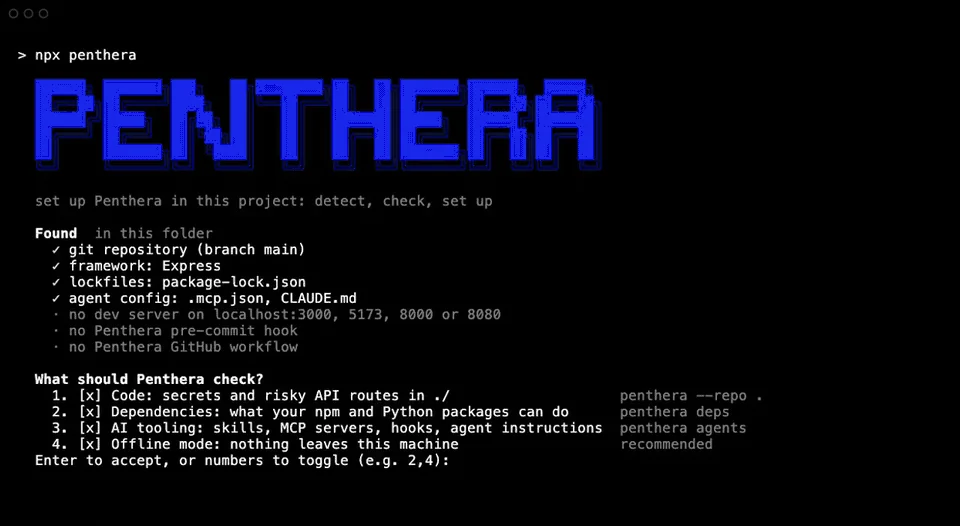 danoszz/penthera
Agente de cibersegurança offline para as suas aplicações e ferramentas de programação com IA. I&D aberto: medido em público, melhorado a cada versão.
 dragon-lady/push-guard
Hook local de pré-push do Git e scanner de sistema de arquivos que detecta prováveis vazamentos de segredos, redige os valores correspondentes e…
 clearhandreview/vulnerpocalypse-containment
Ferramentas de código aberto para análise de vulnerabilidades, rastreamento de CVE, verificação de patches e contenção temporária de segurança
 aa22396584/synology-nas-cli
nas: uma CLI Python sem dependências + servidor MCP para Synology DSM 7. Auditoria e correção com um único comando para a campanha de ransomware…
 d3lightfu1/quietphase
Ferramenta Pwsh para Auditoria de Enumeração de Grupos do AD
 disrex-group/stylesmuggler-adobe-patches-mageos
composer require de entrega da correção oficial APSB26-146 (CVE-2026-75650) da Adobe para lojas Mage-OS, via cweagans/composer-patches. Complementar…
 dev-sec/ansible-ssh-hardening
Este role do Ansible fornece inúmeras configurações de ssh relacionadas à segurança, oferecendo proteção base abrangente.
 netflix/security_monkey
O Security Monkey monitora AWS, GCP, OpenStack e organizações do GitHub em busca de ativos e suas mudanças ao longo do tempo.
 shopify/kubeaudit
kubeaudit ajuda você a auditar seus clusters Kubernetes contra controles de segurança comuns.
 nccgroup/scout2
Ferramenta de auditoria de segurança para ambientes AWS
 hasecuritysolutions/vulnwhisperer
Crie dados acionáveis a partir de suas Varreduras de Vulnerabilidade.
 mozilla/mig
Perícia digital forense distribuída & em tempo real na velocidade da nuvem
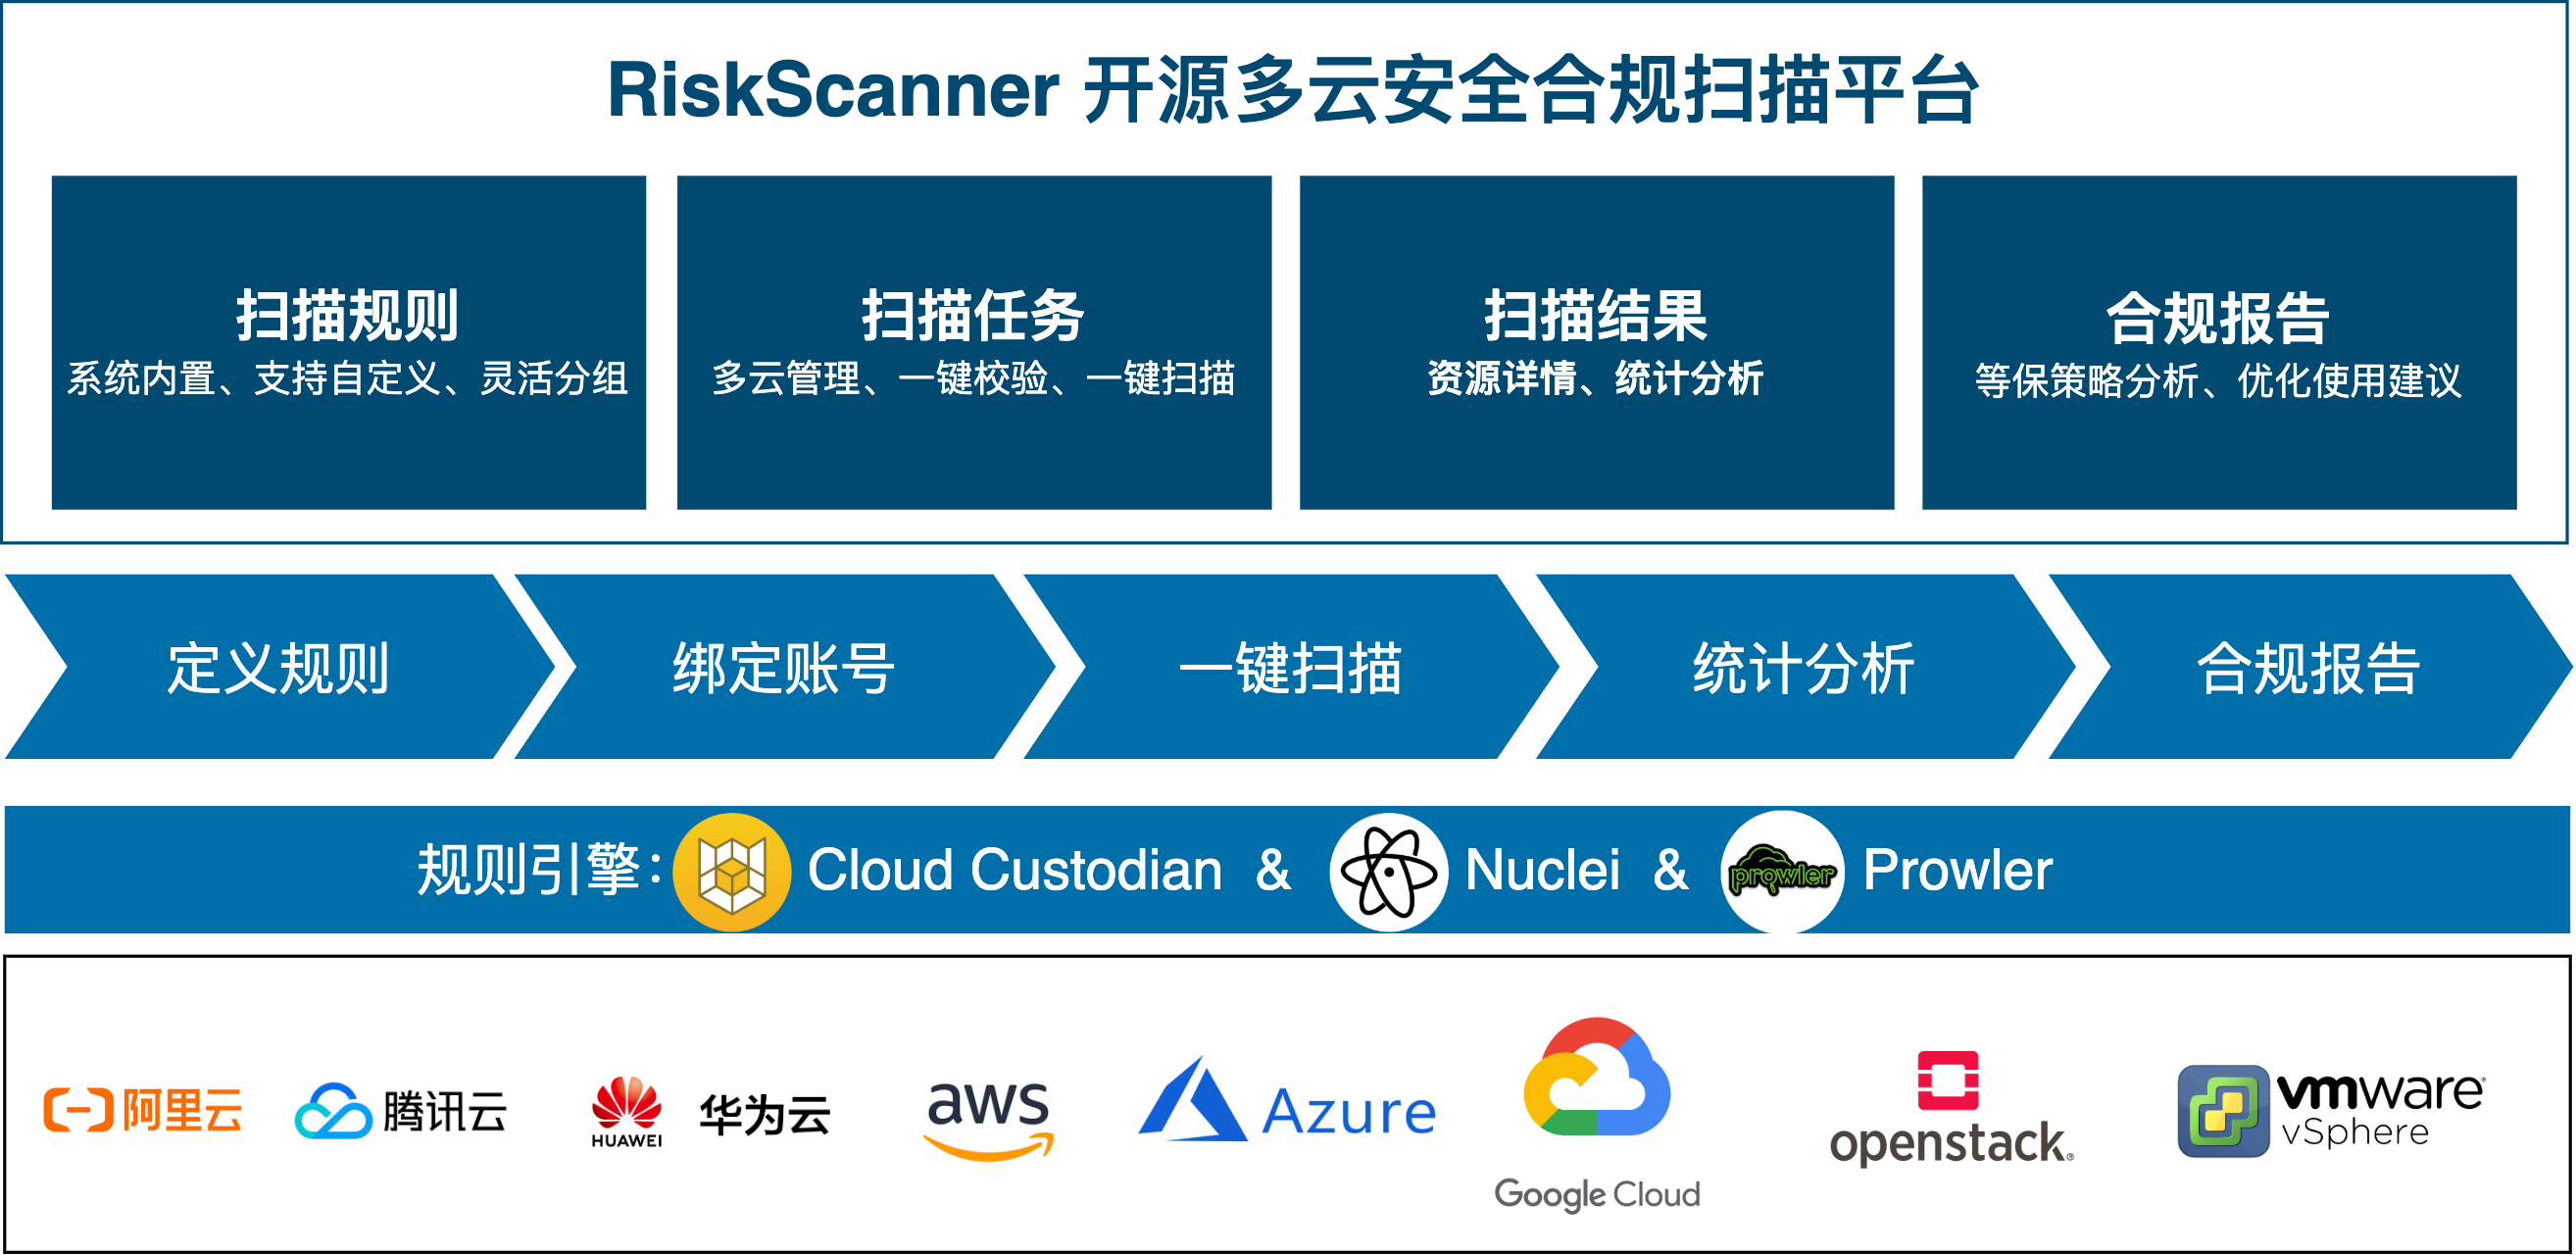 fit2cloud/riskscanner
RiskScanner é uma plataforma de código aberto de varredura de conformidade de segurança multinuvem que, com base nos mecanismos Cloud Custodian e…
 octarinesec/kube-scan
kube-scan: ferramenta de avaliação de risco de clusters k8s da Octarine
 mozilla/ssh_scan
OBSOLETO - Um protótipo de scanner de configuração e políticas SSH (Blog: https://mozilla.github.io/ssh_scan/)