
 #1
Ferramentas para revisar configurações de sistemas e aplicações em busca de fraquezas de segurança e conformidade.
Recomendado pelo Kitploit
 abraxas/spark-connect-copy-local
Apache Spark 4.2.0 - Alta - Remoto - Gravação de arquivo - Sessão Connect SET copyFromLocalToFs.allowDestLocal
 abraxas/opnsense-tunables-loader
OPNsense 26.7.6 - Alta - Remoto - Injeção de linha de configuração - carregador de tunables
 nvansluis/test_cve-2023-46747
Script em Python para testar o F5 BIG-IP quanto à CVE-2023-46747 e adicionar uma conta de administrador se vulnerável.
 abraxas/pfsense-ntp-gps-fudge
pfSense CE 2.9.0-DEVELOPMENT - Médio - Remoto - Injeção de configuração - NTP GPS/PPS fudge
 itskill-jp/wordpress-upgrade-check
Verificação somente leitura de todas as versões do núcleo do WordPress em um servidor. Sinaliza CVE-2026-87902 (corrigida na 7.1.2 e backports),…
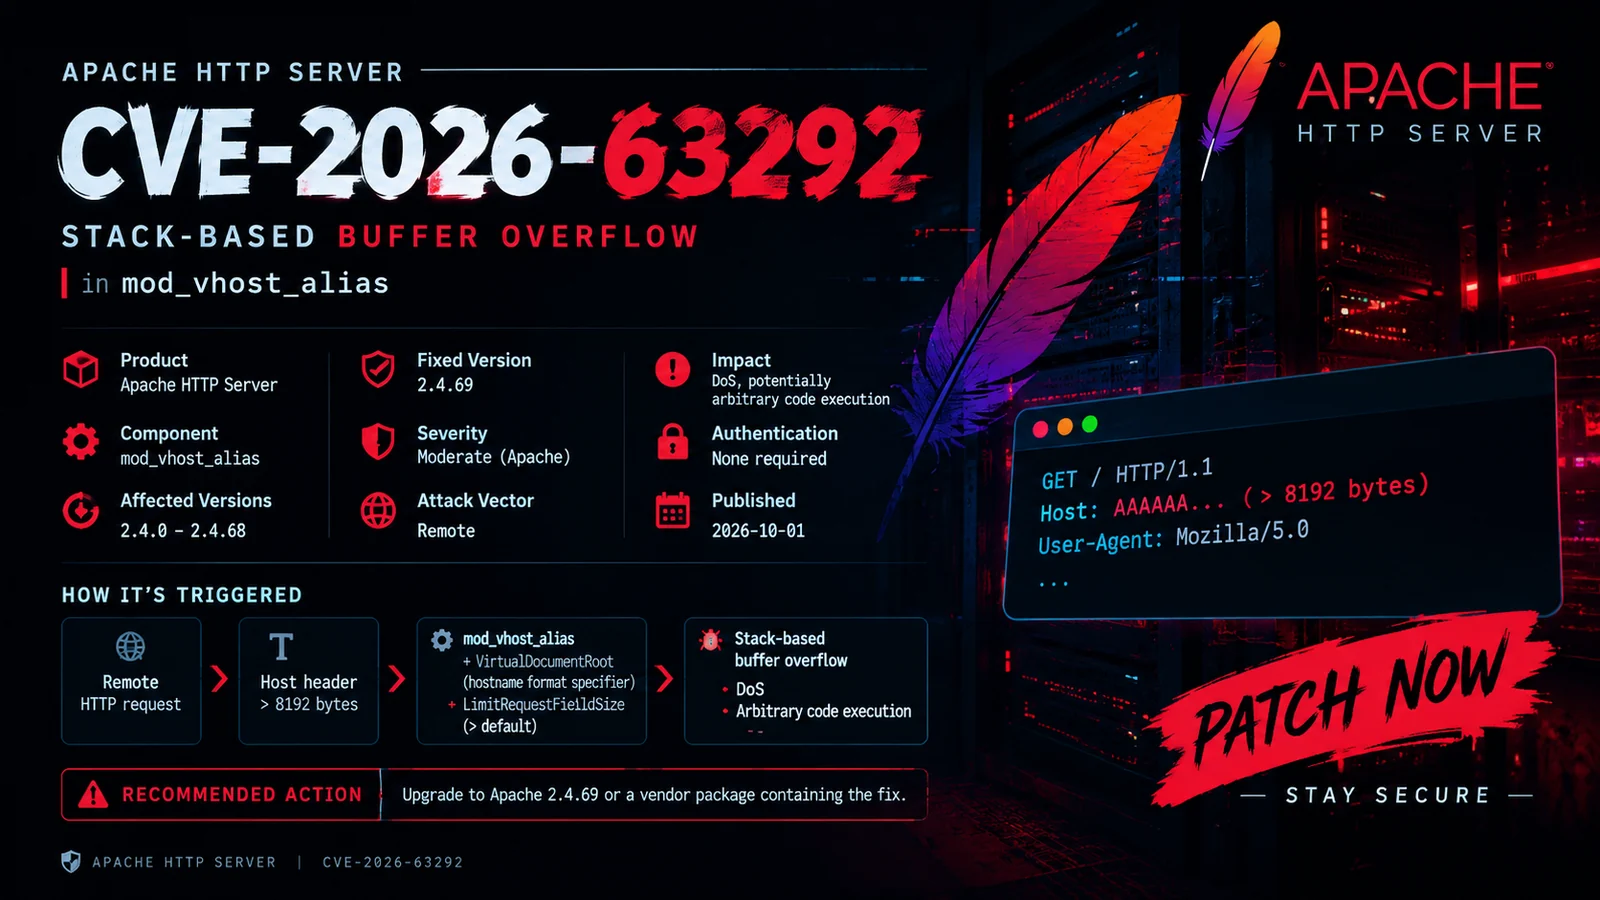 0xblackash/cve-2026-63292
Documenta o CVE-2026-63292, um estouro de buffer baseado em pilha no Apache mod_vhost_alias, com versões afetadas, versão segura e verificações de…
 apaonum/brotli-cve-check
Agent skill + script para escanear projetos em busca de CVE-2026-111497 (Brotli), avaliar criticidade e sugerir correções
 pduggusa/redis-cve-2026-23479-check
Verificador de versão seguro e somente leitura + regra Sigma para Redis CVE-2026-23479 (use-after-free autenticado -> RCE). Por DugganUSA.
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 plutosecurity/mcpwnfluence
Informações sobre CVE-2026-27825 e CVE-2026-27826 descobertas pela Pluto Security e um script bash para identificar instâncias vulneráveis do…
 anecdotes-yair/trust-my-agent-ai
Guarda-costas de Segurança e Conformidade para agentes OpenClaw
 the-infra-company/kcatcher
Capture o que está à espreita nos seus clusters Kafka.
 swiftdevcollective/xcodeprojectsecurity
Um aplicativo macOS para escanear arquivos de projeto Xcode em busca de possíveis problemas de segurança.
 toxy4ny/php2shell-checker
Verificador somente leitura de pacotes PHP2Shell para Debian 12/13 (CVE-2026-109618, CVE-2026-109619).
 rdelasierra-uy/portfolio
Vitrine profissional: writeups de Hack The Box, relatórios, estudos de caso de GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
Ferramenta automatizada para escanear, explorar e corrigir o CVE-2026-42945 (RCE crítico no nginx). Inclui scanner de rede, exploit de heap spray e…
 disrex-group/stylesmuggler-adobe-patches
composer require entrega da correção oficial APSB26-146 (CVE-2026-75650) da Adobe para Magento, via cweagans/composer-patches. Seleciona…
 chef-cft/salt-vulnerabilities
Verifica as CVE-2020-11651 e CVE-2020-11652








