
 0xblackash/cve-2026-63292
Documenta o CVE-2026-63292, um estouro de buffer baseado em pilha no Apache mod_vhost_alias, com versões afetadas, versão segura e verificações de configuração, e orientações de correção.

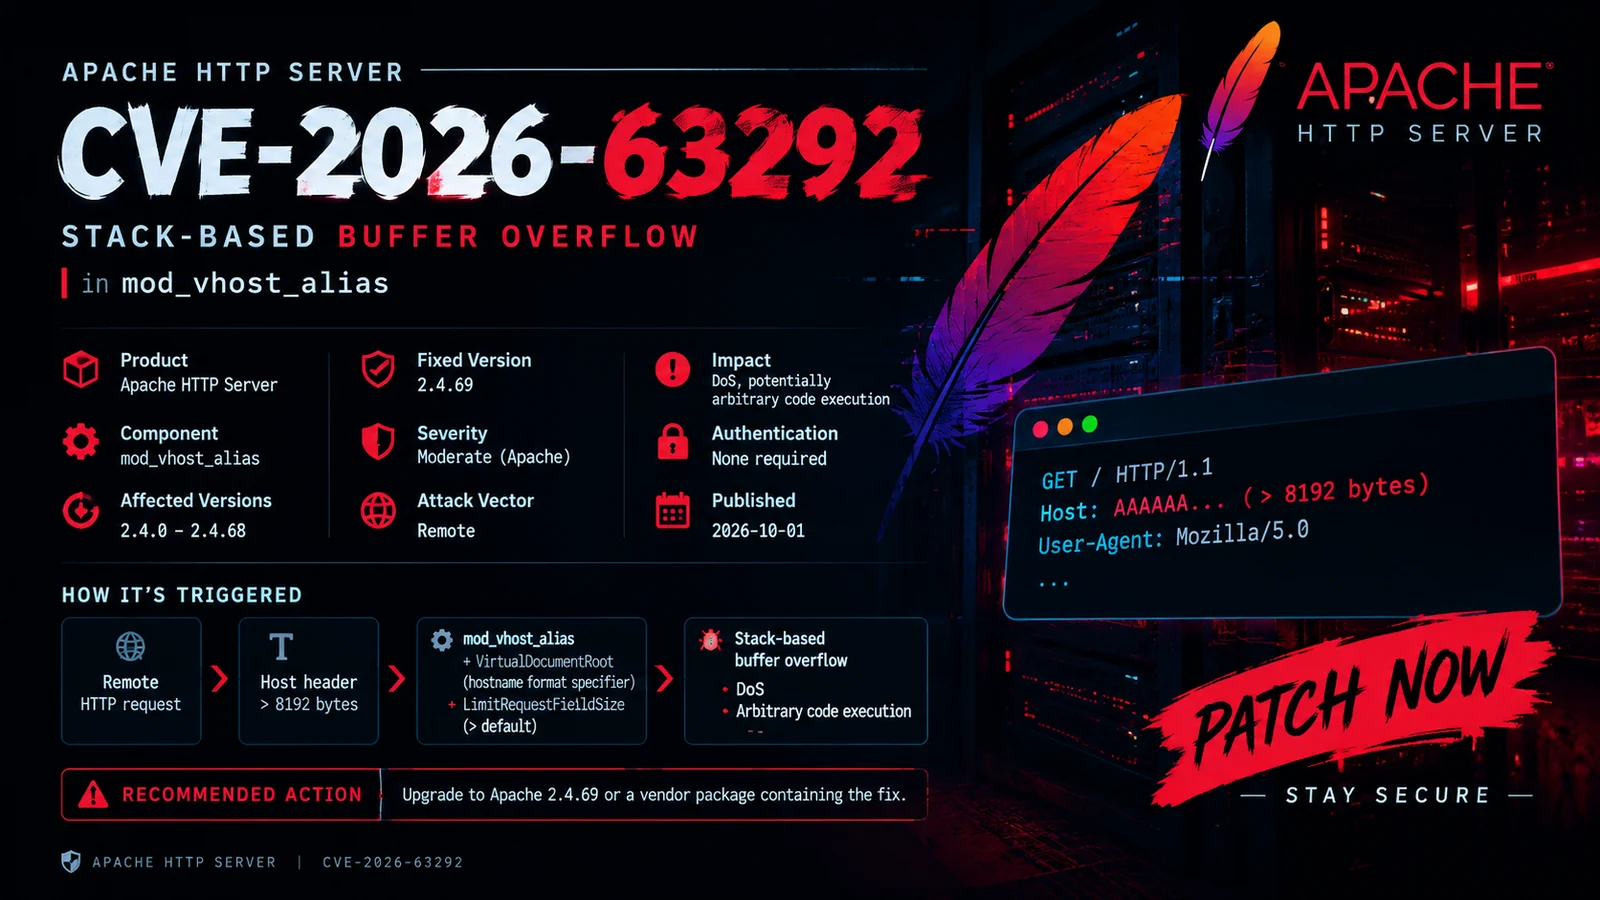
CVE-2026-63292 é uma vulnerabilidade de estouro de buffer baseado em pilha que afeta o módulo mod_vhost_alias do Apache HTTP Server.
O problema pode ser acionado sob configurações específicas do servidor envolvendo cabeçalhos HTTP Host com tamanho excessivo e especificadores de formato de hostname VirtualDocumentRoot.
CVE-2026-63292
├── Componente: mod_vhost_alias
├── Tipo: Estouro de Buffer Baseado em Pilha
├── CWE: CWE-121
├── Vetor de Ataque: Rede
├── Autenticação: Não necessária
└── Impacto: Negação de Serviço / Potencial Execução de Código
| Apache HTTP Server | Status |
|---|---|
2.4.0 – 2.4.68 | ⚠️ Afetado |
2.4.69+ | ✅ Corrigido |
Sempre verifique a versão do pacote fornecida pelo fornecedor do seu sistema operacional, pois as distribuições podem aplicar correções de segurança retroativamente sem alterar o número da versão upstream.
Apache HTTP Server
        │
        ▼
   mod_vhost_alias
        │
        ▼
VirtualDocumentRoot
        │
        ▼
Processamento de formato de hostname
        │
        ▼
Cabeçalho Host com tamanho excessivo
        │
        ▼
Estouro de buffer baseado em pilha
A vulnerabilidade está associada a uma combinação específica de configuração.
Indicadores relevantes incluem:
LoadModule vhost_alias_module modules/mod_vhost_alias.so

VirtualDocumentRoot /var/www/%0

LimitRequestFieldSize <value above default>
Uma configuração vulnerável deve ser avaliada apenas em um ambiente de teste autorizado.
Verifique a versão do Apache:
apache2 -v
Debian / Ubuntu:
dpkg -l | grep apache2
RHEL / Fedora:
rpm -qa | grep httpd
Verifique se o mod_vhost_alias está carregado:
apachectl -M | grep vhost
ou:
apache2ctl -M | grep vhost
Pesquise na configuração:
grep -R "VirtualDocumentRoot" /etc/apache2/ 2>/dev/null
Verifique LimitRequestFieldSize:
grep -R "LimitRequestFieldSize" /etc/apache2/ 2>/dev/null
Atualize o Apache HTTP Server para uma versão que contenha a correção de segurança.
Afetado
2.4.0 ───────────────► 2.4.68
                         │
                         │ ATUALIZAR
                         ▼
                     2.4.69+
                      CORRIGIDO
Após a atualização, verifique:
apache2 -v
Em seguida, valide a configuração:
apachectl configtest
Reinicie o serviço se apropriado para o seu ambiente:
sudo systemctl restart apache2
Este repositório concentra-se intencionalmente na identificação segura de vulnerabilidades.
Ele não fornece:
A abordagem recomendada é a verificação de versão e configuração.
     ┌──────────────────────┐
     │ Identificar versão   │
     │ do Apache            │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Verificar            │
     │ mod_vhost_alias      │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Revisar VirtualHost /│
     │ VirtualDocumentRoot  │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Verificar configuração│
     │ de cabeçalho de      │
     │ requisição           │
     └──────────┬───────────┘
                │
                ▼
     ┌──────────────────────┐
     │ Aplicar patch /      │
     │ Verificar pacote     │
     │ corrigido            │
     └──────────────────────┘
| Propriedade | Valor |
|---|---|
| CVE | CVE-2026-63292 |
| Produto | Apache HTTP Server |
| Módulo | mod_vhost_alias |
| Vulnerabilidade | Estouro de buffer baseado em pilha |
| CWE | CWE-121 |
| Vetor | Rede |
| Autenticação | Não necessária |
| Afetado | 2.4.0 – 2.4.68 |
| Corrigido | 2.4.69 |
| Preocupação Principal | Corrupção de memória |
| Teste Seguro | Verificações de versão + configuração |
CVE-2026-63292/
│
├── README.md
├── banner.png
├── CVE-2026-63292.py
├── requirements.txt
└── screenshots/
    └── lab-environment.png
Este projeto destina-se a pesquisa de segurança autorizada, testes defensivos, análise de vulnerabilidades e fins educacionais.
Teste apenas sistemas que você possui ou para os quais tem permissão explícita de avaliação.
0xBlackash // Security Research
Understand • Verify • Patch • Secure






