
 #1
Ferramentas para revisar configurações de sistemas e aplicações em busca de fraquezas de segurança e conformidade.
Recomendado pelo Kitploit
 disrex-group/stylesmuggler-adobe-patches
composer require entrega da correção oficial APSB26-146 (CVE-2026-75650) da Adobe para Magento, via cweagans/composer-patches. Seleciona…
 chef-cft/salt-vulnerabilities
Verifica as CVE-2020-11651 e CVE-2020-11652

 kavryxdev-group/sandboxed-untrusted-code-execution-runner
Executa Python, JavaScript e Bash não confiáveis em uma jail reforçada com limites de 5 segundos, 128 MB, 0,5 núcleo, PID e saída.
 codesource/copyfail-check
Arquivado, movido para codesource/cve-check. Script de shell para detectar a exposição e as mitigações da CVE-2026-31431 (Copy Fail) em sistemas…
 vighnesh91/infrapulse-core
Um kit de ferramentas de avaliação de segurança de rede interna de alta fidelidade e somente leitura para infraestrutura Linux e Windows. Emprega uma…
 nu0l/nginx-rift
CVE-2026-42945 Ferramenta de varredura e verificação de vulnerabilidade de estouro de heap do NGINX
 xiaoqimikko/spring-cvss-check
Scaneia artefatos e código-fonte Java em busca de CVEs do Spring/Tomcat, compara as pontuações CVSS do fornecedor com as do NVD, verifica as…
 krisiasty/vcheck
Ferramenta de detecção e mitigação de vulnerabilidades para os bugs Copy Fail e Dirty Frag (CVE-2026-31431, CVE-2026-43284, CVE-2026-43500)
 leitwacht/leitwacht
Leitwacht plano de controle — segurança em tempo de execução para GitLab Runner CI/CD: criação de políticas, multi-inquilino, auditoria, integração…
 andrei-majer/bitlocker-hardening
BitLocker TPM+PIN Endurecimento Contra CVE-2026-45585 (YellowKey)
 checkmk1/checkmk_php2shell
Checkmk extension with an agent plug-in that inventories PHP binaries and Apache mod_php on Linux hosts and reports PHP2Shell…
 hexatriene/nuc-winring0-fix
Correção permanente para a reinstalação do driver vulnerável WinRing0 do Intel NUC (CVE-2020-14979) via Windows Update
 d0rb/shellscope
Auditor defensivo de exposição para Plex2Shell e php2shell — encontre os seus antes que eles encontrem você.
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Ansible Playbook simples para mitigar as vulnerabilidades CopyFail (CVE-2026-31431) e DirtyFrag (CVE-2026-43284).
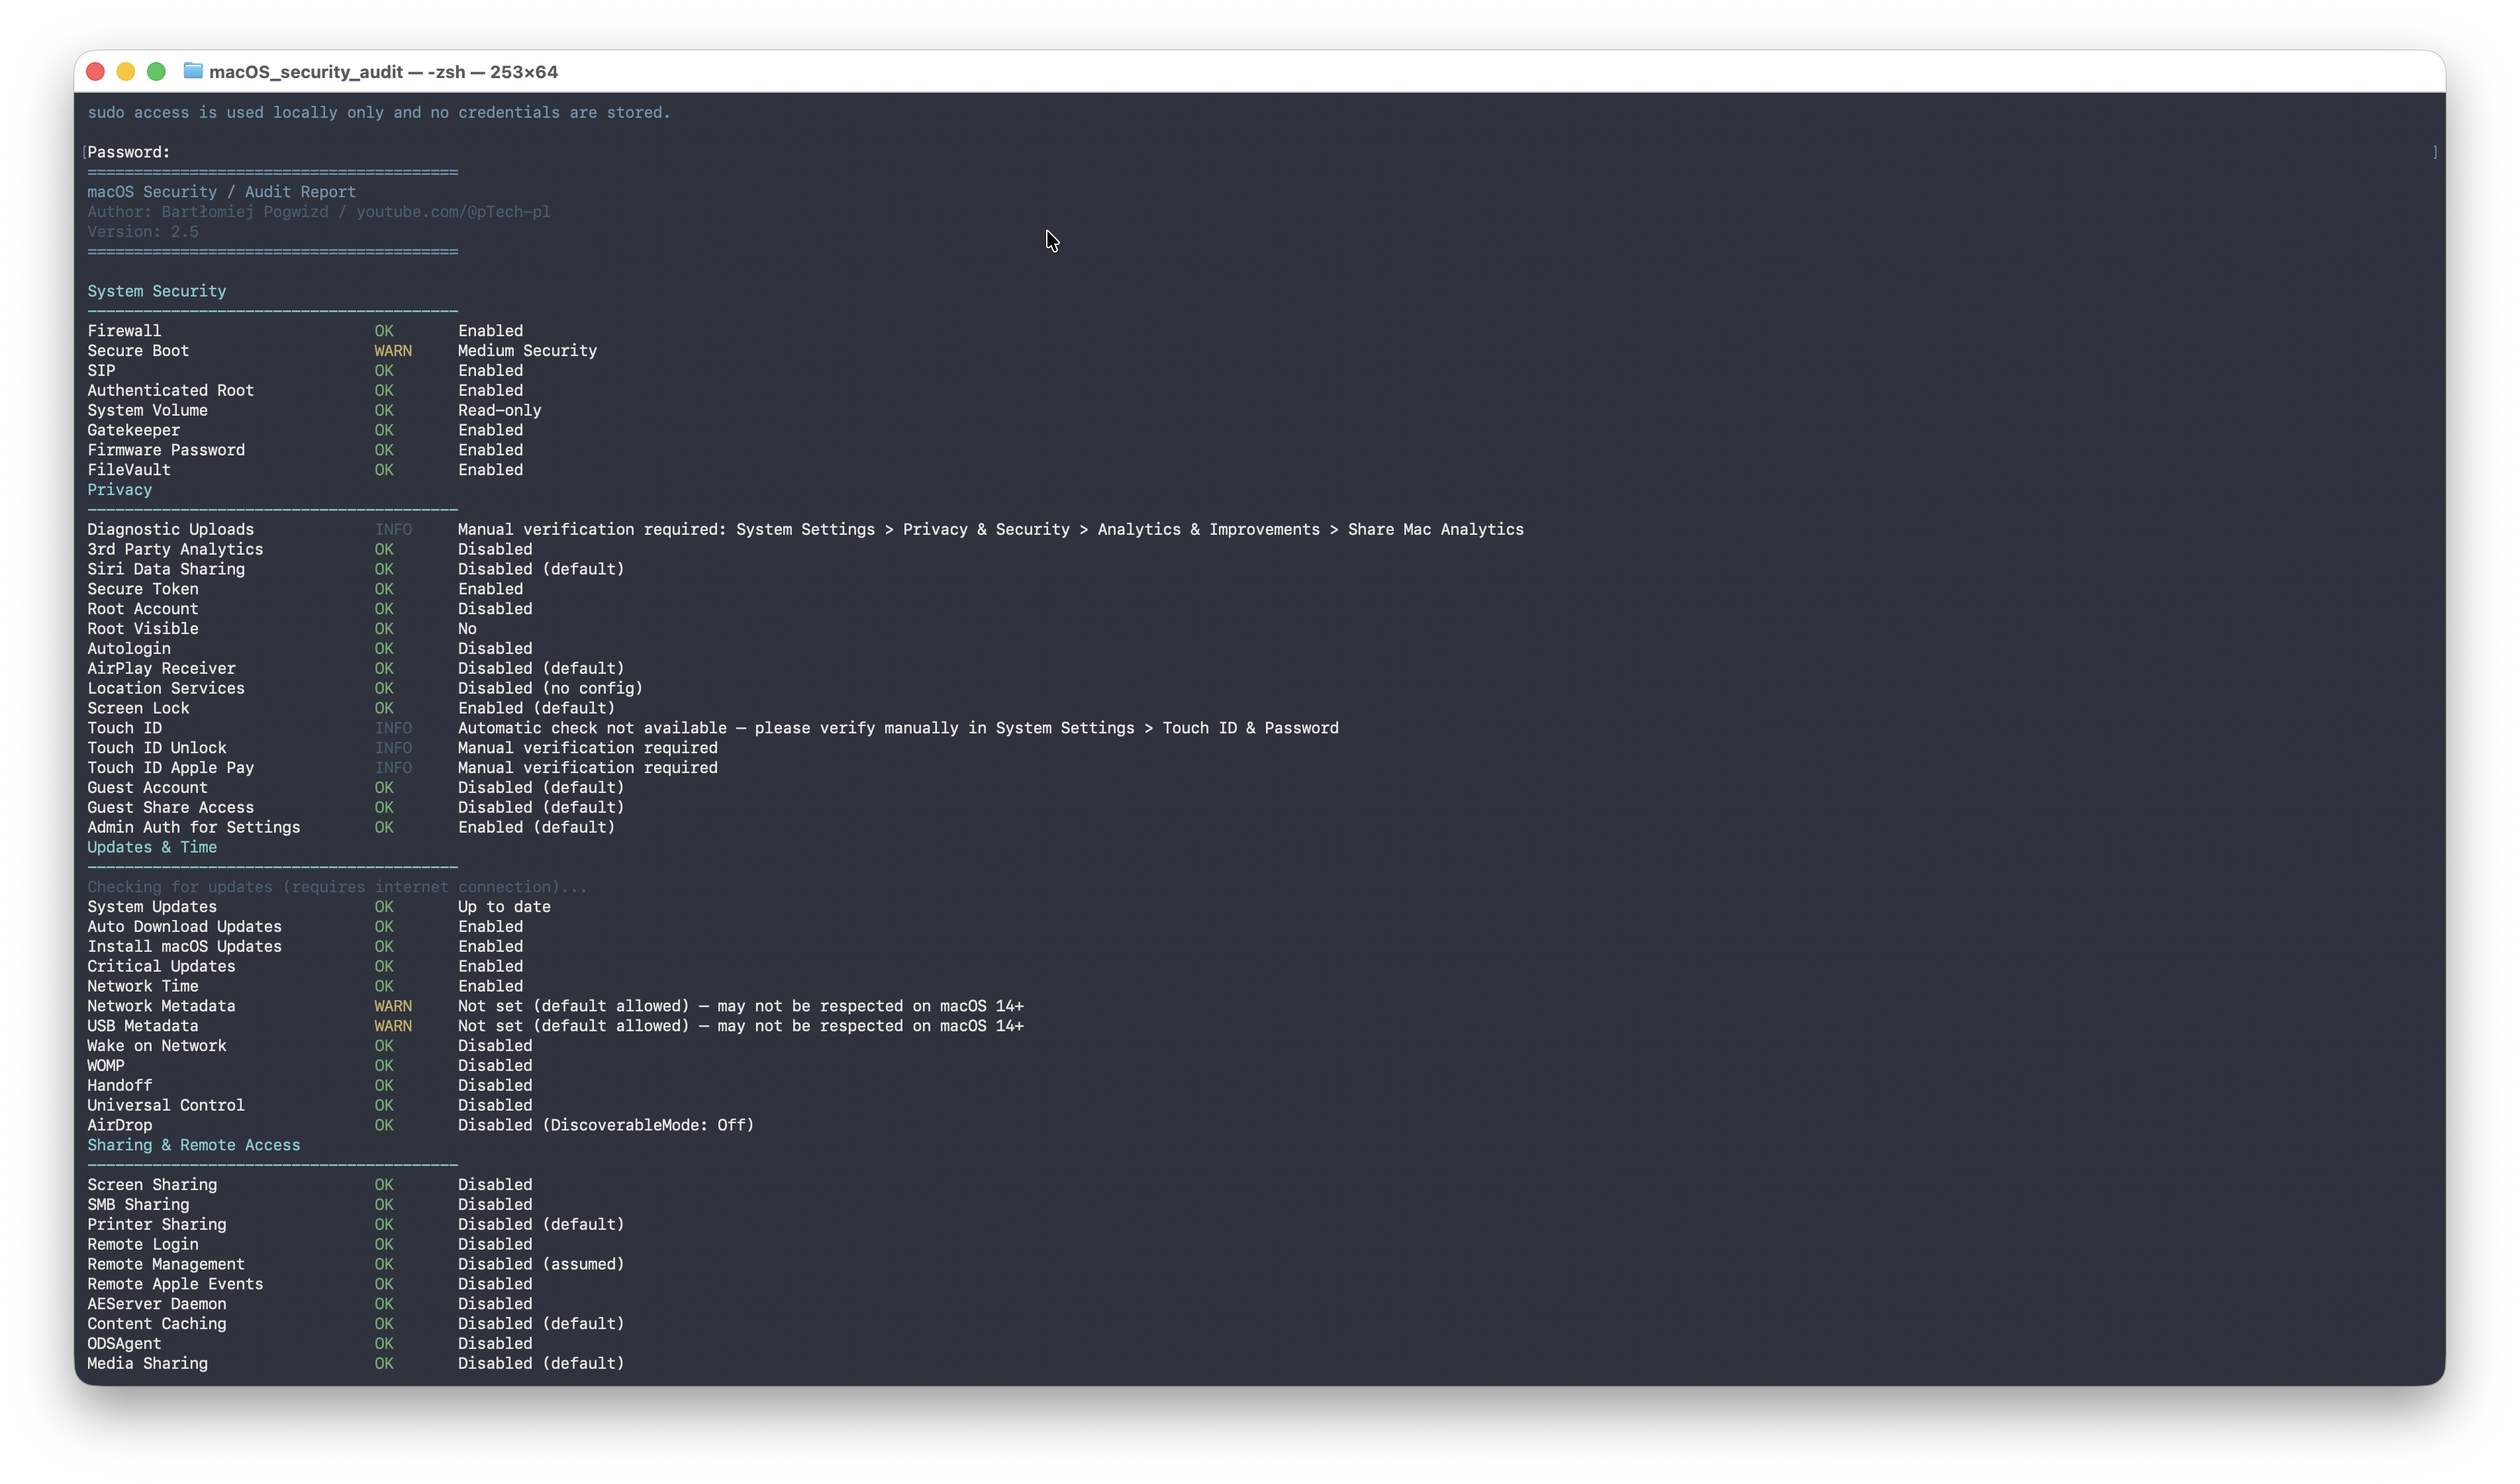 ptechpl/macos_security_audit
Script macOS para auditoria
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) com autenticação Keycloak OAuth2 usando Strimzi - contorna a restrição da allowlist de URLs do CVE-2025-27817
 affolter-engineering/hvt
CLI em Rust que testa métodos HTTP (incluindo verbos WebDAV e DeltaV) contra uma URL de destino para revelar verb tampering, contornos de controle de…
 keysau/get-log4j-windows.ps1
Identificando todos os componentes log4j em todos os servidores Windows, domínio inteiro, pode ser multi-domínio. CVE-2021-44228








