
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit

 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 moisestapia/twapt
Implante seu próprio laboratório de testes de penetração em aplicações web com docker e docker-compose, webgoat, dvwap, bwapp e Juice Shop
 himazawa/bento
Bento Toolkit é um container mínimo baseado em Fedora para testes de penetração e CTF com a adição interessante de aplicações GUI.
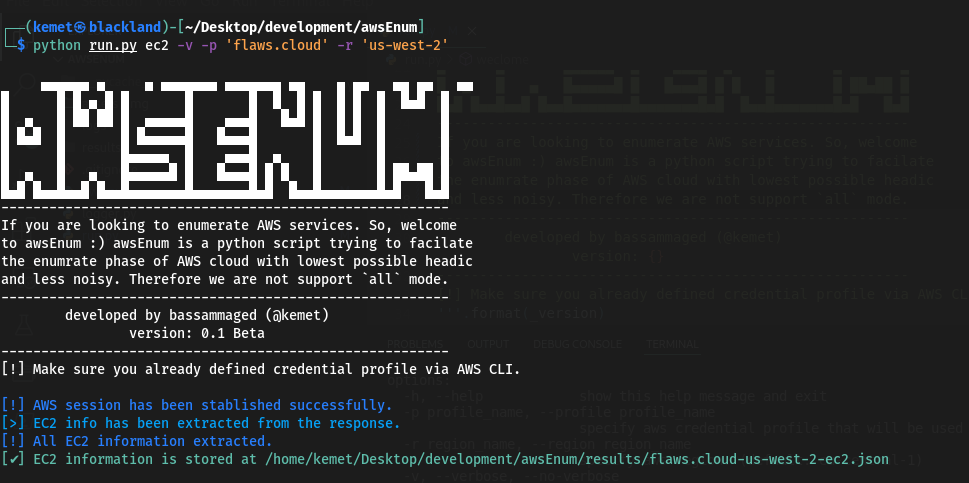 bassammaged/awsenum
Enumerar recursos da nuvem AWS com base na credencial fornecida
 fksvs/siper
Firewall Leve e Rápido Baseado em XDP
 xenoncyber/envy
Uma ferramenta baseada em terminal para gerenciar segredos com suporte tanto para tui quanto para cli
 ph33rr/cirrusgo
Uma ferramenta rápida para escanear aplicações SAAS,PAAS escrita em Go.
 wh04m1001/cve-2023-36723
Prova de conceito de exploit para CVE-2023-36723, uma vulnerabilidade de criação arbitrária de diretórios no Windows Container Manager, que permite…
 synacktiv/ipspinner
IPSpinner funciona como um proxy local que redireciona solicitações através de serviços externos.
 0xdea/advisories
Uma coleção dos meus avisos de segurança públicos.
 sda-se/cluster-image-scanner
Descubra vulnerabilidades e configurações incorretas de imagens de contêiner em ambientes de produção.
 capsulerun/vpod
Sandboxes Linux leves e seguros para processos não confiáveis. Funciona no navegador e no servidor.
 horizon3ai/h3-cli
Ferramenta de linha de comando para a API do Horizon3.ai
 mathaix/openclawmachines
Gerencie o OpenClaw na sua equipe (Enterprise) fornecendo a ele infraestrutura de computação, integração de ferramentas, autenticação e primitivas de…
 stafordtituss/hazprone
Framework de pentest em nuvem que implanta recursos AWS vulneráveis sob demanda com cenários baseados em missões para ensinar habilidades práticas de…
 angelorc/vmsan
Firecracker simplificado. Inicie microVMs seguras em milissegundos, da instalação ao shell interativo em um único comando.
 sap8899/reportly
Relatório de atividade de usuário do AzureAD/EntraID para equipes de defesa. Insira um usuário suspeito e um período de tempo para receber um…
 nccgroup/kubetcd
Pós-explore um etcd comprometido, obtenha persistência e shell remoto nos nós.








