
 #1
Ferramentas para avaliar, testar e proteger ambientes de nuvem (AWS, Azure, GCP) e seus serviços.
Recomendado pelo Kitploit
 johnatag/inf8602-cve-2020-8835
Implementação educacional de exploração de kernel para CVE-2020-8835 com ambiente de teste baseado em Docker para demonstrar exploração de…
 freshdemo/apachestruts-cve-2018-11776
Exploit de prova de conceito em Python para a vulnerabilidade de execução remota de código CVE-2018-11776 do Apache Struts2, com contêiner Docker…
 cved-sources/cve-2019-6340
Contêiner Docker para laboratório de exploração CVE-2019-6340, parte da estrutura de gerenciamento de contêineres vulneráveis Cved para praticar…
 cved-sources/cve-2017-8917
# Container Docker reproduzindo a vulnerabilidade do Joomla CVE-2017-8917 para testes de segurança, educação e prática em um ambiente isolado.
 cved-sources/cve-2017-1000117
cve-2017-1000117
 cved-sources/cve-2016-6515
Docker container que fornece um ambiente vulnerável para exploração da CVE-2016-6515, parte do framework Cved para gerenciar e testar…
 cved-sources/cve-2015-3306
cve-2015-3306
 ugorange/cve-2022-3172
Prova de conceito de exploit para CVE-2022-3172 no Kubernetes, demonstrando acesso não autorizado à API de métricas por meio de um token forjado.
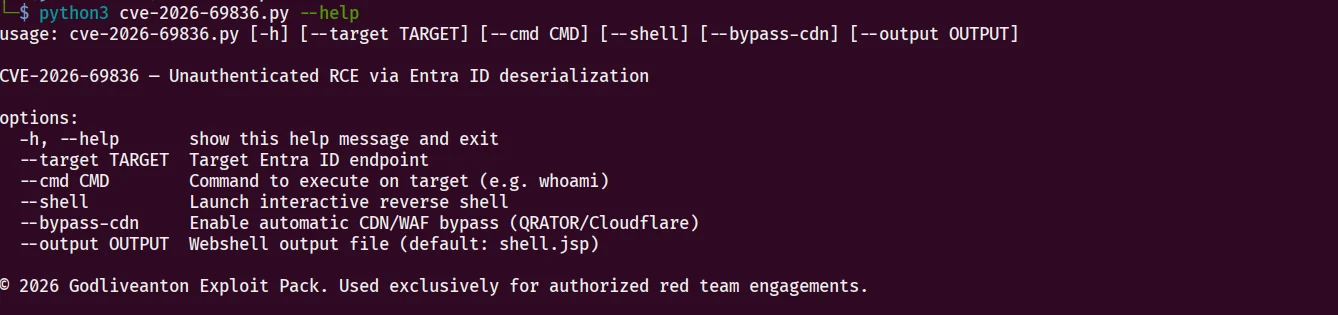 sentinel-aidefense/cve-2026-69836-exp
CVE-2026-69836 — RCE não autenticado via desserialização do Entra ID
 initstring/cloud_enum
Ferramenta de OSINT multi-cloud. Enumera recursos públicos na AWS, no Azure e no Google Cloud.
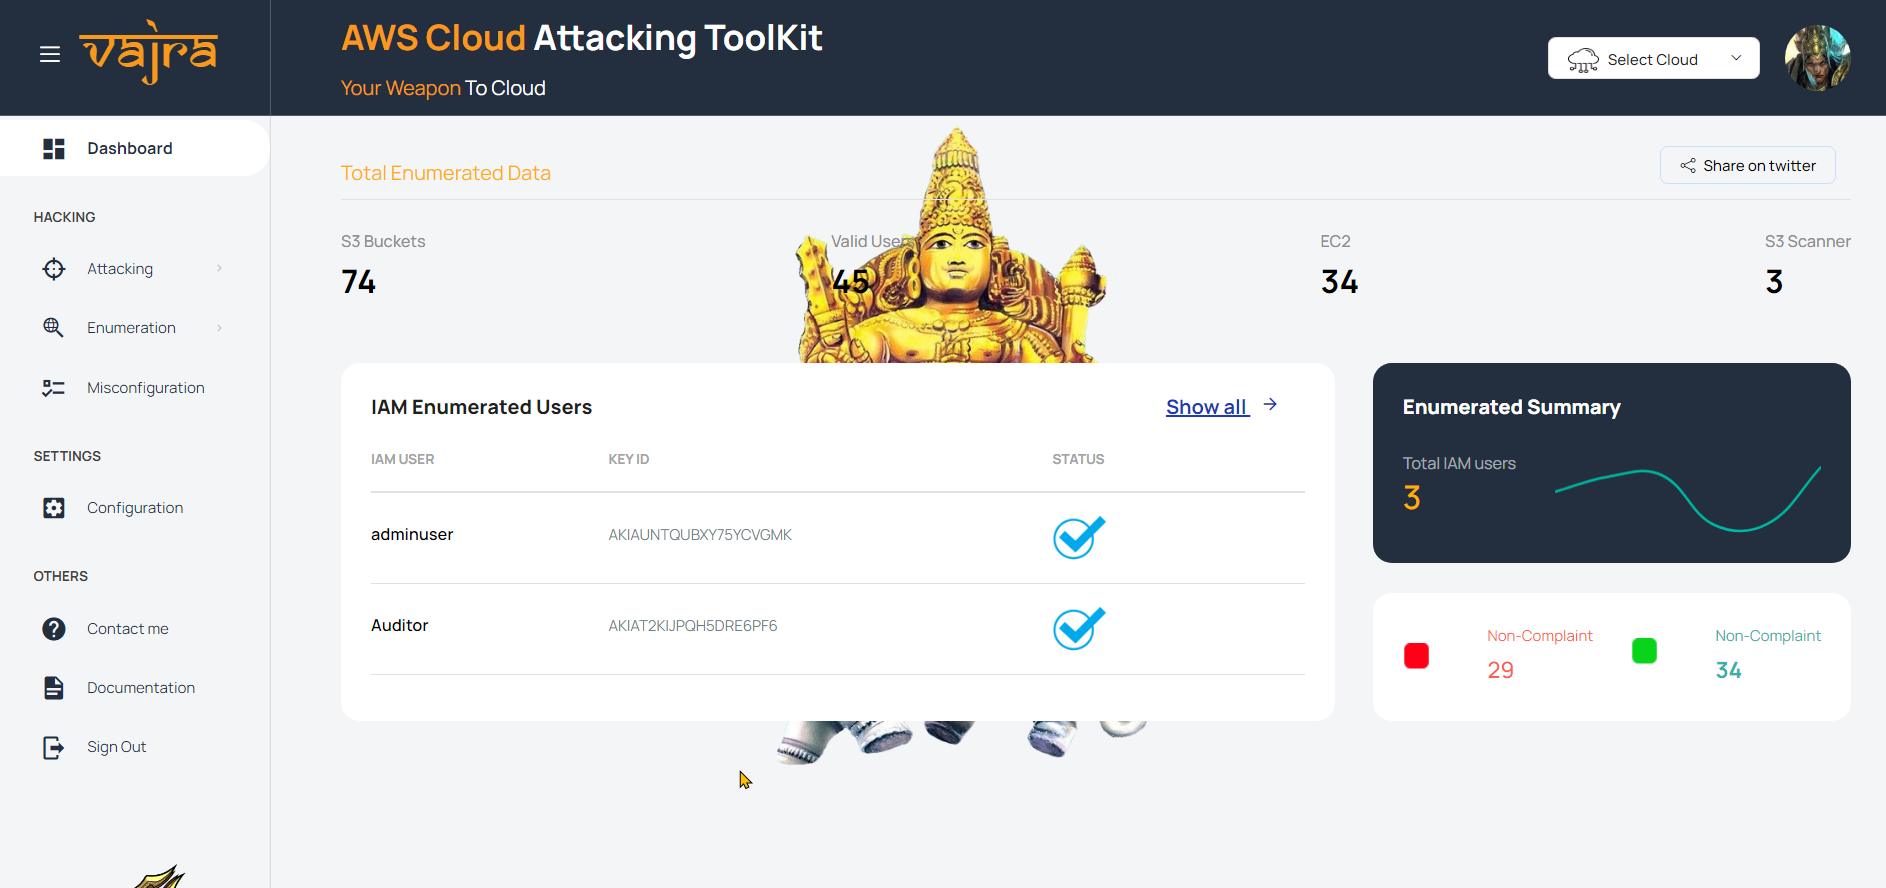 trouble-1/vajra
Vajra é uma ferramenta baseada em UI com múltiplas técnicas para atacar e enumerar no ambiente Azure e AWS do alvo. Possui uma interface de usuário…
 mayyhem/maestro
Abusando dos serviços Azure via C2
 9rnt/poro
Digitalize ativos publicamente acessíveis no seu ambiente de nuvem AWS.
 hazcod/claudleak
Busque por artefatos de codificação de IA que contenham segredos.
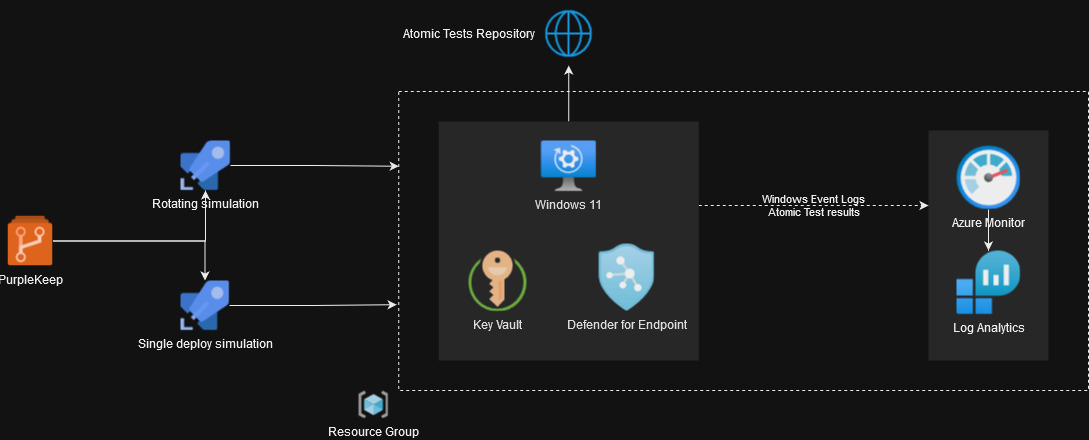 retrospected/purplekeep
Fornecendo pipelines do Azure para criar uma infraestrutura e executar testes Atômicos.
 parasimpaticki/awesome-appsec-interview
Uma lista curada de recursos, perguntas práticas e materiais de estudo para ajudar você a se preparar para entrevistas de Segurança de Aplicações…
 tabbysable/poc-2020-8559
Exploit de Prova de Conceito para Kubernetes CVE-2020-8559
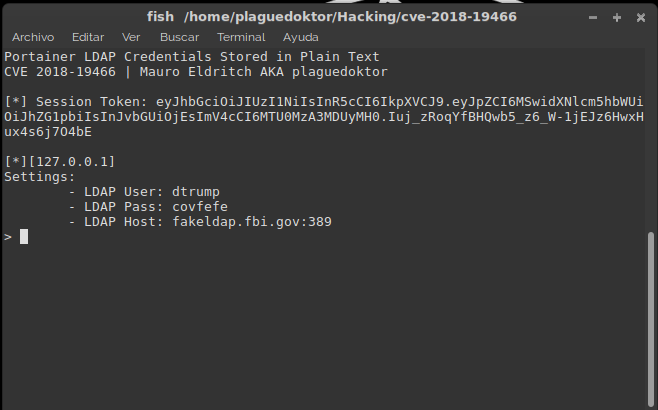 mauroeldritch/lempo
LEMPO (Ldap Exposure on POrtainer) é um exploit para CVE-2018-19466 (Divulgação de Credenciais LDAP no Portainer). Apresentado @ DevFest Siberia 2018








