
 #1
Ferramentas para auditar configurações, permissões e serviços em plataformas de nuvem (IaaS, PaaS).
Recomendado pelo Kitploit

 vighnesh91/cloudgarrison
Workbench offline baseado em navegador para postura multi-cloud que simula caminhos de ataque, audita conformidade de IaC, analisa grafos de…

 nihal799/zttp
Proxy bastião SSH de confiança zero com gerenciamento de chaves baseado em Vault, aplicação de políticas RBAC, gravação completa de sessões e TUI…
 schroeder-sys/pantheon-souverainete
Infrastructure cloud modulaire, redondante et 100% souveraine pour s'affranchir des GAFAM. Guides techniques, architecture Zero-Trust et chiffrement…
 ejfkdev/oss
CLI de armazenamento de objetos compatível com S3 multicloud para listar, exportar e baixar buckets em AWS, Aliyun, Tencent, Huawei e muito mais, com…
 bishopfox/cirro-azcli-ext
Extensão da CLI do Azure para coleção Cirro
 leitwacht/leitwacht
Leitwacht plano de controle — segurança em tempo de execução para GitLab Runner CI/CD: criação de políticas, multi-inquilino, auditoria, integração…
 infiniroot/ansible-mitigate-copyfail-dirtyfrag
Ansible Playbook simples para mitigar as vulnerabilidades CopyFail (CVE-2026-31431) e DirtyFrag (CVE-2026-43284).
 imlzw/kubernetes-1.12.3-all-auto-install
Arquivos de instalação e implantação rápida, totalmente automáticos e com um clique, para o nó mestre (master) com Centos7.x + Kubernetes-1.12.3 +…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) com autenticação Keycloak OAuth2 usando Strimzi - contorna a restrição da allowlist de URLs do CVE-2025-27817
 vvpoglazov/cve-2024-41110-checker
Scanner baseado em SSH paralelo que detecta CVE-2024-41110 em instalações Docker, identifica versões vulneráveis e plugins AuthZ, e gera um plano de…
 h4wkst3r/dop2mop
Coletor OpenGraph para BloodHound que mapeia caminhos de ataque de infraestrutura DevOps para MLOps, coletando recursos de pipelines CI/CD, service…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Detecção e remediação em uma única execução para servidores cPanel/WHM comprometidos via CVE-2026-41940, incluindo verificações de IOC, limpeza de…
 dmcdtc/openvz-cve-patch-2026
GhostLock - Patch de backport da CVE-2026-43499 para openVZ 7
 placeos/auth
PlaceOS serviço de autenticação e gatekeeper de API.
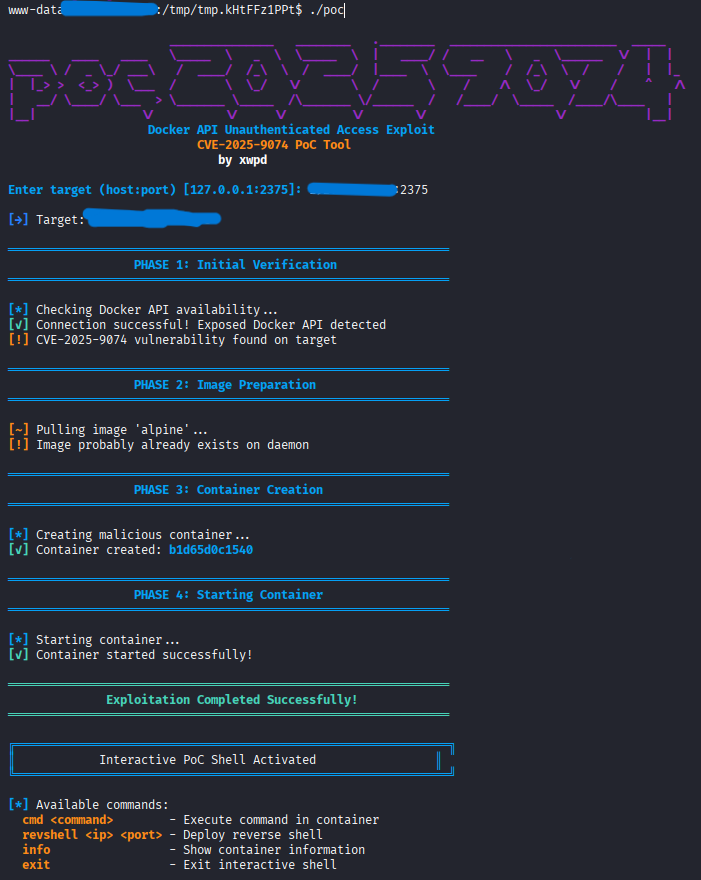 xwpdx0/poc-2025-9074
Docker API CVE-2025-9074 PoC (Prova de Conceito). Um sofisticado framework de exploração para CVE-2025-9074, direcionando endpoints não autenticados…
 oseguera12/cowrie-honeypot-digitalocean
Honeypot de interação média SSH/Telnet construído com Cowrie, Loki, Promtail e Grafana - provisionado na DigitalOcean via Terraform com um pipeline…
 mahdi13830510/cve-2026-31431-mitigation-suite
Framework de defesa em tempo de execução do kernel para vulnerabilidades AF_ALG, com rastreamento de sockets via eBPF, endurecimento com Ansible e um…
 0xblackash/cve-2026-64531
Análise de referência de uma vulnerabilidade de corrupção de memória no Open vSwitch do kernel Linux, cobrindo causa raiz, impacto, comandos de…








