
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit
 infobyte/cve-2022-27255
Kit de ferramentas automatizadas de análise de firmware e exploração para CVE-2022-27255, um estouro de buffer SIP ALG do SDK eCos da Realtek que…
 notrequiem/antidbg
Uma biblioteca anti-debugging de userland em C/C++ furtiva e totalmente baseada em syscalls para Windows, projetada para proteger software contra…
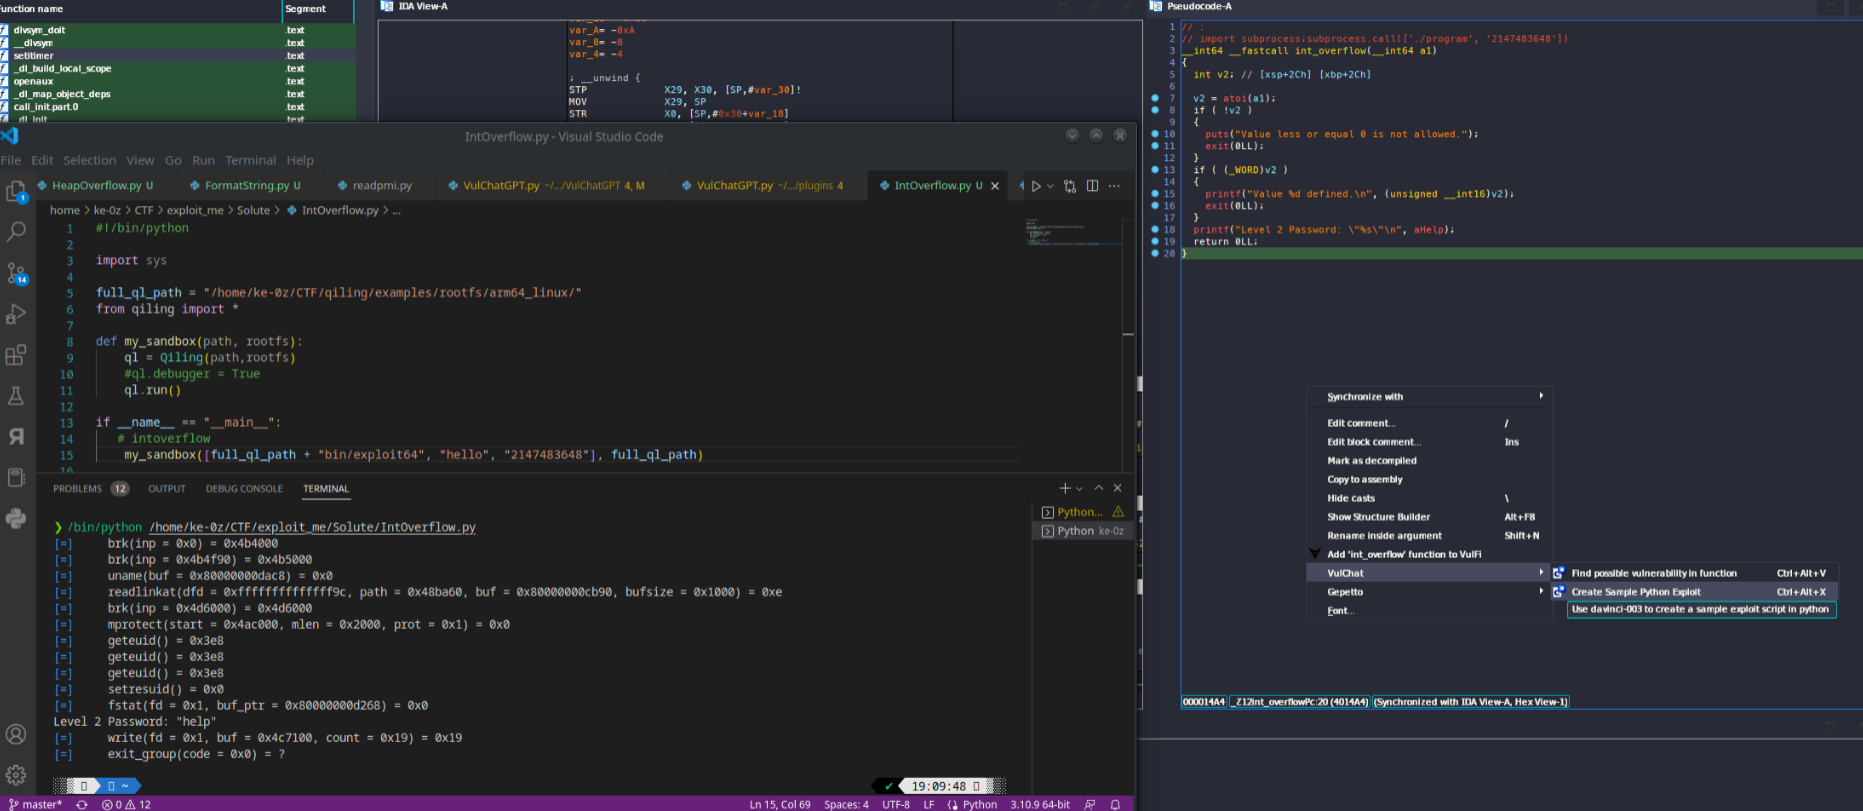 ke0z/binaivulhunter
Use o decompilador IDA PRO HexRays com OpenAI(ChatGPT) para encontrar possíveis vulnerabilidades em binários
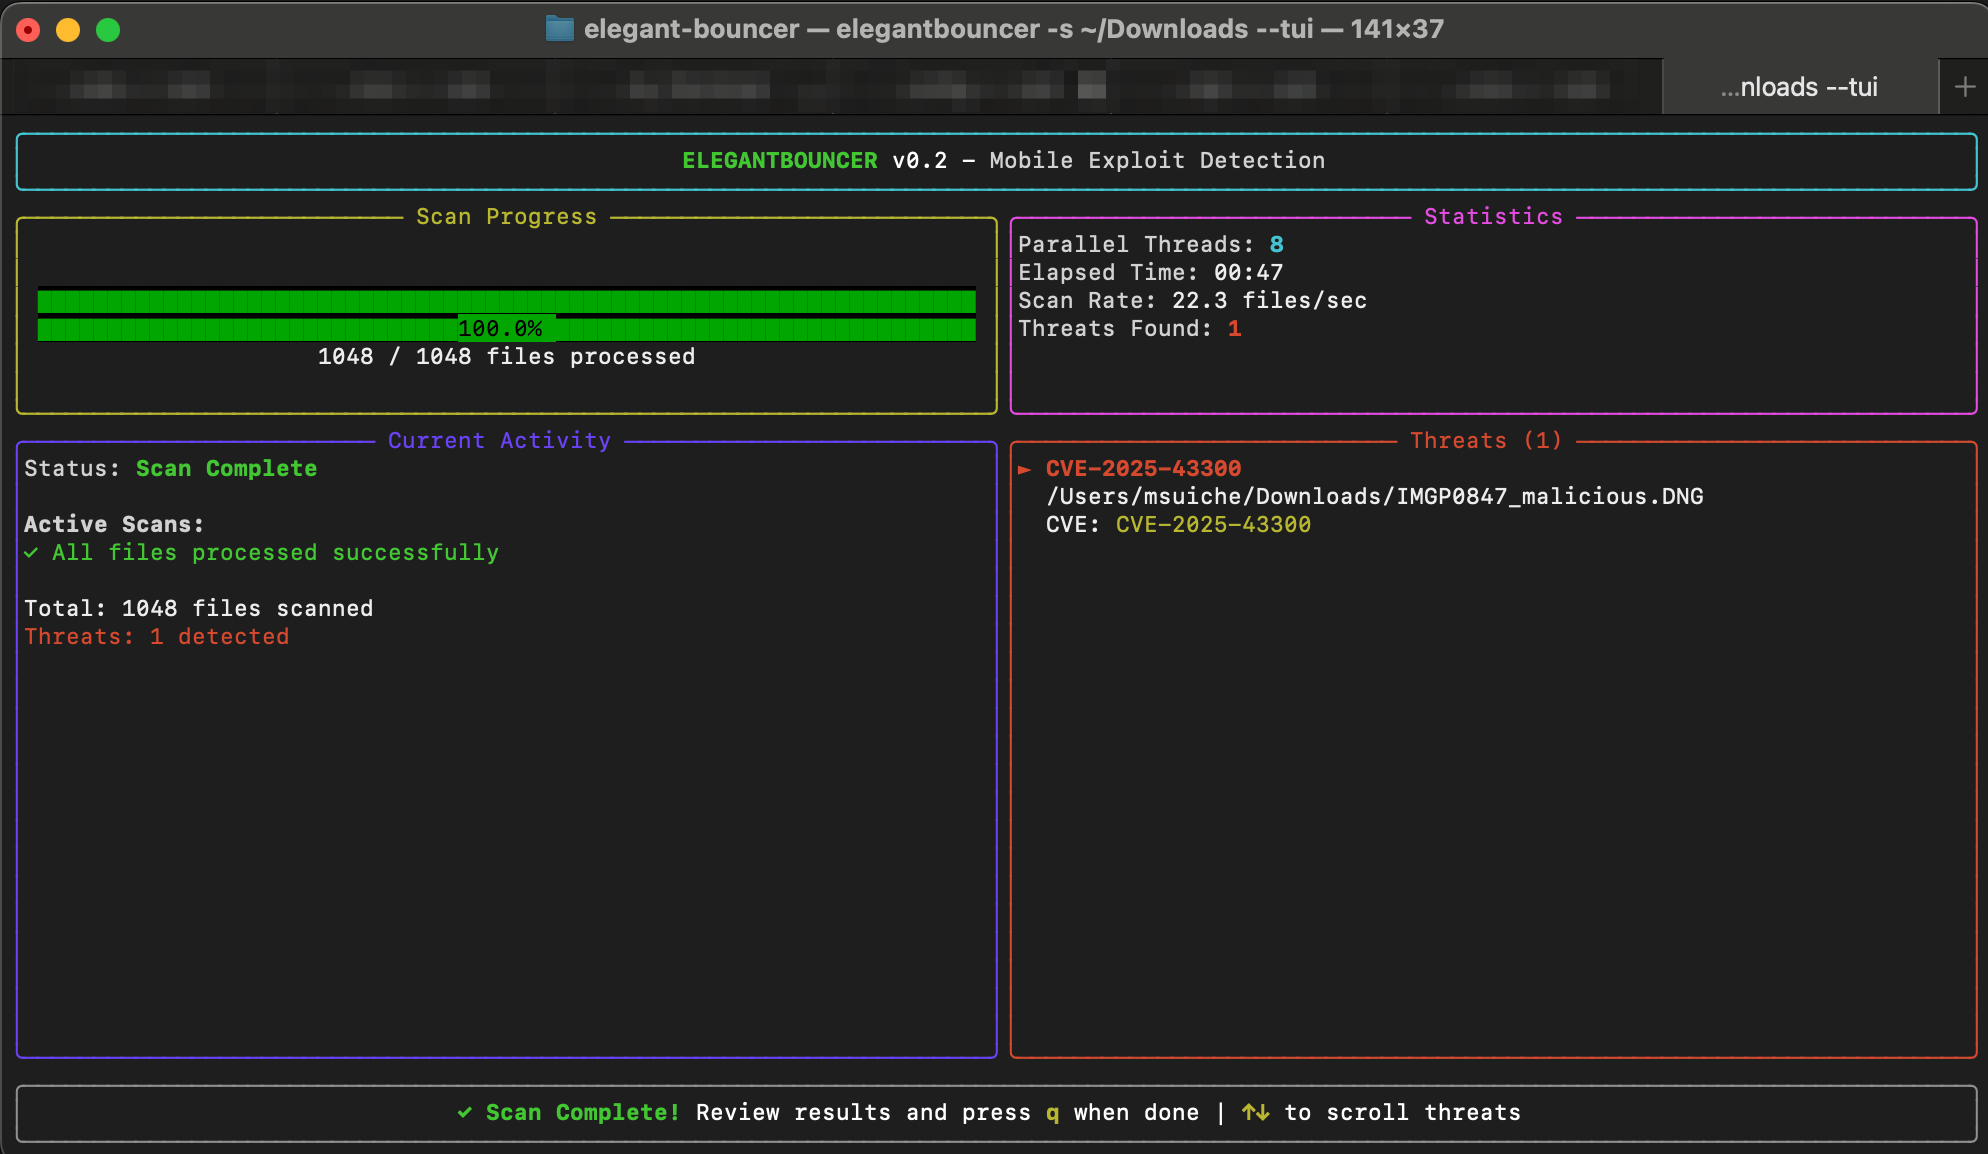 msuiche/elegant-bouncer
ELEGANTBOUNCER é uma ferramenta de detecção de exploits móveis baseados em arquivos.
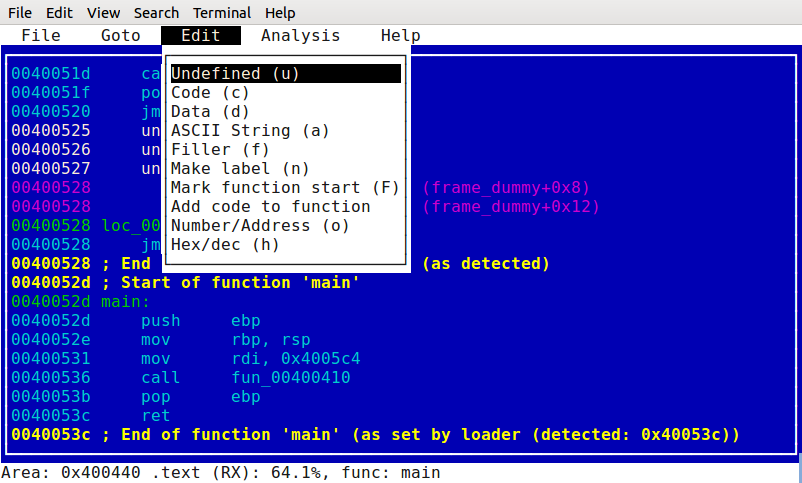 pfalcon/scratchabit
Disassembler interativo facilmente redirecionável e hackeável com API de plugin compatível com IDAPython
 quarkslab/quokka
Quokka: Um Exportador Binário Rápido e Preciso
 ttdennis/fpicker
Suite de fuzzing in-process baseada em Frida com proxy AFL++, modos ativo/passivo independentes e comunicação por memória compartilhada para…
 strivexjun/memorymodulepp
Biblioteca C++ para carregar DLLs diretamente da memória sem tocar no disco, com suporte a tratamento de exceções, permitindo execução furtiva de…
 cristianzsh/freki
Plataforma de análise de malware de código aberto com análise estática de PE, correspondência de padrões YARA, integração com VirusTotal, API REST e…
 lifting-bits/sleigh
Compilação CMake da biblioteca de especificação do processador SLEIGH do Ghidra, fornecendo mecanismos autónomos de desmontagem e elevação de p-code…
 k2/ehtrace
ATrace é uma ferramenta para rastrear a execução de binários no Windows.
 owenpawl/cerberus-re-skill
cerberus-re é um workbench local de engenharia reversa focado em Apple para construir um loop repetível de três cabeças (estática, dinâmica e…
 helixo32/crimsonedr
Simular o comportamento de AV/EDR para treinamento de desenvolvimento de malware.
 ben-lichtman/ropr
Um localizador de gadgets ROP multithreaded extremamente rápido™. Alternativa ao ropper / ropgadget (atualmente apenas x86)
 reb311ion/replica
Plugin do Ghidra que melhora a engenharia reversa ao corrigir desmontagens perdidas, detectar funções, rotular constantes criptográficas e renomear…
 hackerschoice/bincrypter
Empacotar/Criptografar/Ofuscar ELF + SHELL scripts
 mynameismeerkat/pyretic
pyREtic é um framework extensível para engenharia reversa de bytecode Python 2.x em memória.
 kazu-yamamoto/pgpdump
Um visualizador de pacotes PGP








