
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Análise de Binários — Página 24 | Kitploit
Categorias

Análise de Binários

Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.

Recomendado pelo Kitploit
Melhores ferramentas

10 selecionadas
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1khá 1 dia
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5khá 14h 22m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4khá 1 mês
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1khá 3 meses
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1khá 3 dias
angr preview#6

angr

GitHubangr/angr
9.0khá 1 dia
capa preview#7

capa

GitHubmandiant/capa
6.1khá 2 dias
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3khá 1 dia
LIEF preview#9

LIEF

GitHublief-project/lief
5.5khá 5h 28m
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4khá 23 dias
Mais recentesRelevânciaMais popularesAtualizadas recentemente
1648 resultados
Callisto preview

Callisto

GitHubjetp1ane/callisto

Ferramenta automatizada de análise de vulnerabilidades binárias que descompila executáveis via Ghidra, verifica código pseudo-C com Semgrep e valida…
static-analysisvulnerability-analysisreverse-engineering+2
368há 3 anos
RESim preview

RESim

GitHubmfthomps/resim

Engenharia reversa de software usando um simulador de sistema completo
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
194há 4 dias
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Biblioteca Python para dissecar e analisar dados relacionados ao Cobalt Strike, como payloads do Beacon e perfis Malleable C2.
network-forensicsmalware-analysisdigital-forensics+4
193há 16 dias
drltrace preview

drltrace

GitHubmxmssh/drltrace

Drltrace é um rastreador de chamadas de biblioteca para aplicações Windows e Linux.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
419há 6 anos
Reversecore_MCP preview

Reversecore_MCP

GitHubsjkim1127/reversecore_mcp

Um servidor MCP com foco em segurança que capacita agentes de IA a realizar engenharia reversa automatizada, análise de malware, perícia forense,…
ioc-managementstatic-analysisdynamic-analysis-sandboxing+7
185há 14 dias
PyMemoryEditor preview

PyMemoryEditor

GitHubjeanextreme002/pymemoryeditor

Uma biblioteca, aplicação e MCP em Python puro que permite inspecionar, modificar e pesquisar a memória de qualquer processo em execução em poucas…
memory-forensicsexploitationreverse-engineering+3
206há 19 dias
cave_miner preview

cave_miner

GitHubantonin-deniau/cave_miner

Pesquisar por code cave em todos os binários

code-analysisexploitationreverse-engineering+1
286há 2 meses
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Ferramentas de Evasão de Antivírus em Python
encryption-decryption-toolspayload-generationexploitation+9
515há 1 ano
AtomicSyscall preview

AtomicSyscall

GitHubdaem0nc0re/atomicsyscall

Ferramentas e PoCs para investigação de syscalls do Windows.
ids-ips-evasionreverse-engineeringbinary-analysis+3
364há 11 meses
javaserializetools preview

javaserializetools

GitHubshack2/javaserializetools

Java反序列化漏洞利用工具V1.0 Ferramenta de verificação de vulnerabilidades relacionadas à desserialização Java, desenvolvida com JDK 1.8+NetBeans 8.2, o…
vulnerability-analysisexploitationweb-application-exploitation+2
513há 7 anos
ttddbg preview

ttddbg

GitHubairbus-cert/ttddbg

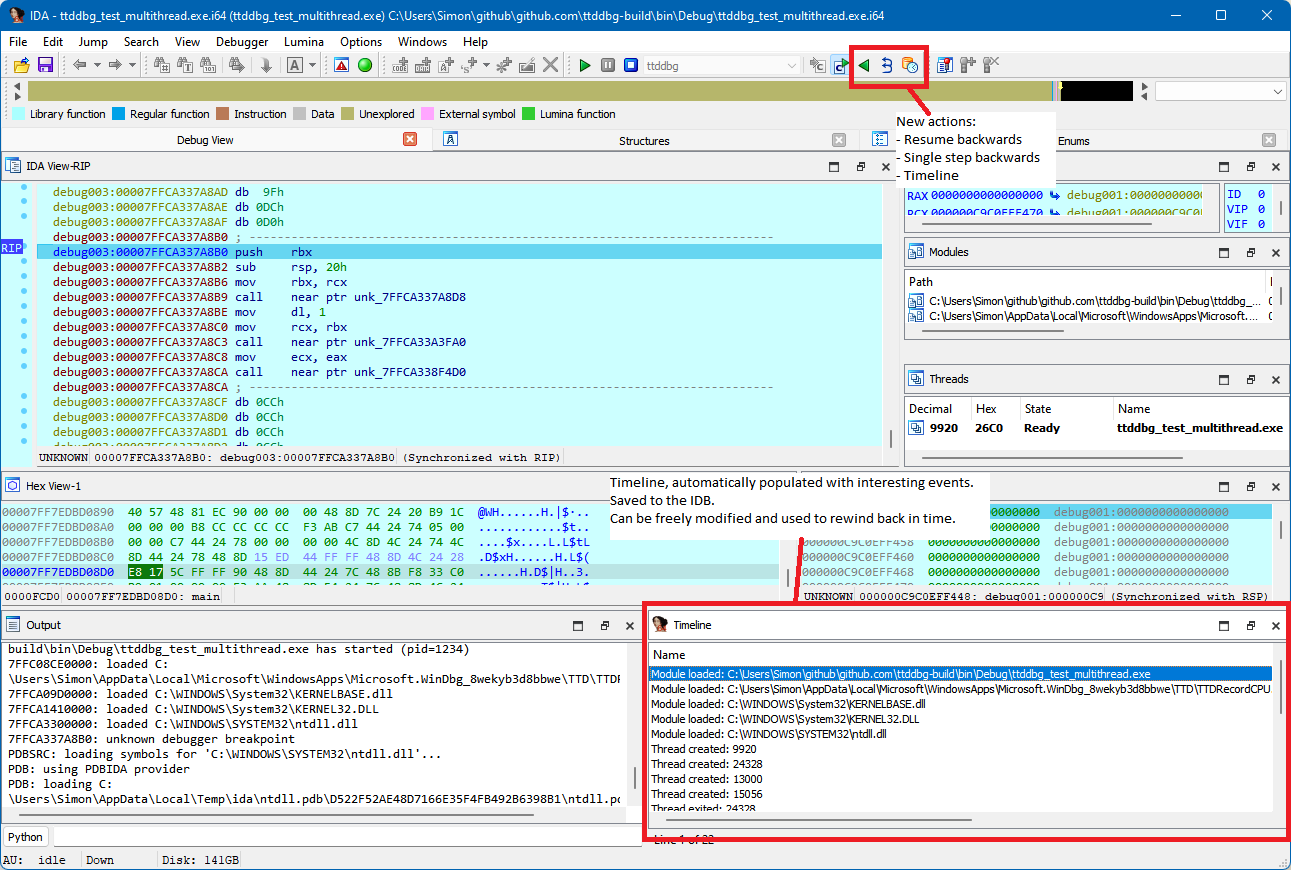
Depuração de viagem no tempo — plugin para IDA
dynamic-code-analysisreverse-engineeringdebuggers+1
598há 2 anos
Evasor preview

Evasor

GitHubcyberark/evasor

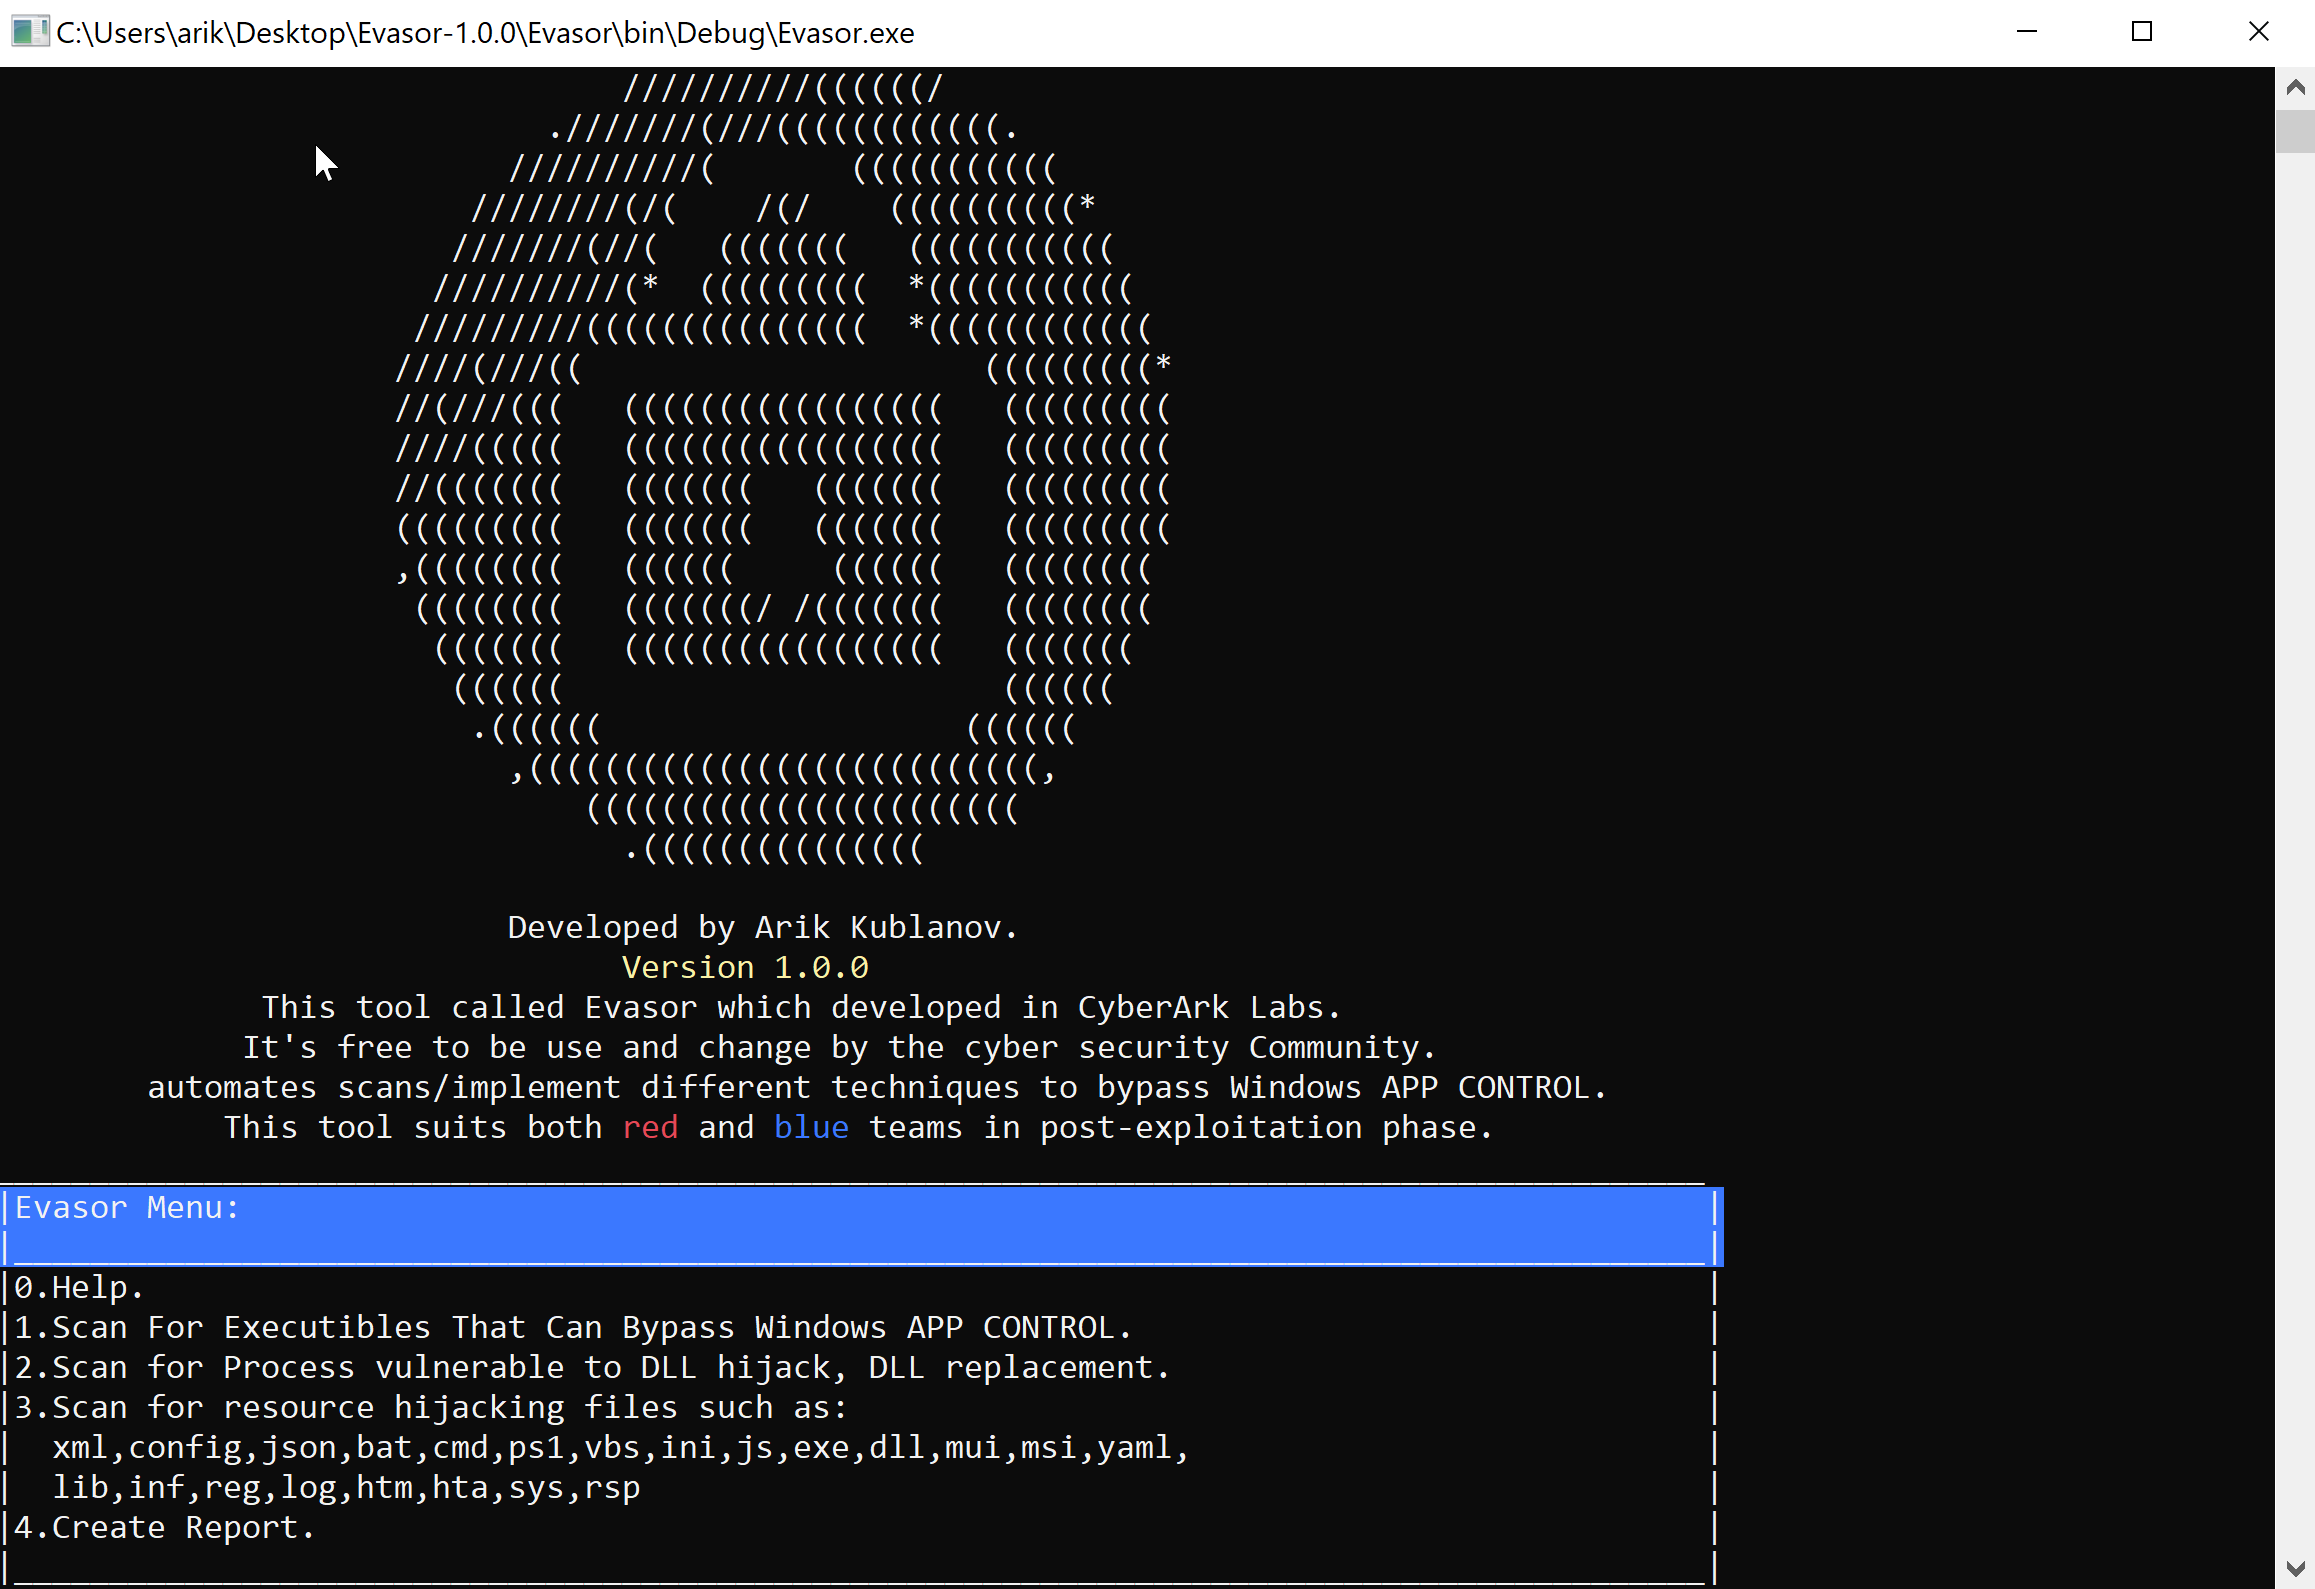
Uma ferramenta a ser usada na fase pós-exploração por equipes azuis e vermelhas para contornar políticas de APPLICATIONCONTROL
defensive-toolsprivilege-escalationvulnerability-analysis+3
324há 6 anos
CVE-Reverse preview

CVE-Reverse

GitHubhttpvoid/cve-reverse

Lista curada de CVEs que foram engenharia reversa e analisados, servindo como um recurso para pesquisa de vulnerabilidades, compreensão de exploração…
vulnerability-analysisreverse-engineeringbinary-analysis+3
283há 4 anos
heaphopper preview

heaphopper

GitHubangr/heaphopper

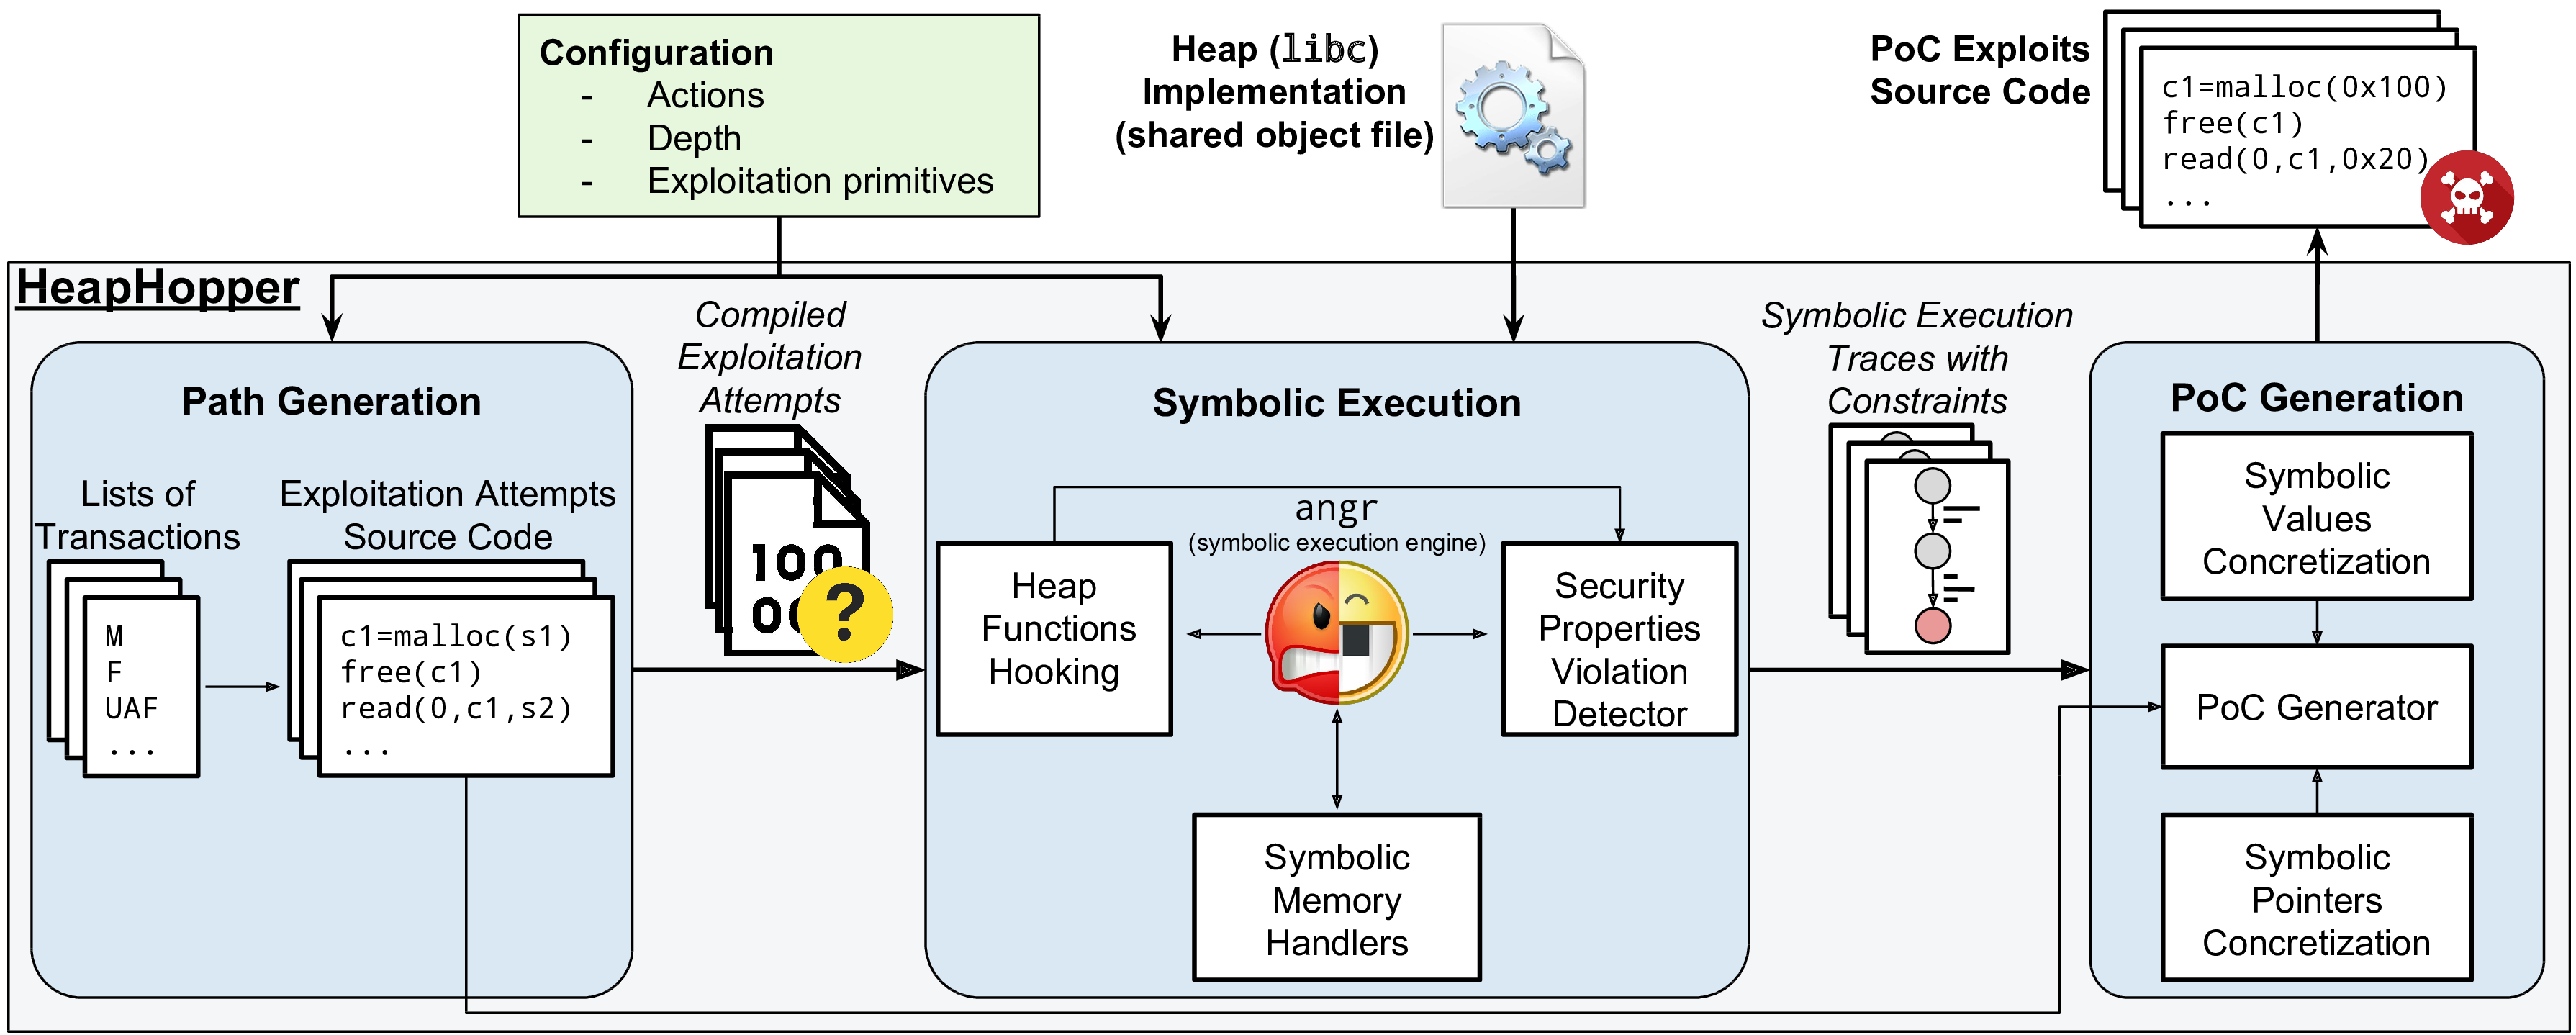
HeapHopper é um framework de verificação de modelos limitados para implementações de Heap
vulnerability-analysisfuzzingbinary-analysis+2
228há 1 mês
WDExtract preview

WDExtract

GitHubhfiref0x/wdextract

Extrair a base de dados do Windows Defender de arquivos vdm e descompactá-la.
encryption-decryption-toolsreverse-engineeringforensics+2
490há 6 meses
VMUnprotect.Dumper preview

VMUnprotect.Dumper

GitHubvoid-stack/vmunprotect.dumper

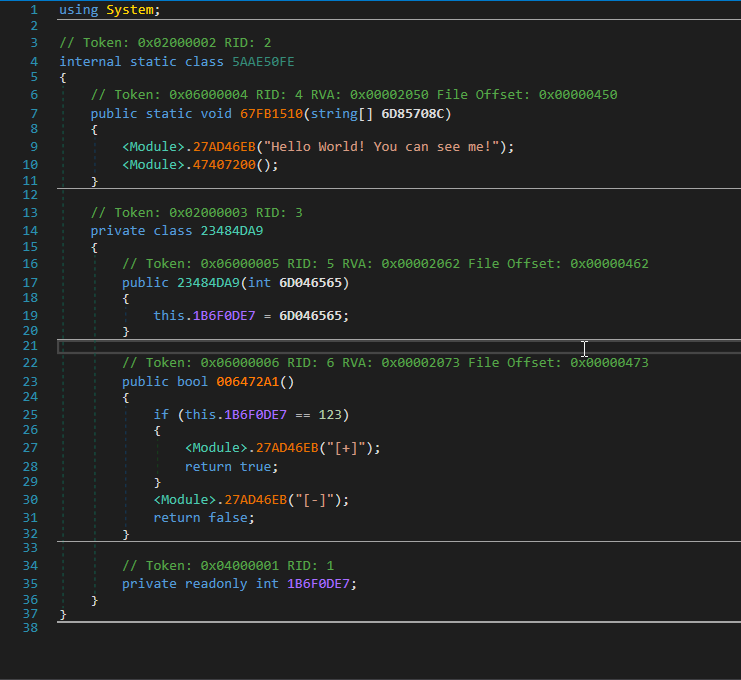
VMUnprotect.Dumper pode remover dinamicamente a proteção de Assembly protegido por VMProtect.
dynamic-code-analysisreverse-engineeringmalware-analysis+1
459há 4 anos
FalconEye preview

FalconEye

GitHubrajiv2790/falconeye

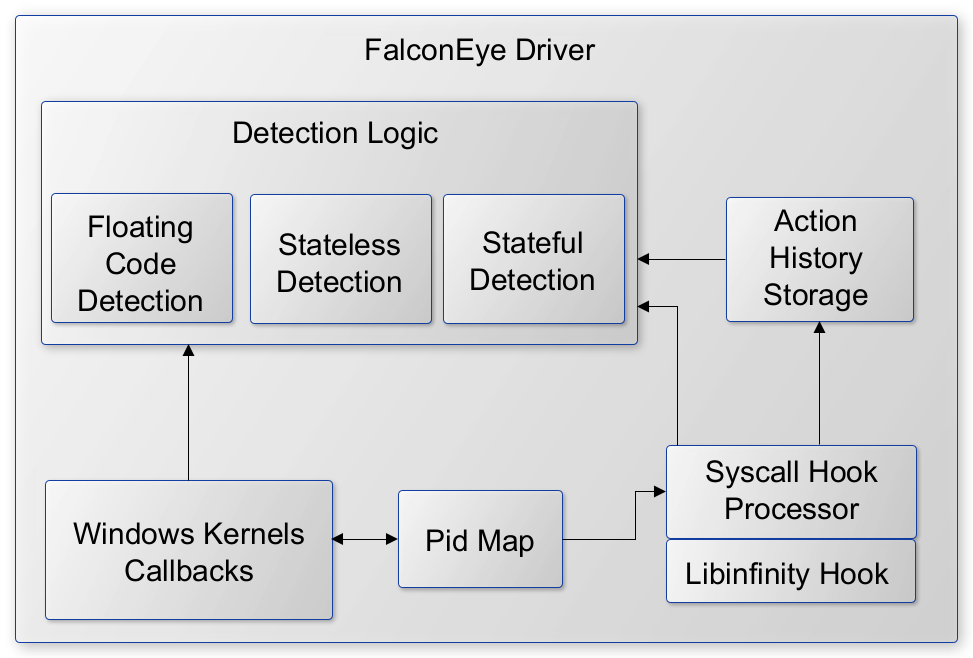
Driver de kernel do Windows para detecção em tempo real de técnicas de injeção de processos, incluindo shellcode, DLL e injeção reflexiva, com…
defensive-toolsmalware-analysisbinary-analysis+1
310há 5 anos
CVE-2023-4863 preview

CVE-2023-4863

GitHubmistymntncop/cve-2023-4863

Prova de conceito para CVE-2023-4863, um estouro de buffer heap na decodificação de imagem WebP. Demonstra o mecanismo de gatilho code_lengths…


vulnerability-analysiscode-analysisexploitation+2
318há 2 anos
Anterior1…232425…92Próximo







