
 #1
Ferramentas de engenharia reversa de binários, desmontagem, descompilação e aplicação de patches.
Recomendado pelo Kitploit

 mynameismeerkat/pyretic
pyREtic é um framework extensível para engenharia reversa de bytecode Python 2.x em memória.
 kazu-yamamoto/pgpdump
Um visualizador de pacotes PGP
 frank2/packer-tutorial
Um tutorial sobre como escrever um packer para Windows!
 trailofbits/cobra
Reconstrução de Aritmética Baseada em Coeficientes — um simplificador de expressões Mixed Boolean-Arithmetic (MBA) para desofuscação
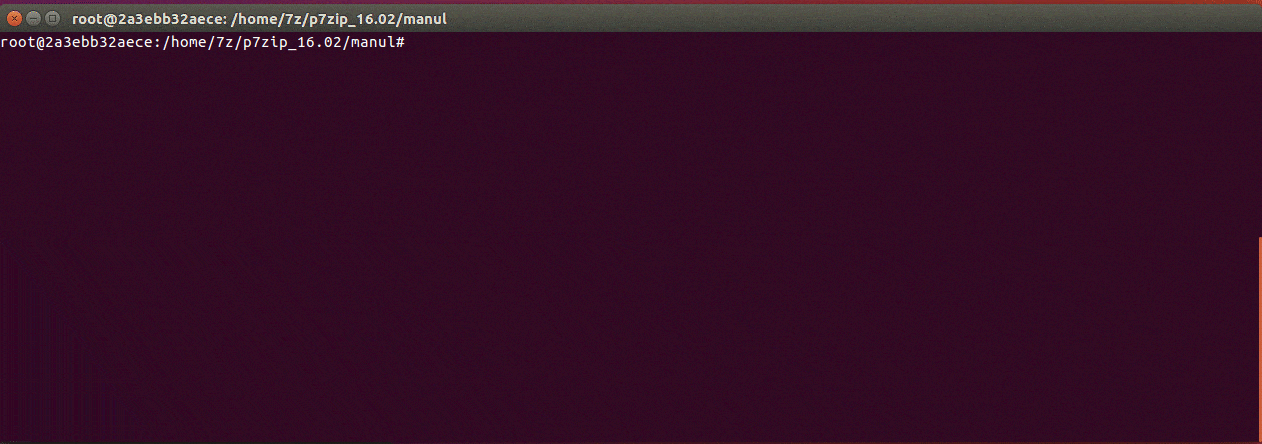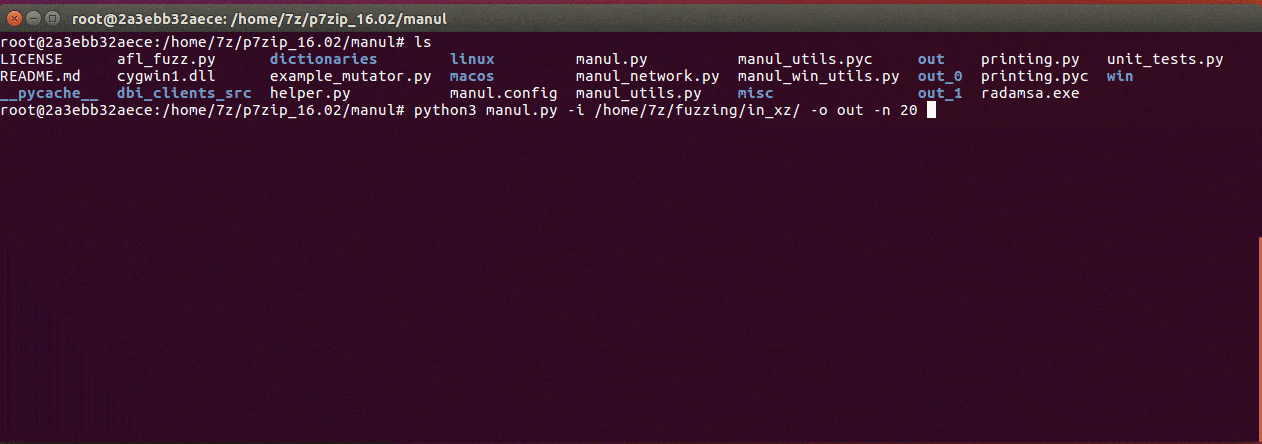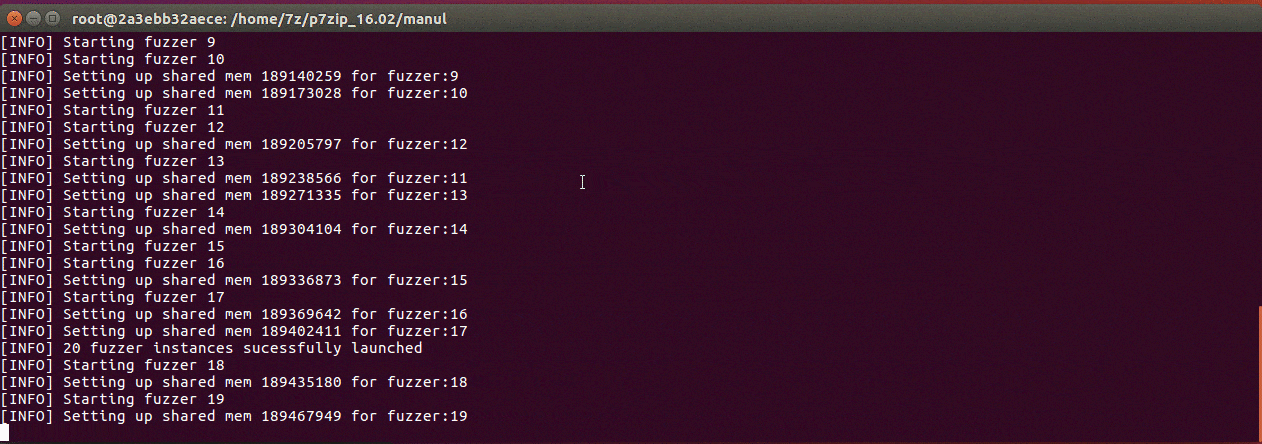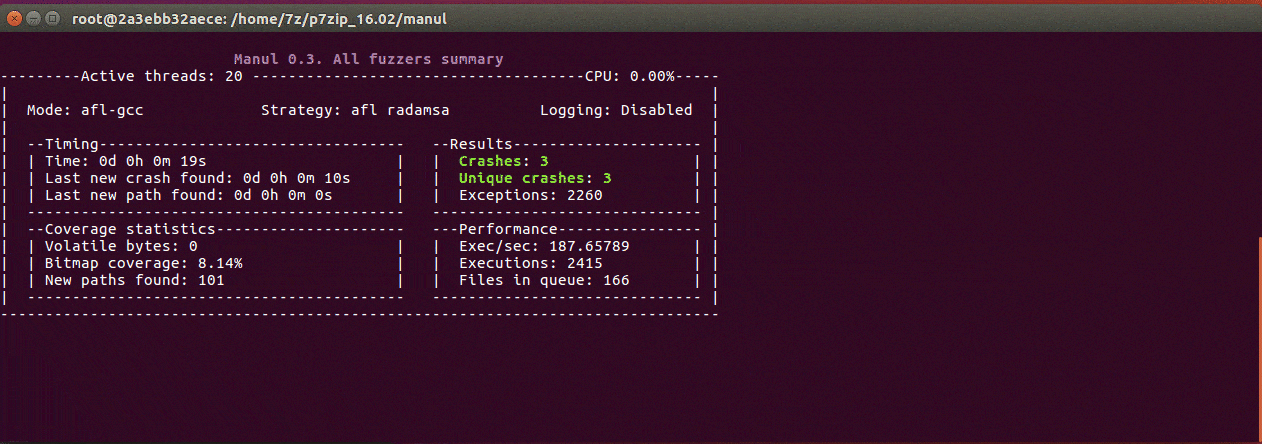 mxmssh/manul
Manul é um fuzzer paralelo guiado por cobertura para binários de código aberto e blackbox no Windows, Linux e MacOS.
 matheuzsecurity/furtex
Kit de pesquisa de pós-exploração e evasão para Linux.
 mr-un1k0d3r/windows-signedbinary
Muta binários Windows assinados para reter assinaturas de catálogo válidas enquanto altera os hashes dos arquivos, contornando bloqueios de endpoints…
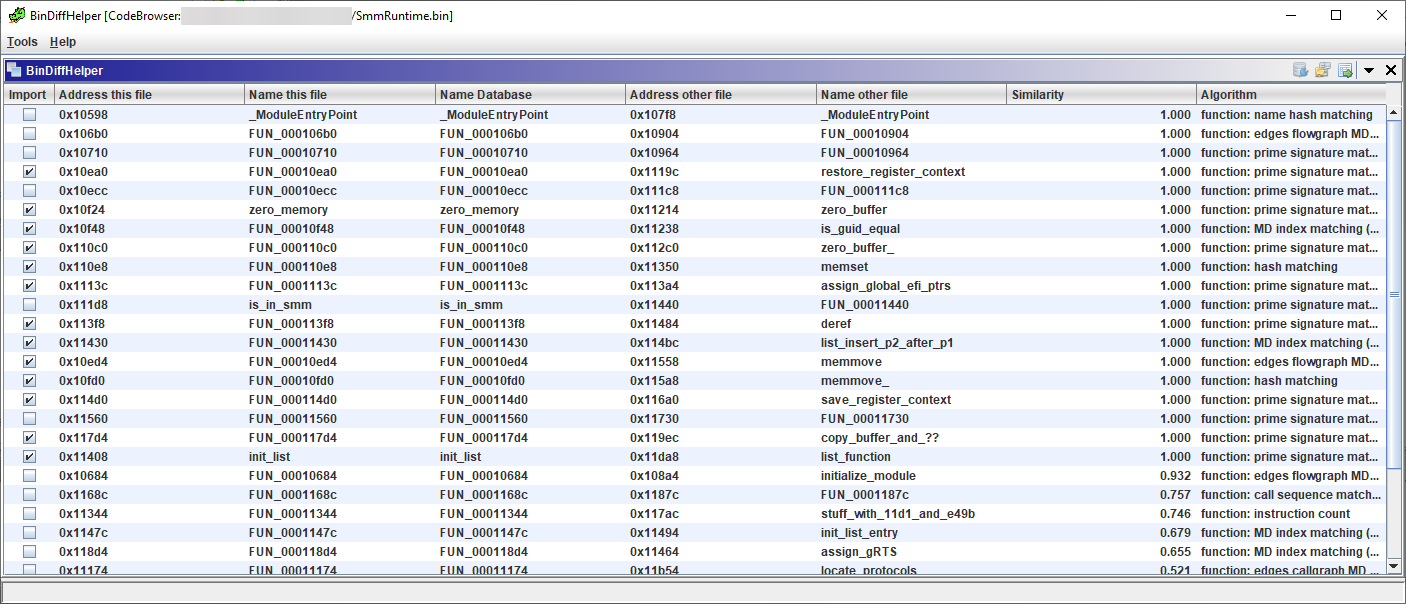 ubfx/bindiffhelper
Extensão do Ghidra para integrar o BinDiff para correspondência de funções
 uds-se/formatfuzzer
Fuzzer de formato binário orientado por template que gera e analisa entradas de teste válidas em alta velocidade, com integração AFL++ para fuzzing…
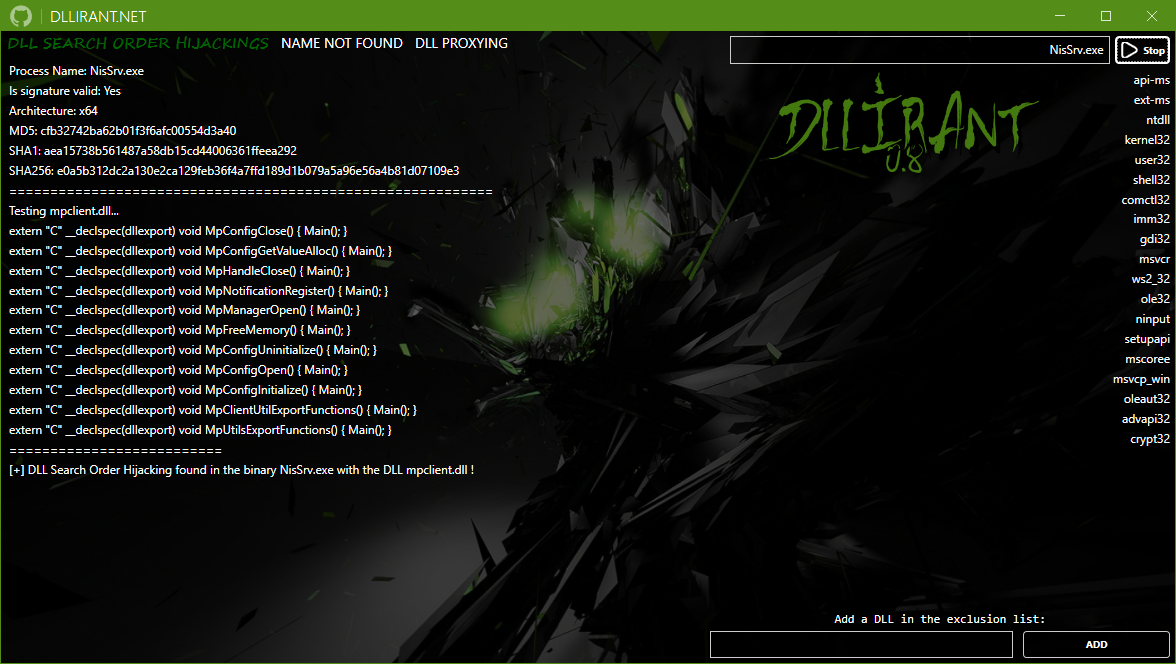 redteamsocietegenerale/dllirant
DLLirant é uma ferramenta para automatizar as pesquisas de DLL Hijacking em um binário especificado.
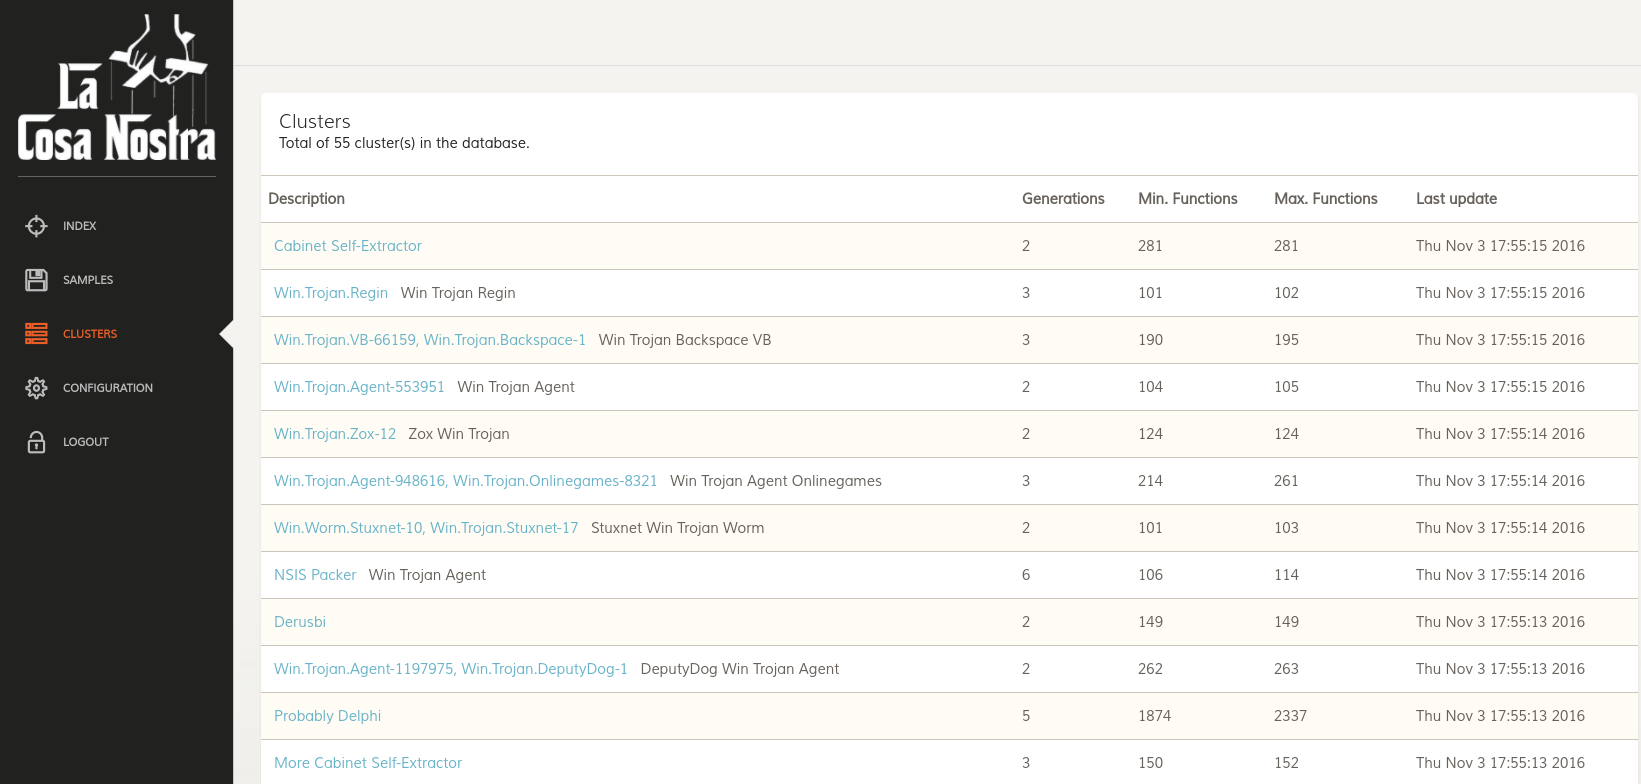 joxeankoret/cosa-nostra
Cosa Nostra, um toolkit FOSS de clusterização de malware baseado em grafos.
 airbus-cyber/ghidralligator
Emulador de pcode multiarquitetura usando Ghidra/Sleigh para fuzzing com AFL++ de binários, firmware e alvos embarcados; detecta bugs de corrupção de…
 nccgroup/asatools
Repositório principal para obter todos os projetos de ferramentas do NCC Group relacionados ao Cisco ASA.
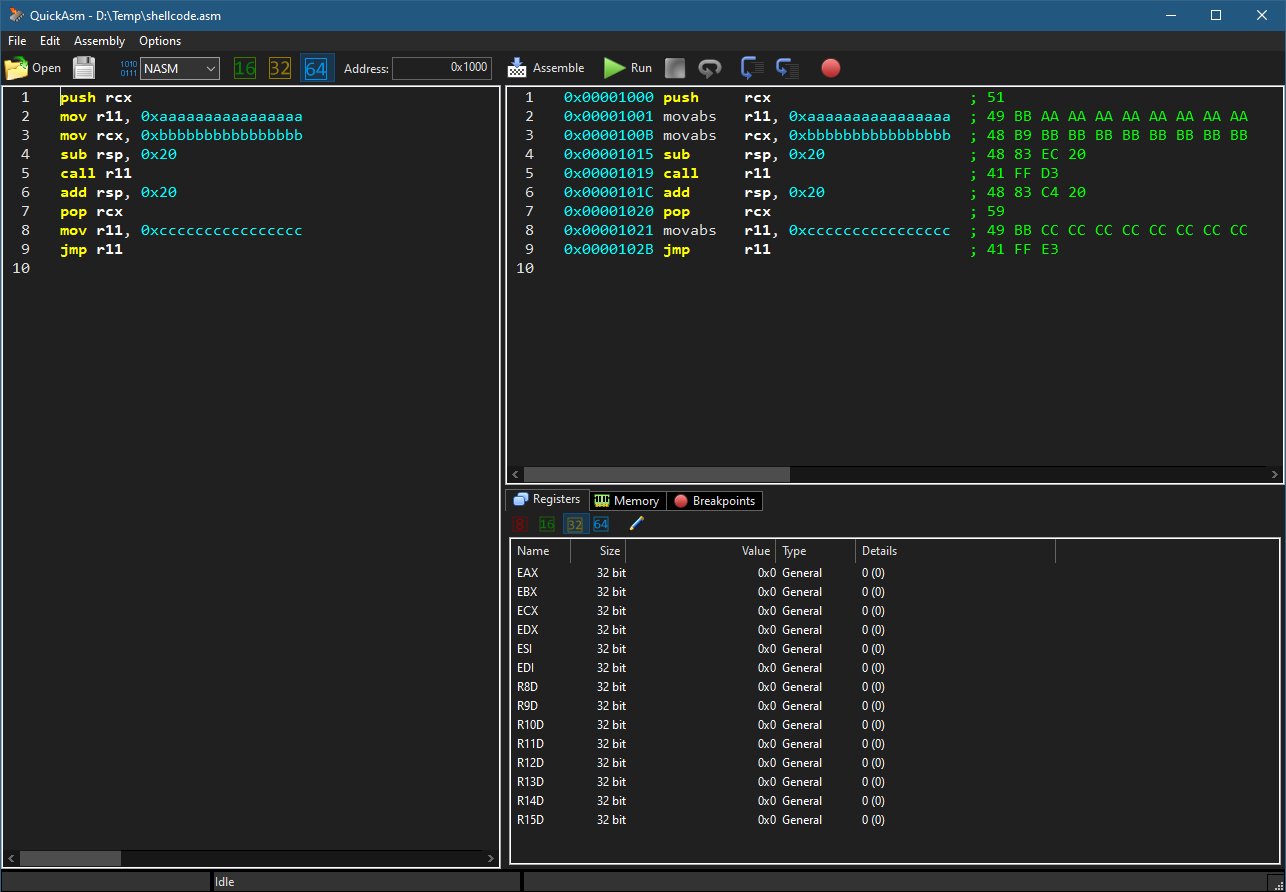 zodiacon/quickasm
Simples assembler/disassembler/emulador x86/x64
 secrary/infectpe
InfectPE - Injetar código personalizado em arquivo PE [Este projeto não é mais mantido]
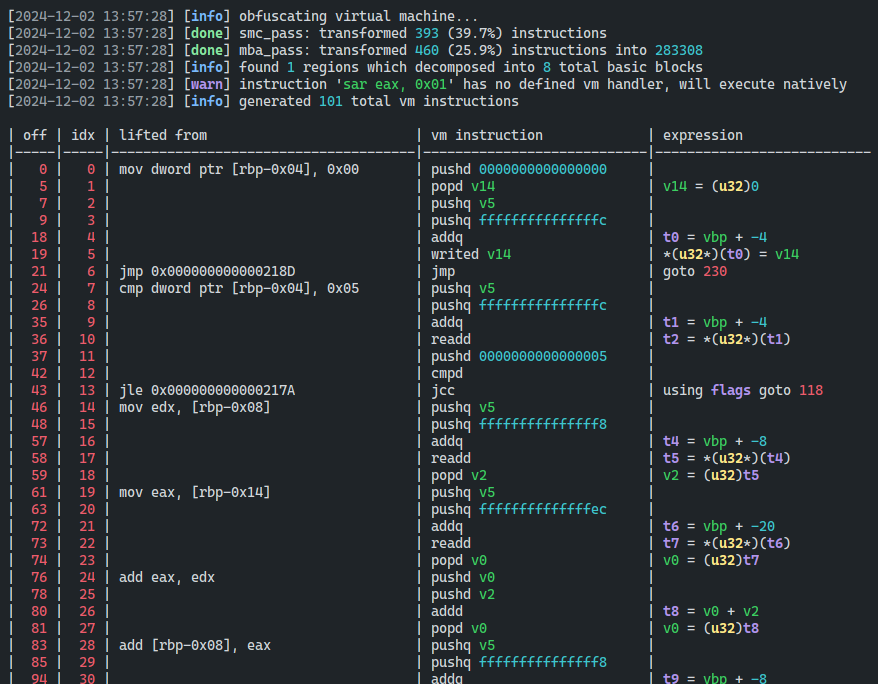 dmaivel/covirt
Um virtualizador de código x86-64 para ofuscação baseada em VM.
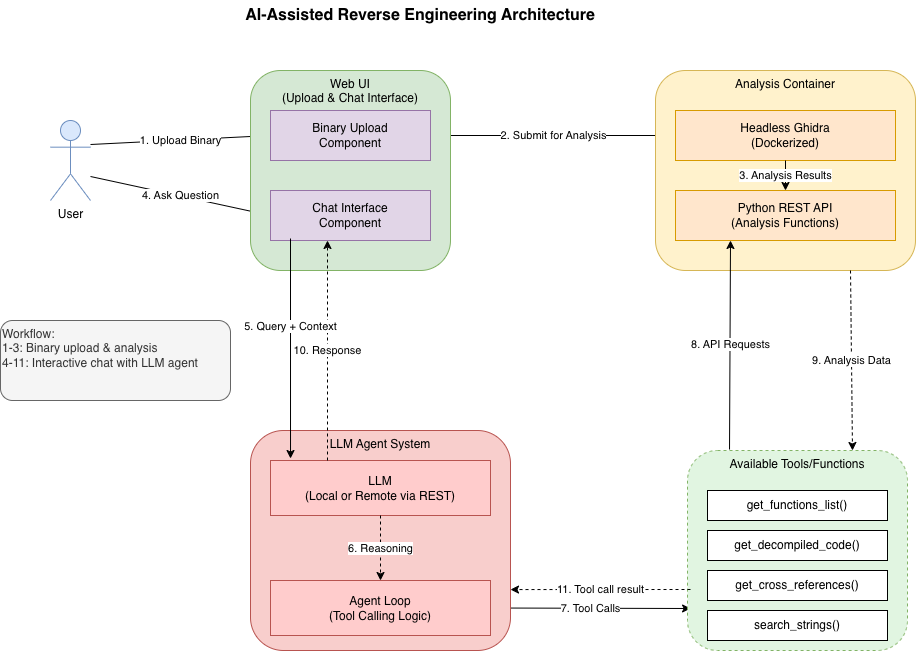 biniamf/ai-reverse-engineering
Engenharia Reversa Assistida por IA com Ghidra
 cellebrite-labs/ida_kernelcache
Um Kit de Ferramentas IDA para analisar kernelcaches do iOS.








