Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
replica — Plugin do Ghidra que melhora a engenharia reversa ao corrigir desmontagens perdidas, detectar funções, rotular constantes criptográficas e renomear funções com base em chamadas de API e referências de string. | Kitploit
Ferramentas/GitHubGitHub/reb311ion/replica
Análise EstáticaEngenharia ReversaAnálise de MalwareCriptografiaAnálise de Binários
GitHubreb311ion/replica

replica

Plugin do Ghidra que melhora a engenharia reversa ao corrigir desmontagens perdidas, detectar funções, rotular constantes criptográficas e renomear funções com base em chamadas de API e referências de string.

Ver Repositório
3153039há 6 anosRevisado pelo Kitploit
Compartilhar

REPLICA

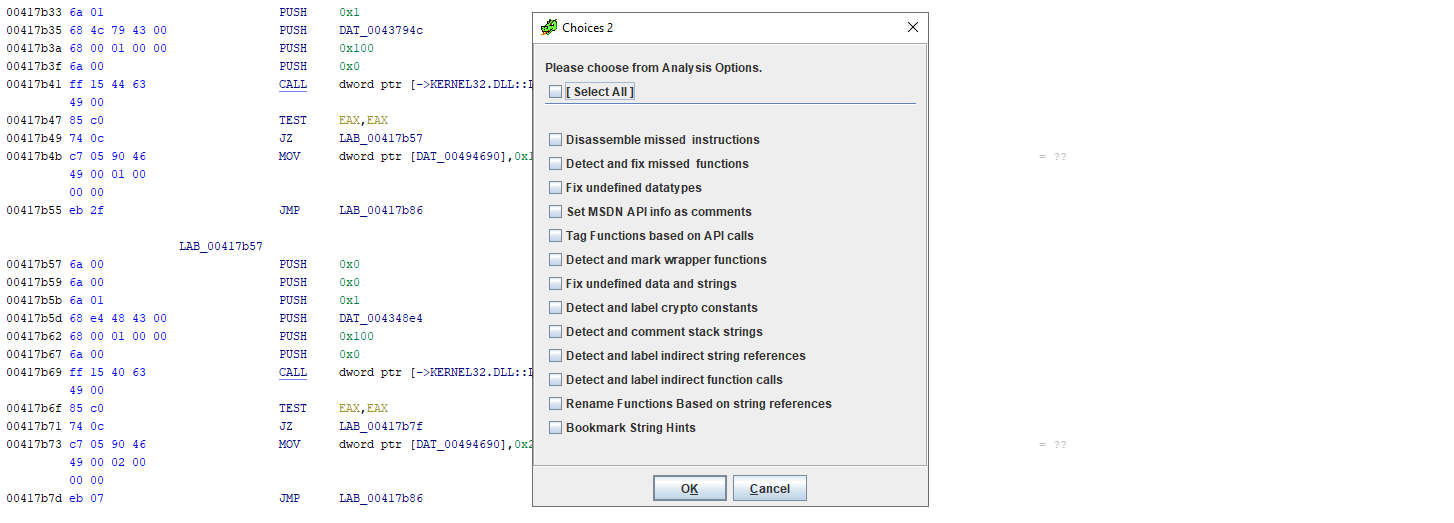
Exemplo

DOMINE O DRAGÃO

✨Funcionalidades

  • ⚡ Desmontar instruções perdidas - Defina código que a análise automática do Ghidra deixou passar
  • ⚡ Detectar e corrigir funções perdidas - Defina funções que a análise automática do Ghidra deixou passar
  • ⚡ Corrigir tipos de dados 'undefinedN' - Melhore a Desmontagem e Decompilação corrigindo os tipos de dados 'undefinedN'
  • ⚡ Definir informações de API MSDN como comentários - Integre informações sobre funções, argumentos e valores de retorno na listagem de desmontagem do Ghidra na forma de comentários
  • ⚡ Marcar funções com base em chamadas de API - renomeie funções que chamam uma ou mais APIs com o nome da API e a família do tipo de API, se disponível
  • ⚡ Detectar e marcar funções wrapper - Renomeie funções wrapper com o nível de encapsulamento e o nome da função encapsulada
  • ⚡ Corrigir dados e strings indefinidos - Define strings ASCII que a análise automática do Ghidra deixou passar e converte bytes indefinidos no segmento de dados em DWORDs/QWORDs
  • ⚡ Detectar e rotular constantes criptográficas - Pesquise e rotule constantes conhecidas por estarem associadas a algoritmos criptográficos no código
  • ⚡ Detectar e comentar strings de pilha - Encontre e adicione comentários a strings de pilha
  • ⚡ Renomear funções com base em referências de strings - renomeie funções que referenciam uma ou mais strings com o nome da função seguido pelo nome da string.
  • ⚡ Marcar Dicas de Strings - Marque strings interessantes (extensões de arquivo, agentes de navegador, chaves de registro, etc..)

🚀 Instalação:

Copie os arquivos do repositório para qualquer um dos diretórios ghidra_scripts e extraia db.7z. Os diretórios podem ser encontrados em Window->Script Manager->Script Directories
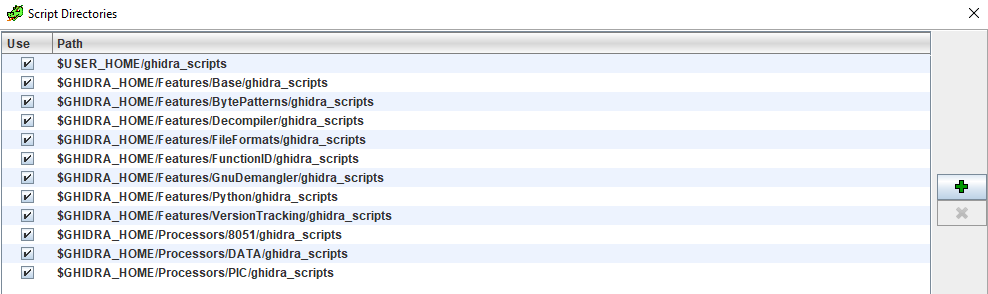
imagem

Pesquise por replica e ative a opção in tool imagem

Pronto! imagem

imagem

🔒 Licença

Licenciado sob GNU General Public License v3.0

⛏️ BUG? ABRA UMA NOVA ISSUE

ABRA NOVA ISSUE

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →