
 #1
Ferramentas para avaliar a segurança de APIs REST, SOAP e GraphQL.
Recomendado pelo Kitploit
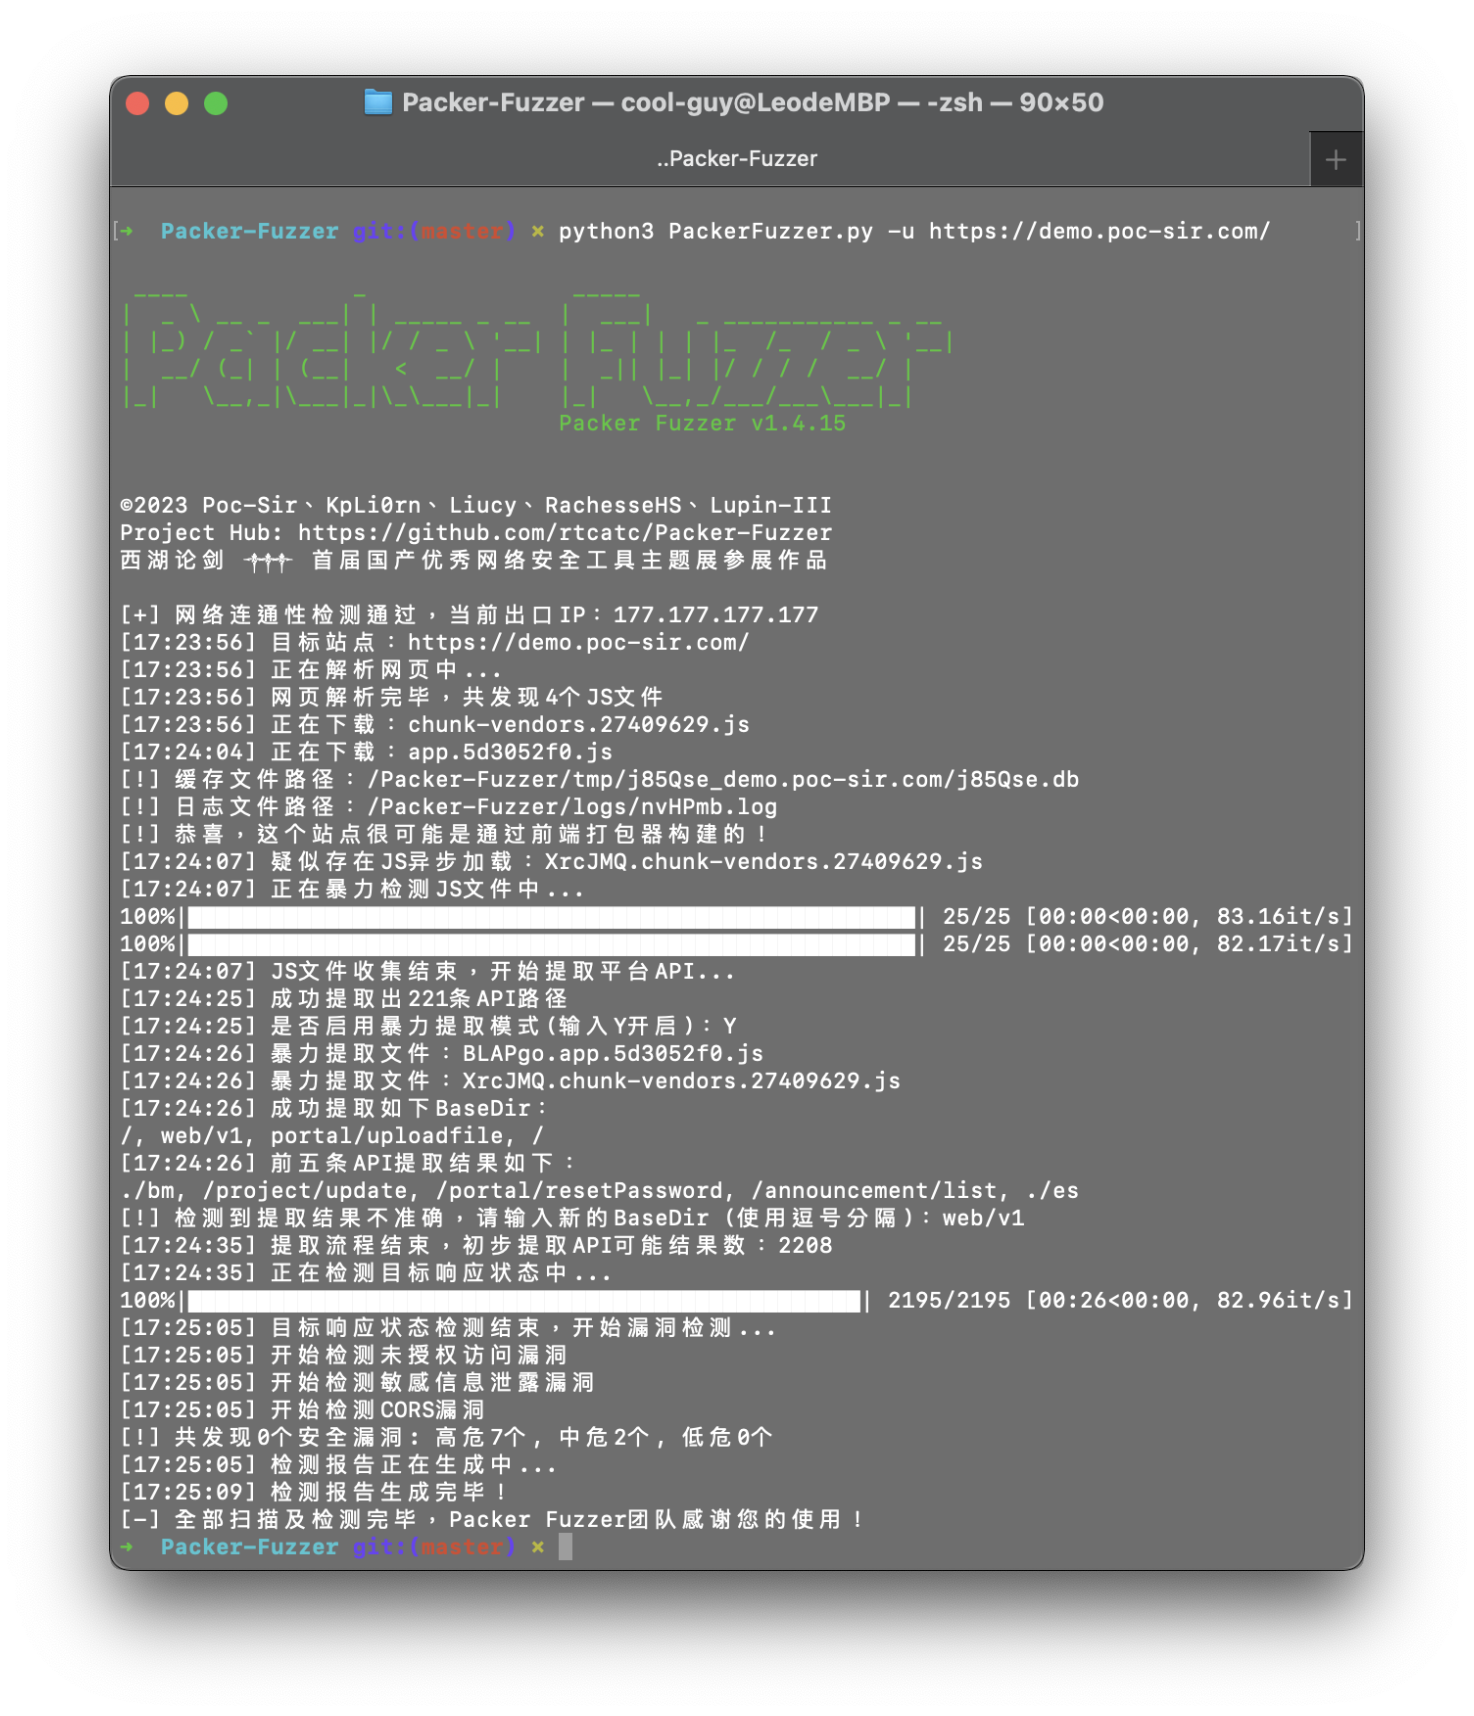
 rtcatc/packer-fuzzer
Packer Fuzzer é um scanner rápido e eficiente para detecção de segurança de sites construídos por empacotadores de módulos JavaScript como Webpack.
 swisskyrepo/graphqlmap
Módulo de segurança para php7 e php8 - Eliminando classes de bugs e aplicando patches virtuais no restante!
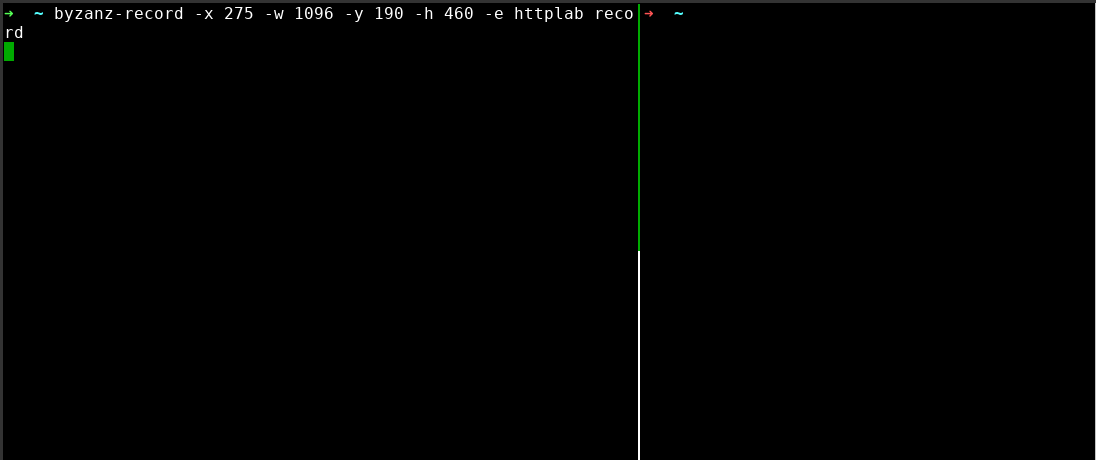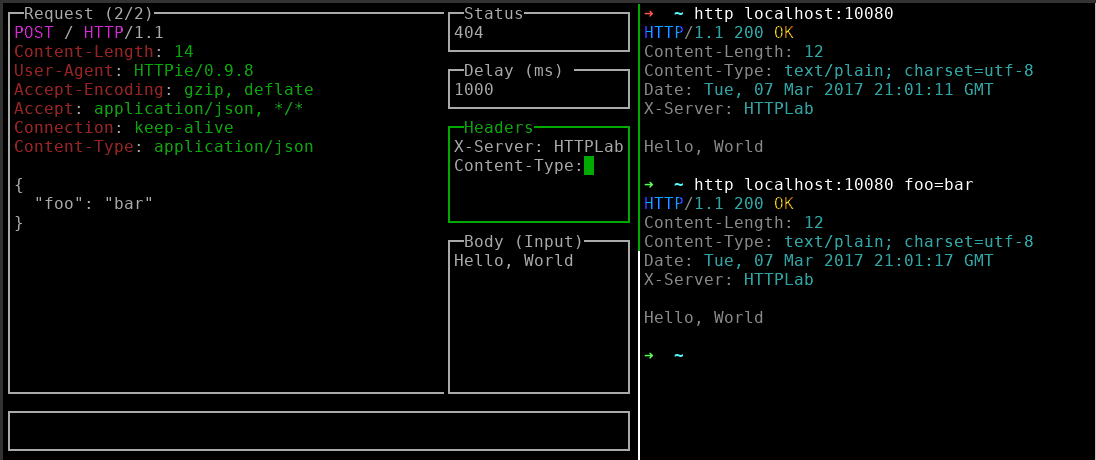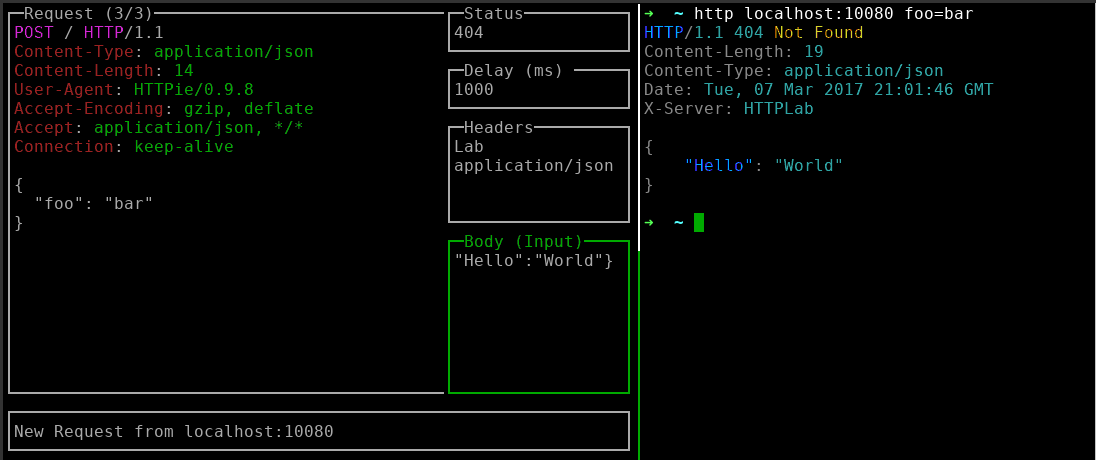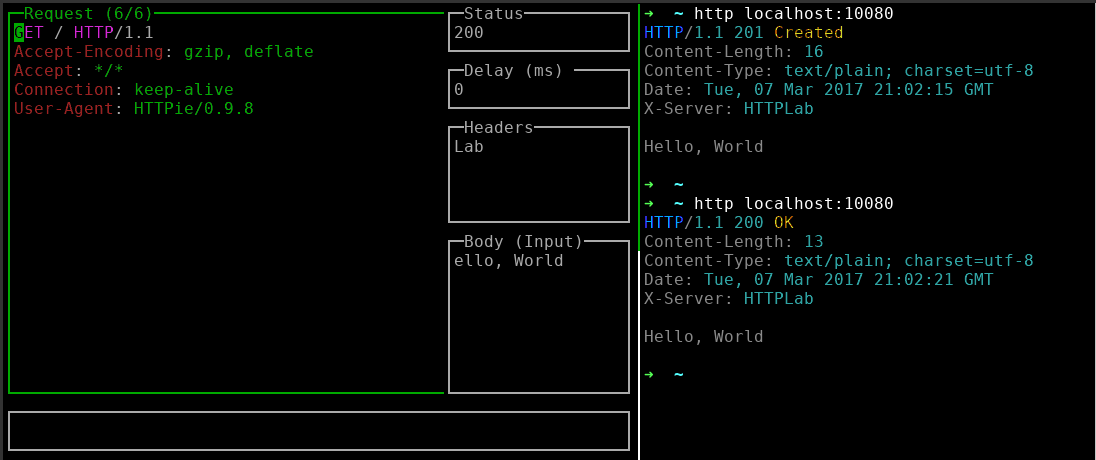 qustavo/httplab
Servidor web interativo para inspecionar requisições HTTP e forjar respostas, com uma interface de terminal para depuração em tempo real e testes de…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 endava/cats
Ferramenta automatizada de fuzzing de API REST e testes negativos para endpoints OpenAPI. Gera, executa e relata milhares de testes auto-recuperáveis…
 knavesec/credmaster
Ferramenta de password spraying CredKing refatorada e aprimorada, usa APIs FireProx para rotacionar endereços IP, permanecer anônimo e contornar o…
 unkn0wn-root/resterm
Cliente de API de terminal para HTTP, GraphQL, gRPC, WebSocket e SSE. Arquivos .http simples que você pode comparar e versionar, com testes com…
 albinowax/activescanplusplus
Extensão do Burp Suite que amplia a verificação ativa e passiva com verificações para ataques de cabeçalho de host, XXE, injeção de linguagem de…
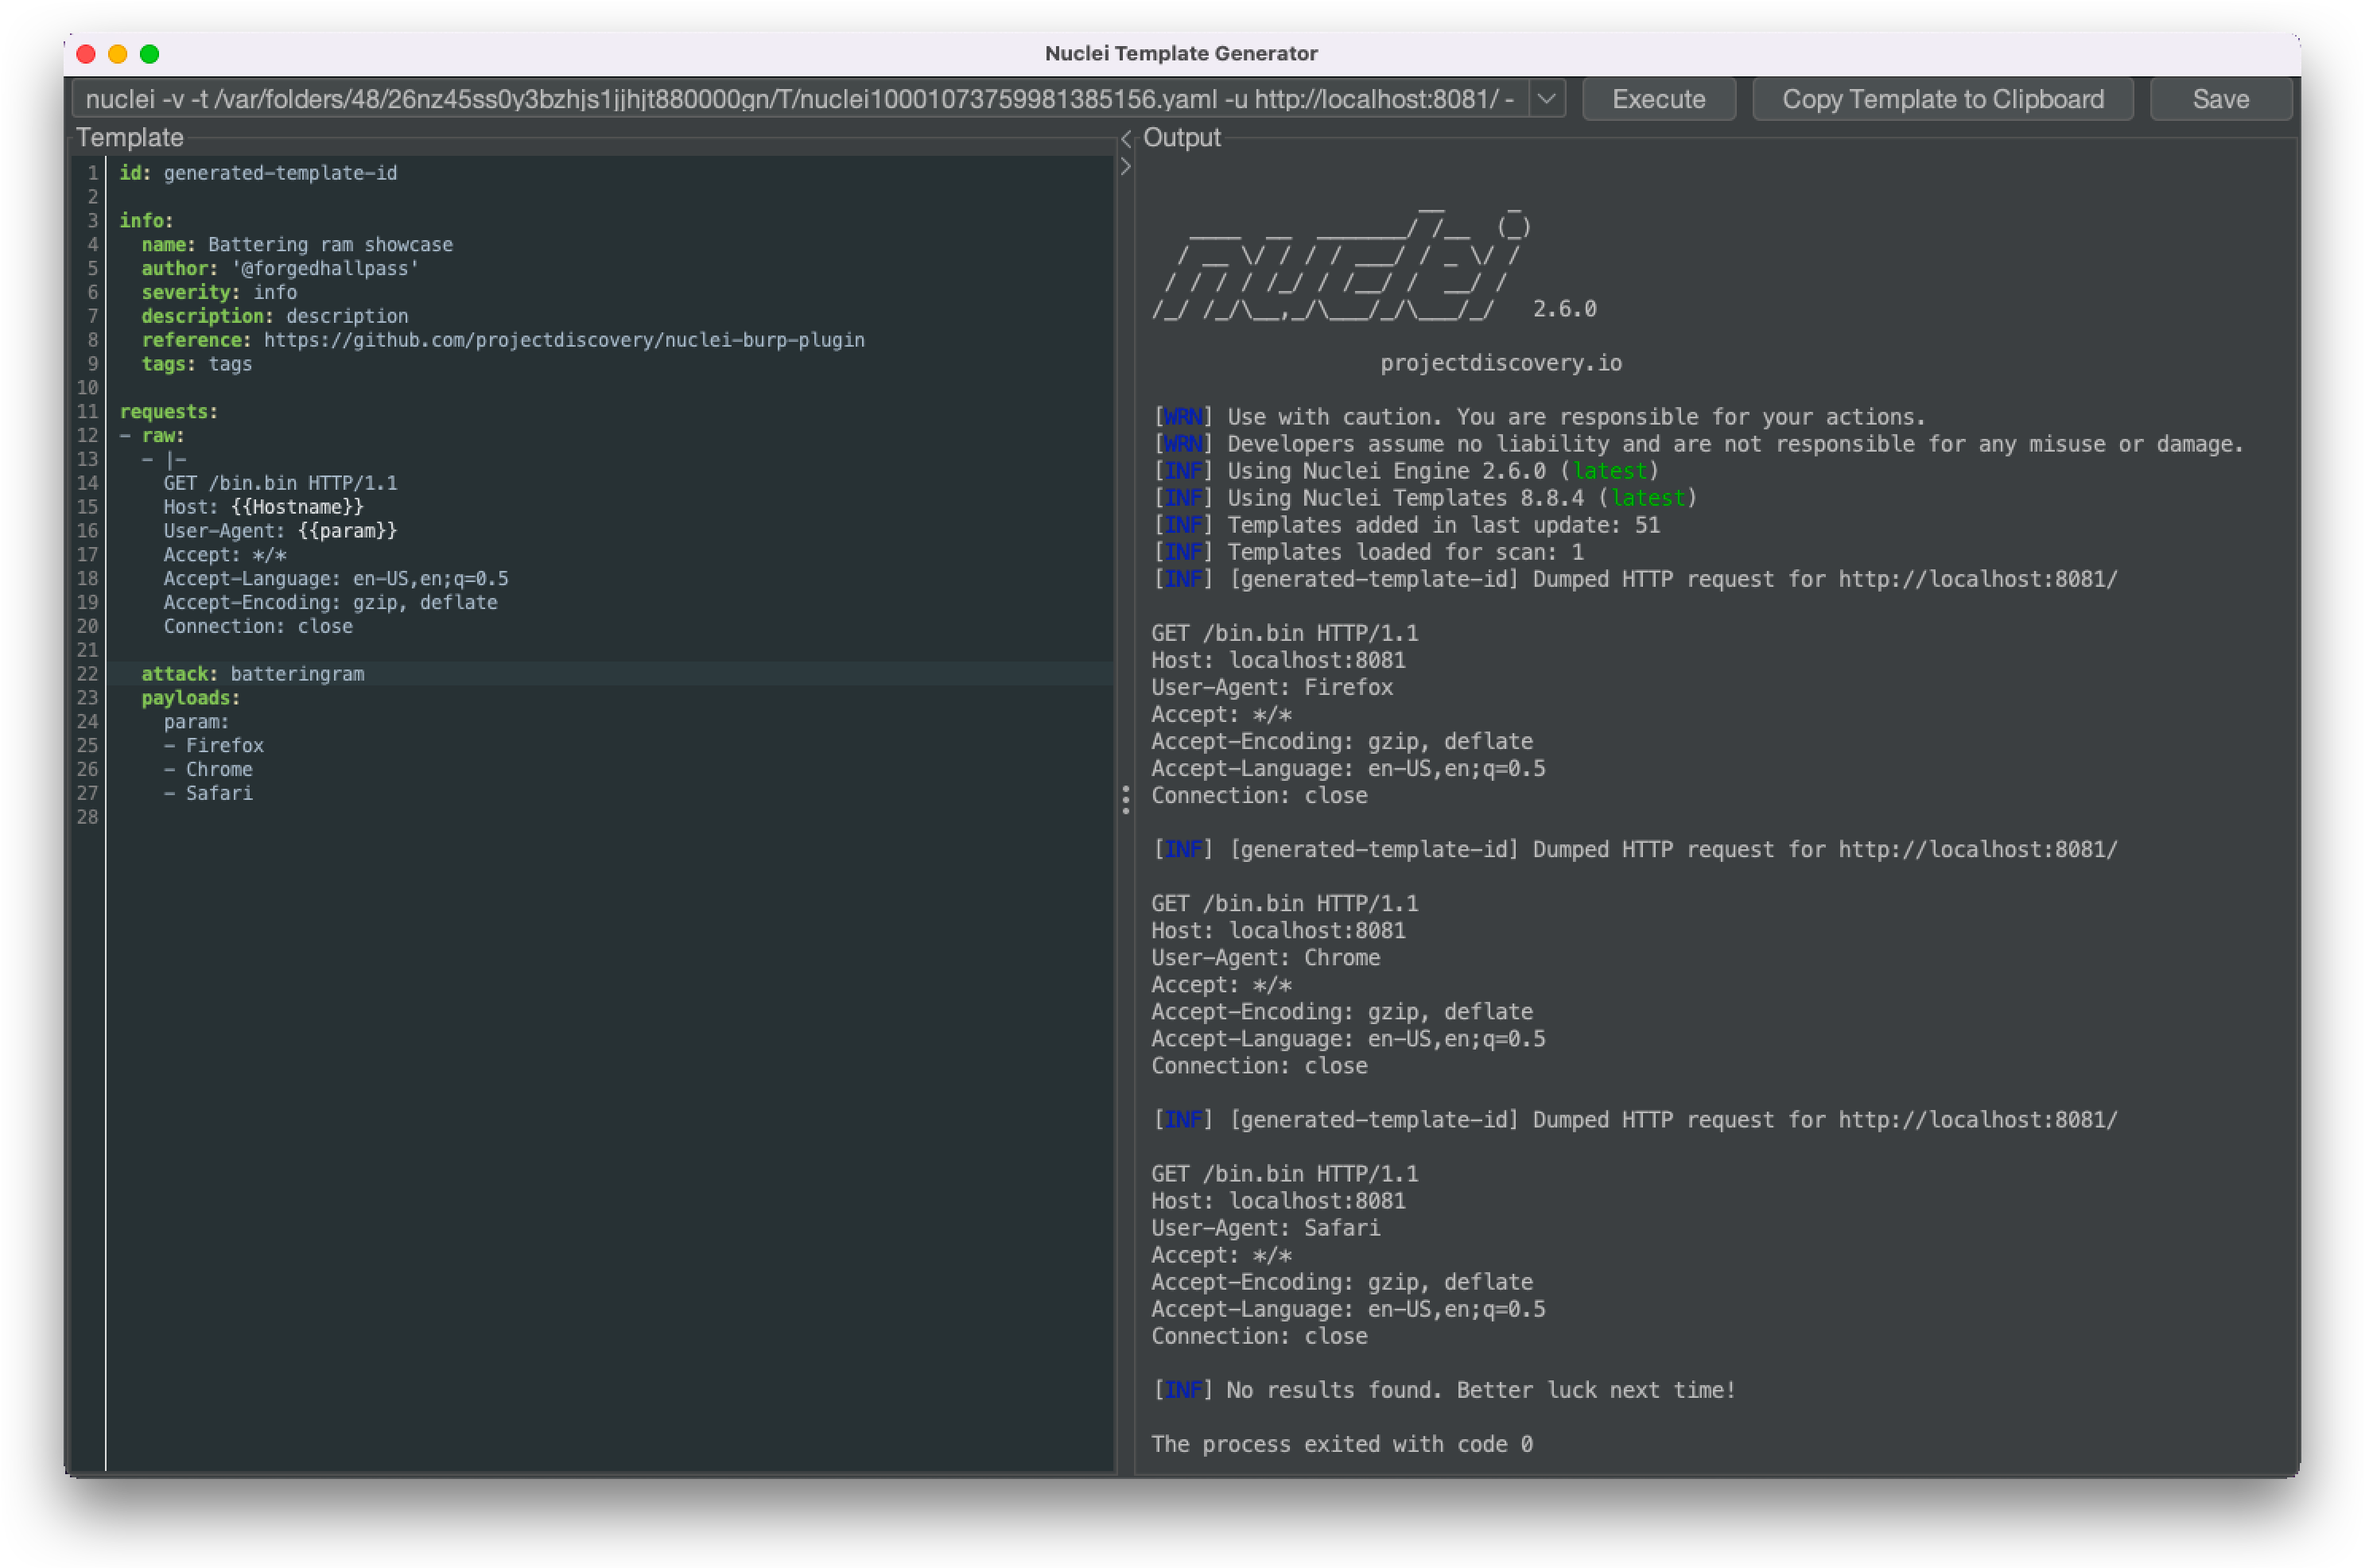 projectdiscovery/nuclei-burp-plugin
Plugin Burp Suite para gerar e executar templates de vulnerabilidade Nuclei diretamente de requisições e respostas HTTP, com auto-completar YAML e…
 projectdiscovery/chaos-client
Cliente Go para comunicar com a API do Chaos DB.
 denoland/clawpatrol
Firewall proxy em nível de wire para agentes de IA que intercepta e controla o tráfego SQL, Kubernetes e HTTP usando regras HCL, com isolamento de…
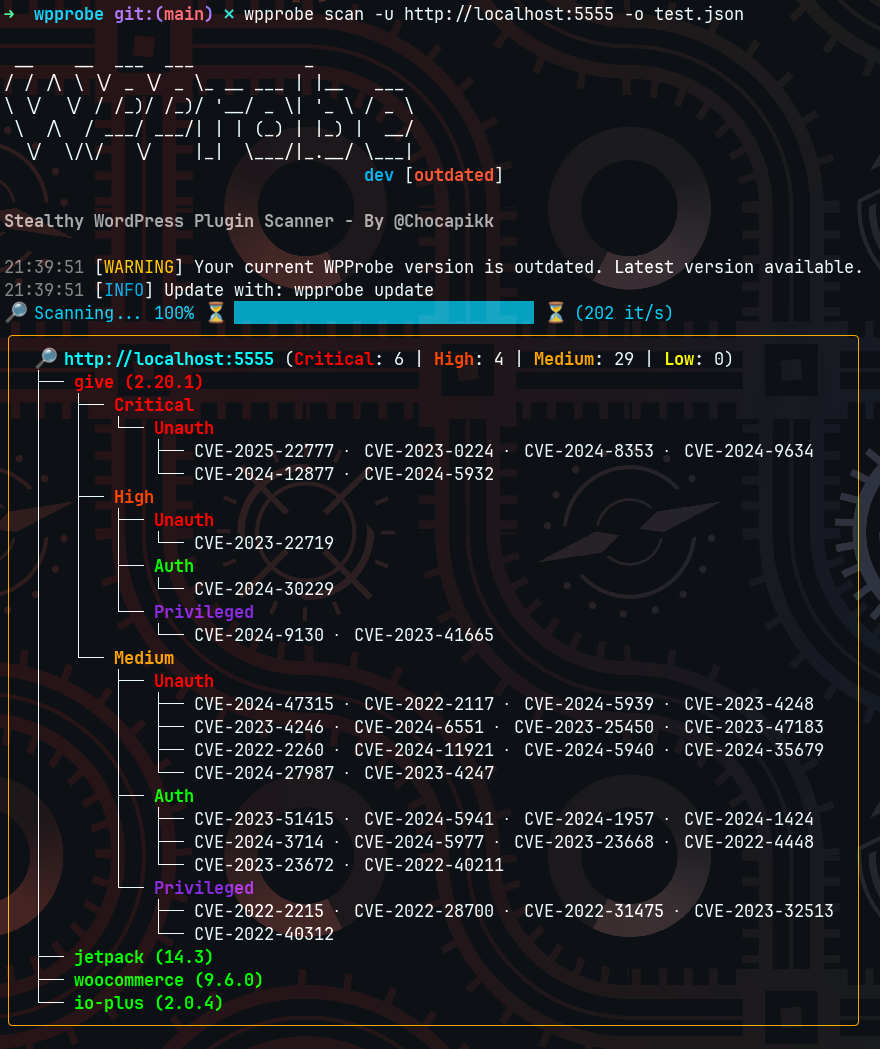 chocapikk/wpprobe
Uma ferramenta rápida de enumeração de plugins do WordPress
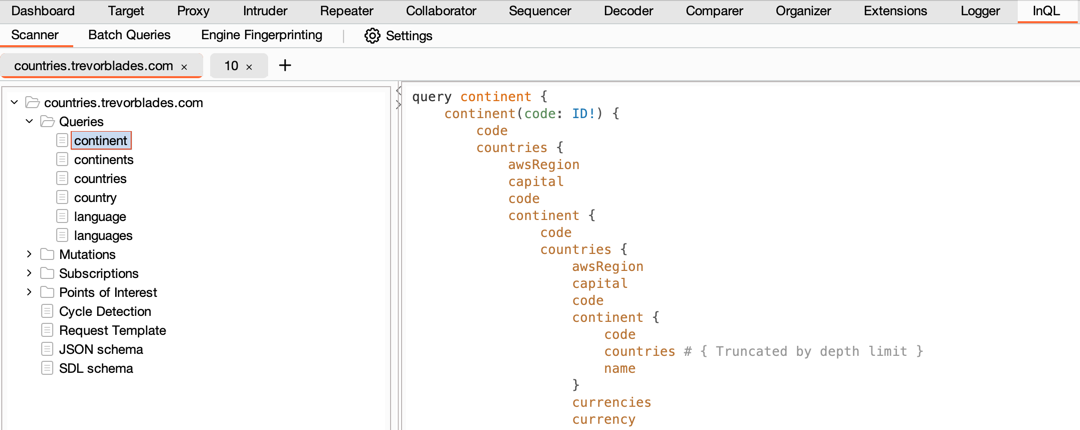 doyensec/inql
InQL é uma extensão robusta e de código aberto do Burp Suite para testes avançados de GraphQL, oferecendo detecção intuitiva de vulnerabilidades,…
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application é uma implementação de serviço GraphQL intencionalmente vulnerável, projetada para aprender e praticar Segurança…
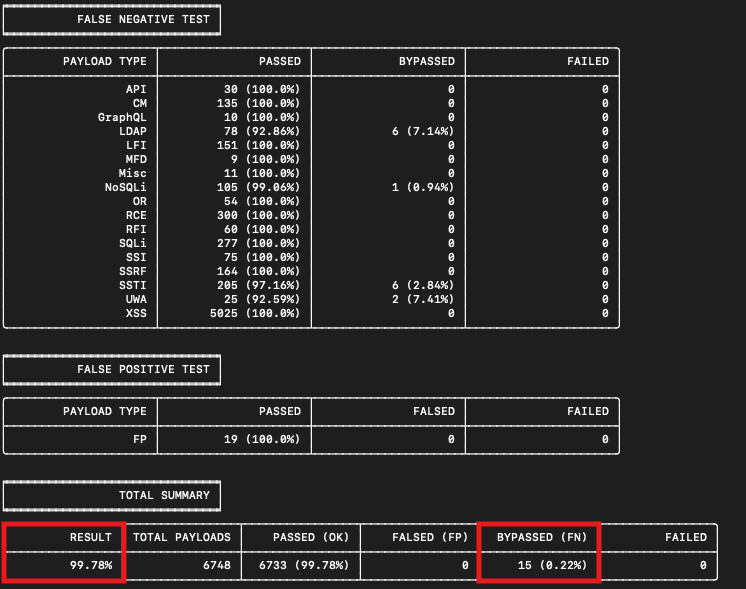 nemesida-waf/waf-bypass
Ferramenta automatizada de teste de segurança WAF que detecta falsos positivos e falsos negativos usando mais de 15 categorias de payloads, incluindo…
 asamassekou10/ship-safe
O agente de segurança independente para software escrito por IA. Encontra problemas, investiga se são reais e mostra-lhe as evidências. Núcleo…
 bishopfox/sj
Uma ferramenta para auditar endpoints definidos em arquivos de definição expostos (Swagger/OpenAPI).
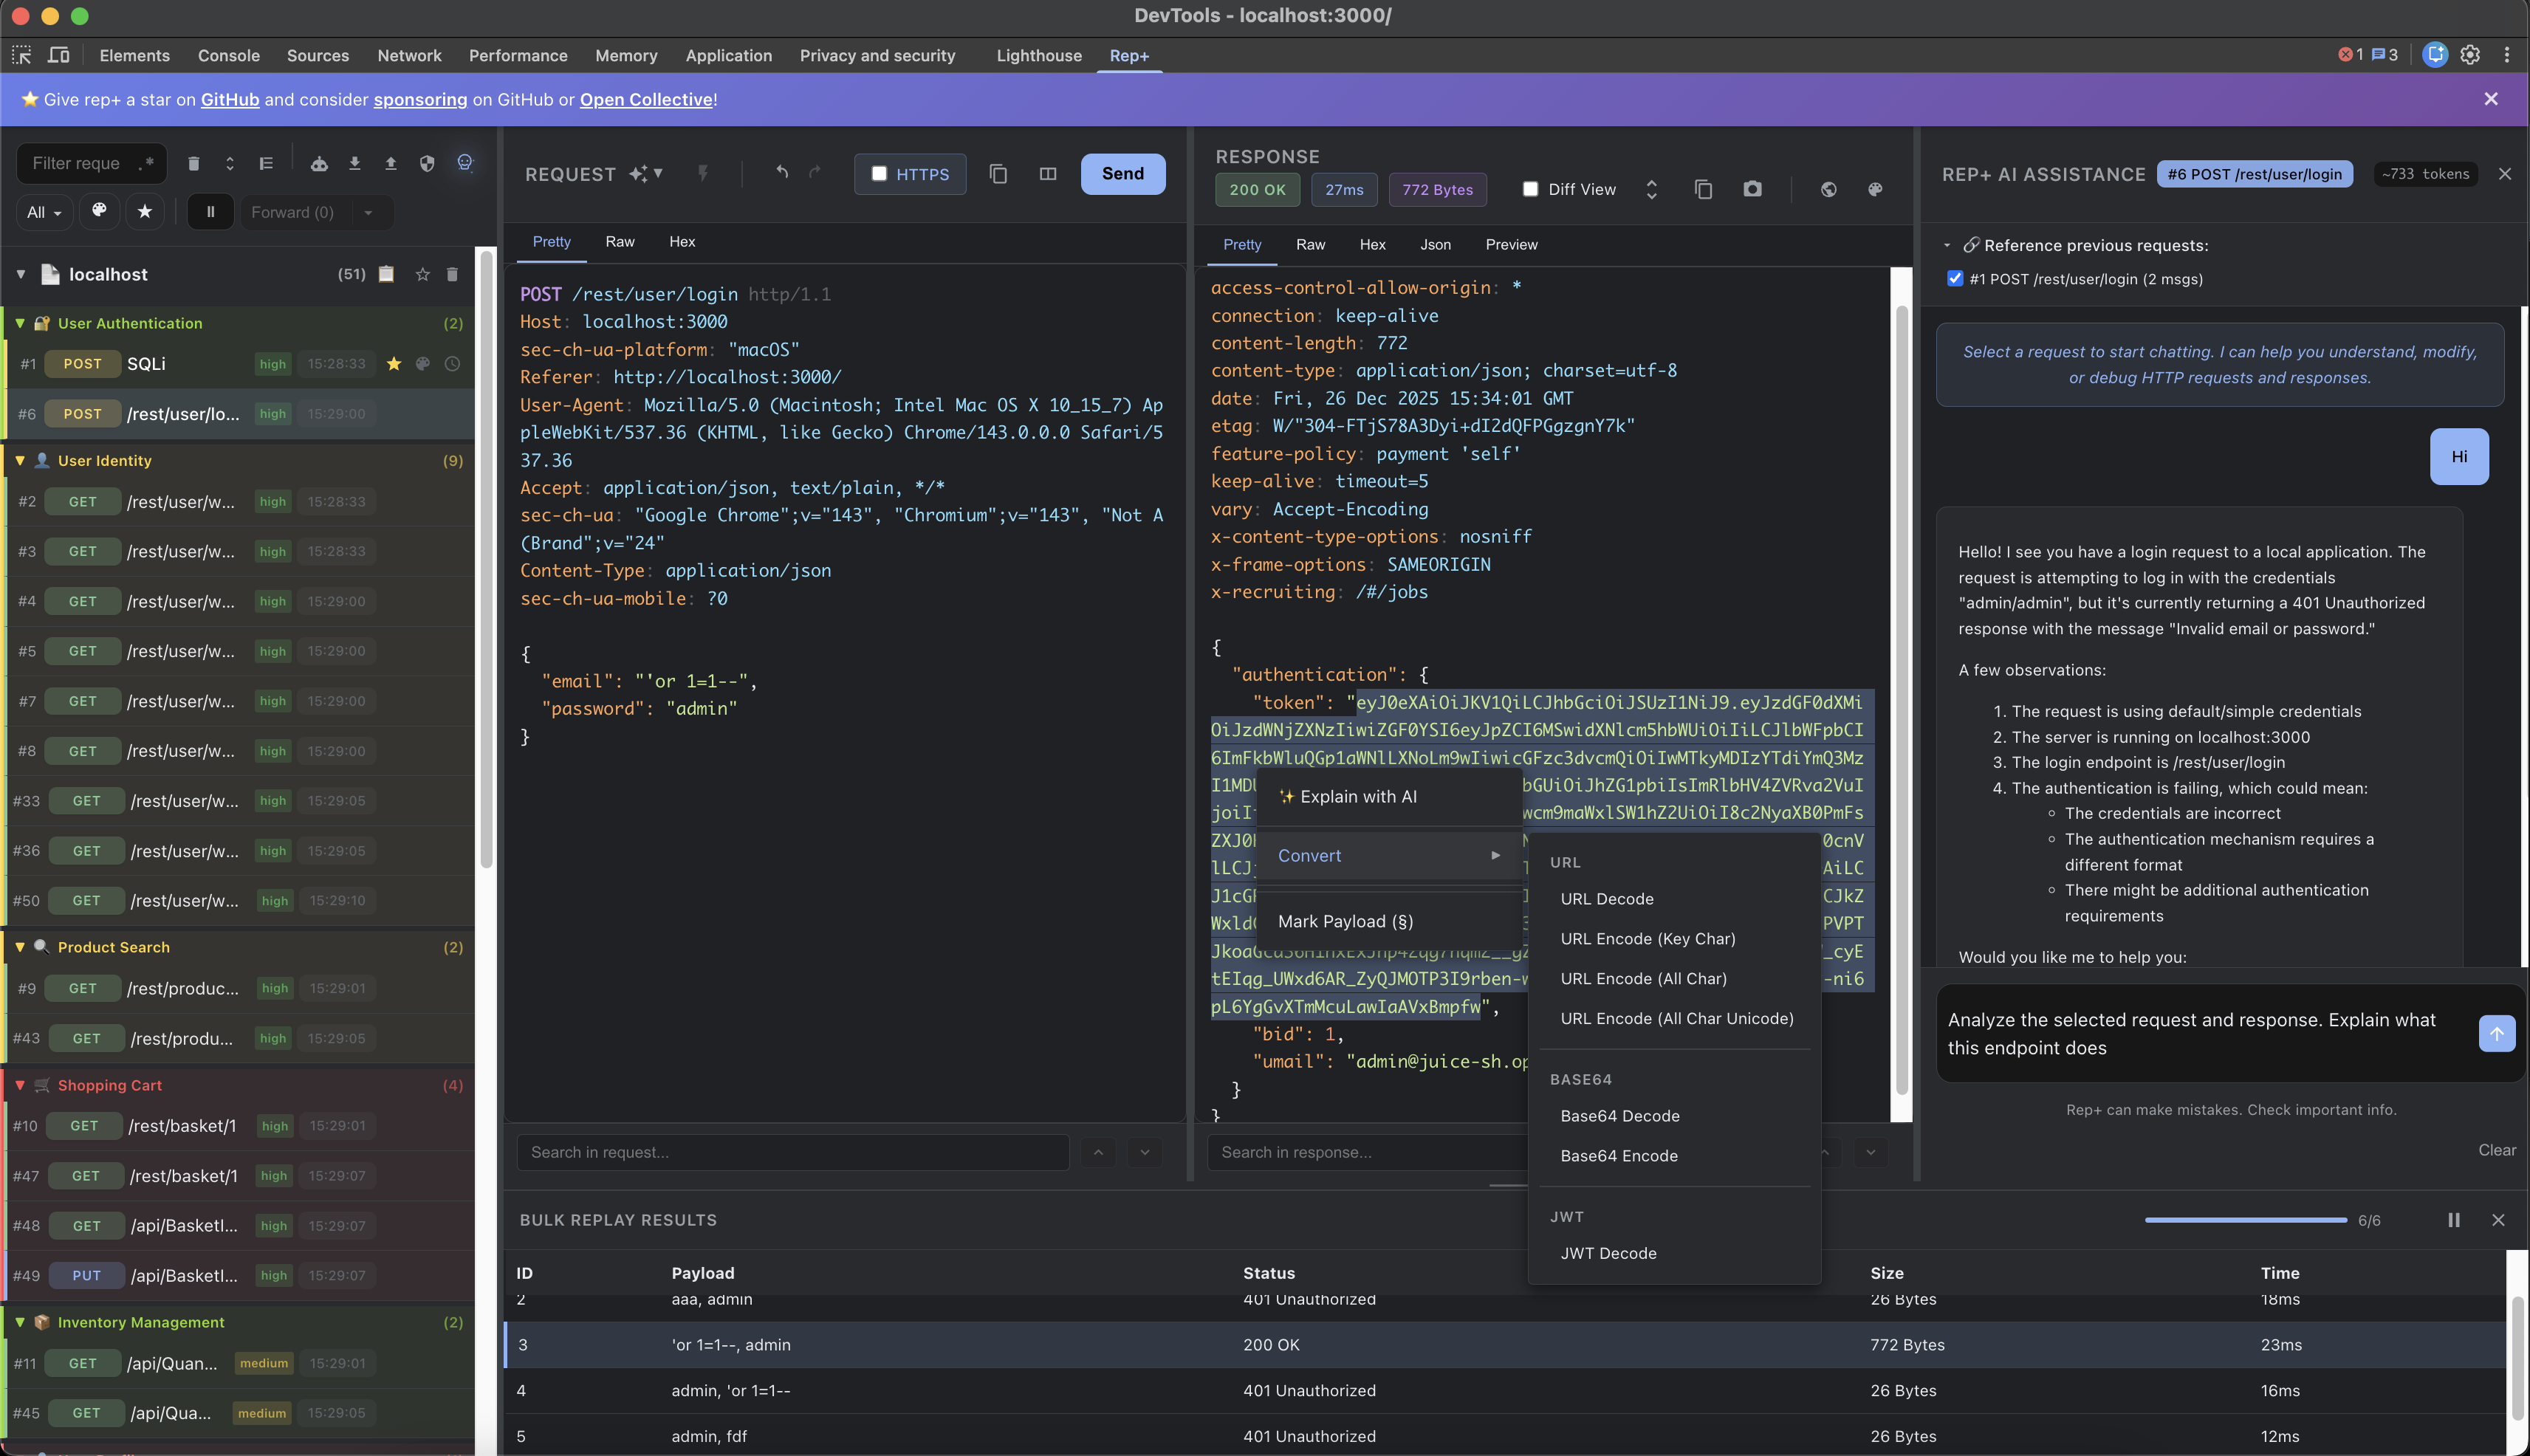 repplus/rep-chrome
rep+ — Repeater HTTP estilo Burp para o Chrome DevTools com IA embutida para explicar requisições e sugerir ataques








